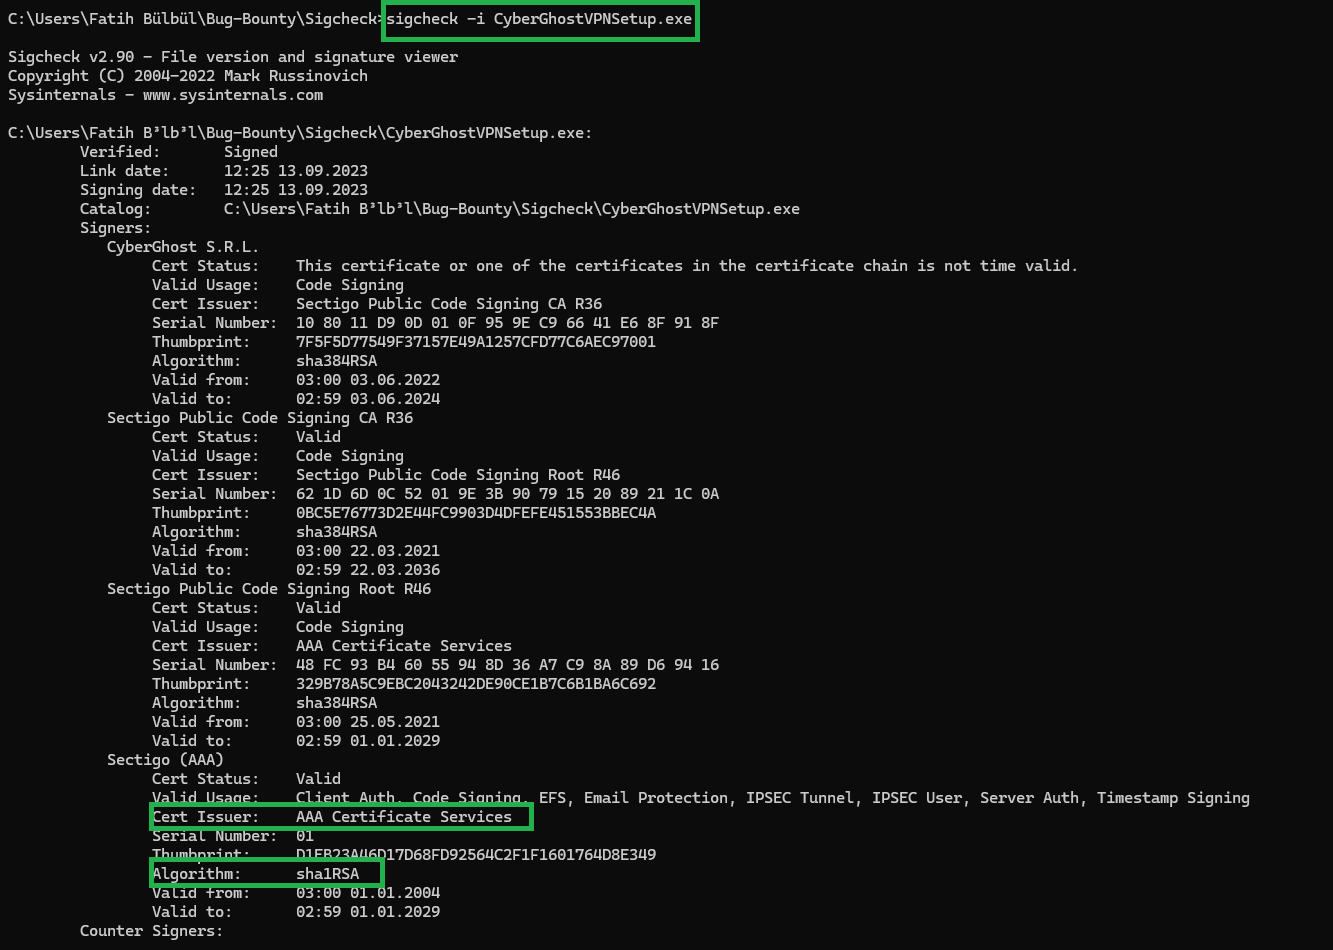
PoC que demuestra la falsificación de firma de código SHA-1 y la falta de High Entropy ASLR en el instalador de CyberGhostVPN, permitiendo el bypass de confianza y la explotación de un diseño de memoria predecible.

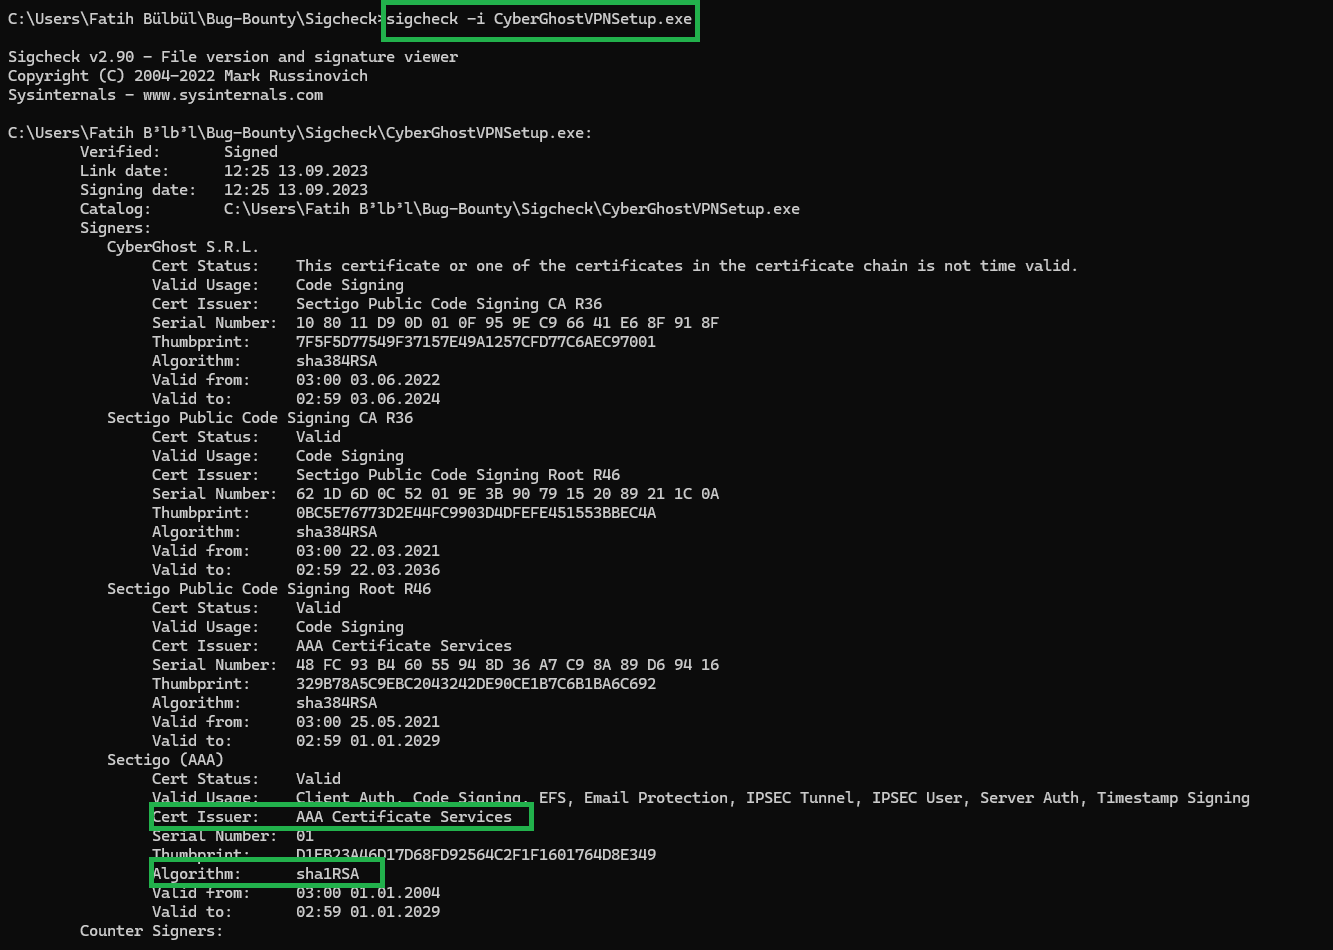
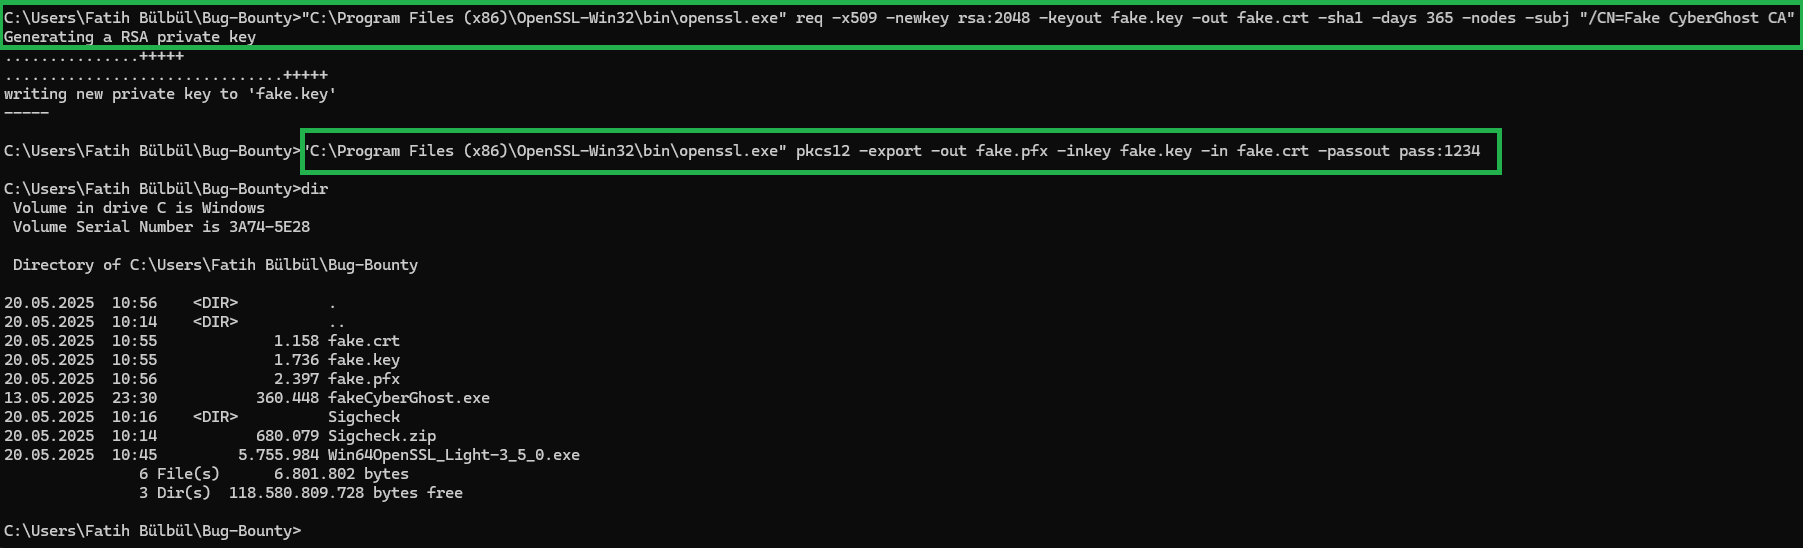
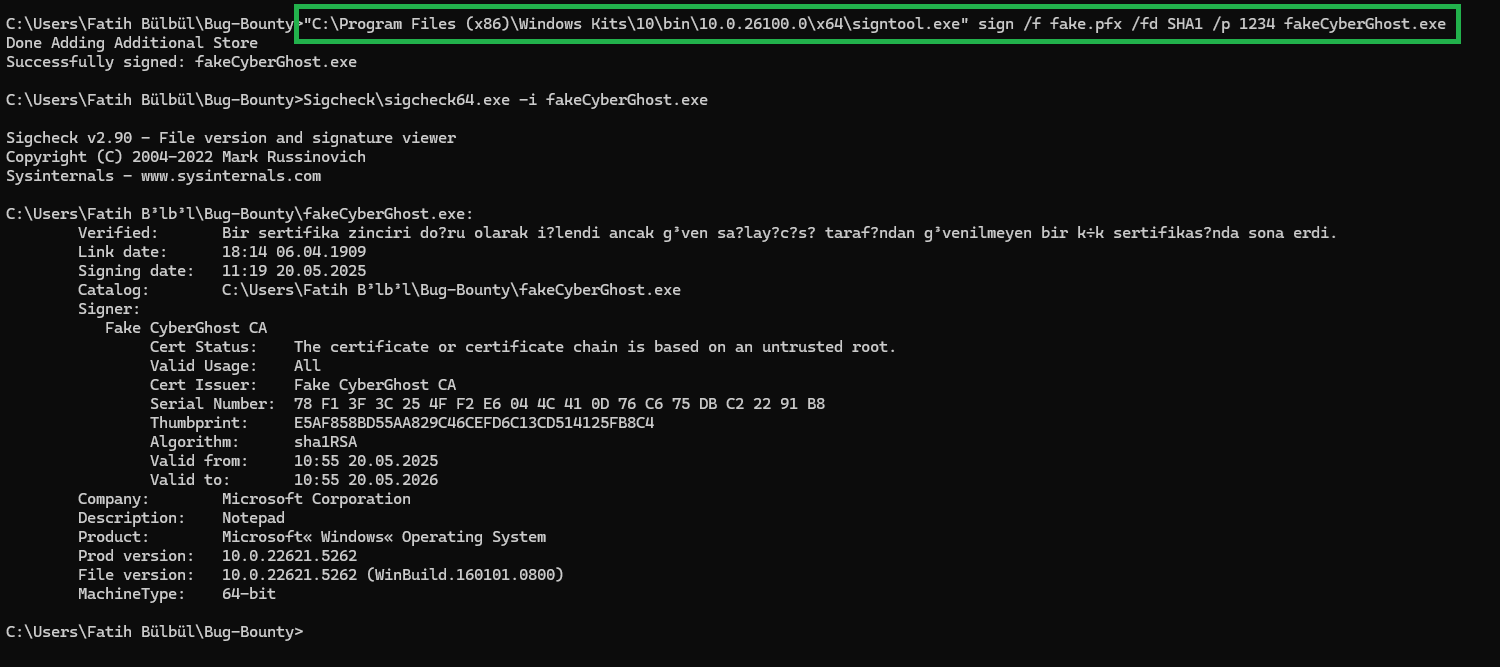
Tal como se solicitó, ahora he demostrado ambas vulnerabilidades (BA2022 & BA2015) con escenarios prácticos de explotación y evidencia PoC, lo que muestra cómo un atacante podría abusar de estos problemas en un contexto del mundo real. 📌 1. [BA2022] Hash Débil en la Firma de Código – Demostración de Explotación SHA-1 Aunque el instalador original CyberGhostVPNSetup.exe parece firmado y confiable, he creado con éxito un instalador falso (fakeCyberGhost.exe) utilizando un certificado autofirmado con hash SHA-1. ✅ Prueba Técnica: Se usó OpenSSL para generar una CA falsa y un certificado SHA-1 Se firmó un binario falso usando signtool.exe con ese certificado Windows todavía lo marcó como “Firmado” (ver salida de sigcheck) La cadena de firma fue aceptada a pesar de ser falsificada con SHA-1 🔥 Impacto de Seguridad: Esto muestra que un atacante podría: Forjar una carga maliciosa usando una cadena de certificados basada en SHA-1 Imitar el nombre del proveedor y producto de CyberGhost Engañar a los usuarios para que instalen malware disfrazado como un instalador confiable Este tipo de problema es muy relevante en ataques a la cadena de suministro y escenarios de nivel APT, especialmente en entornos que no aplican una validación de confianza estricta o políticas de SmartScreen.

📌 2. [BA2015] Falta de High Entropy ASLR – Diseño de Memoria Predecible He usado WinDbg para ejecutar CyberGhostVPNSetup.exe varias veces y observé que el binario se carga constantemente en direcciones base de memoria baja, como: 0x00C90000 0x00630000 En sistemas de 64 bits, los binarios compilados correctamente deberían cargarse en regiones de memoria alta aleatorizadas (por ejemplo, 0x00007FF6xxxx0000) cuando High Entropy ASLR está habilitado. ✅ Prueba Técnica: La salida de WinDbg muestra direcciones base bajas y no aleatorizadas Confirma que /HIGHENTROPYVA no está en uso Por lo tanto, los atacantes pueden predecir el diseño de memoria Aumenta el éxito de ROP (Return-Oriented Programming) y las explotaciones de corrupción de memoria
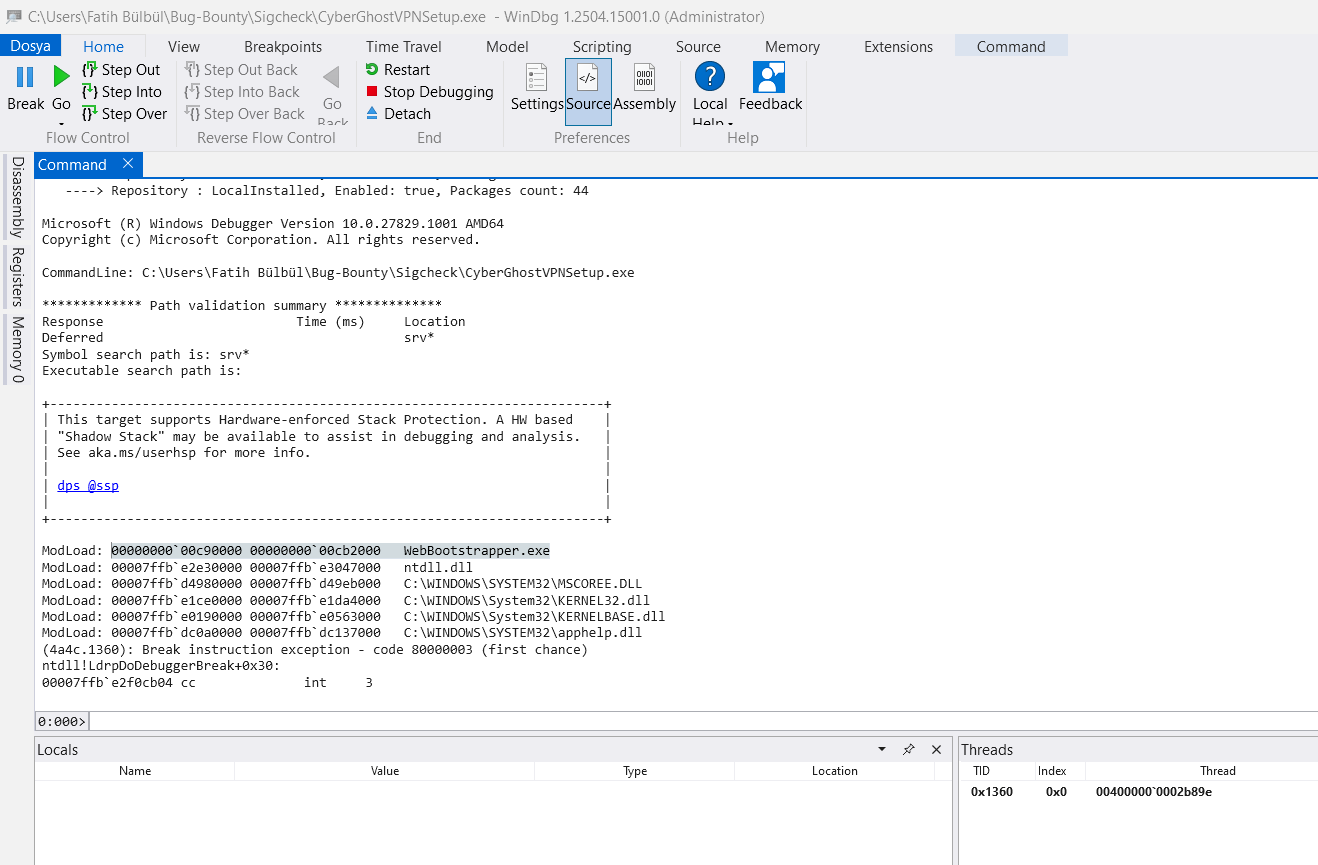
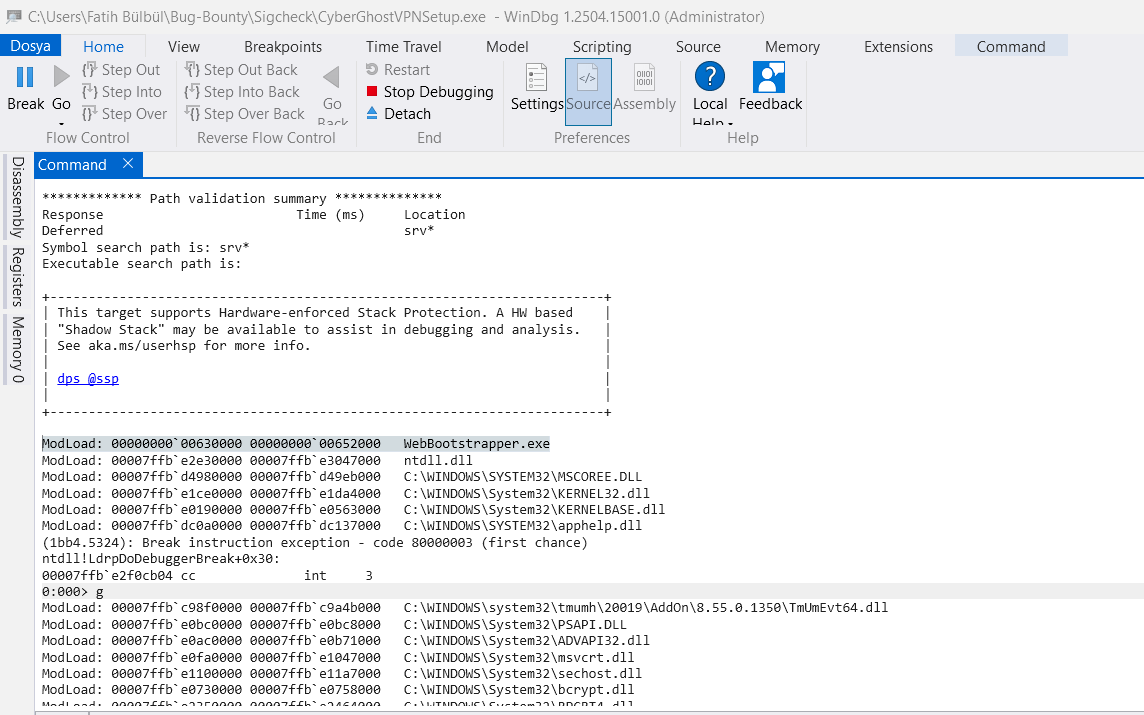
💥 Riesgo de Negocio Combinado Estas dos debilidades, cuando se combinan, crean un escenario peligroso: Bypass de Confianza: La falla de firma SHA-1 permite a un atacante firmar un binario falso que Windows acepta como “Firmado” Fiabilidad de Explotación: El diseño de memoria predecible aumenta la explotabilidad de vulnerabilidades basadas en memoria Amenaza a la Cadena de Suministro: Los usuarios finales corren el riesgo de instalar malware que parece legítimo 📎 Evidencia de Apoyo Capturas de pantalla adjuntas de: Creación y firma de certificado falsificado SHA-1 Verificación de Sigcheck (muestra “Firmado” a pesar del certificado falso) Salidas de dirección base de memoria de WinDbg que prueban la debilidad de ASLR Cada paso se ha realizado en un entorno Windows limpio utilizando herramientas oficiales (BinSkim, WinDbg, signtool, OpenSSL) ✅ Conclusión Esto no es solo una mala configuración teórica, es un vector de ataque práctico que muestra cómo un adversario motivado podría eludir las protecciones de confianza y memoria. Los PoC adjuntos demuestran directamente la explotabilidad en el mundo real.