
 mein-0/mercilessamd
Prueba de concepto que explota las IOCTL de lectura/escritura de MSR de AMD AmdTools64.sys para sobrescribir IA32_LSTAR, eludir SMEP y escalar de administrador a SYSTEM en Windows 10 x64.

hola hackers.
AmdTools64.sys es el controlador firmado Special Tools que se distribuye con AMD uProf. Sin bypass de UAC, sin límite de usuario estándar. Una vez que tienes el handle no hay lista blanca en el índice MSR, así que puedes leer y escribir cualquier MSR que quieras.
El lado de lectura ya rompe KASLR por sí solo. Lee IA32_LSTAR (0xC0000082) y el controlador te entrega ntoskrnl!KiSystemCall64 gratis. El lado de escritura es el verdadero problema. IA32_LSTAR es la dirección a la que la CPU salta en cada syscall, y el controlador permite que un usuario normal la sobrescriba. Apúntala al código que controlas y la siguiente syscall ejecuta tu código en CPL0. SMEP es lo único que se interpone, así que el exploit lee IA32_LSTAR primero para encontrar ntoskrnl, analiza el directorio de importaciones desde el disco, encuentra un par de gadgets para limpiar SMEP con mov cr4, rax, ejecuta un pequeño shellcode que copia el token de SYSTEM en el proceso actual, y restaura IA32_LSTAR a la salida para que la máquina siga funcionando.
Hay dos IOCTLs y esa es toda la historia. 0xFFF02804 lee un MSR y 0xFFF02808 escribe uno, ambos con un búfer de 20 bytes y sin validación del índice. El despachador solo comprueba las longitudes del búfer. También hay una lectura/escritura de memoria física y un mapeo físico en modo usuario (0xFFF0281C, 0xFFF02820, 0xFFF028A4), pero la ruta del mapeo puede provocar PFN_LIST_CORRUPT en RAM arbitraria, así que la ruta MSR es la que se usa aquí.
Lo probé en Windows 10 x64 22H2 (build 19045.6456) con AMD uProf 5.3.521.0. El controlador es la versión 1.7.16.218. Sin condiciones de carrera y sin heap grooming, funcionó cada vez que lo ejecuté. El controlador se distribuye con uProf y está instalado en muchas máquinas AMD, así que ya está cargado para ti. La captura de pantalla es la máquina Win10: whoami es subhan\windows10 antes, nt authority\system después.
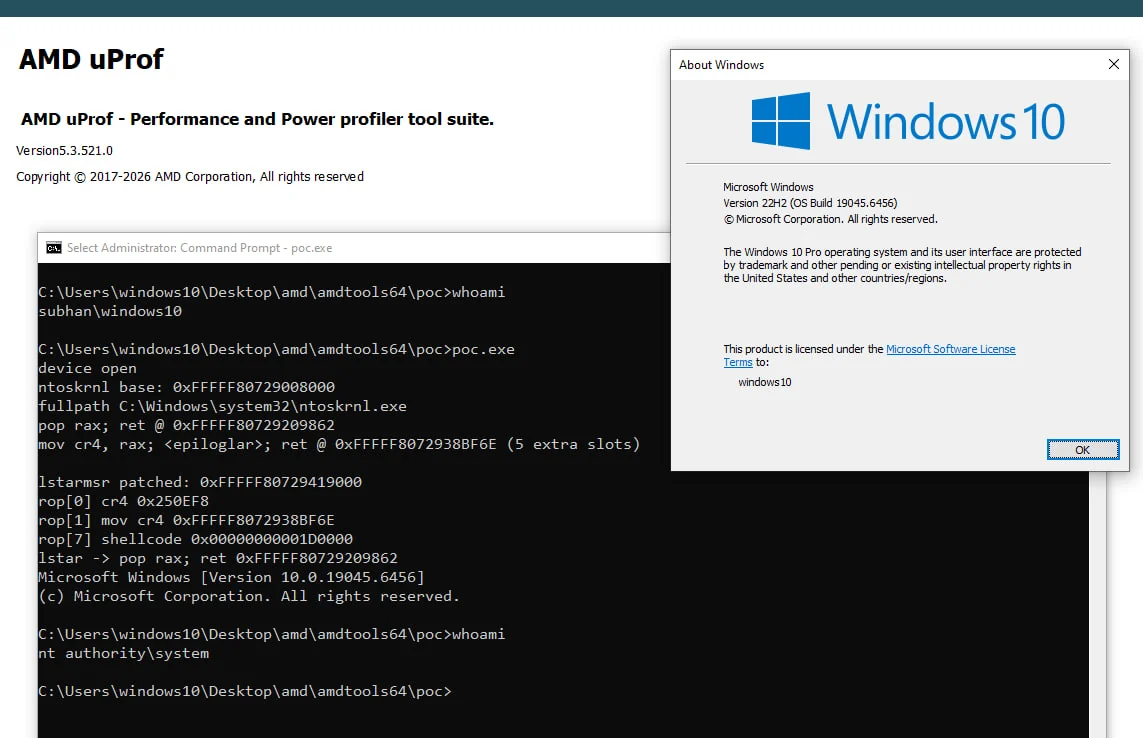
En Windows 11 26300 pude instalar el controlador y leer IA32_LSTAR, pero el wrmsr a LSTAR falla cuando Memory Integrity está activado, VBS/HVCI lo intercepta. El diseño conocido de EPROCESS en Win11 es UniqueProcessId 0x1D0, ActiveProcessLinks 0x1D8, Token 0x248, ImageFileName 0x338, verificado contra PsGetProcessId, PsReferenceProcessToken y PsGetProcessImageFileName en esa build.
El valor es el controlador firmado y la primitiva de kernel: un administrador puede cargar el controlador de AMD y obtener ejecución de código en ring-0. La cadena LSTAR-a-SYSTEM aquí es la parte del exploit, no el descubrimiento de un nuevo controlador.
Lo reporté a AMD PSIRT el 2026-08-17. Sin embargo, hicieron todo lo que estaba en su poder para evitar reconocer esta brecha; incluso me bloquearon en Gmail para que ya no pudiera enviarles correos desde mi propia dirección. Esto es solo el principio; de ahora en adelante, no compartiré mis hallazgos sobre productos AMD con ellos directamente ni a través de sus otros canales. Seguiré compartiendo todo justo aquí. ¡Estén atentos y sigan hackeando!






