

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/mein-0/kaspermeow
Análisis de VulnerabilidadesExplotaciónIngeniería InversaAnálisis de Binarios
GitHubmein-0/kaspermeow

KasperMeow

Prueba de concepto que explota una vulnerabilidad en un controlador de Kaspersky para filtrar punteros del kernel y evadir KASLR en Windows, habilitando primitivas para cadenas de explotación del kernel.

Ver Repositorio
152112hace 2 mesesAún no revisado
Compartir

Bypass de KASLR en Kaspersky arkmon.sys mediante Fuga del Registro de Depuración del Kernel

El controlador monitor anti-rootkit de Kaspersky (arkmon.sys) almacena un registro de depuración del kernel que contiene punteros crudos del kernel. El registro está "cifrado" con XOR 0xCC + ROT13, reversible de forma trivial. Cualquier usuario administrador puede leer y descifrar este registro mediante IOCTL, anulando por completo KASLR.

Al momento de redactar esto, la prueba de concepto funciona en un Windows 11 25H2 totalmente parcheado y Kaspersky Standard: K4W-21-26 con las últimas actualizaciones de bases de datos.

¿Entonces qué obtenemos? El registro descifrado contiene múltiples direcciones del espacio del kernel (0xFFFF...), bases de controladores, punteros a objetos del kernel y desplazamientos internos. Estas anulan KASLR y pueden usarse como primitivas para cadenas de explotación del kernel.

gcc -o poc.exe poc.c
poc.exe

Requiere permisos de administrador. Kaspersky debe estar instalado y en ejecución.
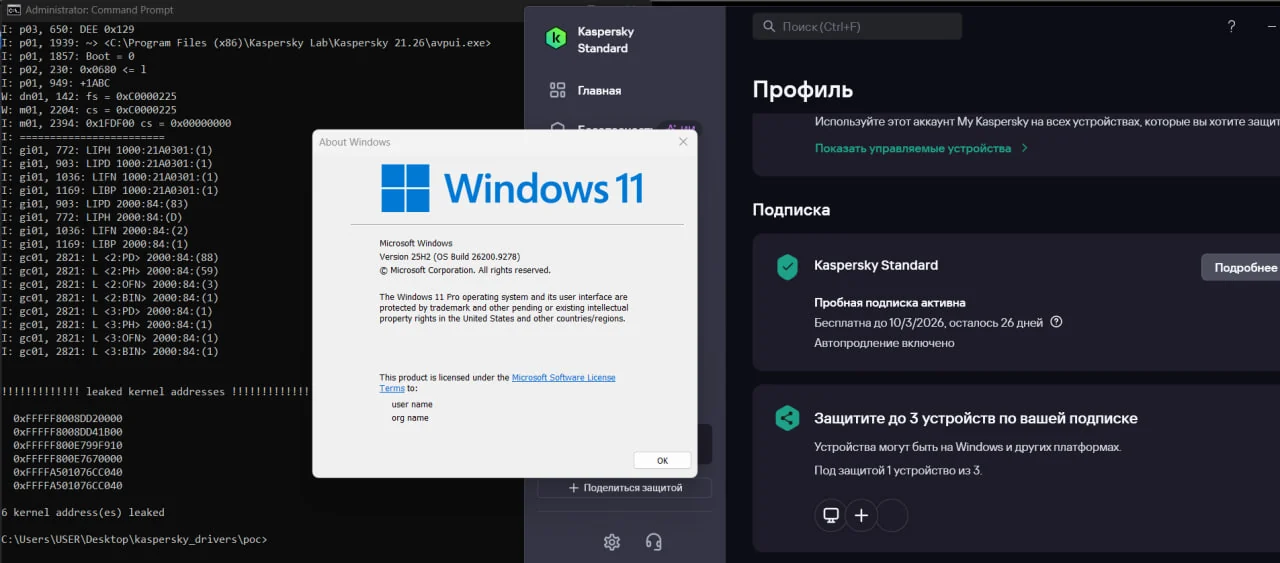
Salida del PoC

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






