

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
FortiLess — Prueba de concepto y análisis de una escritura fuera de límites en el kernel de tipo 3 en el minifiltro FortiShield_74.sys de FortiClient, incluidos los detalles del protocolo del puerto y la evidencia del fallo BSOD. | Kitploit
Herramientas/GitHubGitHub/mein-0/fortiless
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónIngeniería InversaExplotación de Binarios
GitHubmein-0/fortiless

FortiLess

Prueba de concepto y análisis de una escritura fuera de límites en el kernel de tipo 3 en el minifiltro FortiShield_74.sys de FortiClient, incluidos los detalles del protocolo del puerto y la evidencia del fallo BSOD.

Ver Repositorio
hace 2 díasAún no revisado
Compartir

hola hackers.

FortiClient 7.4.8.2066 incluye FortiShield_74.sys, un minifiltro firmado en altitud 320000. Crea \FortiShieldPort con FltBuildDefaultSecurityDescriptor, por lo que solo SYSTEM y Administradores pueden conectarse. Un usuario normal obtiene 0x80070005. Sin bypass de UAC, sin cuento de hadas de usuario estándar.

El protocolo del puerto es diminuto. El tipo 0 es la "autenticación": MD5("%08x" pid + fc_1A2Brown3Fox4Jumped5Over6A7Lazy8Dog). El secreto es una cadena estática en .rdata. Seguridad de vanguardia de 2026. Con ella añades tu PID a la lista de bypass y alternas la protección (tipo 1/2). El tipo 3 es el bug. Toma una cadena de ruta ancha y la copia al final de un búfer global sin comprobar la longitud. 4000 wchars después has destrozado la ruta de protección en +0x400 y el driver está escribiendo en .pdata. Sin heap grooming, sin carrera. Simplemente se sale de la página.

Bugcheck 0x000000BE ATTEMPTED_WRITE_TO_READONLY_MEMORY
Faulting instruction: FortiShield_74+0xb56b (mov [rcx],ax)
Write address: DAT_14001b690 + 0x1970
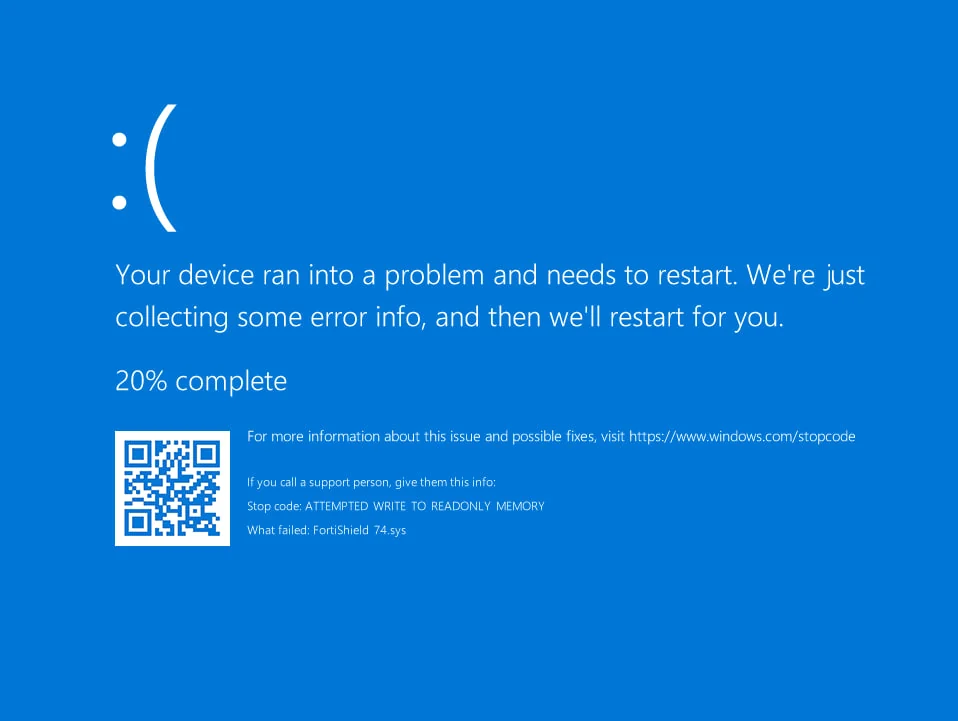
FortiShield_74.sys BSOD

El bucle de copia está en +0xb560, destino DAT_14001b690+0x2e. Se come la ruta de protección de FortiClient antes de llegar a la página de solo lectura. Fortinet lo llama un escudo; no protege de nada al BSOD. Probado en Windows 10 x64 22H2 (build 19045.6456) con FortiClient 7.4.8.2066. El instalador de ZTNA ni siquiera registra el minifiltro, así que lo cargué a mano

más una clave Instances\<name> con Altitude=320000.

No pude reportar Fortnite porque la gente me bloqueó. Sin CVE, sin solución.

Estad atentos, y seguid hackeando.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    317
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





