🔒 CVE-2025-64155: Vulnerabilidad crítica de FortiSIEM
📌 Descripción general
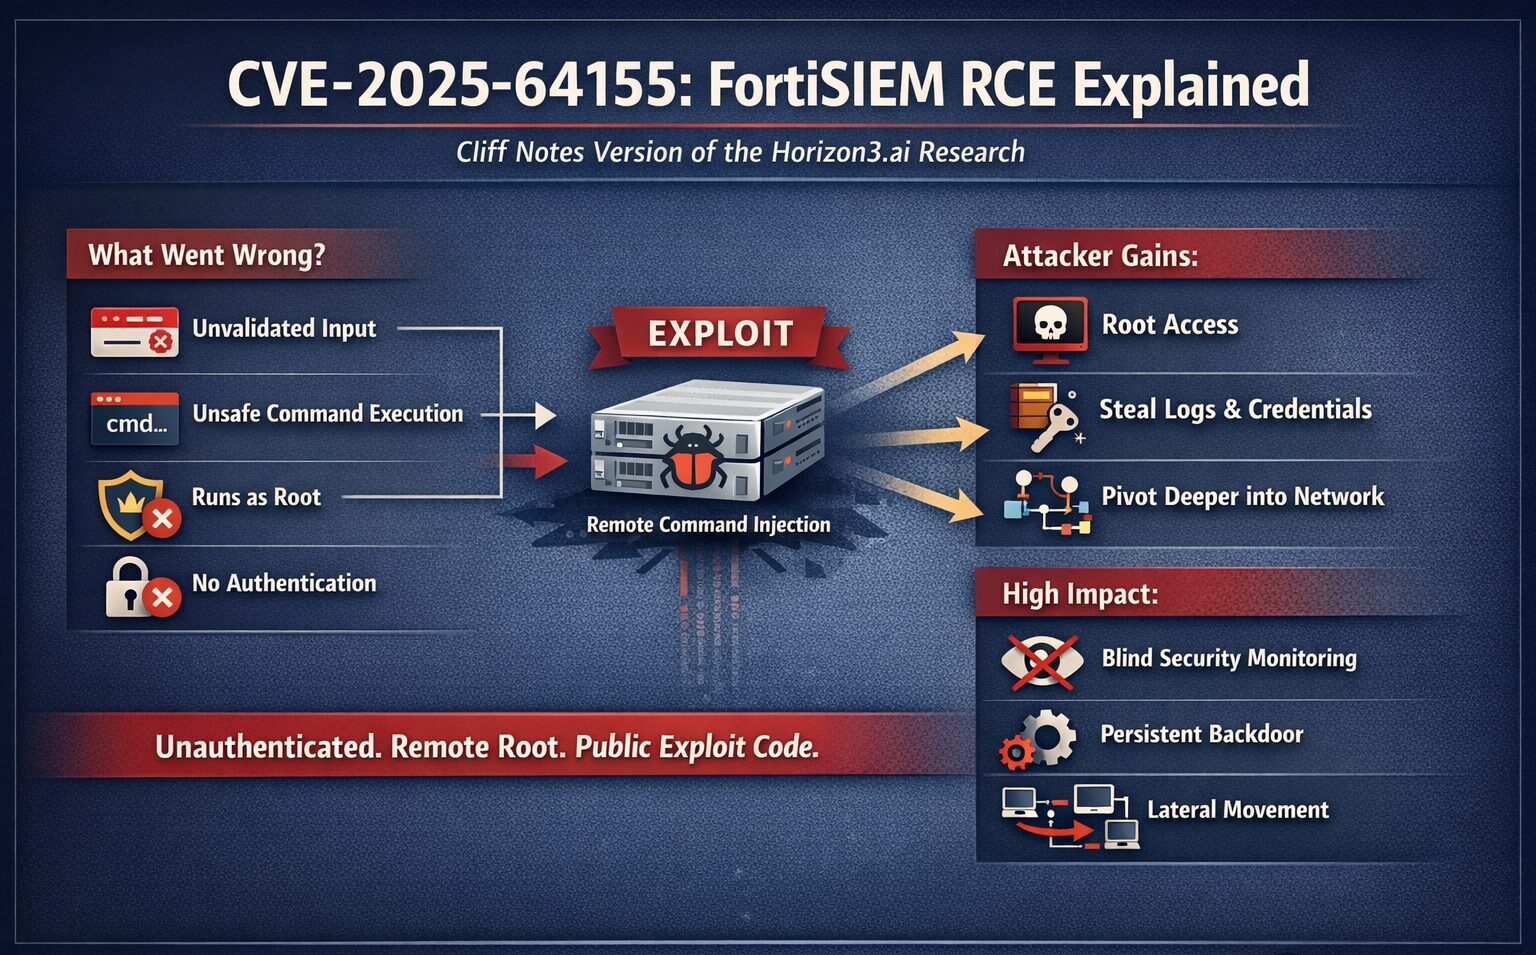
CVE-2025-64155 es una vulnerabilidad de seguridad crítica en Fortinet FortiSIEM, una plataforma popular de gestión de eventos e información de seguridad. Divulgada públicamente el 13 de enero de 2026, permite a atacantes remotos no autenticados ejecutar comandos arbitrarios del sistema.
⚠️ Detalles de la vulnerabilidad
- Tipo: Inyección de comandos del sistema operativo (CWE-78)
- Impacto: Ejecución remota de código (RCE) con privilegios de root
- Vector de ataque: Red (puerto TCP 7900)
- Privilegios requeridos: Ninguno
- Interacción del usuario: Ninguna
- Complejidad de ataque: Baja
- Severidad: CVSS 3.x 9.8 (Crítica)
Descripción: Un atacante puede enviar solicitudes especialmente diseñadas a los servicios de FortiSIEM (como phMonitor) para ejecutar comandos arbitrarios, lo que podría comprometer todo el sistema.
🖥 Productos / Versiones afectados
- FortiSIEM 6.7.0 – 6.7.10
- FortiSIEM 7.0.0 – 7.0.4
- FortiSIEM 7.1.0 – 7.1.8
- FortiSIEM 7.2.0 – 7.2.6
- FortiSIEM 7.3.0 – 7.3.4
- FortiSIEM 7.4.0
Nota: Las versiones en la nube y las últimas versiones parcheadas (p. ej., 7.4.1, 7.3.5, 7.2.7, 7.1.9) no están afectadas.
🔥 Impacto
-
Explotación remota no autenticada posible
-
Compromiso total del sistema (acceso root)
-
Posibles acciones del atacante:
- Instalar malware/puertas traseras
- Exfiltrar registros y credenciales
- Alterar o deshabilitar la monitorización
- Pivotar a sistemas internos
FortiSIEM a menudo contiene telemetría sensible y datos de administración, por lo que su compromiso puede debilitar seriamente la seguridad organizacional.
📈 Estado de explotación
- Prueba de concepto (PoC) pública disponible
- Explotación activa reportada en la naturaleza
- Aún no aparece en algunos catálogos oficiales de vulnerabilidades gubernamentales, pero es de máxima urgencia
Acciones inmediatas:
- Aplicar el parche a FortiSIEM de inmediato: actualizar a las versiones 7.4.1, 7.3.5, 7.2.7 o 7.1.9
- Restringir el acceso de red: permitir solo que hosts de confianza accedan al puerto TCP 7900
- Segmentar y aislar FortiSIEM de la exposición general de la red
- Monitorear los registros: vigilar conexiones inusuales o acciones de administrador inesperadas
Mitigación temporal:
- Bloquear el tráfico entrante al puerto TCP 7900 hasta que sea posible aplicar el parche
🧠 Resumen
CVE-2025-64155 es una vulnerabilidad crítica de inyección de comandos del sistema operativo en FortiSIEM que permite acceso root remoto no autenticado. Con exploits PoC disponibles públicamente, las organizaciones deben parchear, aislar y monitorear de inmediato para evitar el compromiso total del sistema.
Referencias:
 mefhika120/ashwesker-cve-2025-64155







