Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-29489 — CVE-2023-29489 es una vulnerabilidad explotable de cross-site scripting ( xss ) reflejado en cpanel. | Kitploit
Herramientas/GitHubGitHub/md-thalal/cve-2023-29489
Escáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHubmd-thalal/cve-2023-29489

CVE-2023-29489

CVE-2023-29489 es una vulnerabilidad explotable de cross-site scripting ( xss ) reflejado en cpanel.

Ver Repositorio
34hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    389
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    333
  • 6

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    331

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

md-thalal

MIT License

Introducción

Se ha descubierto una vulnerabilidad de Cross-Site Scripting (XSS) reflejado explotable en ciertas versiones de cPanel, a la que se le asignó el CVE-2023-29489. Esta vulnerabilidad permite a los atacantes ejecutar código JavaScript arbitrario sin requerir autenticación. La vulnerabilidad XSS puede explotarse incluso si los puertos de administración de cPanel no están expuestos externamente. Los sitios web en los puertos 80 y 443 también son susceptibles a esta vulnerabilidad si son administrados por cPanel.

Acerca de

Se descubrió un problema en cPanel anterior a la versión 11.109.9999.116. Puede ocurrir Cross-Site Scripting en la página de error de cpsrvd a través de un ID de webcall no válido.

Instalación

  • Paso 1 : Use este comando en la terminal para instalar CVE-2023-29489
    pip install CVE-2023-29489 
  • Paso 2 : Para verificar, escriba el comando help para mostrar las opciones
    CVE-2023-29489 -h

Tabla

OpcionesDescripciónEjemplos
-u, --urlURL a escanearCVE-2023-29489 -u https://target.com
-i, --input Leer entrada desde txtCVE-2023-29489 -i target.txt
-o, --output Escribir salida en archivo txtCVE-2023-29489 -i target.txt -o output.txt
-c, --chatidCrear notificación de TelegramCVE-2023-29489 --chatid yourid
-b, --blogPara leer sobre el bug CVE-2023-29489CVE-2023-29489 -b
-h, --helpMenú de ayuda

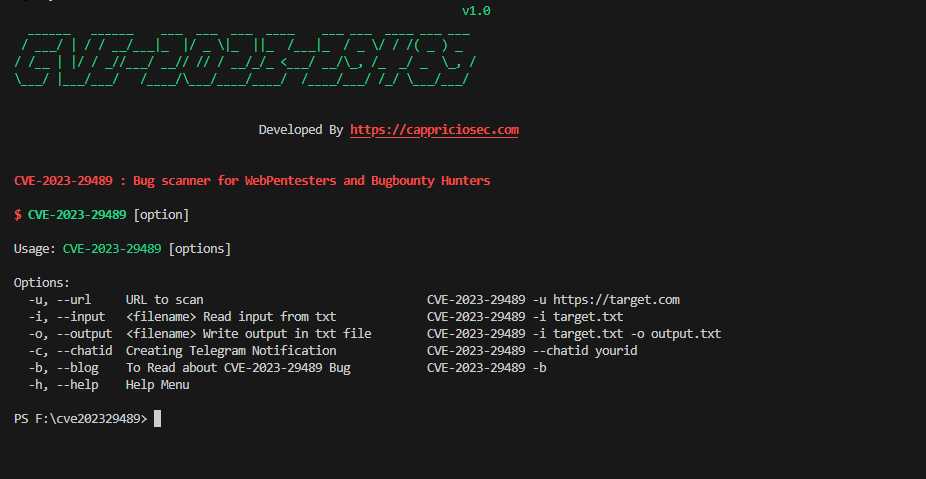
Salida de ejemplo

                                                                           v1.0
   _______    ________    ___   ____ ___  ___       ___  ________________        
  / ____/ |  / / ____/   |__ \ / __ \__ \|__ \     |__ \<  /__  /__  <  /        
 / /    | | / / __/________/ // / / /_/ /__/ /_______/ // / /_ <  / // /
/ /___  | |/ / /__/_____/ __// /_/ / __// __/_____/ __// /___/ / // /
\____/  |___/_____/    /____/\____/____/____/    /____/_//____/ /_//_/

                              Developed By https://cappriciosec.com


CVE-2022-21371 : Bug scanner for WebPentesters and Bugbounty Hunters

$ CVE-2022-21371 [option]

Usage: CVE-2022-21371 [options]

Options:
  -u, --url     URL to scan                                CVE-2022-21371 -u https://target.com
  -i, --input   <filename> Read input from txt             CVE-2022-21371 -i target.txt
  -o, --output  <filename> Write output in txt file        CVE-2022-21371 -i target.txt -o output.txt
  -c, --chatid  Creating Telegram Notification             CVE-2022-21371 --chatid yourid
  -b, --blog    To Read about CVE-2022-21371 Bug           CVE-2022-21371 -b
  -h, --help    Help Menu

Lenguajes y Herramientas:

python

Autor

@karthi-the-hacker

Contacto con Cappricio Securities

Website : https://cappriciosec.com/

Email : [email protected]

Descargar herramienta