Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Hipcam-RTSP-Format-Validation-Vulnerability — Este POC explota una vulnerabilidad de validación de formato en el servicio RTSP de Hipcam RealServer/V1.0, provocando un fallo durante aproximadamente 45 segundos al inyectar datos aleatorios en el parámetro 'client_port' durante la solicitud RTSP SETUP. Hipcam RealServer/V1.0 se utiliza en muchas cámaras Hipcam. | CVE-2023-50685 | Kitploit
Herramientas/GitHubGitHub/maximilianljungblut/hipcam-rtsp-format-validation-vulnerability
Seguridad IoTAnálisis de VulnerabilidadesExplotaciónFuzzingPruebas de Penetración
GitHubmaximilianljungblut/hipcam-rtsp-format-validation-vulnerability

Hipcam-RTSP-Format-Validation-Vulnerability

Ver Repositorio

Acerca de

Este POC explota una vulnerabilidad de validación de formato en el servicio RTSP de Hipcam RealServer/V1.0, provocando un fallo durante aproximadamente 45 segundos al inyectar datos aleatorios en el parámetro 'client_port' durante la solicitud RTSP SETUP. Hipcam RealServer/V1.0 se utiliza en muchas cámaras Hipcam. | CVE-2023-50685

Sitio web
18643hace 2 añosRevisado por Kitploit
Compartir

Prueba de concepto de vulnerabilidad de validación de formato RTSP en Hipcam RealServer/V1.0 | CVE-2023-50685

Prueba de concepto de la vulnerabilidad de validación de formato del servicio RTSP en Hipcam RealServer/V1.0.

Descripción

Esta PoC explota una vulnerabilidad de validación de formato en el servicio de Protocolo de Streaming en Tiempo Real (RTSP) de Hipcam RealServer/V1.0, derivada de una validación y manejo inadecuados del parámetro 'client_port' en la solicitud RTSP SETUP.

Detalles de la vulnerabilidad

El parámetro 'client_port' en la solicitud RTSP SETUP se manipula, induciendo una vulnerabilidad en la validación de formato del servidor RTSP. A diferencia de los exploits convencionales con un valor de desbordamiento específico, esta vulnerabilidad se desencadena por un formato incorrecto, particularmente cuando 'client_port' no está en el formato esperado (p. ej., client_port=[custom_port]-[custom_port+1]). Las vulnerabilidades de validación de formato ocurren cuando una aplicación no valida o maneja adecuadamente la entrada, lo que potencialmente conduce a un comportamiento inesperado. En este caso, el objetivo es interrumpir el servicio.

cam_address = "rtsp://120.75.111.XX:554/11" #The RTSP port is normaly 554 with the path /11 which is also normaly used in Hipcam Cameras
random_data_value = 8712429 #It can be anything except the correct format of [custom_port]-[custom_port+1]
rtsp_request = f"SETUP {cam_address}/trackID=1 RTSP/1.0\r\nCSeq: 3\r\nTransport: RTP/AVP;unicast;client_port={random_data_value}\r\n\r\n"

Explotación

Pasos

  1. Formule una URL RTSP para la cámara objetivo.
  2. Construya una solicitud RTSP SETUP con un parámetro 'client_port' manipulado (asegúrese de que no esté en el formato esperado).
  3. Establezca una conexión con el servicio RTSP en la cámara objetivo.
  4. Envíe la solicitud RTSP manipulada a la cámara, intentando desencadenar la vulnerabilidad de validación de formato.

Uso del script

python3 poc.py 120.75.111.XX 554
python3 poc.py -h

Impacto

Ante una explotación exitosa, la transmisión RTSP se desconecta durante aproximadamente 45 segundos. Esta interrupción podría aprovecharse en escenarios de ataque físico donde la indisponibilidad temporal de las imágenes de vigilancia pueda proporcionar una oportunidad para acceso no autorizado u otras actividades maliciosas.

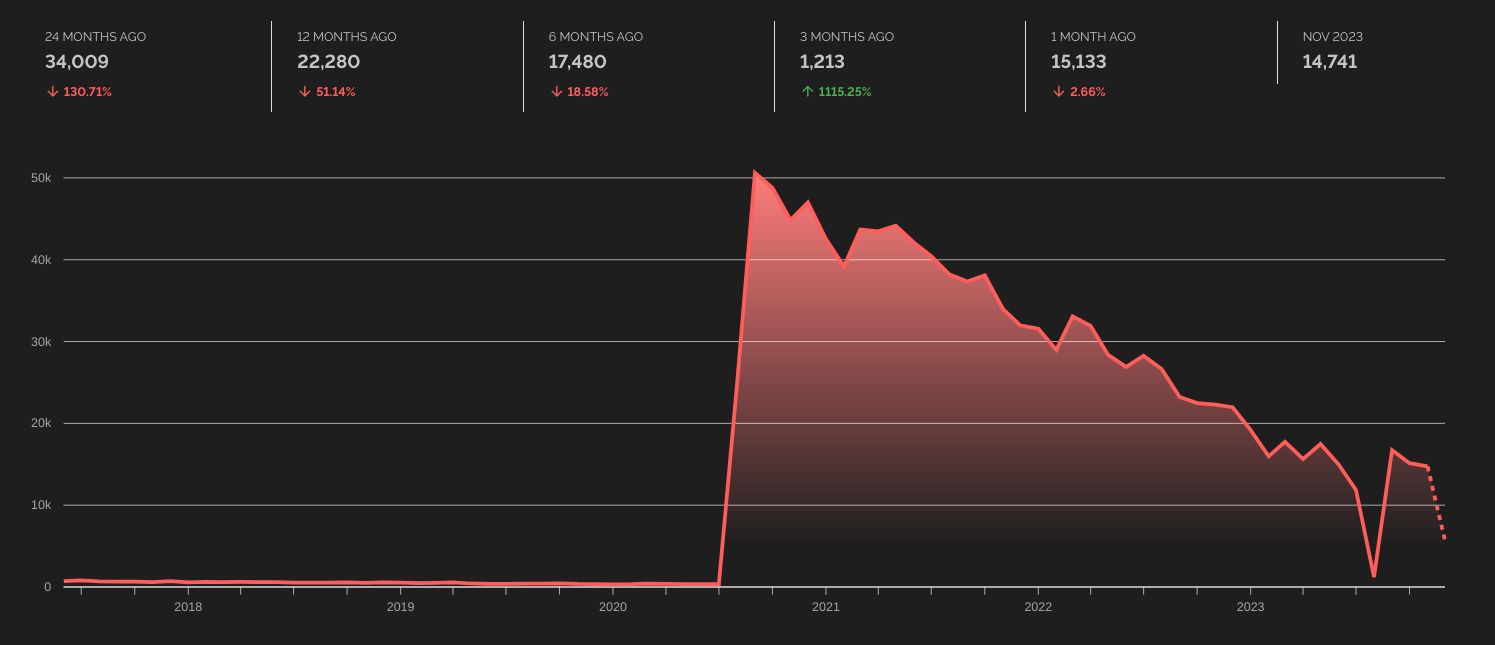
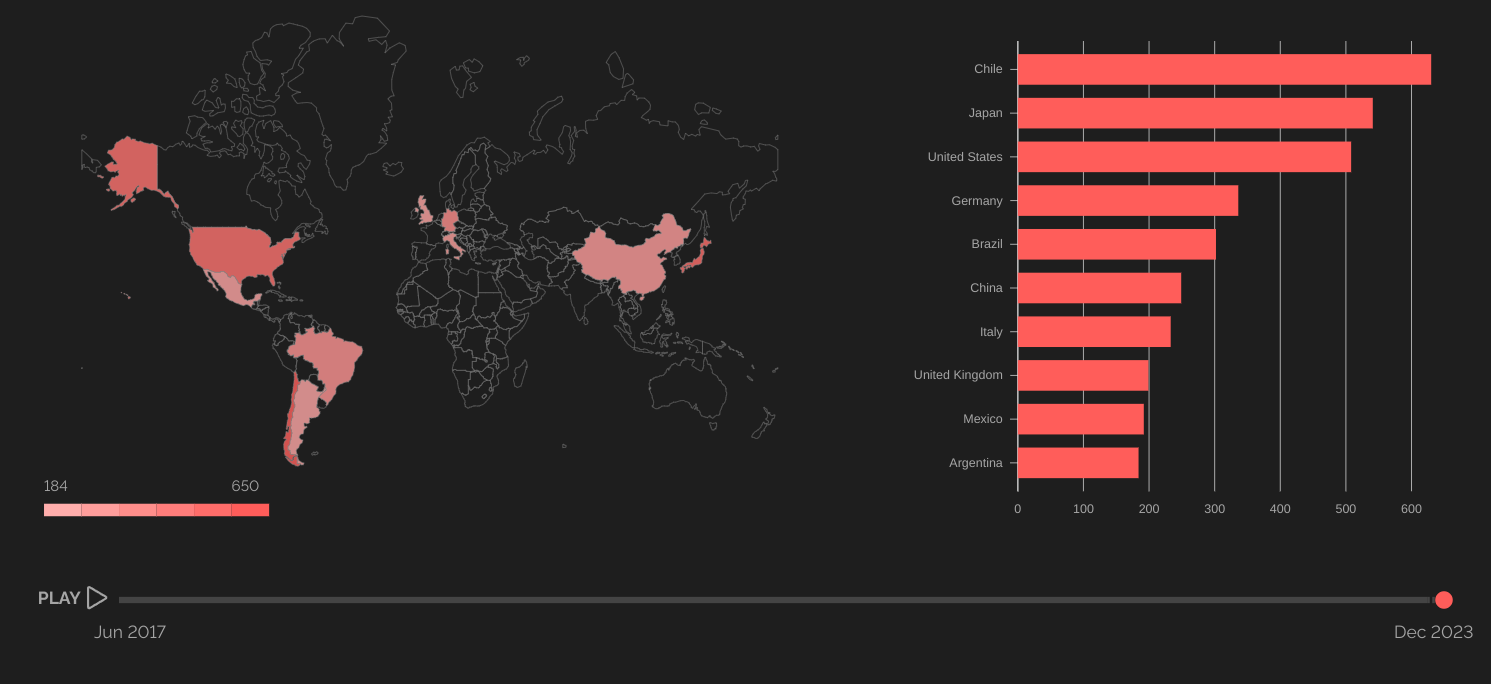
Tendencias de Shodan

Línea de tiempo Tendencia de Shodan de dispositivos Hipcam RealServer/V1.0

Países Países mejor clasificados con dispositivos Hipcam RealServer/V1.0

Para más información sobre la tendencia de Shodan de Hipcam RealServer, consulte Tendencias de Shodan.

Consulta de búsqueda utilizada: has_screenshot:true port:554 "Hipcam RealServer/V1.0".

Descargo de responsabilidad

Este script tiene fines exclusivamente educativos y de divulgación responsable. El uso no autorizado de este script en sistemas sin la debida autorización es ilegal y poco ético. El usuario es responsable de garantizar el cumplimiento de las normas legales y éticas.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →