Interfaz de terminal rápida para tus hosts SSH: búsqueda difusa y conexión con dos pulsaciones de teclas, transferencia de archivos SFTP de doble panel y reenvío de puertos en segundo plano. Mantiene su propia base de datos de hosts y genera el comando ssh — nunca edita ~/.ssh/config.
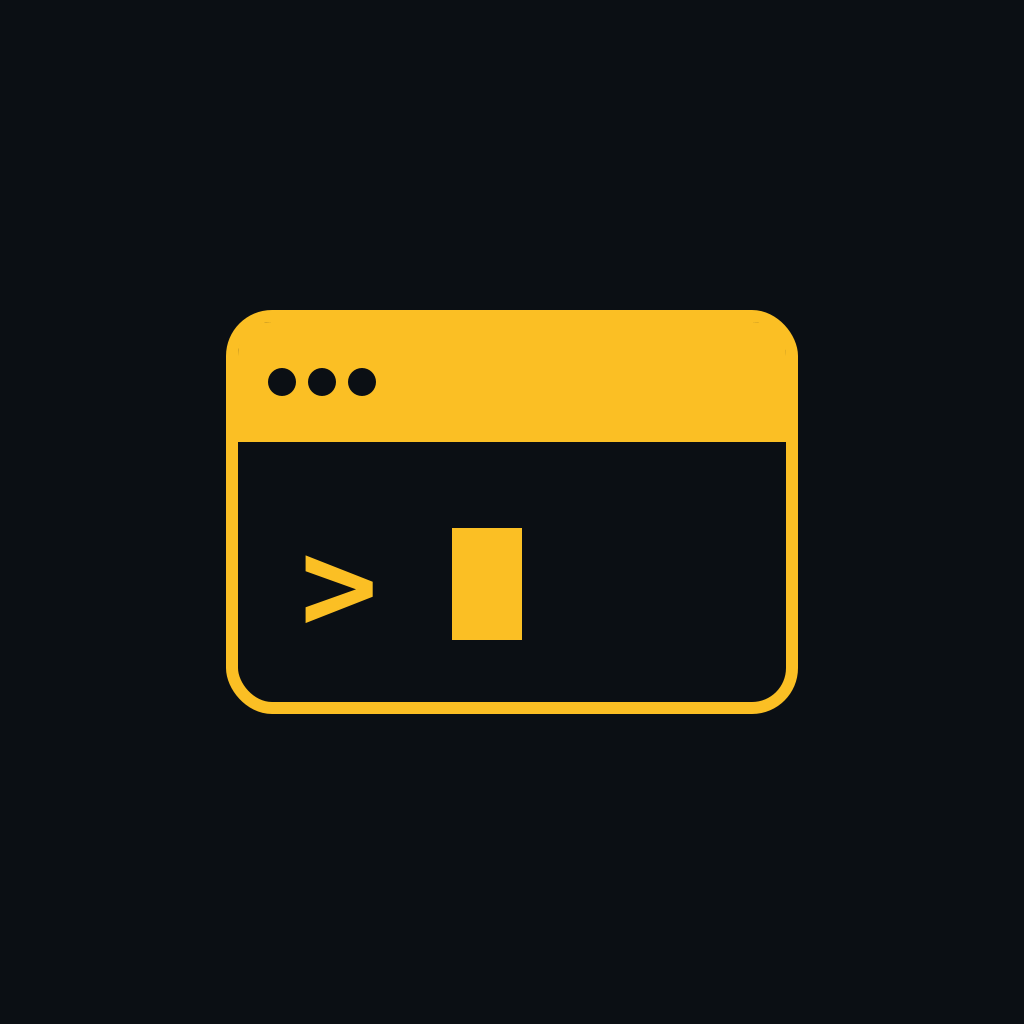
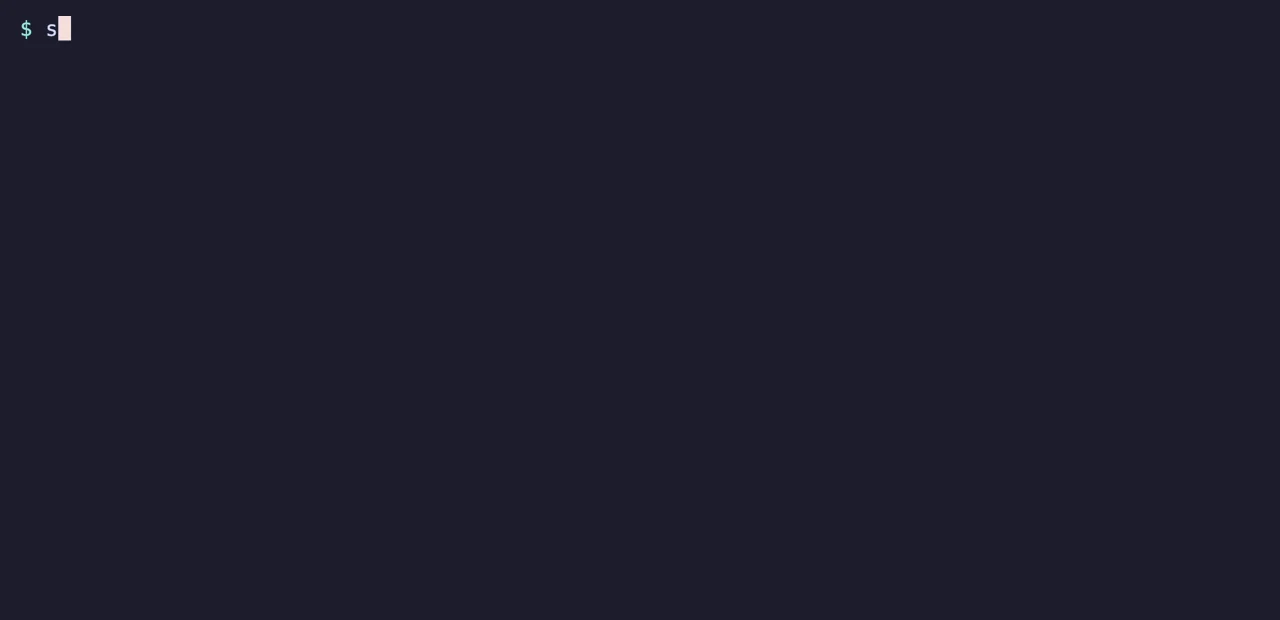
Busca tus hosts SSH con coincidencia difusa y conéctate en dos pulsaciones de tecla.
sshelf mantiene su propia lista de hosts, construye el comando ssh por ti y luego se aparta
del camino. Cede el terminal al OpenSSH real y nunca toca ~/.ssh/config.



macOS y Linux, x86_64 y arm64. Los paquetes precompilados no necesitan un toolchain de Rust. En tiempo de ejecución sshelf requiere OpenSSH 8.4+, que es de donde proviene el suministro automático de contraseñas.
Homebrew (macOS o Linux):
brew install max-rh/tap/sshelf
Instalador de shell (binario precompilado, selecciona tu plataforma):
curl --proto '=https' --tlsv1.2 -LsSf https://github.com/max-rh/sshelf/releases/latest/download/sshelf-installer.sh | sh
Debian/Ubuntu: obtén el .deb desde la
última versión, luego
sudo apt install ./sshelf_*_amd64.deb (o *_arm64.deb).
Fedora / RHEL / Rocky / openSUSE: obtén el .rpm (compilación estática, funciona en cualquier
distribución RPM) desde la última versión, luego
sudo dnf install ./sshelf-*.x86_64.rpm (o .aarch64.rpm).
Gentoo: overlay mantenido por la comunidad (no oficial, gracias a @masterwolf-git). Ejecuta
eselect repository enable masterwolf && emerge --sync && emerge --ask app-admin/sshelf.
Cargo (desde crates.io; requiere Rust 1.88+):
cargo install sshelf.
El autocompletado de pestañas del shell se incluye con cada paquete. Abre un nuevo shell después de instalar. En Linux,
los secretos usan un backend Secret Service en Rust puro (sin dependencias de compilación de libdbus/OpenSSL).
Detalles completos y configuración del autocompletado: Guía de instalación.
Administro un par de docenas de máquinas (un homelab, algunos VPS, unas cuantas cajas detrás de un bastión), y
seguía escribiendo ssh -J bastion -i ~/.ssh/some-key -p 2222 user@host de memoria o buscándolo con grep en mi
historial de shell. Cada gestor de SSH que probé quería o bien adueñarse de ~/.ssh/config o bien
darme una cuenta y sincronizar mis hosts a través del servidor de alguien. No quería ninguna de las dos cosas. Quería
un lanzador que mantuviera su propia lista, construyera el comando y se apartara del camino. Y un lugar
para guardar las contraseñas de los pocos hosts que no pueden usar claves, sin ponerlas nunca
en un archivo. Así que lo construí.
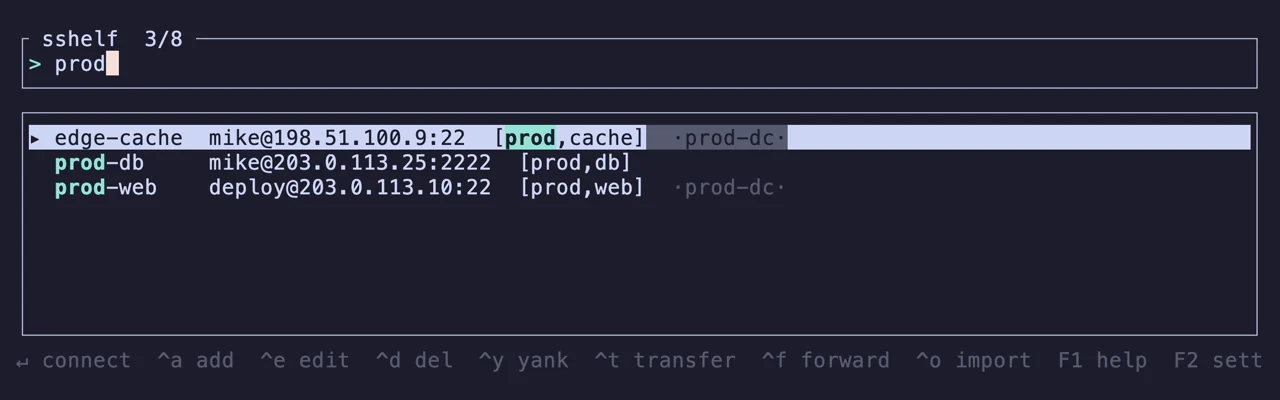
Escribe para filtrar. Enter conecta. Tus hosts más usados flotan hacia arriba por sí solos
(frecuencia: recuento de uso, atenuado por la recencia), y tag:prod / site:homelab acotan la lista
aún más. Ctrl-y copia el comando que construyó en lugar de ejecutarlo. Desde el shell,
sshelf prod-web conecta por nombre y sshelf - reconecta al último host, ambos sin
abrir la TUI.
sshelf pick abre la misma lista en las filas bajo tu prompt, tal como lo hace Ctrl-r, imprime
el nombre que elijas y no conecta a nada. Tu prompt queda donde lo dejaste después. Los
plugins de zsh y bash en contrib/ lo vinculan a Alt-s: en una línea vacía obtienes sshelf web-01
listo para ejecutar, a mitad de línea obtienes el nombre donde está tu cursor, y las filas marcadas te dan cada
nombre para un bucle.
Integración con el shell.
Los hosts que comparten una contraseña de inicio de sesión pueden compartir un único secreto almacenado: nómbralo una vez, apúntalos a él,
y rotarlo es una sola escritura en lugar de una por host. Ctrl-s marca hosts en la lista y
Ctrl-k aplica una contraseña a todos ellos, o los vincula a una credencial compartida. La contraseña
sigue viviendo en tu keyring o vault, y hosts.toml solo contiene el nombre.
Contraseñas, claves y 2FA.
exec() hacia tu sshsshelf construye el argv a partir del registro del host, desmonta su propia UI y luego se reemplaza a sí mismo
con OpenSSH. No hay ningún envoltorio entre tú y la sesión: un TTY real, tu ssh, tus
flags sin configuración. Cuando la sesión termina vuelves a tu shell, no a un menú. El
comando que ejecuta es exactamente el que Ctrl-y te muestra.
Cómo se construye el comando.
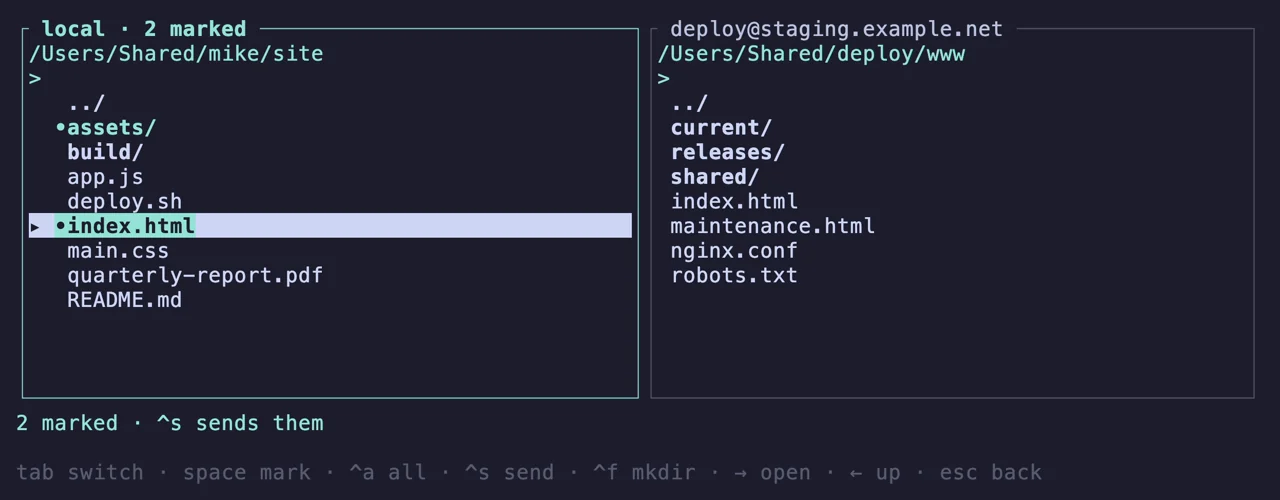
Ctrl-t abre tus archivos a la izquierda y los del host a la derecha, sobre una única conexión
autenticada. Space marca, Ctrl-a marca todo lo que muestra el filtro, Ctrl-s envía el
conjunto completo en cualquier dirección, F7 crea un directorio. Un nombre que el destino ya tiene se omite,
nunca se sobrescribe.
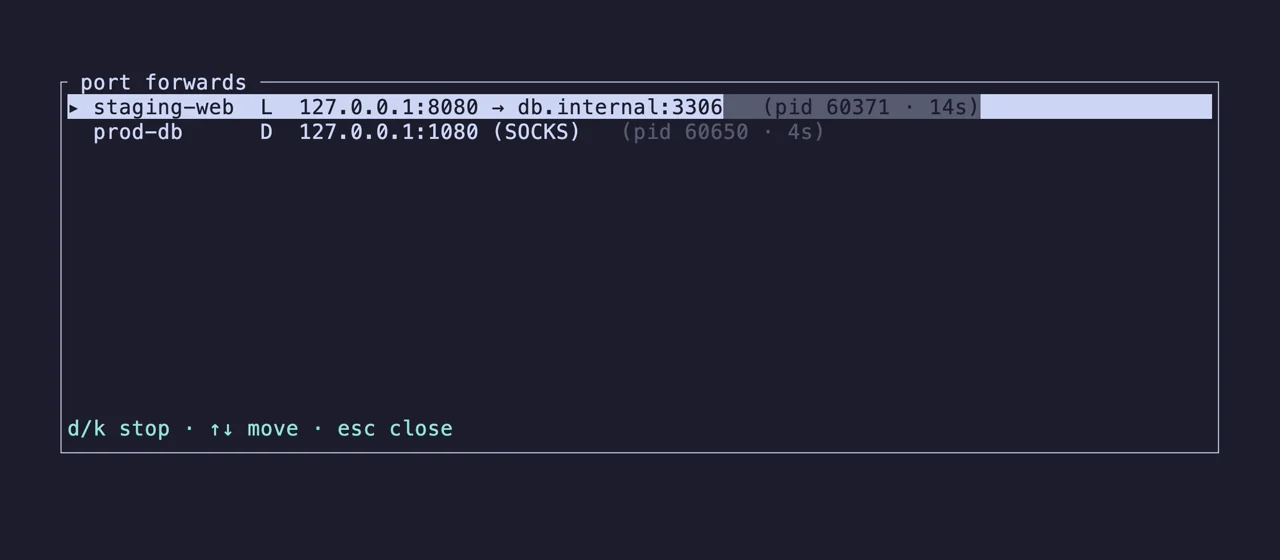
Ctrl-f abre un túnel Local, Remoto o SOCKS que sigue ejecutándose después de que salgas de sshelf,
y después de que cierres la terminal. F4 los lista todos entre todos los hosts y detiene el
que elijas. Se rastrean por pid y se reconcilian con los procesos que realmente
están en ejecución, así que nada permanece en una lista después de que muere. Sin daemon, sin supervisor.
Establece tmux = "window" o "pane" y Enter abre el host en una nueva ventana de tmux (nombrada según
el host) o un nuevo panel en lugar de reemplazar sshelf. Termina la sesión y el selector sigue
ahí, todavía en ejecución.