


Una lista de recetas de cyber-chef y enlaces seleccionados
CyberChef es la autodenominada 'Cyber Swiss-Army Knife' creada por GCHQ. Es una herramienta fantástica para la transformación, extracción y manipulación de datos en tu navegador web.
Todo el crédito para @GCHQ por crear la herramienta. Ver: https://gchq.github.io/CyberChef/
Dominar las expresiones regulares es clave para aprovechar al máximo la manipulación de datos en CyberChef (o en cualquier trabajo de DFIR). A continuación, algunas expresiones regulares a las que vuelvo constantemente.
Extraer Base64: [a-zA-Z0-9+/=]{30,}
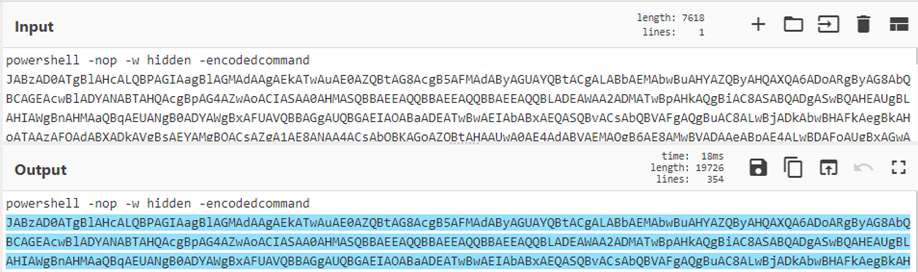
Extraer hexadecimal: [a-fA-F0-9]{10,}
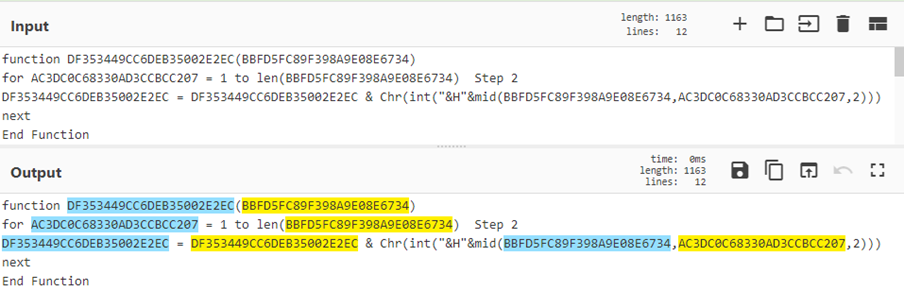
Extraer códigos de carácter: [\d]{2,3}(,|’)
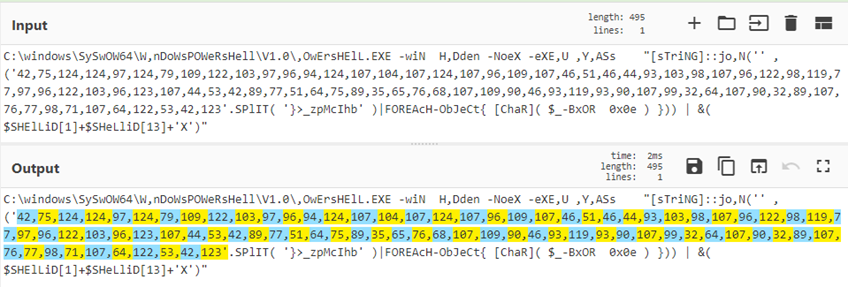
(?<=foo)(.*)
^.*(?=bar)
(?<=')(.*?)(?=')
CyberChef proporciona la operación HTTP Request (ver Receta 22) que permite enviar solicitudes HTTP a recursos externos. Debido a la Política de Mismo Origen (SOP) o a la falta de configuración de Intercambio de Recursos de Origen Cruzado (CORS), muchas no funcionan. SOP es una medida de seguridad en los navegadores modernos que impide leer respuestas de sitios cruzados desde servidores que no lo permiten explícitamente mediante CORS. Echa un vistazo a la charla de @GlassSec sobre CyberChef, que incluye consejos para iniciar Chrome sin seguridad web para habilitar solicitudes HTTP a APIs restringidas (como Virus Total).
Algunos ejemplos de recetas de CyberChef:
Receta 1: Extraer base64, inflado crudo y embellecer código
Receta 4: Descifrado de contraseñas de preferencias de directiva de grupo
Receta 5: Uso de bucles y etiquetas
Receta 6: Marcas de tiempo de Google ei
Receta 7: Scriptlet COM de múltiples etapas a ensamblador x86
Receta 8: Extraer hexadecimal, convertir a hexdump para archivo PE incrustado
Receta 9: Invertir cadenas, sustitución de caracteres, desde base64
Receta 10: Extraer objeto de la caché del proxy Squid
Receta 11: Extraer coordenadas GPS a URLs de Google Maps
Receta 12: Procesamiento de números grandes
Receta 13: Análisis de registros DNS PTR con registros
Receta 14: Decodificación de ejecutables POSHC2
Receta 15: Análisis de marcas de tiempo $MFT $SI
Receta 16: Decodificación de webshells PHP gzinflate y base64
Receta 17: Extracción de shellcode de un script de PowerShell Meterpreter Reverse TCP
Receta 18: Analizador de papelera de reciclaje con subsecciones y fusiones
Receta 19: Identificar Base64 ofuscado con resaltado de expresiones regulares
Receta 20: Uso de reglas Yara con scripts maliciosos desofuscados
Receta 22: Búsqueda en API JA3 con HTTP Request y Registers
Receta 24: Elegir una letra aleatoria de una cadena de seis bytes
Receta 25: Crear un código QR de WiFi
Receta 26: Extraer y decodificar una webshell PHP de múltiples etapas
Receta 27: Decodificar un script PHP Auto Visitor
Receta 29: Manipulación de marcas de tiempo de archivos de registro con subsecciones y registros
Receta 30: Loader de PowerShell ofuscado con CharCode para un beacon de Cobalt Strike
Receta 31: Desofuscar cadenas codificadas en binario .NET
Receta 32: Extraer DLL maliciosa de Gootkit de datos de registro ofuscados
Receta 33: Identificar URLs incrustadas en script de PowerShell de Emotet
Receta 34: Analizar archivos OOXML en busca de URLs
Receta 35: Descifrar muestra de ransomware REvil en PowerShell
Receta 36: Crear un generador de contraseñas de CyberChef
Receta 37: De correo electrónico comprimido en sandbox a URL maliciosa
Receta 38: Aviones, calaveras y sobres - Live and Let PowerShell
