
 malwareman007/scanner-and-patcher
Un Escáner y Parcheador de Vulnerabilidades Web


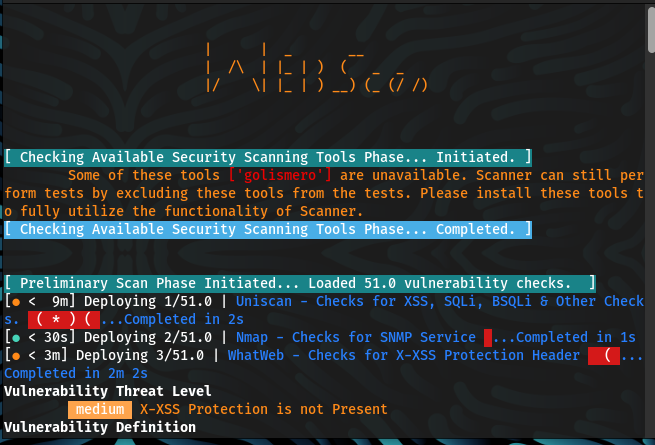
| N.º Serie | Nombre de la Herramienta | N.º Serie | Nombre de la Herramienta | |
|---|---|---|---|---|
| 1 | whatweb | 2 | nmap | |
| 3 | golismero | 4 | host | |
| 5 | wget | 6 | uniscan | |
| 7 | wafw00f | 8 | dirb | |
| 9 | davtest | 10 | theharvester | |
| 11 | xsser | 12 | fierce | |
| 13 | dnswalk | 14 | dnsrecon | |
| 15 | dnsenum | 16 | dnsmap | |
| 17 | dmitry | 18 | nikto | |
| 19 | whois | 20 | lbd | |
| 21 | wapiti | 22 | devtest | |
| 23 | sslyze |
Crítica:- Vulnerabilidades que puntúan en el rango crítico suelen tener la mayoría de las siguientes características: La explotación de la vulnerabilidad probablemente resulte en un compromiso a nivel de root de servidores o dispositivos de infraestructura. La explotación suele ser sencilla, en el sentido de que el atacante no necesita ninguna credencial de autenticación especial ni conocimiento sobre víctimas individuales, y no necesita persuadir a un usuario objetivo, por ejemplo mediante ingeniería social, para que realice funciones especiales.
Alta:- Un atacante puede comprometer completamente la confidencialidad, integridad o disponibilidad de un sistema objetivo sin acceso especializado, interacción del usuario o circunstancias que estén fuera del control del atacante. Muy probable que permita el movimiento lateral y la escalada del ataque a otros sistemas en la red interna de la aplicación vulnerable. La vulnerabilidad es difícil de explotar. La explotación podría resultar en privilegios elevados. La explotación podría resultar en una pérdida significativa de datos o tiempo de inactividad.
Media:- Un atacante puede comprometer parcialmente la confidencialidad, integridad o disponibilidad de un sistema objetivo. Puede requerirse acceso especializado, interacción del usuario o circunstancias fuera del control del atacante para que un ataque tenga éxito. Muy probable que se use junto con otras vulnerabilidades para escalar un ataque. Vulnerabilidades que requieren que el atacante manipule a víctimas individuales mediante tácticas de ingeniería social. Vulnerabilidades de denegación de servicio que son difíciles de configurar. Exploits que requieren que el atacante resida en la misma red local que la víctima. Vulnerabilidades donde la explotación proporciona solo un acceso muy limitado. Vulnerabilidades que requieren privilegios de usuario para una explotación exitosa.
Baja:- Un atacante tiene un alcance limitado para comprometer la confidencialidad, integridad o disponibilidad de un sistema objetivo. Se requiere acceso especializado, interacción del usuario o circunstancias fuera del control del atacante para que un ataque tenga éxito. Necesita ser usado junto con otras vulnerabilidades para escalar un ataque.
Info:- Un atacante puede obtener información sobre el sitio web. Esto no es necesariamente una vulnerabilidad, pero cualquier información que un atacante obtenga podría usarse para construir un ataque más preciso en una fecha posterior. Se recomienda restringir en la medida de lo posible cualquier divulgación de información.
RANGO DE PUNTUACIÓN CVSS V3 SEVERIDAD EN EL AVISO 0.1 - 3.9 Baja 4.0 - 6.9 Media 7.0 - 8.9 Alta 9.0 - 10.0 Crítica
