sigint-hombre
Autor: John Page — malvuln (aka hyp3rlinx)
Copyright (c) 2026
Propósito:
Generar reglas de detección derivadas de Suricata a partir de indicadores de amenazas en vivo de URLhaus en tiempo de ejecución e implementarlas en la plataforma Security Onion para monitoreo de red en tiempo real con alta cobertura.
Versión actual
v2.0
• Refactorización importante
• Estabilidad mejorada
• En mantenimiento activo
Verificación (v2 – integridad del script)
- MD5:
f92c8100417fc5a992480486203d21f5
- SHA256:
e83d49b6750c6853eac59d844712230ffa9723312ffb7354b5b7f95368b49583
Versión obsoleta
⚠️ v1 está obsoleto y se conserva solo como referencia.
Verificación (v1 – obsoleto)
Hashes para verificar el script original (OBSOLETO) de generación de reglas (siginthombre.py) .
- MD5:
2dcadececf1ac430cd2c98e323154148
- SHA256:
1f32b7c2d890ed6910c716a9a976abb2701954733cd59db5a97344766f9c4691
Qué hace
- Obtiene el feed público de URLhaus en tiempo real (no reflejado ni redistribuido)
- Omite:
- Comentarios, líneas vacías, URL malformadas y autorreferencias del feed
- Normaliza y extrae:
- Protocolo, host, ruta URI y puerto
- Deduplica hosts en claves de reglas consistentes
- Genera alertas Suricata originales y derivadas para 3 capas:
- HTTP → host + ruta URI, cualquier puerto si no se especifica (máxima cobertura)
- TLS → detección HTTPS mediante SNI (
tls.sni) solamente
- DNS → visibilidad de búsqueda de dominio mediante
dns.query
- Lógica de deduplicación:
- HTTP →
(host, path)
- HTTPS/TLS →
host
- DNS →
host
- Escribe todas las alertas en un archivo de reglas combinado único
- Reinicia las reglas de Suricata (
so-suricata-restart --force)
Compatibilidad y atribución del feed de amenazas
- Construido de forma independiente por el autor
- Diseñado para compatibilidad con la plataforma Security Onion
- No afiliado, respaldado ni soportado por Security Onion LLC
- Security Onion es una marca registrada de Security Onion LLC, reconocida aquí solo con fines de identificación
- Fuente del feed de amenazas: URLhaus, un servicio operado por abuse.ch
- abuse.ch es una marca registrada de abuse.ch y se reconoce como tal
Salida de reglas (generada en tiempo de ejecución)
/opt/so/rules/suricata/siginthombre.rules
- Contiene solo lógica de detección generada y derivada
- No es un espejo del feed, base de datos ni redistribución de IOC
- El archivo se sobrescribe en cada ejecución para evitar indicadores obsoletos
Resultado
Proporciona una amplia cobertura de detección de red para infraestructura maliciosa en:
- Solicitudes HTTP (con o sin puertos explícitos)
- Handshakes TLS mediante SNI
- Consultas de dominio DNS
Licencia y aviso de redistribución
- Licencia Apache 2.0 (permisiva, TAL CUAL, sin garantía)
- Las reglas de Suricata son contenido original y derivado generado en tiempo de ejecución
- Este proyecto no redistribuye ni archiva bases de datos o feeds de IOC de terceros
- No afiliado a abuse.ch ni a Security Onion LLC
Aviso de implementación
Valide las reglas generadas antes de usarlas en producción.
No se proporciona responsabilidad. El autor no es responsable por daños o mal uso. Úselo bajo su propio riesgo.
Ejemplo de uso con cron (ejecutar una vez por hora)
0 * * * * /usr/local/bin/siginthombre.py
Construido para defensores que quieren lógica de detección de reglas dinámicas rápidas y frescas
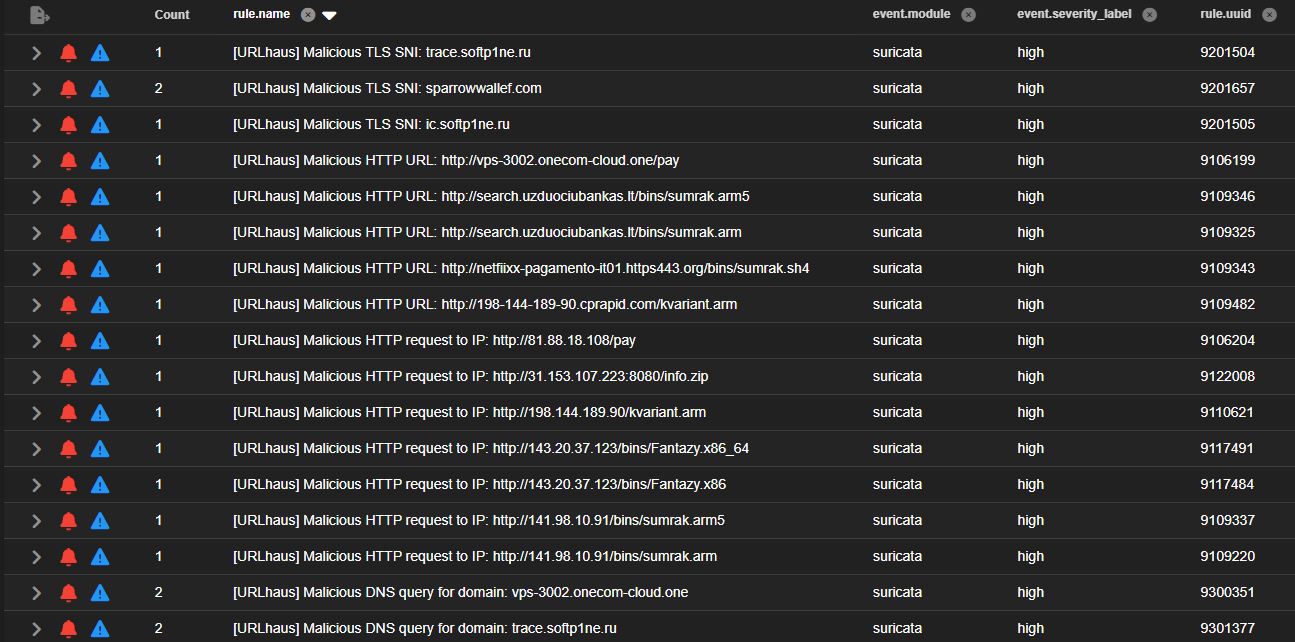
Todos los dominios e IPs mostrados aquí son indicadores maliciosos compartidos públicamente consumidos de feeds de amenazas de terceros para demostrar detecciones de alertas de Suricata usando siginthombre.
No visite ni interactúe con estos dominios o IPs fuera de un entorno controlado de investigación o pruebas de SOC.

 malvuln/sigint-hombre







