

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/maldev-academy/drmbinviaordinalimports
Ingeniería InversaAnálisis de MalwareAnálisis de BinariosDesarrollo de PayloadsAtaque Adversario
GitHubmaldev-academy/drmbinviaordinalimports

DRMBinViaOrdinalImports

Crear malware DRM anti-copia

Ver Repositorio
Compartir
731436hace 2 añosRevisado por Kitploit

DRMBinViaOrdinalImports - Crear malware DRM anti-copia

Enlaces rápidos

Maldev Academy Inicio

Maldev Academy Temario

Maldev Academy Precios

Resumen

Este repositorio utiliza una técnica para modificar la Tabla de Direcciones de Importación (IAT) de un programa, reemplazando los nombres de las funciones importadas por sus ordinales correspondientes, lo que da como resultado un binario que importa funciones exclusivamente mediante ordinales.

Esta técnica reduce las posibilidades de que el binario sea analizado con éxito por los sistemas sandbox debido al desajuste en los valores de ordinales en los diferentes sistemas. Este contraste hace que el Cargador de Windows no logre localizar la dirección correcta de la función o que recupere una función incorrecta, lo que provoca que el binario se rompa en el entorno sandbox. Por último, esta técnica hace que sea más difícil realizar ingeniería inversa al binario.

Este repositorio incluye dos proyectos:

TechTestBuilder.exe

Lee un archivo PE del disco y sobrescribe sus funciones importadas por nombre con sus valores ordinales. El programa generado solo se ejecutará en un sistema donde las funciones importadas tengan los mismos valores ordinales que el sistema que lo generó.

  • Usando el programa TechTestBuilder.exe para generar mimikatzDRM.exe, que es mimikatz.exe pero con funciones importadas por ordinales. DRM_1


  • Ejecutar mimikatzDRM.exe en un sistema diferente al que se usó para generarlo lanzará el siguiente error. DRM_2


OrdinalDRMBin.exe

Este proyecto utiliza la propia técnica DRM cuando se ejecuta por primera vez. Esto significa que este binario no puede ejecutarse en otras máquinas con tanta facilidad. OrdinalDRMBin.exe aplica los siguientes pasos:

  1. Comprueba si el programa local tiene funciones importadas por nombre; si no es así, omitirá aplicar el parche IAT.

  2. Se lee a sí mismo desde el disco y convierte todas las funciones importadas por nombre para que sean importadas por ordinal.

  3. Se elimina a sí mismo del disco.

  4. Escribe la nueva imagen donde todas las funciones se importan por ordinal.

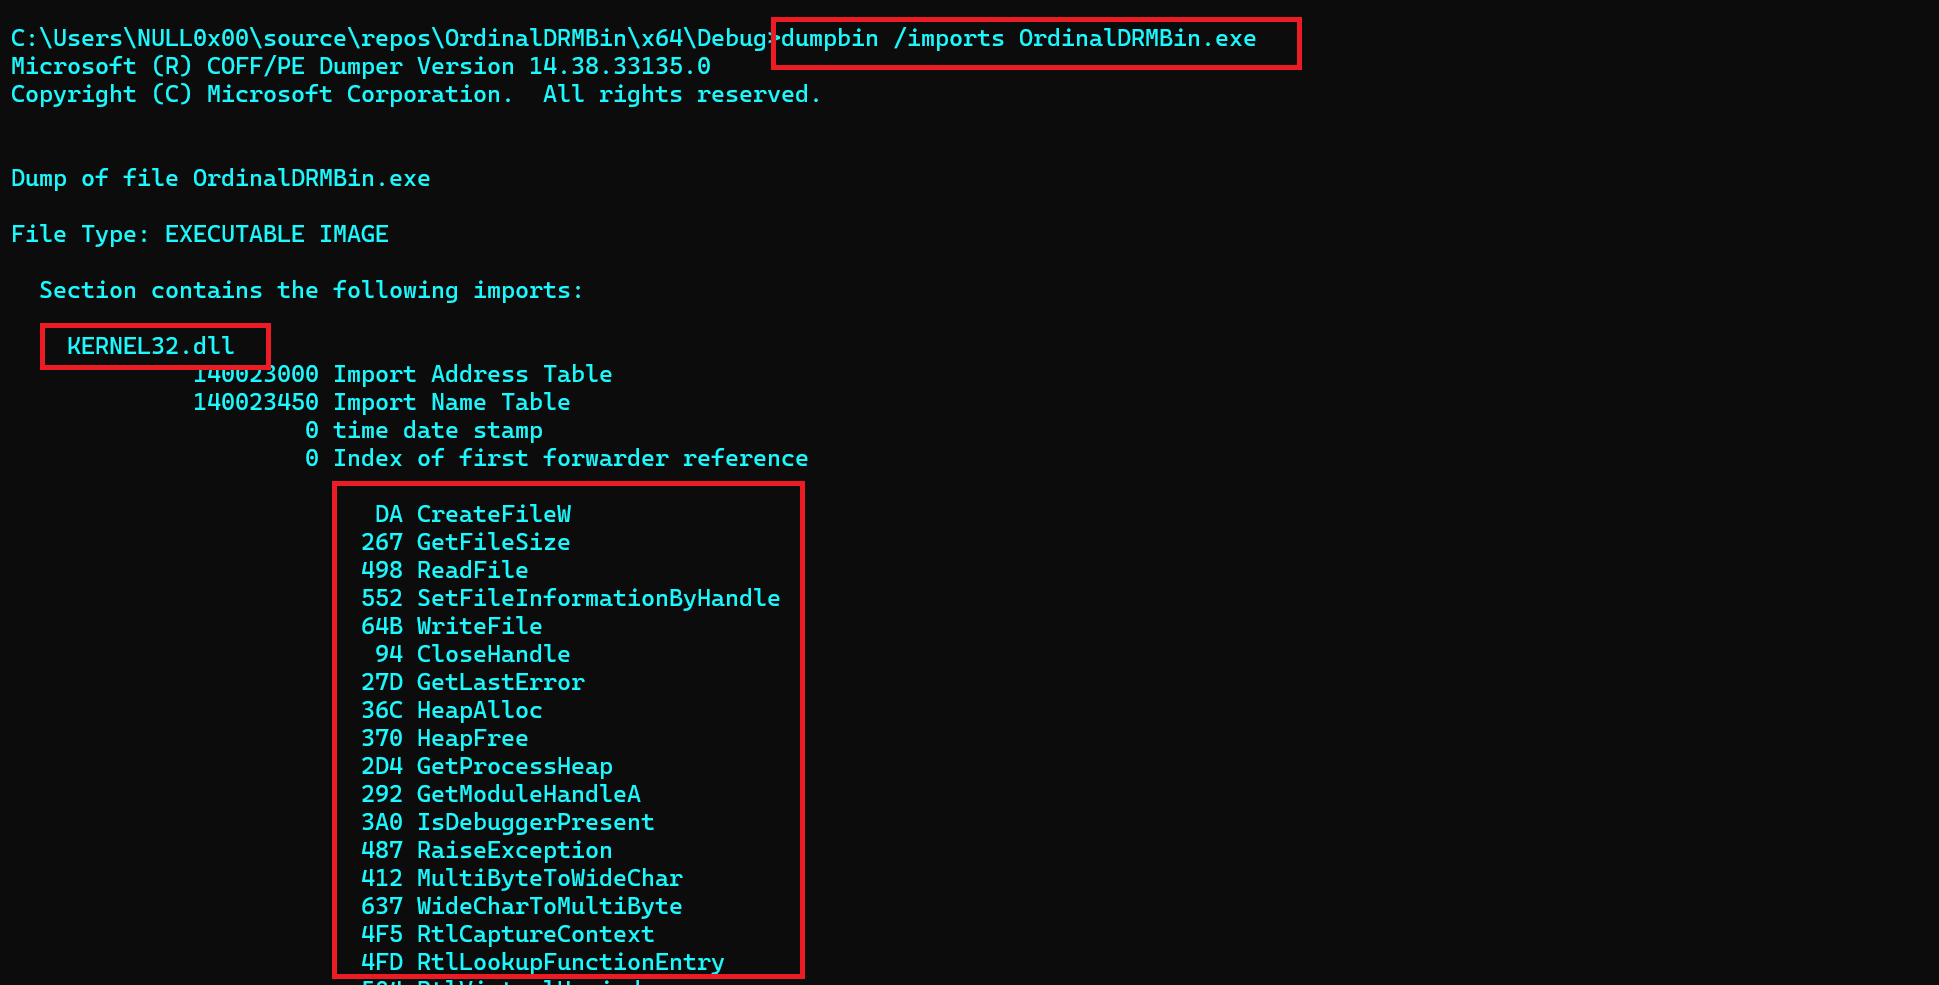
  • La imagen a continuación muestra OrdinalDRMBin.exe sin ejecutar. Nótese que las funciones se importan por nombre. DRM 3

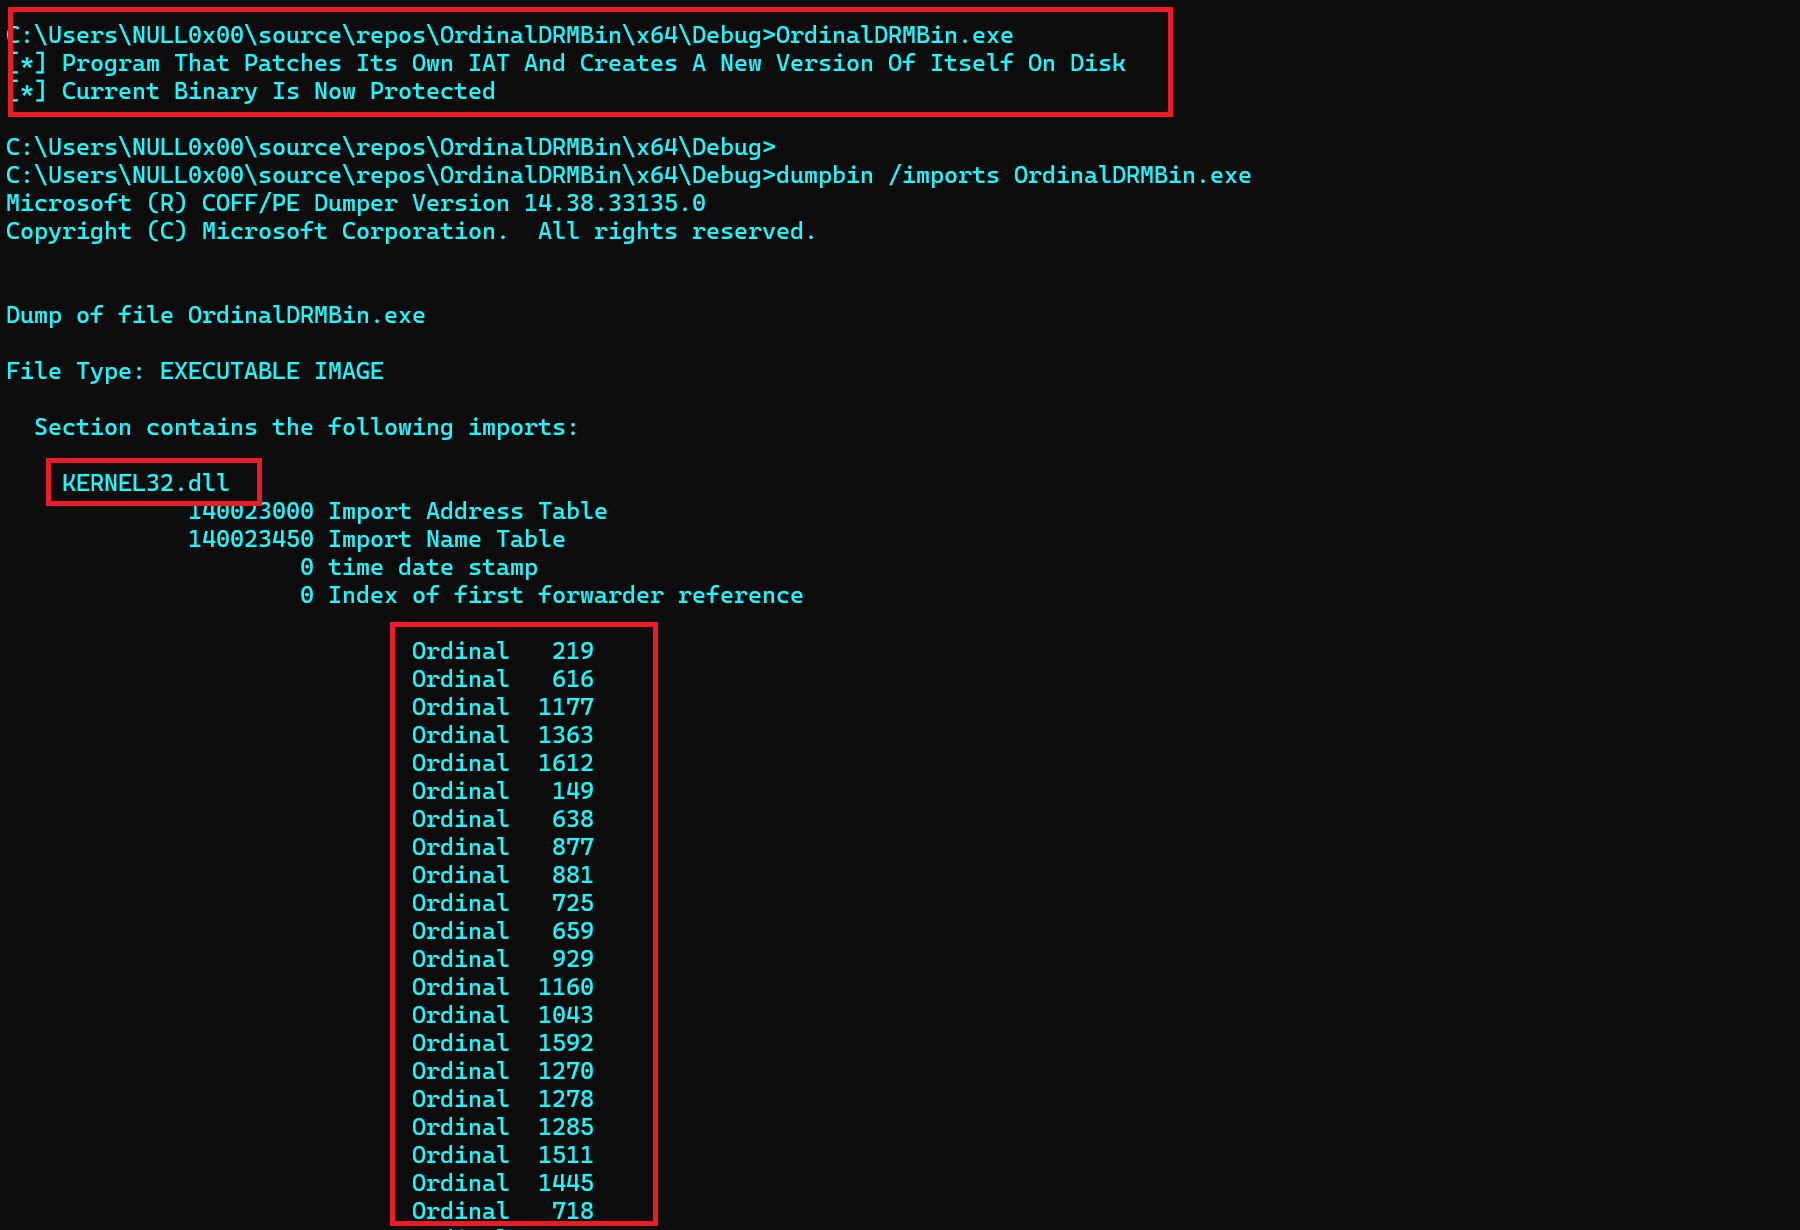
  • La imagen a continuación muestra OrdinalDRMBin.exe después de ejecutarse. Nótese que ahora las funciones se importan por sus ordinales. DRM 4
Nota

Como se mencionó, los sistemas que tengan los valores ordinales exactos para todas las funciones importadas de la implementación generada podrán ejecutar el binario protegido. Sin embargo, las posibilidades de que esto ocurra pueden reducirse importando funciones de distintos DLL. El mismo enfoque utilizado en el módulo IAT Camouflage puede usarse con este fin.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





