
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/mac-123456789-lab/cve-2026-39875-macos-cups-lpe
Escalada de PrivilegiosExplotaciónExplotación de Binarios
GitHubmac-123456789-lab/cve-2026-39875-macos-cups-lpe

CVE-2026-39875-macOS-CUPS-LPE

De usuario sin privilegios a root en macOS Sonoma, Sequoia y Tahoe. Parcheado en macOS 26.6 / 15.7.8 / 14.8.8.

Ver Repositorio
Compartir
10245hace 3 mesesAún no revisado

CVE-2026-39875-macOS-CUPS-LPE

Usuario sin privilegios a root mediante una vulnerabilidad en CUPS que afecta a macOS Tahoe, Sequoia y Sonoma anteriores a macOS 26.6 / 15.7.8 / 14.8.8.
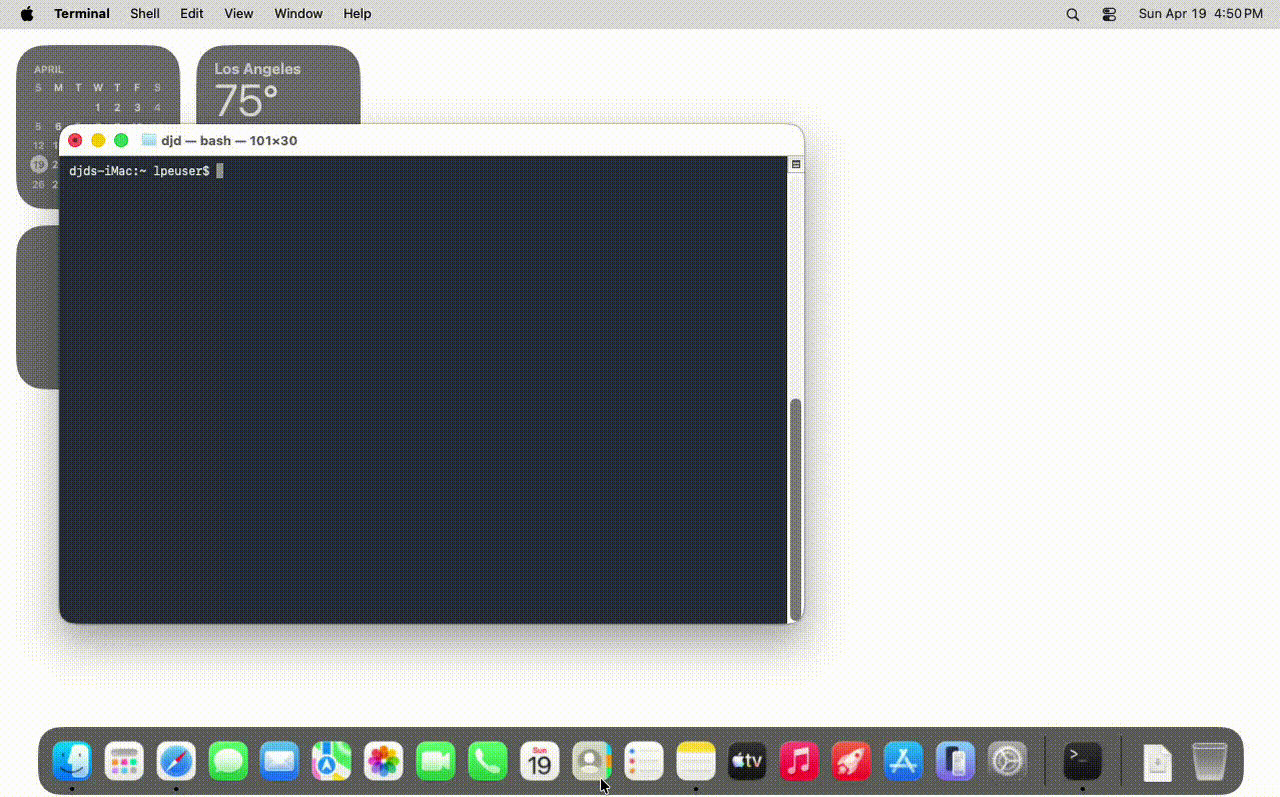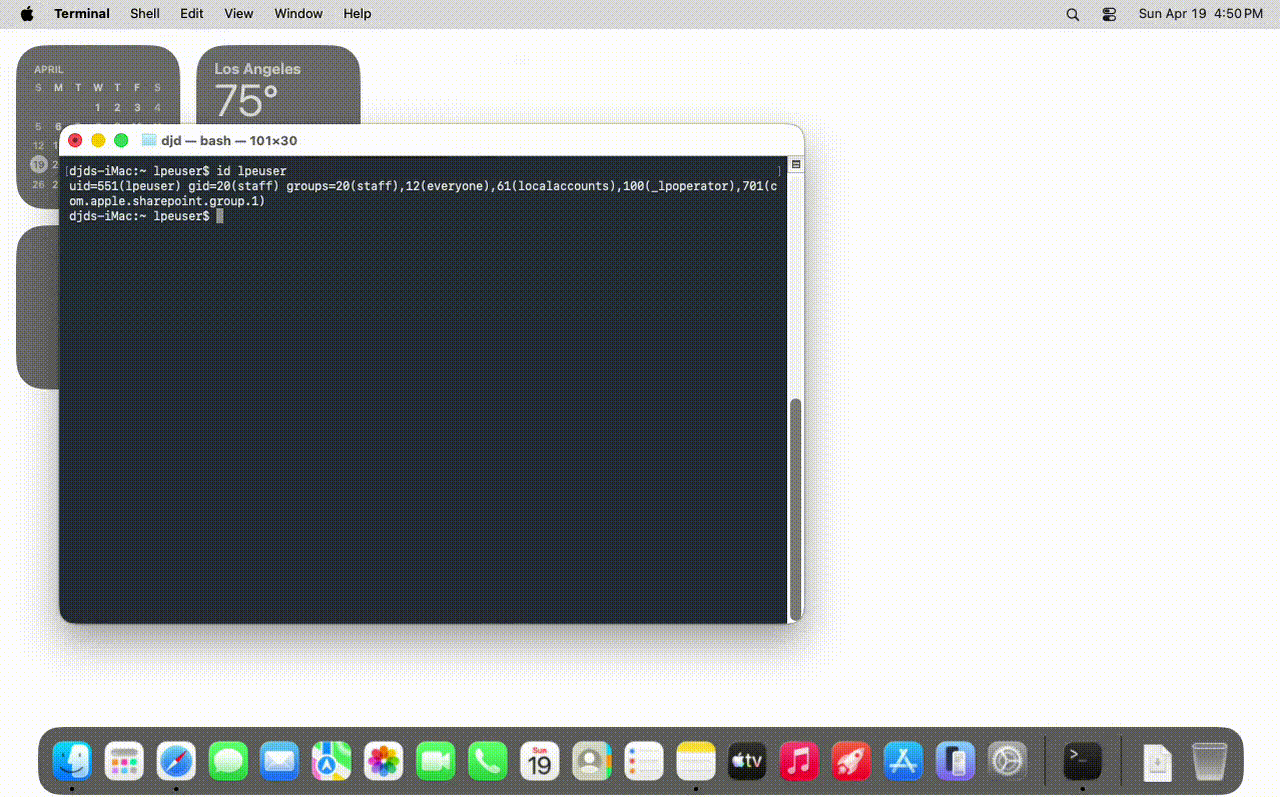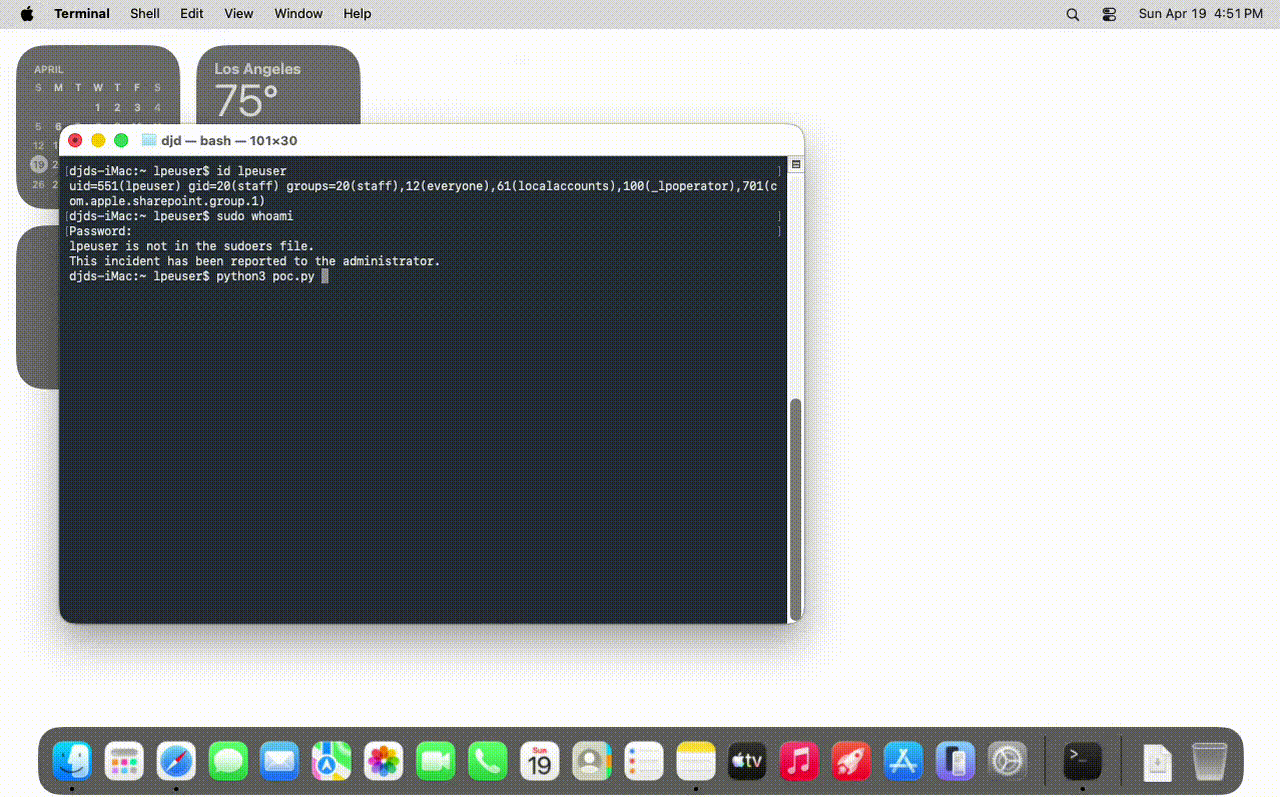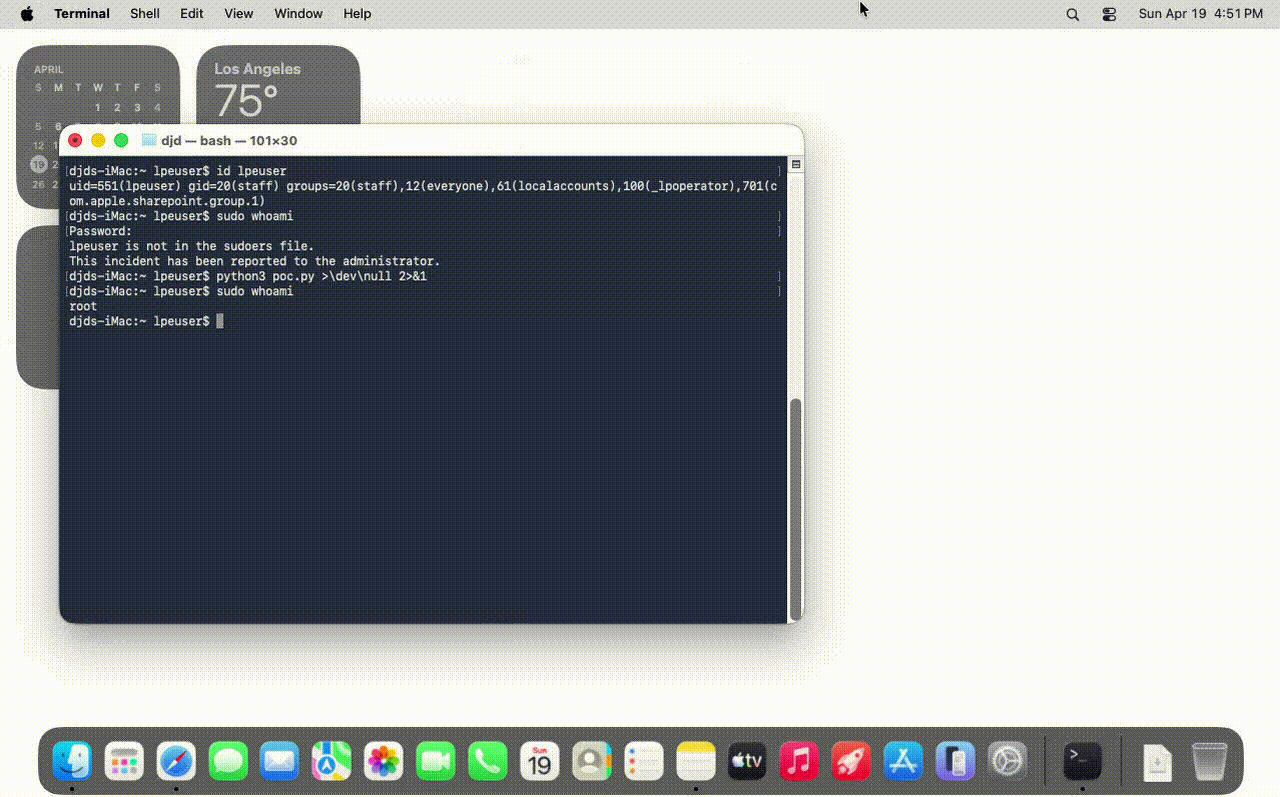
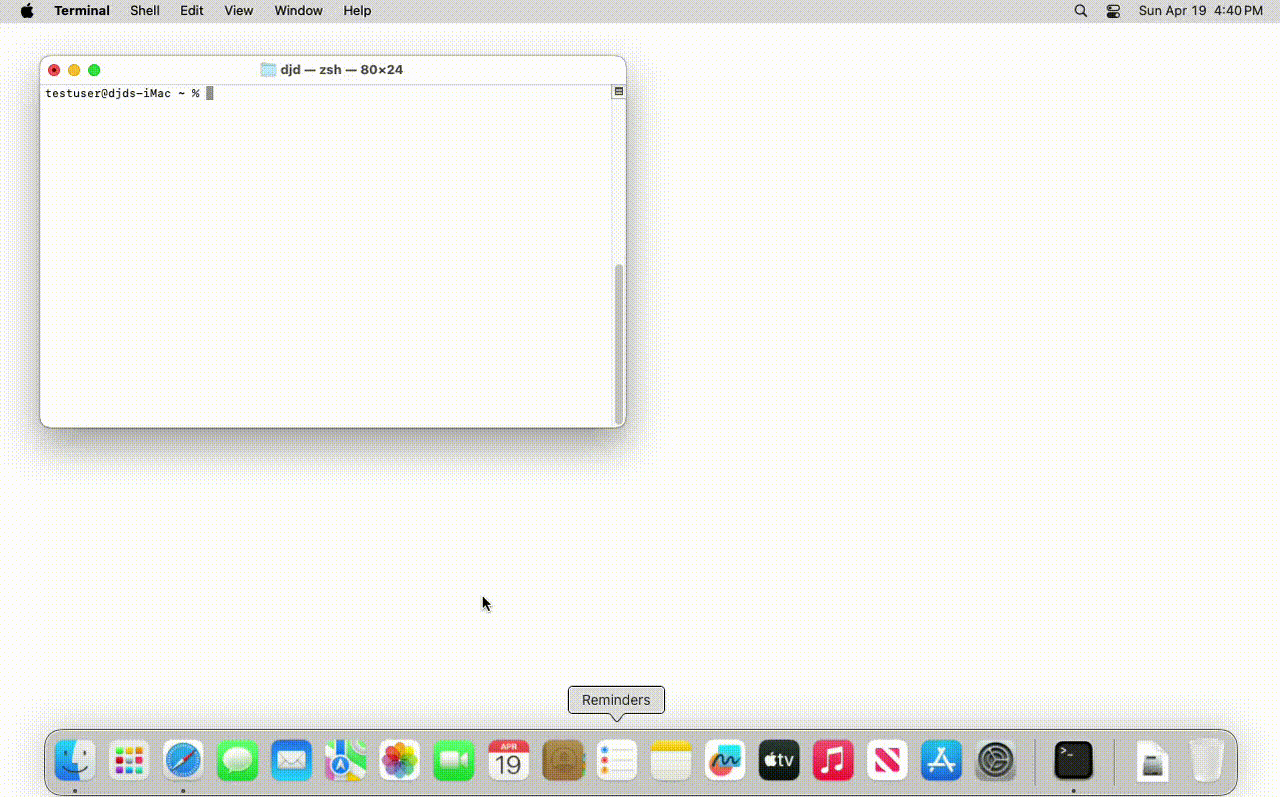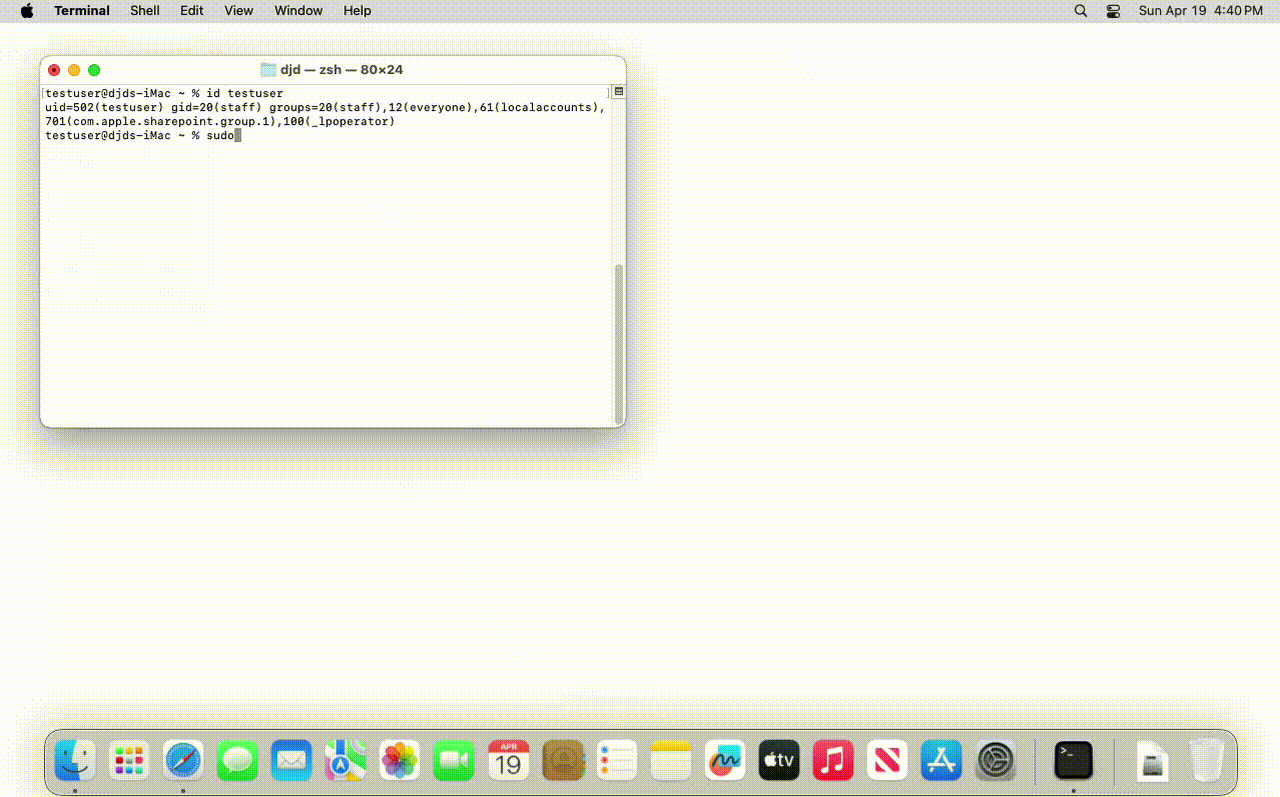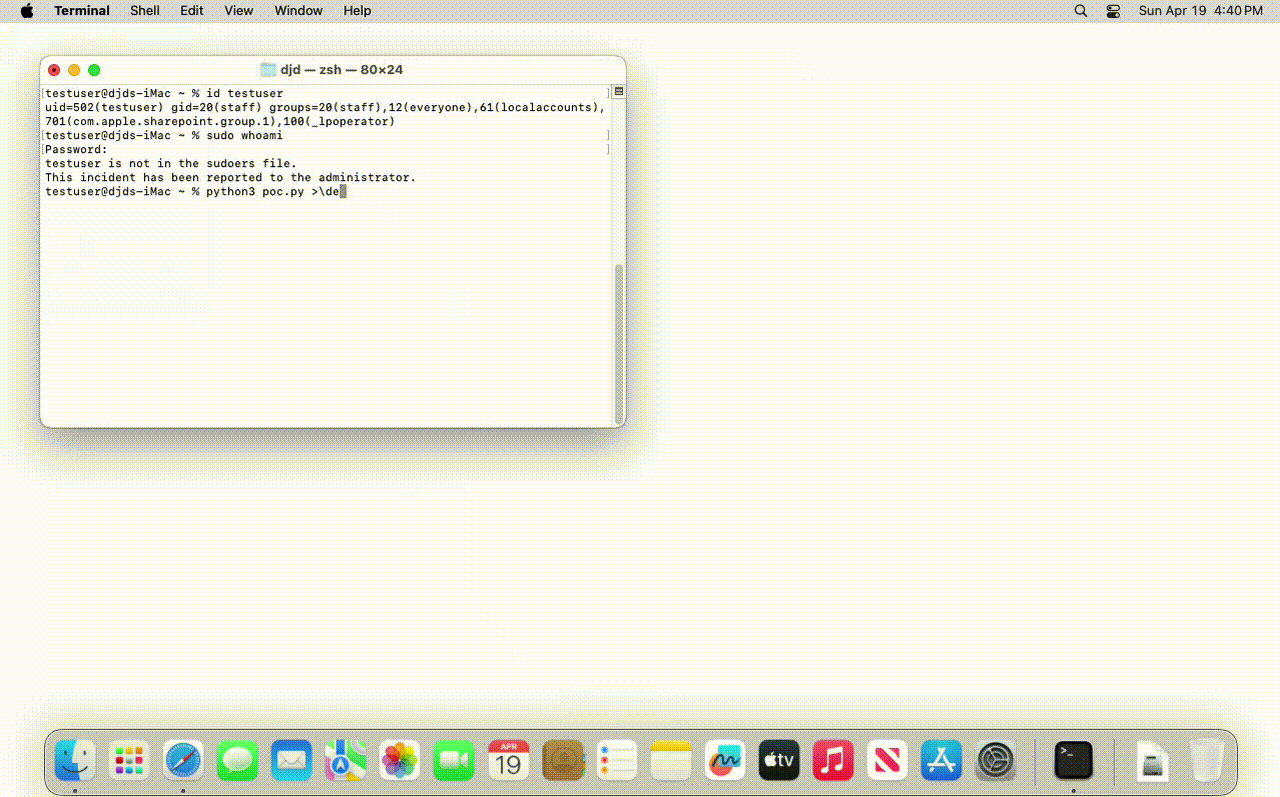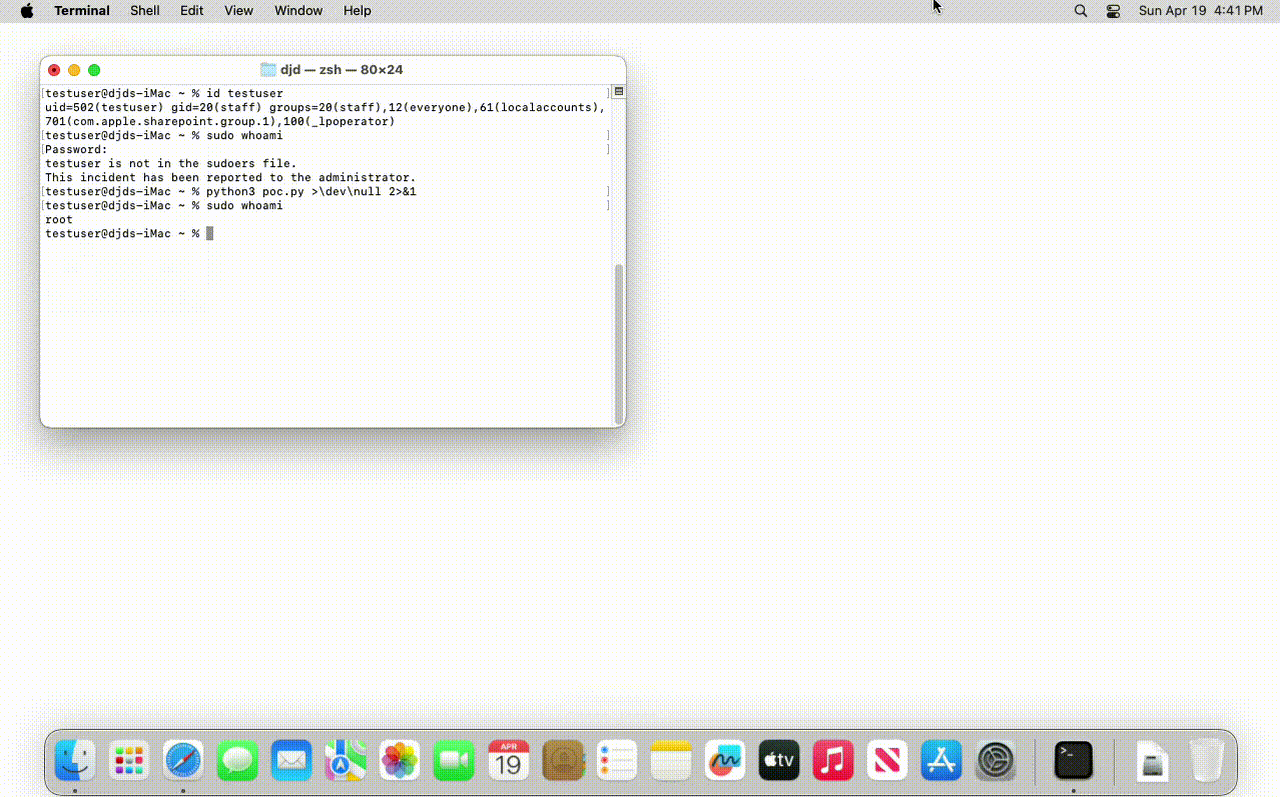
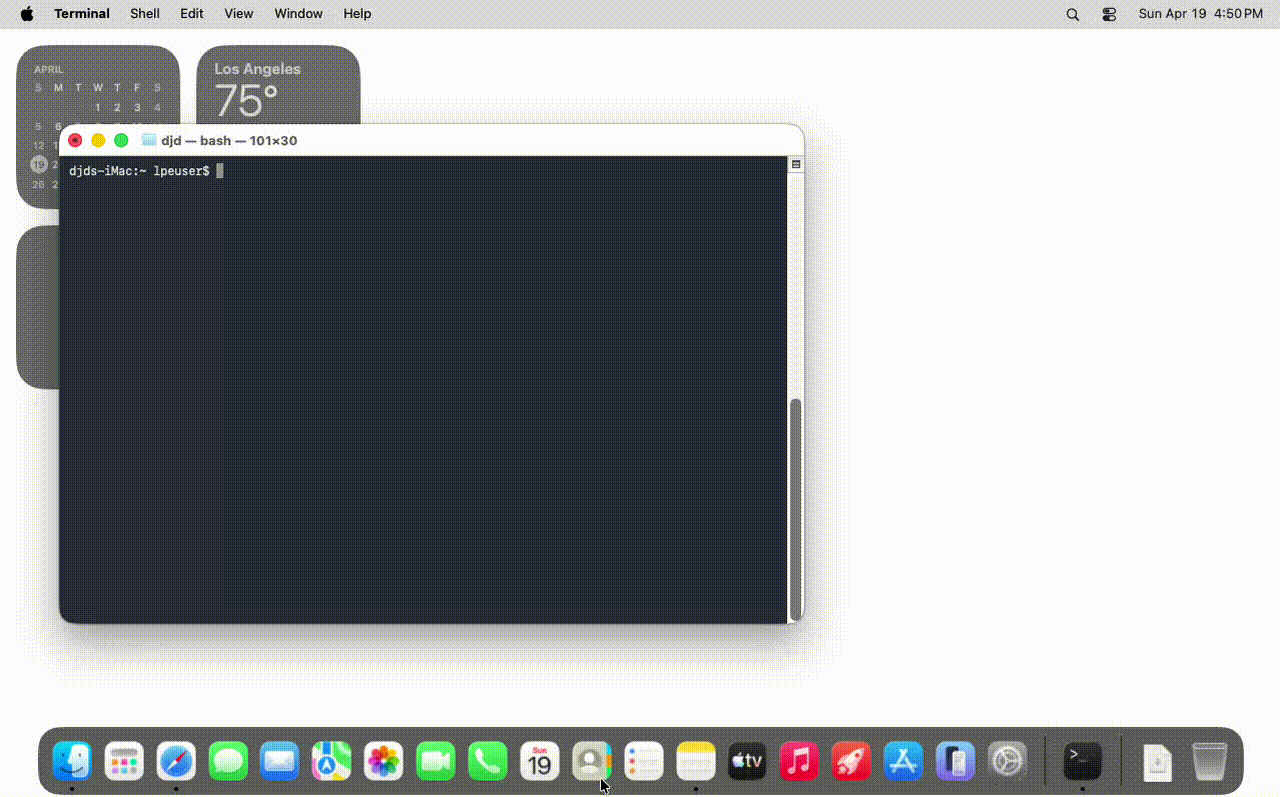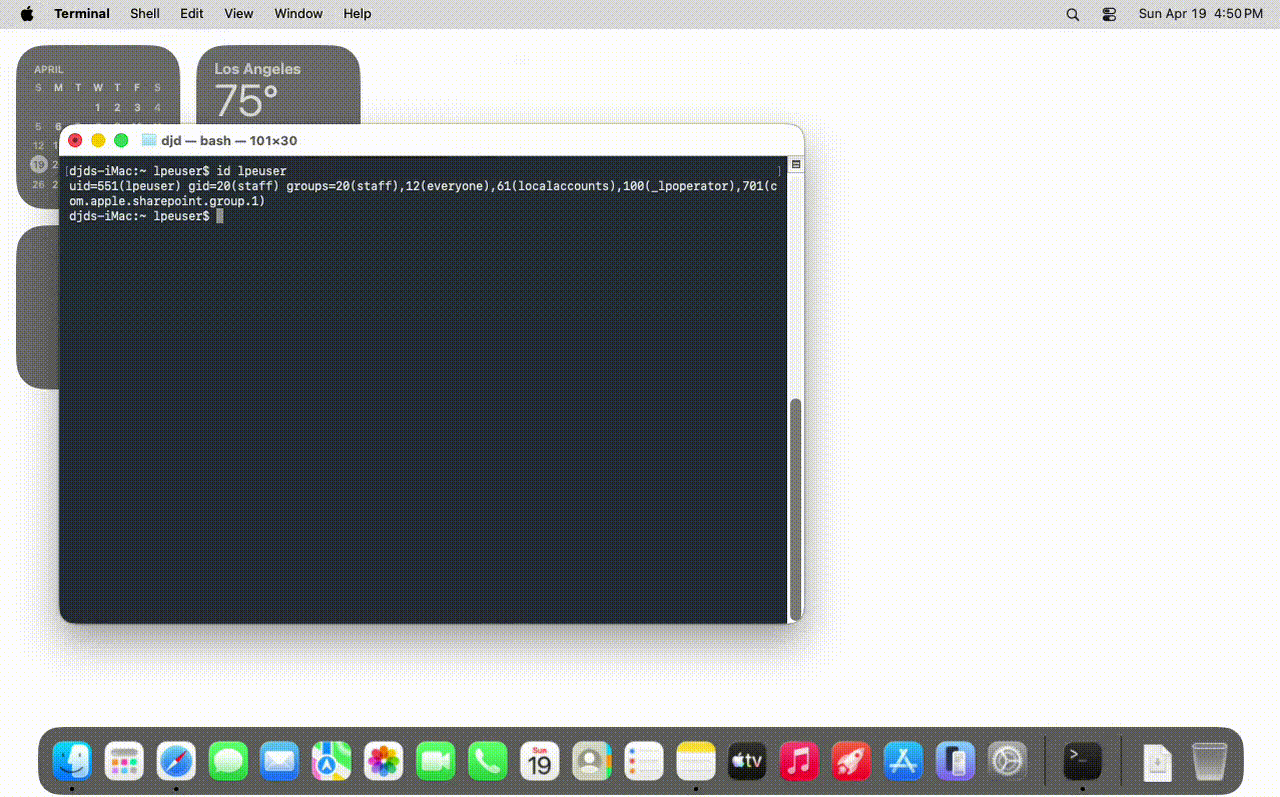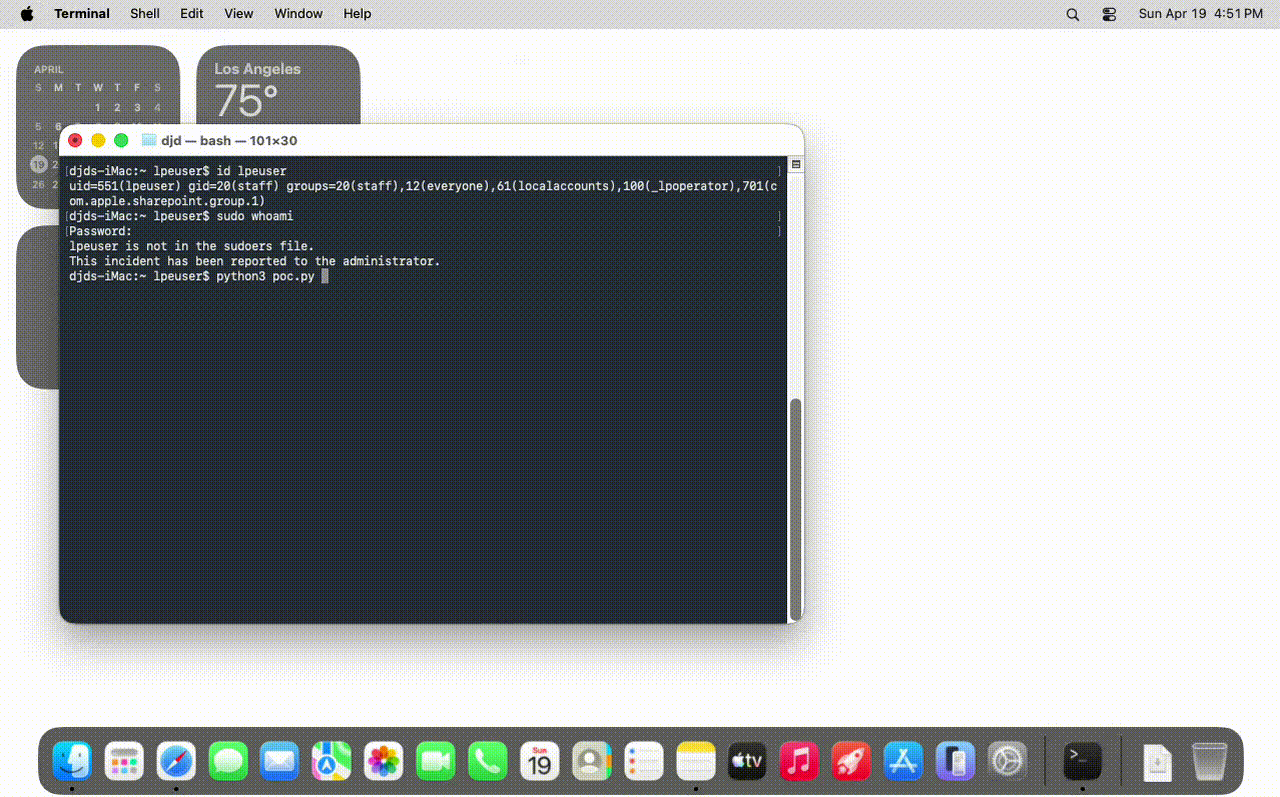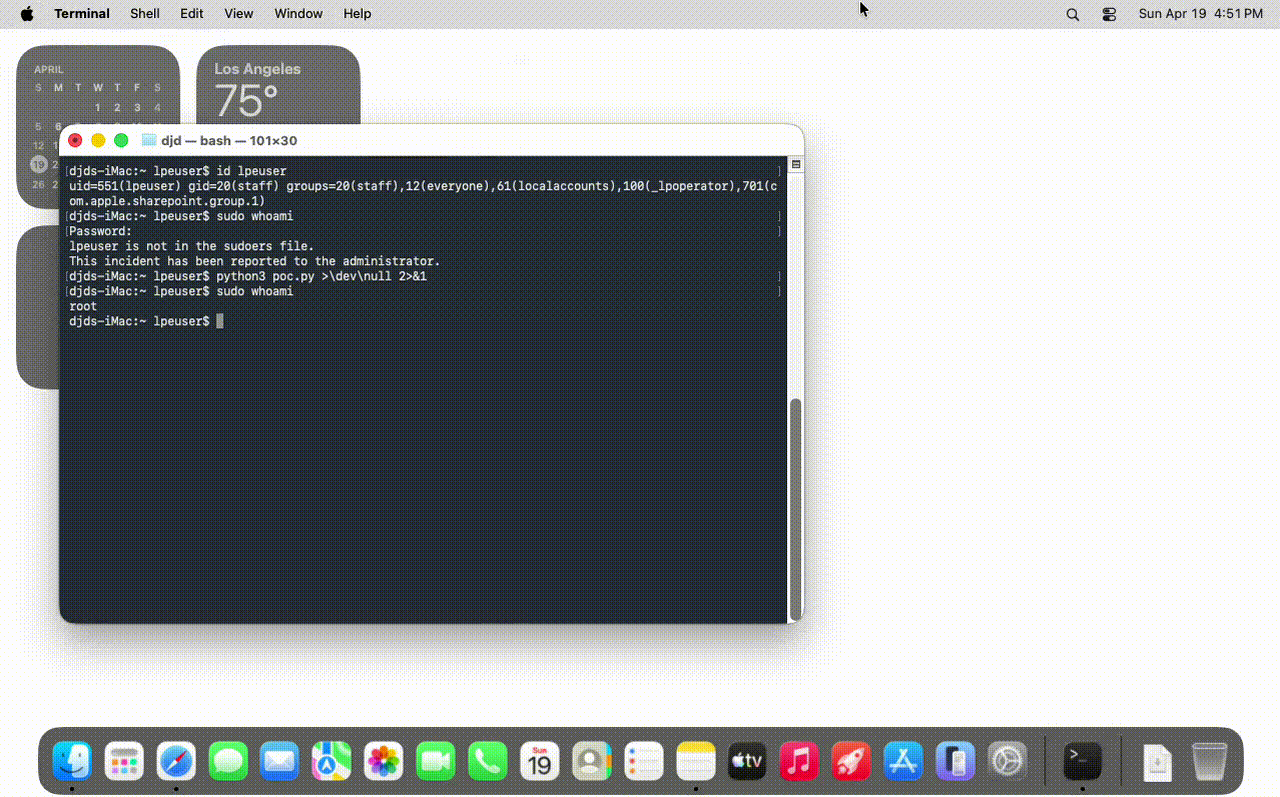
Demostraciones de Prueba de Concepto

macOS Tahoe 26.4.1

Tahoe 26.4.1

macOS Sequoia 15.7.5

Sequoia 15.7.5

macOS Sonoma 14.8.5

Sonoma 14.8.5

Causa raíz

La vulnerabilidad se origina en dos fallos lógicos encadenados en el demonio privilegiado cupsd.

1. Token de autenticación privilegiado reenviado a través de un límite de confianza.

Cuando CUPS sondea una impresora recién registrada, reenvía un token de autenticación Local válido al backend de la impresora — el endpoint especificado por el device-uri de la impresora. Debido a que un usuario sin privilegios controla ese device-uri, puede registrar una impresora que apunta a un listener que controla y recibir un token que nunca estuvo destinado a salir del límite del subsistema de confianza. El diseño asume que el backend es de confianza; permitir que usuarios sin privilegios registren impresoras rompe esa suposición.

2. E/S de archivos con privilegios de root accesible antes de que se complete la validación de autenticación.

Dentro de una ventana de sincronización reproducible de forma fiable durante el registro de la impresora, cupsd realiza una escritura de archivo con privilegios de root antes de que la validación de autenticación se haya completado. La E/S privilegiada no está condicionada a que la comprobación de autenticación se resuelva, y tanto la ruta de destino como el contenido del archivo están influenciados por el atacante en el momento en que se produce la escritura.


Demostración

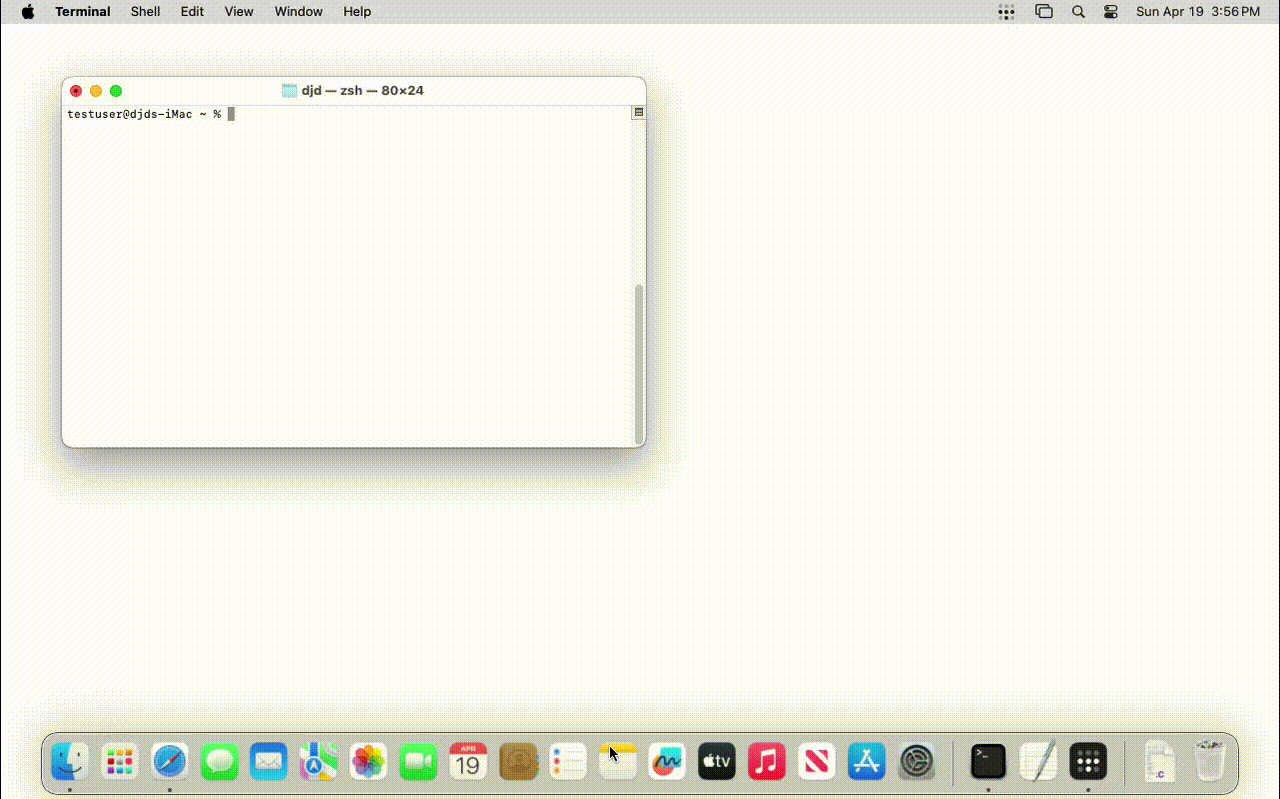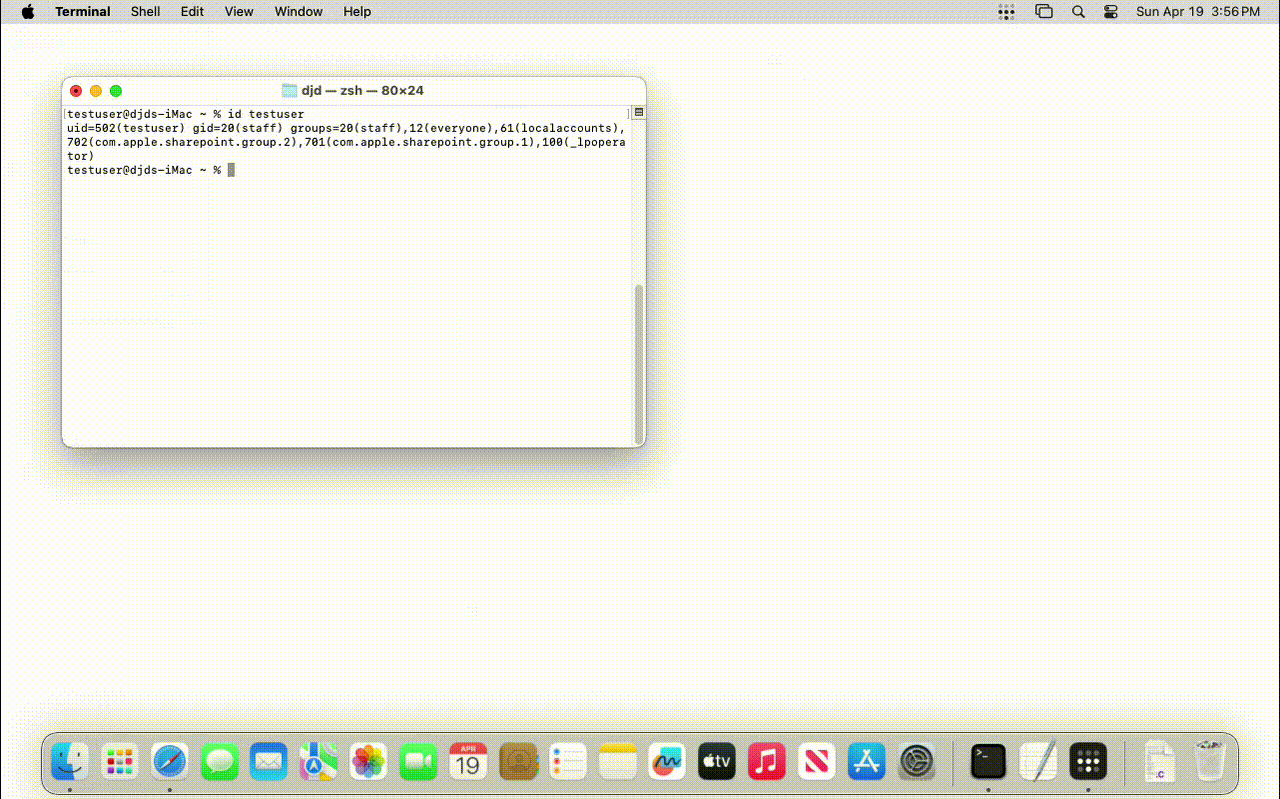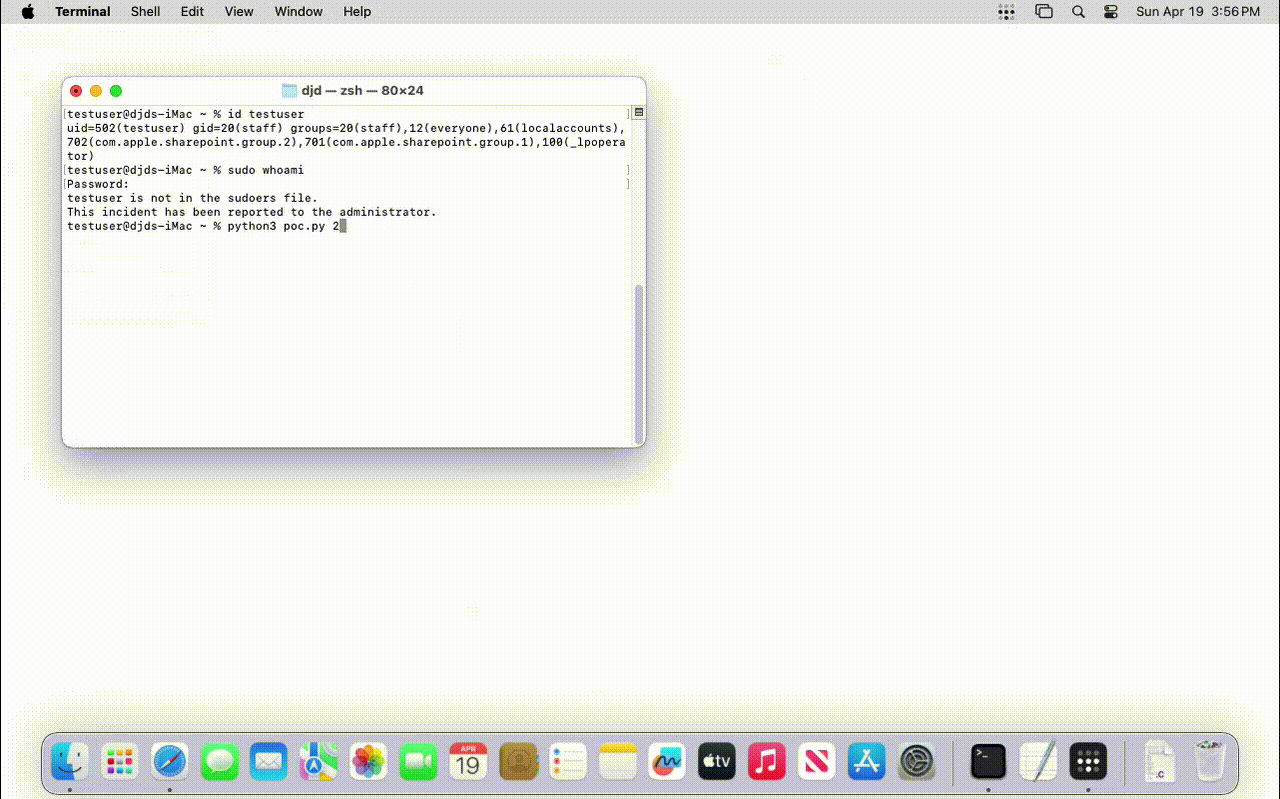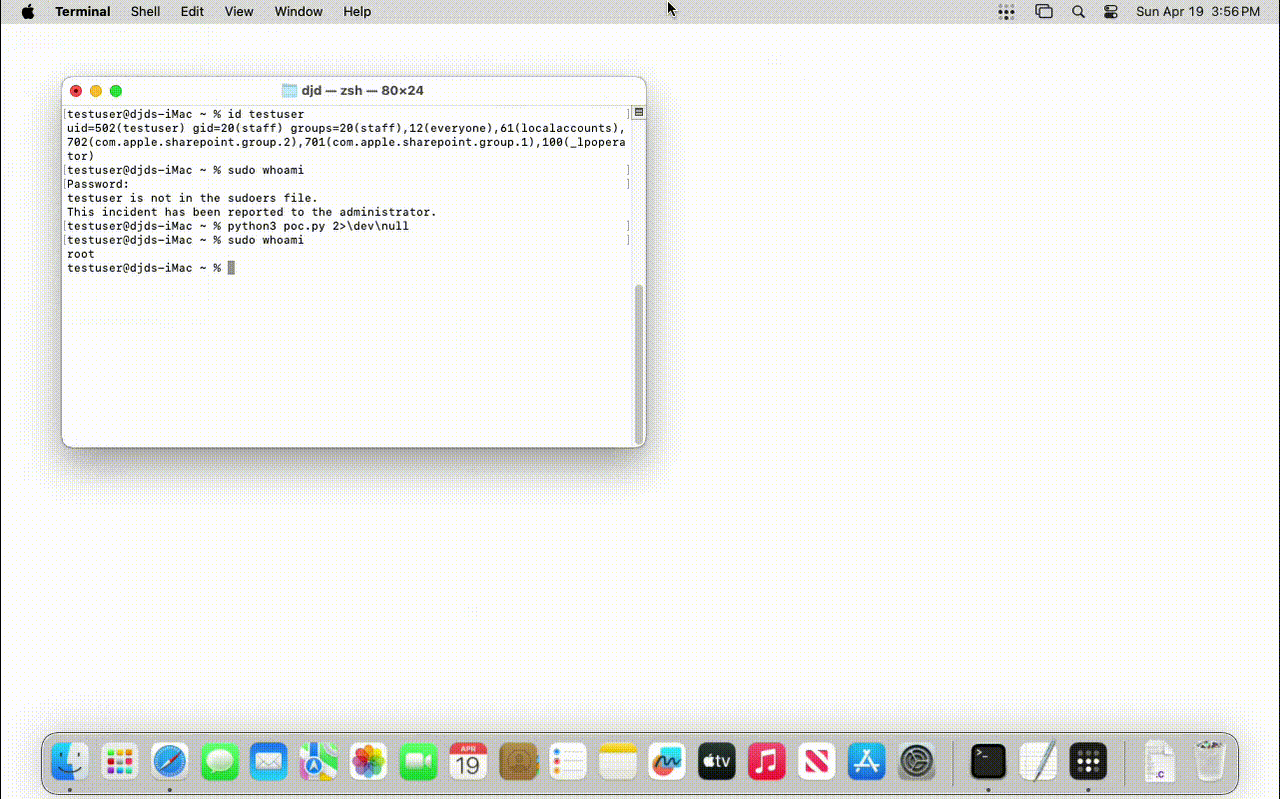
python3 poc.py

La prueba de concepto encadena los dos fallos en tres fases.

Fase 1 — Captura del token. El atacante registra una impresora cuyo device-uri apunta a un listener local que controla y, a continuación, activa una sonda. cupsd reenvía un token de autenticación Local válido al listener controlado por el atacante.

Fase 2 — Reutilización del token. El atacante reutiliza el token capturado para registrar una segunda impresora con un device-uri file:// que apunta a una ruta arbitraria, no protegida por SIP, de su elección.

Fase 3 — Escritura arbitraria como root. El atacante envía un trabajo de impresión con contenido controlado por el atacante a la segunda impresora. cupsd escribe los datos del trabajo en la ruta especificada como root. No se requiere interacción del usuario en ninguna fase

Después, el script verificará que el archivo fue creado como root, demostrando así la vulnerabilidad.

Nota: Esta prueba de concepto demuestra únicamente la escritura arbitraria de archivos como root. No escala privilegios.

Créditos

Descubierto de forma independiente por Dallas Dubs; también acreditados por Apple están Aaron Grattafiori - NVIDIA AI Red Team, XBreach.ai, Andreas Jaegersberger & Ro Achterberg de Nosebeard Labs


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    308

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →