Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/m4sh-wacker/cve-2026-0594-listsitecontributors-plugin-exploit
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónSeguridad WebPruebas de Penetración
GitHubm4sh-wacker/cve-2026-0594-listsitecontributors-plugin-exploit

CVE-2026-0594-ListSiteContributors-Plugin-Exploit

CVE-2026-0594 Exploit del plugin List Site Contributors

Ver Repositorio
2133hace 4 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    599
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    394
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    277
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2026-0594-ListSiteContributors-Plugin-Exploit

🛡️ Descripción

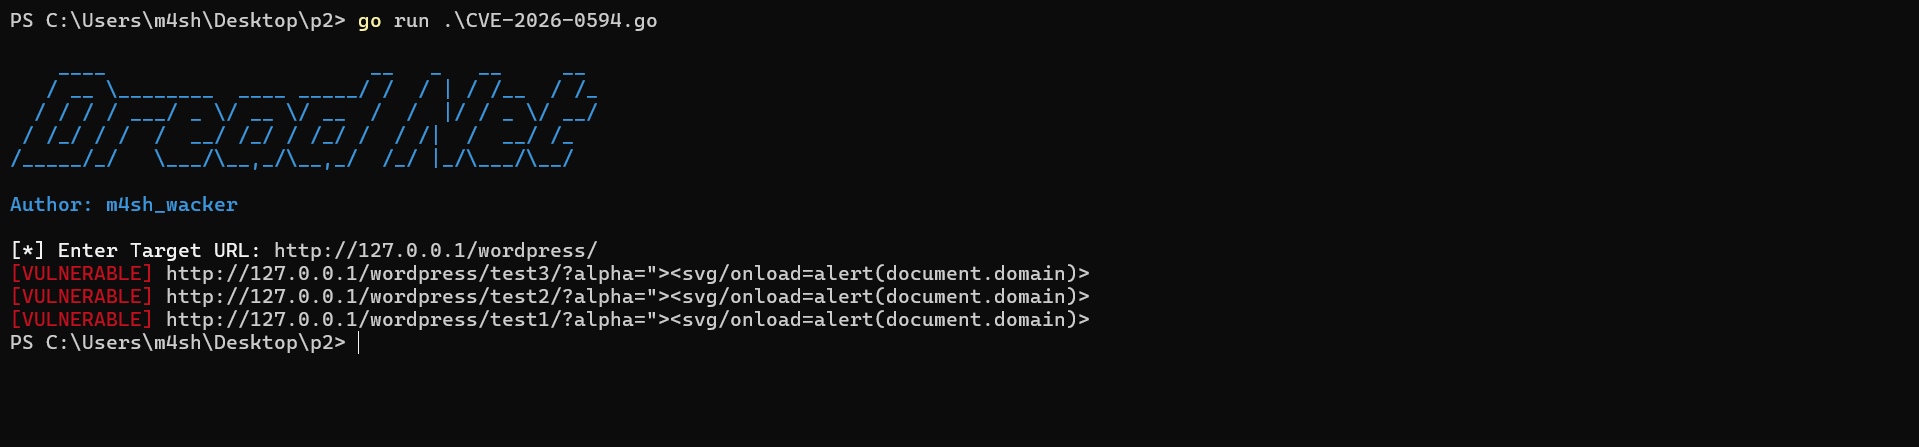
CVE-2026-0594 es una vulnerabilidad crítica de Cross-Site Scripting (XSS) Reflejado encontrada en el plugin de WordPress List Site Contributors. Este exploit automatiza el descubrimiento de endpoints vulnerables mediante la API REST de WordPress (wp-json) y ejecuta un payload especializado a través del parámetro alpha.

Al aprovechar esta vulnerabilidad, un atacante puede:

  • Evadir la Autenticación mediante la falsificación de HMAC y el robo de cookies de sesión.
  • Exfiltrar Datos Sensibles (PII) y configuración del sistema.
  • Ejecutar JavaScript Arbitrario en el contexto del navegador de la víctima.

🚀 Características

  • Descubrimiento Dinámico de Slugs: Obtiene automáticamente todas las páginas del sitio mediante WP-JSON.
  • Escaneo Concurrente: Usa Goroutines de Go para probar múltiples slugs simultáneamente.
  • Salida Limpia: Muestra solo los objetivos vulnerables confirmados en un formato profesional.
  • Verificación Automatizada: Comprueba dos veces la reflexión del payload antes de informar.

🛠️ Instalación y Requisitos

  1. Requisito: Instalar Go (versión 1.19 o superior).
  2. Clonar/Descargar: Guarde el archivo CVE-2026-0594.go en su sistema.

💻 Uso

Para ejecutar el exploit, navegue al directorio del proyecto y use el siguiente comando:

go run CVE-2026-0594.go
image

Descargar herramienta