
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2022-22965 — Vulnerabilidad Spring4Shell RCE - CVE-2022-22965 | Kitploit

Herramientas/GitHubGitHub/lucaspdiniz/cve-2022-22965
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónShellcodeExplotación de Aplicaciones WebPruebas de Penetración
GitHublucaspdiniz/cve-2022-22965

CVE-2022-22965

Vulnerabilidad Spring4Shell RCE - CVE-2022-22965

Ver Repositorio
1129hace 2 añosAún no revisado
Compartir

Vulnerabilidad Spring4Shell - CVE-2022-22965 📕

  • Introducción

La vulnerabilidad spring4shell fue nombrada así debido a 2 vulnerabilidades encontradas y ampliamente explotadas por atacantes a principios de 2022. Una de estas vulnerabilidades se encuentra en el componente del framework llamado "Spring Cloud Functions" (menos crítica) y una segunda y más crítica, que se encuentra en el corazón del framework, llamada "Spring Core". Con estas 2 vulnerabilidades críticas, se generó un chiste de la comunidad relacionando otra vulnerabilidad crítica divulgada en 2021 llamada Log4shell.

¿Cómo funciona?

Una de las características de Spring MVC es que instancia y puebla automáticamente un objeto de una clase especificada cuando se realiza una solicitud basada en los parámetros enviados al endpoint. En términos simples, esto podría ser abusado para sobrescribir atributos importantes de la clase padre, resultando en ejecución remota de código. La mayoría de los exploits para la vulnerabilidad Spring4Shell operan forzando a la aplicación a escribir un archivo .jsp malicioso en el servidor web. Este webshell puede ser ejecutado para obtener ejecución remota de comandos sobre el objetivo.

Limitaciones

Para que esta explotación ocurra, es necesario seguir una secuencia de factores que hacen que el entorno sea vulnerable a la importación de este archivo jsp; estos son:

  • Spring Core antes de la versión 5.2 (versiones 5.3.0-17 y 5.2.0-19).
  • Java Development Kit (JDK) mayor o igual a 9.
  • Apache Tomcat como servidor para la aplicación Spring, empaquetado como WAR.
  • Dependencia de los componentes spring-webmvc y/o spring-webflux del Spring Framework.

Vamos al POC

Para esta exploración, usaremos un script ya creado para este propósito llamado poc.py adjunto en este mismo repositorio.

[!note]
El script (poc.py) para este POC está disponible en este mismo repositorio, míralo arriba.

Siempre usa la ayuda del script cuando esté disponible, será más claro de entender.

Este ataque requiere un método http post para poder transmitir el archivo al servidor. En el servidor que estamos usando para el ataque, hay un POST que podemos encontrar en el view-source de la página.

Esta es una página simple donde se registra un correo electrónico para notificación.
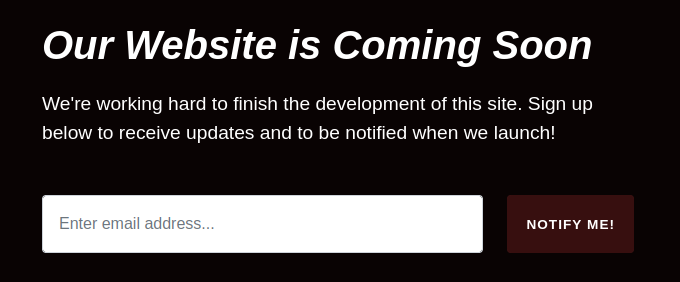
En view-source encontramos el post de este formulario con acción para /.

Usemos nuestro script para explorar este servidor web. Recordando que debemos ejecutar el ataque en la acción POST, en este caso, en la raíz /.

¡El webshell ha sido enviado con éxito! Accedamos al enlace generado por el script para confirmar la exploración.

¡Listo! Pudimos explotar la vulnerabilidad enviando un webshell al servidor web.

Parcheo ✅

Para remediar Spring4Shell, asegúrate de estar usando una versión de Spring publicada después del parche 18 de la versión menor 5.3 (es decir, después de 5.3.18), o después del parche 20 si usas la versión menor 5.2 (es decir, después de 5.2.20). Actualizar la versión del framework es suficiente para eliminar la vulnerabilidad de tus aplicaciones.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




