 lnfernux/log-horizon
Microsoft Sentinel SIEM Analizador de fuentes de registro


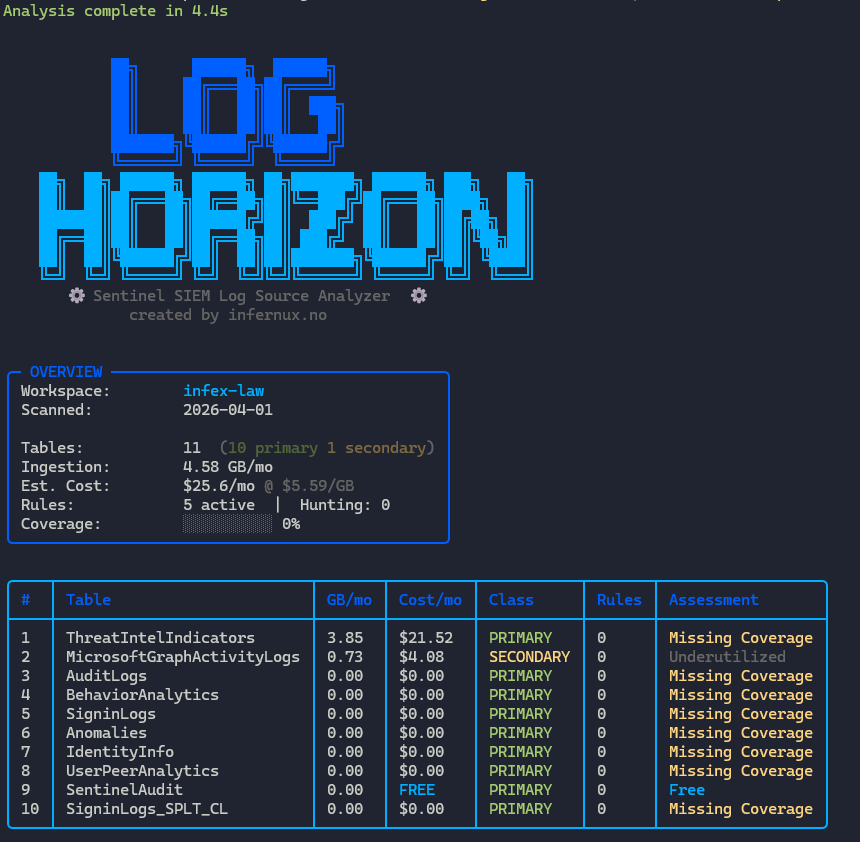
He tenido que responder "¿qué estamos obteniendo realmente de estos registros?" o "¿cuáles son los registros recomendados para Microsoft Sentinel?" más veces de las que puedo contar. La respuesta siempre depende de muchas cosas, pero podemos ser genéricos. Así que construí esta herramienta justo aquí.
Log Horizon se conecta a tu espacio de trabajo de Microsoft Sentinel (y opcionalmente a Defender XDR), revisa cada tabla de registros que estás ingiriendo y te dice si estás obteniendo valor de seguridad de ella o simplemente quemando dinero. Clasifica tablas, las puntúa frente a tus reglas de detección y te brinda recomendaciones concretas con estimaciones de ahorro.
Importante: Este es un enfoque genérico. Si sabes que una fuente de registros es importante para tu entorno, ese contexto siempre tiene prioridad sobre lo que esta herramienta te dice. Las clasificaciones son un punto de partida, no un dogma.
¿Quieres leer más? Tengo algunas publicaciones sobre Log Horizon en mi blog:
| Característica | Descripción |
|---|---|
| Motor de clasificación | Base de conocimiento de 481 entradas que cubre más de 240 conectores, 22 categorías, con estado del ciclo de vida (obsoleto/heredado más tablas de reemplazo) y respaldo heurístico automático para tablas desconocidas |
| Puntuación costo-valor | Matriz de nivel de costo por tabla frente a nivel de detección con evaluación combinada (Alto Valor a Bajo Valor), con precio según el plan observado (Analytics, Basic, Data Lake) |
| Recomendaciones | 13 tipos de acciones priorizadas: candidatos a data lake o Basic, tablas sin detecciones, desperdicio de streaming XDR, filtrado en el momento de la ingesta, candidatos a división, uso de planes, fuentes obsoletas, deficiencias de retención, hallazgos del XDR Checker y del Detection Analyzer, cada uno con estimaciones de ahorro |
| Mapeo de detecciones | Mapea reglas de análisis, consultas de caza y detecciones XDR a cada tabla para detectar brechas de cobertura |
| Etiquetas de correlación | Detecta etiquetas #DONT_CORR# / #INC_CORR# en las descripciones de reglas y marca reglas excluidas de la correlación de Defender |
| Cumplimiento de retención | Compara la retención real con los mínimos recomendados según estándares de la industria y mejores prácticas de seguridad |
| Optimización del SOC | Extrae las propias recomendaciones de mejora del SOC de Microsoft desde la API de Security Insights |
| Análisis de brechas por palabras clave | Marca tablas que deberías estar ingiriendo pero no lo haces, según palabras clave de proveedor/producto |
| Descubrimiento de transformaciones | Descubre reglas de recopilación de datos (DCR) dirigidas al espacio de trabajo (lista de suscripciones filtrada por destino, la DCR de transformación del espacio de trabajo y las asociaciones del espacio de trabajo), analiza transformaciones en línea y de múltiples etapas, y etiqueta cada operación (filtro, proyección, eliminación de columnas, enriquecimiento, agregación) |
| Detección de tablas divididas | Identifica tablas divididas _SPLT_CL y las vincula de vuelta a las tablas principales en el motor de clasificación |
| Generador KQL de división | Genera KQL de división listo para el portal desde una base de conocimiento curada, análisis de reglas en vivo y estadísticas de frecuencia de campos de la comunidad — formato solo de condición que se pega directamente en el editor de reglas de división de Sentinel. Las listas de campos se cruzan con el esquema en vivo de la tabla; cualquier cosa no presente se informa como descartada |
| Detection Analyzer | Puntúa reglas analíticas por posible ruido usando resultados de incidentes (proporción de cierre automático, proporción de falsos positivos y percentiles de volumen de incidentes) |
| XDR Checker | Agrega una capa de asesoramiento centrada en XDR: comprobaciones de cobertura de streaming y orientación de retención de Data Lake de un año para telemetría relacionada con XDR |
| Clasificaciones personalizadas | Proporciona tu propio JSON para agregar o sobrescribir la base de datos de clasificación integrada |
| Caché de recopilación | Los datos recopilados del espacio de trabajo se almacenan en caché localmente (60 minutos por defecto) para que las re-ejecuciones y re-exportaciones tomen segundos; se puede desactivar con -NoCache |
| Nubes soberanas | Los puntos finales de ARM, Log Analytics y Graph siguen el entorno de Azure con sesión iniciada (público, Gobierno de EE. UU., China) |
| TUI interactiva | Panel de Spectre.Console con menús, tablas codificadas por colores, desgloses, asistente de retención y arte ASCII |
| Exportación | Informe JSON, Markdown o HTML estático para compartir con el equipo |
[!CAUTION] Aviso legal
Esta herramienta se desarrolla y mantiene con la ayuda de IA. Ten precaución al usar esta solución y comprende siempre qué estás ejecutando antes de ejecutarla en producción. El desarrollador no asume ninguna responsabilidad por vulnerabilidades o problemas.
Al descargar, instalar o usar esta herramienta, reconoces que has leído, comprendido y aceptado estos términos.
| Lo que necesitas | Versión |
|---|---|
| PowerShell | 7.0+ |
| Módulos Az | Az.Accounts |
| Otros módulos | PwshSpectreConsole 2.6.3+ |
| Opcional | Microsoft.Graph.Authentication (para -IncludeDefenderXDR como usuario con sesión iniciada) |
Los puntos finales siguen el entorno de Azure de la sesión actual de Connect-AzAccount, por lo que los espacios de trabajo de Azure Government y Azure China funcionan sin parámetros adicionales. Los valores de la nube pública se usan cuando no hay ningún entorno disponible.
Si aún no has iniciado sesión en Azure, el módulo iniciará Connect-AzAccount por ti. Si ya lo has hecho, simplemente continuará.
Permisos: Lector de Log Analytics y Lector de Microsoft Sentinel en el espacio de trabajo cubren el análisis. El descubrimiento de transformaciones también necesita Microsoft.Insights/dataCollectionRules/read (Lector de supervisión) en la suscripción o grupo de recursos; sin ello, la ejecución continúa e imprime una advertencia nombrando el permiso faltante. -IncludeDefenderXDR usa Microsoft Graph con CustomDetection.Read.All, que para un usuario con sesión iniciada significa el módulo opcional Microsoft.Graph.Authentication.
Bastante sencillo:```powershell
Install-Module -Name Az.Accounts -Scope CurrentUser Install-Module -Name PwshSpectreConsole -Scope CurrentUser
git clone https://github.com/lnfernux/log-horizon Import-Module ./log-horizon/LogHorizon.psd1
## Uso

### Conceptos básicos

