
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
SubMon — Otro monitor de subdominios más. | Kitploit
Herramientas/GitHubGitHub/liuyc26/submon
ReconocimientoScripting y AutomatizaciónRecopilación de InformaciónSeguridad WebEnumeración de SubdominiosAnálisis de DNS
GitHubliuyc26/submon

SubMon

Otro monitor de subdominios más.

Ver Repositorio
141hace 8 mesesAún no revisado
Compartir

SubMon

Algunos dicen que el bug bounty no solo se trata de encontrar bugs, sino de ser el "primero" en encontrarlos. Estoy construyendo esta herramienta para notificar a los cazadores cuando aparecen nuevos subdominios.
Funcionalidades

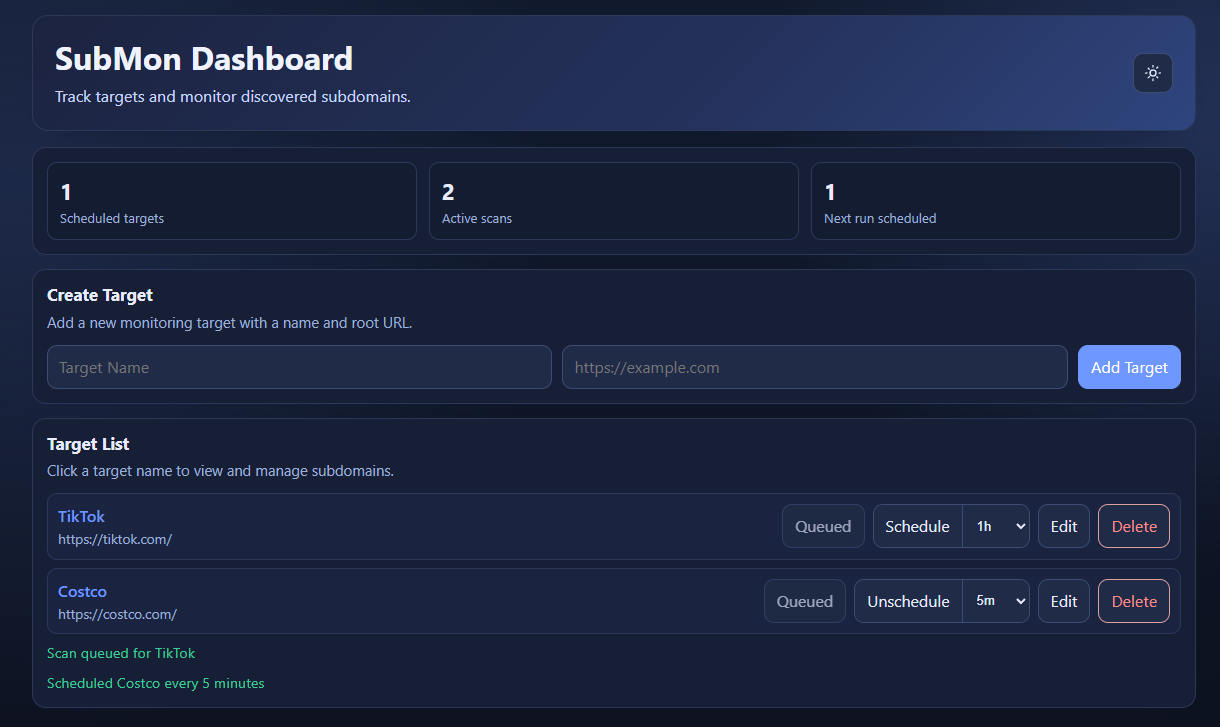
dashboard

  • Puedes agregar tu objetivo favorito: nombre + dominio.
  • Luego puedes hacer clic en scan o schedule un escaneo.
  • Cuando el escaneo termina, recibirás una alerta de discord.
  • Si configuras el programador, recibirás una notificación de discord cada vez que encuentre nuevos subdominios.

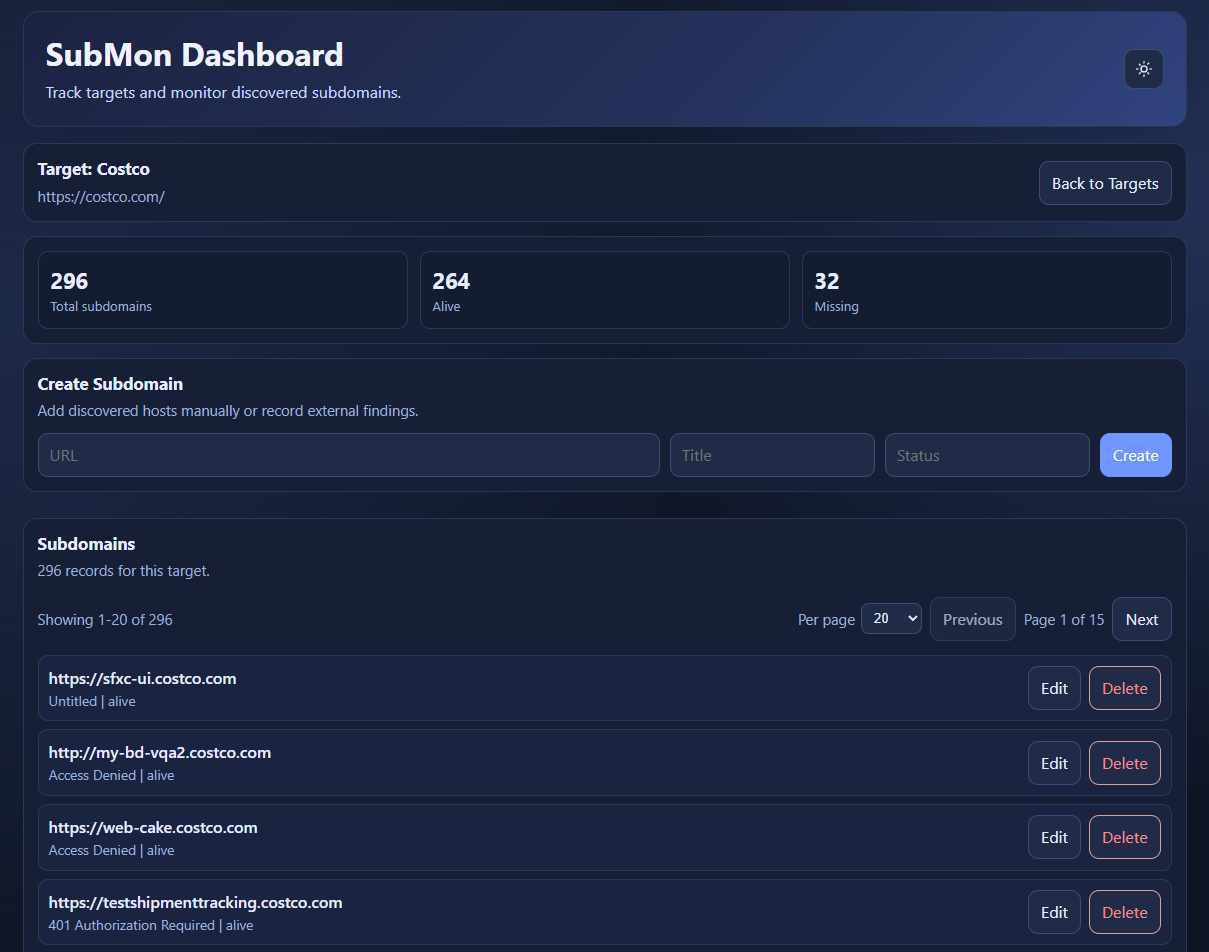
target page

  • Aquí puedes ver el resultado del último escaneo: qué subdominio es nuevo, cuál falta.
  • También verás el título de ese subdominio, aunque podría no ser preciso.

Stack Tecnológico

Backend: FastAPI

  • ORM: SQLModel
  • Validación de datos: Pydantic
  • Base de datos SQL: SQLite

Frontend: React

  • ViteVibe coding

Herramientas de escaneo

  • subfinder
  • dnsx
  • httpx

Pruébalo tú mismo

  • Crear un Webhook de Discord

Instalación Manual

cd backend

# instalar herramientas
go install -v github.com/projectdiscovery/subfinder/v2/cmd/subfinder@latest
go install -v github.com/projectdiscovery/dnsx/cmd/dnsx@latest
go install -v github.com/projectdiscovery/httpx/cmd/httpx@latest

# añadir GOPATH/bin al PATH
export PATH=$PATH:$(go env GOPATH)/bin
# guarda el comando anterior en `~/.bashrc`
source ~/.bashrc  # o ~/.zshrc
# variables de entorno opcionales para el backend
export DB_NAME="database.db"
export DISCORD_WEBHOOK_URL="YOUR-DISCORD-WEBHOOK"
# crea un entorno virtual
python -m venv venv
source venv/bin/activate
pip install -r requirements.txt

# ejecuta el servicio fastapi
python -m app.main

# ejecuta el worker en una nueva terminal
python -m app.services.worker

# consulta la documentación Swagger
http://localhost:8000/docs

# consulta ReDoc
http://localhost:8000/redoc

cd frontend

# ejecuta el frontend
npm i
npm install node
npm run dev

Docker Compose (recomendado)

Desde la raíz del proyecto:

# opcional: crea un archivo env y configura el webhook de Discord para alertas
cp .env.example .env
# luego edita .env y configura DISCORD_WEBHOOK_URL

# construye e inicia frontend + backend + worker
docker compose up --build -d

Abre:

  • Frontend: http://localhost:5173
  • Documentación de la API: http://localhost:8000/docs
# detener servicios
docker compose down

Flujo de trabajo

flowchart TD
    U[User / Frontend] -->|Scan Target| A[FastAPI Backend]
    U -->|Schedule Scan| A

    A -->|Create or update ScanRun = queued| DB[(SQLite)]
    W[Worker Loop] -->|Poll queued jobs + enqueue due schedules| DB
    W -->|Pick next queued ScanRun| S[Scanner Pipeline]

    S --> SF[subfinder]
    SF --> DX[dnsx]
    DX --> HX[httpx]
    HX --> D[Diff with existing subdomains]

    D -->|Insert new subdomain| DB
    D -->|Mark missing subdomain| DB
    D -->|Send new findings| DIS[Discord Webhook]

    S -->|success / failed| W
    W -->|Update ScanRun status| DB
  1. El frontend activa los endpoints de escaneo o programación.
  2. La API almacena el estado en ScanRun (queued, running, success, failed).
  3. El worker recorre los trabajos en cola y programados.
  4. El escáner ejecuta subfinder -> dnsx -> httpx, compara los resultados, actualiza la base de datos y envía alertas de Discord para nuevos subdominios.



  • Notas de lanzamiento
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →