
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/lindhunt/cve-2026-26211
Análisis de VulnerabilidadesExplotaciónSeguridad WebPapers e InvestigaciónAprendizaje y Educación
GitHublindhunt/cve-2026-26211

CVE-2026-26211

Divulgación pública y prueba de concepto para CVE-2026-26211, una vulnerabilidad XSS almacenado en Ekushey Project Manager CRM v5.0, incluyendo detalles técnicos y análisis de impacto.

Ver Repositorio
135hace 2 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    590
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    383
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    322
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    309
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    283

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE Badge CWE Badge Severity Status

CVE-2026-26211: XSS almacenado en Ekushey Project Manager CRM

Producto: Ekushey Project Manager CRM
Versión: 5.0
Vulnerabilidad: Cross-Site Scripting (XSS) almacenado
CWE: CWE-79
Investigador: LINDAN TRI SAPUTRA
Informe inicial: 1 de agosto de 2026


Resumen

Se identificó una vulnerabilidad de Cross-Site Scripting (XSS) almacenado en Ekushey Project Manager CRM versión 5.0. El problema existe en la configuración de la aplicación, específicamente dentro del campo Name. La entrada HTML controlada por el usuario se almacena sin una sanitización o codificación de salida adecuadas, lo que provoca la ejecución de JavaScript arbitrario cuando se renderiza la página.


Componente afectado

Settings → Name

  • El nombre de la aplicación configurado se almacena en la base de datos.
  • Posteriormente se muestra en la interfaz de la aplicación sin el escape adecuado.
  • Cualquier usuario autenticado (Admin, Staff o Client) que visualice el nombre renderizado está expuesto a la vulnerabilidad.

Prueba de concepto (PoC)

  1. Inicie sesión en la aplicación como administrador.
  2. Navegue a Settings.
  3. Localice el campo Name del sistema.
  4. Inserte el siguiente payload de prueba XSS inofensivo:
  1. Guarde la configuración.
  2. Abra cualquier página donde se muestre el nombre de la aplicación configurado (por ejemplo, Panel de control, Encabezado, Correos electrónicos).

El JavaScript se ejecuta cuando se renderiza el valor almacenado.


Impacto

Debido a que el payload se almacena en la aplicación, el problema afecta a todos los usuarios, no solo al administrador que modificó inicialmente la configuración. Dependiendo de dónde se renderice el nombre de la aplicación y qué usuarios puedan acceder a esas páginas, el payload almacenado puede ejecutarse en el navegador del personal, los clientes u otros usuarios autenticados.

El impacto potencial incluye:

  • Ejecución arbitraria de JavaScript en los navegadores de los usuarios afectados
  • Manipulación de la interfaz de la aplicación (por ejemplo, desfiguración, notificaciones falsas)
  • Phishing o suplantación dentro del origen de confianza de la aplicación
  • Realización de acciones dentro del contexto autenticado de la aplicación de la víctima (secuestro de sesión, elusión de CSRF)

Video de prueba de concepto

A continuación se encuentra una demostración en video de CVE-2026-26211:
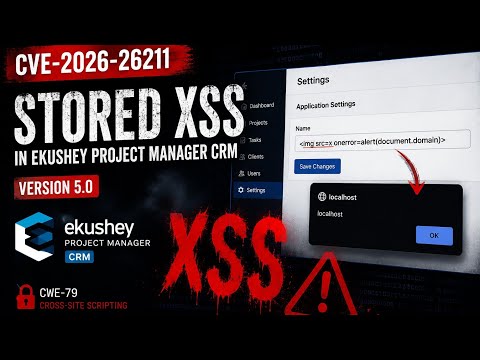
Miniatura del video PoC
Haga clic en la imagen para ver la PoC en YouTube

Enlace directo: https://youtu.be/b8gRD9jpvak?si=otEalAgZexiENIfh


Cronología de divulgación

FechaEvento
1 de agosto de 2026Vulnerabilidad enviada a VulnCheck
Agosto de 2026VulnCheck validó el envío y confirmó que cumple los requisitos para la asignación de un CVE
Agosto de 2026CVE-2026-26211 asignado
25 de agosto de 2026Divulgación técnica pública publicada a petición de VulnCheck

Investigador

LINDAN TRI SAPUTRA
Investigador de seguridad independiente
GitHub: https://github.com/LindHunt


Referencias

  • CVE-2026-26211: https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2026-26211
  • CWE-79: Neutralización incorrecta de la entrada durante la generación de páginas web (XSS)
    https://cwe.mitre.org/data/definitions/79.html

Descargo de responsabilidad

Este informe se proporciona únicamente con fines educativos y de concienciación sobre seguridad. La vulnerabilidad identificada se ha divulgado de forma responsable al proveedor o a la autoridad coordinadora correspondiente (VulnCheck) antes de su publicación pública. La explotación no autorizada de esta vulnerabilidad es ilegal y poco ética.


Recomendaciones para desarrolladores

Para remediar esta vulnerabilidad:

  • Aplique codificación de salida contextual al renderizar entradas controladas por el usuario.
  • Implemente una validación y sanitización de entrada estrictas para todos los campos de configuración.
  • Utilice encabezados de Content Security Policy (CSP) para mitigar los riesgos de XSS.
  • Considere el uso de HTML Purifier o bibliotecas similares para filtrar la entrada de texto enriquecido.

Mantente seguro, mantente alerta.

Descargar herramienta