
 lightspin-tech/red-detector
Escáner automatizado de vulnerabilidades, malas configuraciones y rootkits para instancias AWS EC2 utilizando Vuls, Lynis y Chkrootkit mediante análisis offline basado en snapshots.

Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.
Escanea tu instancia EC2 para encontrar sus vulnerabilidades usando Vuls (https://vuls.io/en/).
Audita tu instancia EC2 para encontrar configuraciones de seguridad incorrectas usando Lynis (https://cisofy.com/solutions/#lynis).
Escanea tu instancia EC2 en busca de signos de un rootkit usando Chkrootkit (http://www.chkrootkit.org/).
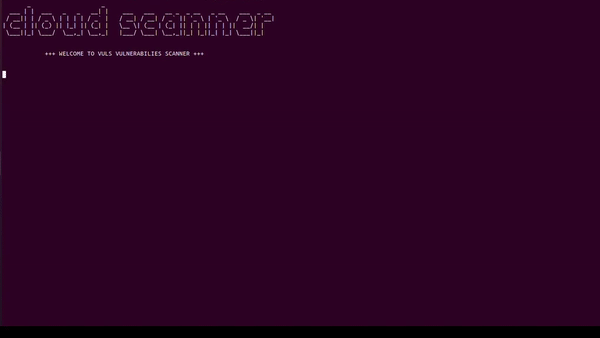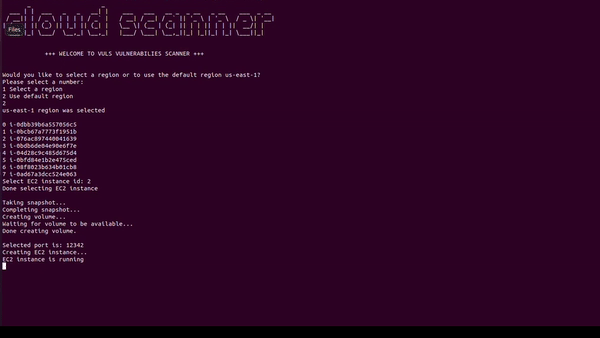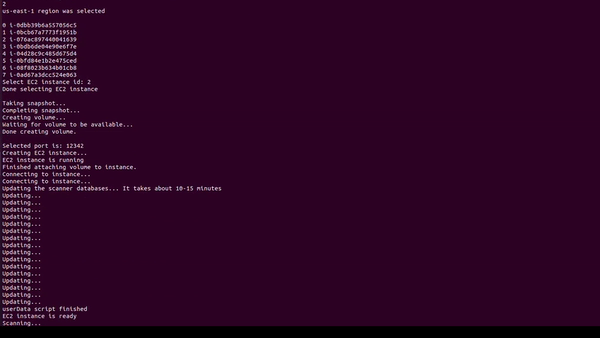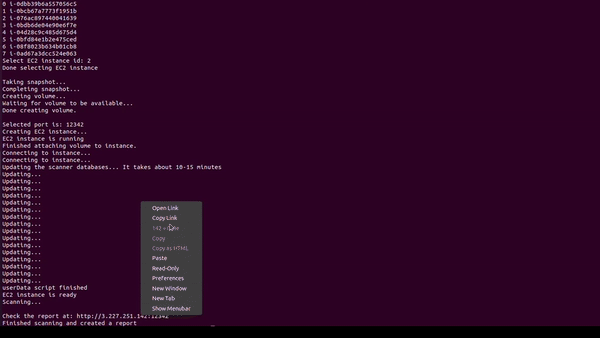
Detalles de las acciones:
| Acción requerida | Por qué se requiere |
|---|---|
| "AttachVolume" | Permite adjuntar el volumen con la instantánea tomada a la instancia EC2 que se utiliza para el escaneo de vulnerabilidades. |
| "AuthorizeSecurityGroupIngress" | Permite adjuntar un grupo de seguridad a la instancia EC2. Contiene permisos de IP para el puerto ssh y un puerto aleatorio generado para el acceso a la interfaz de usuario del escaneo. |
| "DescribeInstances" | Permite acceder a los detalles de las instancias EC2 del cliente. |
| "CreateKeyPair" | Permite la creación de un par de claves que se utiliza como clave de la instancia EC2. |
| "CreateTags" | Permite la creación de etiquetas en el volumen y la instantánea. |
| "DescribeRegions" | Permite acceder a las regiones activas del cliente para permitir que el usuario seleccione la relevante para el escaneo. |
| "RunInstances" | Permite la creación de una instancia EC2 en la cuenta del usuario. |
| "ReportInstanceStatus" | Permite obtener el estado actual de la instancia EC2 creada para asegurarse de que se está ejecutando. |
| "DescribeSnapshots" | Permite obtener el estado actual de la instantánea tomada para asegurarse de que está disponible. |
| "DescribeImages" | Permite consultar AMIs para obtener la última AMI de Ubuntu. |
| "DescribeVolumeStatus" | Permite obtener el estado actual del volumen que se está creando. |
| "DescribeVolumes" | Permite obtener detalles sobre un volumen. |
| "CreateVolume" | Permite la creación de un volumen, para adjuntarle la instantánea tomada y adjuntarlo a la instancia EC2 utilizada para el escaneo de vulnerabilidades. |
| "DescribeAvailabilityZones" | Permite acceder a las zonas de disponibilidad activas del cliente para seleccionar una para el volumen creado que se adjuntará a la instancia EC2. |
| "DescribeVpcs" | Permite obtener la VPC predeterminada del cliente. Utilizado para la generación del grupo de seguridad de EC2. |
| "CreateSecurityGroup" | Permite la creación de un grupo de seguridad que se adjunta a la instancia EC2. |
| "CreateSnapshot" | Permite tomar una instantánea. Se utiliza para tomar una instantánea de la instancia EC2 elegida. |
| "DeleteSnapshot" | Permite eliminar la instantánea obsoleta creada durante el proceso. |
sudo git clone https://github.com/lightspin-tech/red-detector.git
pip3 install -r requirements.txt
python3 main.py
usage: main.py [-h] [--region REGION] [--instance-id INSTANCE_ID] [--keypair KEYPAIR] [--log-level LOG_LEVEL]

optional arguments:
  -h, --help                muestra este mensaje de ayuda y sale
  --region REGION           nombre de la región
  --instance-id INSTANCE_ID ID de instancia EC2
  --keypair KEYPAIR         nombre de par de claves existente
  --log-level LOG_LEVEL     nivel de registro
python3 main.py --log-level DEBUG
ssh ubuntu@PUBLICIP -i KEYPAIR.pemtail /var/log/user-data.logPara información técnica, contáctanos en [email protected].
¿Quieres ver esta capacidad al máximo? Visita Lightspin.io
Este repositorio está disponible bajo la Apache License 2.0.
