




MemProcFS-Analyzer
MemProcFS-Analyzer.ps1 es un script de PowerShell que se utiliza para simplificar el uso de MemProcFS y optimizar su flujo de trabajo de análisis de memoria.
MemProcFS - El sistema de archivos de proceso de memoria, creado por Ulf Frisk
https://github.com/ufrisk/MemProcFS
Características:
- ¡Análisis de memoria rápido y fácil!
- Puede montar una instantánea de memoria (volcado de memoria física sin procesar o volcado de bloqueo de Microsoft Crash Dump) como una imagen de disco y gestionar la función de compresión de memoria en Windows
- Autoinstalación de MemProcFS, AmcacheParser, AppCompatCacheParser, Elasticsearch, entropy, EvtxECmd, ImportExcel, IPinfo CLI, jq, Kibana, lnk_parser, RECmd, SBECmd, xsv, YARA y Zircolite
- Actualización automática de MemProcFS, AmcacheParser, AppCompatCacheParser, Elasticsearch, entropy, EvtxECmd (incl. Maps), ImportExcel, IPinfo CLI, jq, Kibana, lnk_parser, RECmd, SBECmd, xsv, YARA y Zircolite
- Aviso de actualización cuando hay una nueva versión de ClamAV o un nuevo paquete de bibliotecas del sistema de archivos Dokany disponible
- Soporte de archivo de paginación (Pagefile)
- Fingerprinting del sistema operativo
- Escaneo con reglas YARA personalizadas (incl. 447 reglas de, p. ej., Chronicle y Elastic Security)
- Escaneo multihilo con ClamAV para Windows
- Recopilación de archivos infectados detectados por ClamAV para su posterior análisis (PW: infected)
- Recopilación de módulos inyectados detectados por MemProcFS PE_INJECT para su posterior análisis (PW: infected)
- Extracción de IPv4/IPv6
- Mapeo IP2ASN y GeoIP con IPinfo CLI → Obtenga su token gratuitamente en https://ipinfo.io/signup
- Comprobación de números de puerto sospechosos
- Árbol de procesos (TreeView) incluida la cadena completa de llamadas de proceso (agradecimiento especial a Dominik Schmidt)
- Comprobación de relaciones inusuales entre procesos padre e hijo y del número de instancias
- Comprobación de contextos de usuario inusuales en los procesos
- Comprobación de suplantación de ruta de proceso y de nombre de proceso (distancia de Damerau-Levenshtein)
- Historial del navegador web (Google Chrome, Microsoft Edge y Firefox)
- Extracción de archivos de registro de eventos de Windows y procesamiento con EvtxECmd → Timeline Explorer (EZTools de Eric Zimmerman)
- Resumen de registros de eventos
- Procesamiento de registros de eventos de Windows con Zircolite - una herramienta de detección independiente basada en SIGMA para EVTX
- Análisis del Amcache.hve extraído con Amcacheparser (EZTools de Eric Zimmerman)
- Análisis de la caché de compatibilidad de aplicaciones, también conocida como ShimCache, con AppCompatcacheParser (EZTools de Eric Zimmerman)
- Análisis de Syscache con RECmd (EZTools de Eric Zimmerman)
- Análisis de artefactos UserAssist con RECmd (EZTools de Eric Zimmerman)
- Análisis de artefactos ShellBags con RECmd (EZTools de Eric Zimmerman)
- Vista simple de Prefetch (basada en la línea de tiempo forense)
- Análisis de puntos de extensibilidad de inicio automático (ASEPs) con RECmd (EZTools de Eric Zimmerman)
- Análisis de RecentDocs y documentos de confianza de Office con RECmd (EZTools de Eric Zimmerman)
- Análisis del registro con el archivo por lotes DFIR RECmd (DFIR Batch File de Andrew Rathbun)
- Análisis de metadatos de los módulos de proceso recuperados (experimental)
- Extracción de archivos de acceso directo de Windows (LNK)
- Caza de archivos de acceso directo de Windows maliciosos (LNK)
- Integración del módulo de PowerShell ImportExcel de Doug Finke
- Datos de salida CSV para su análisis con Timeline Explorer (p. ej., timeline-reverse.csv, findevil.csv, web.csv)
- Recopilación de archivos de evidencia (contenedor de archivos seguro → PW: MemProcFS)
- y mucho más
Descarga
Descargue la última versión de MemProcFS-Analyzer desde la sección Releases.
Uso
Inicie Windows PowerShell (o Windows PowerShell ISE o Visual Studio Code con PSVersion: 5.1) como administrador y abra/ejecute MemProcFS-Analyzer.ps1.
File-Browser
Fig 1: Seleccione su instantánea de memoria y su pagefile.sys (opcional)
Auto-Install
Fig 2: MemProcFS-Analyzer autoinstala las dependencias (primera ejecución)
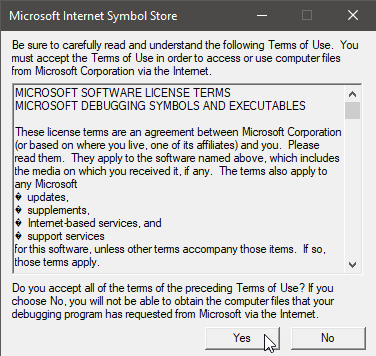
Fig 3: Acepte los términos de uso (primera ejecución)
MemProcFS
Fig 4: Si MemProcFS le resulta útil, hágase patrocinador en: https://github.com/sponsors/ufrisk
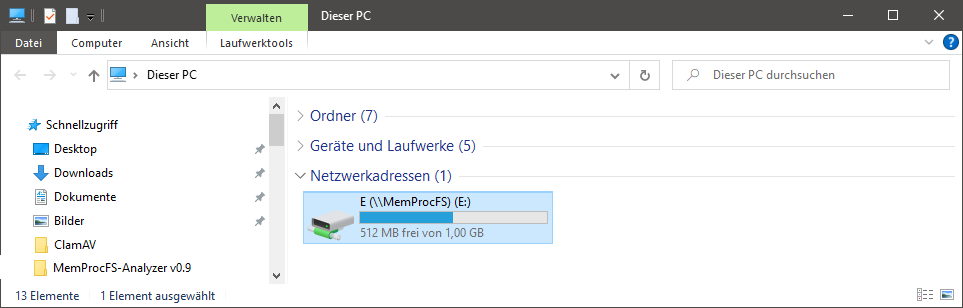
Fig 5: Puede investigar el volcado de memoria montado explorando la letra de unidad
Auto-Update
Fig 6: MemProcFS-Analyzer busca actualizaciones (segunda ejecución)
Nota: se recomienda descomentar/deshabilitar la función "Updater" después de la instalación. Consulte "Main" en la parte inferior del script.
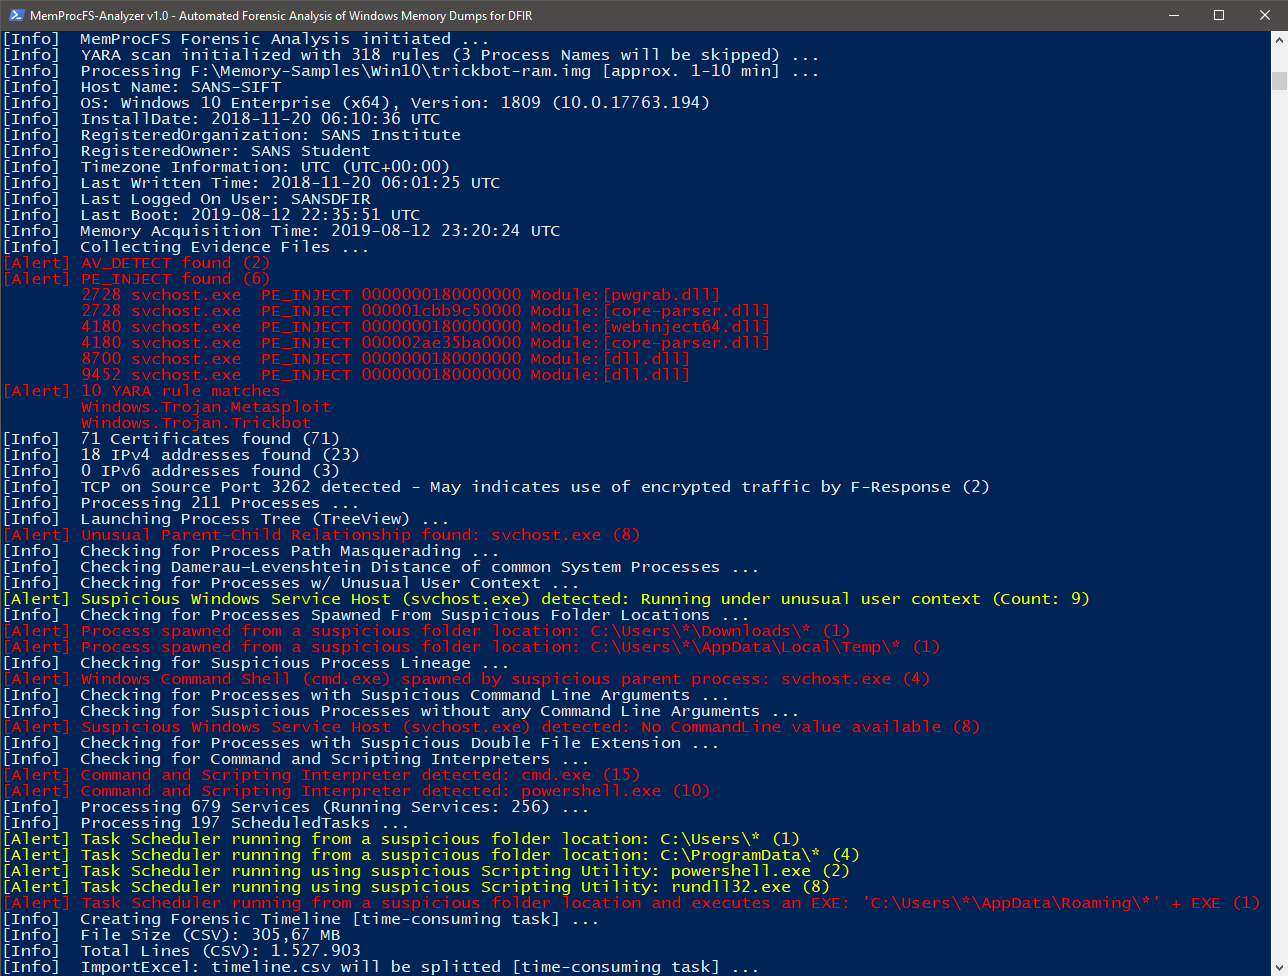
Fig 7: Función FindEvil y análisis adicionales
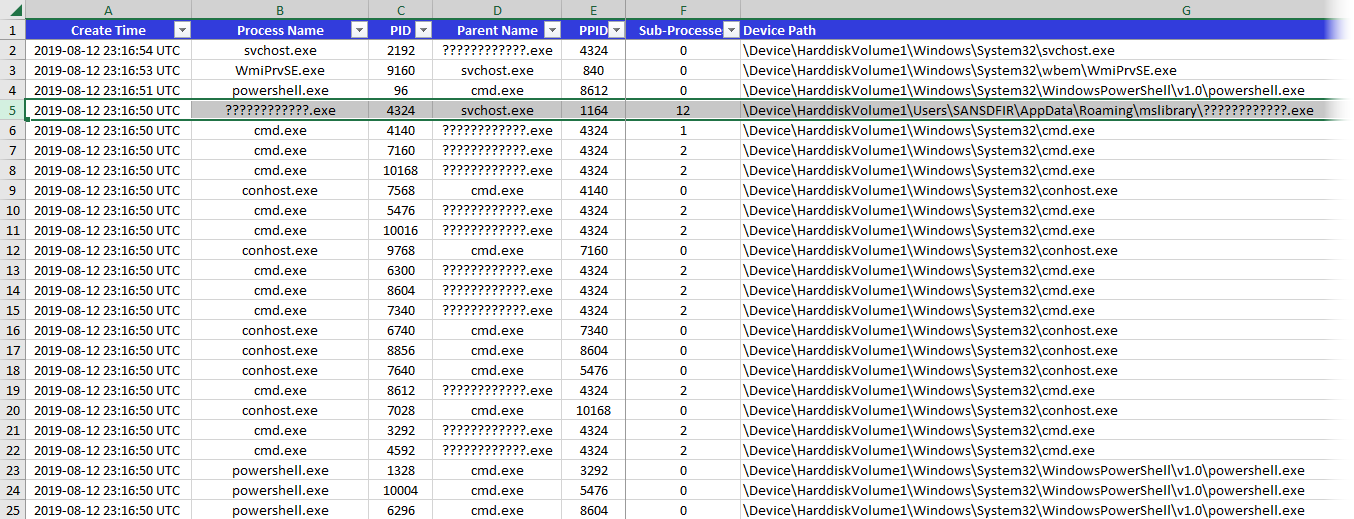
Fig 8: Procesos
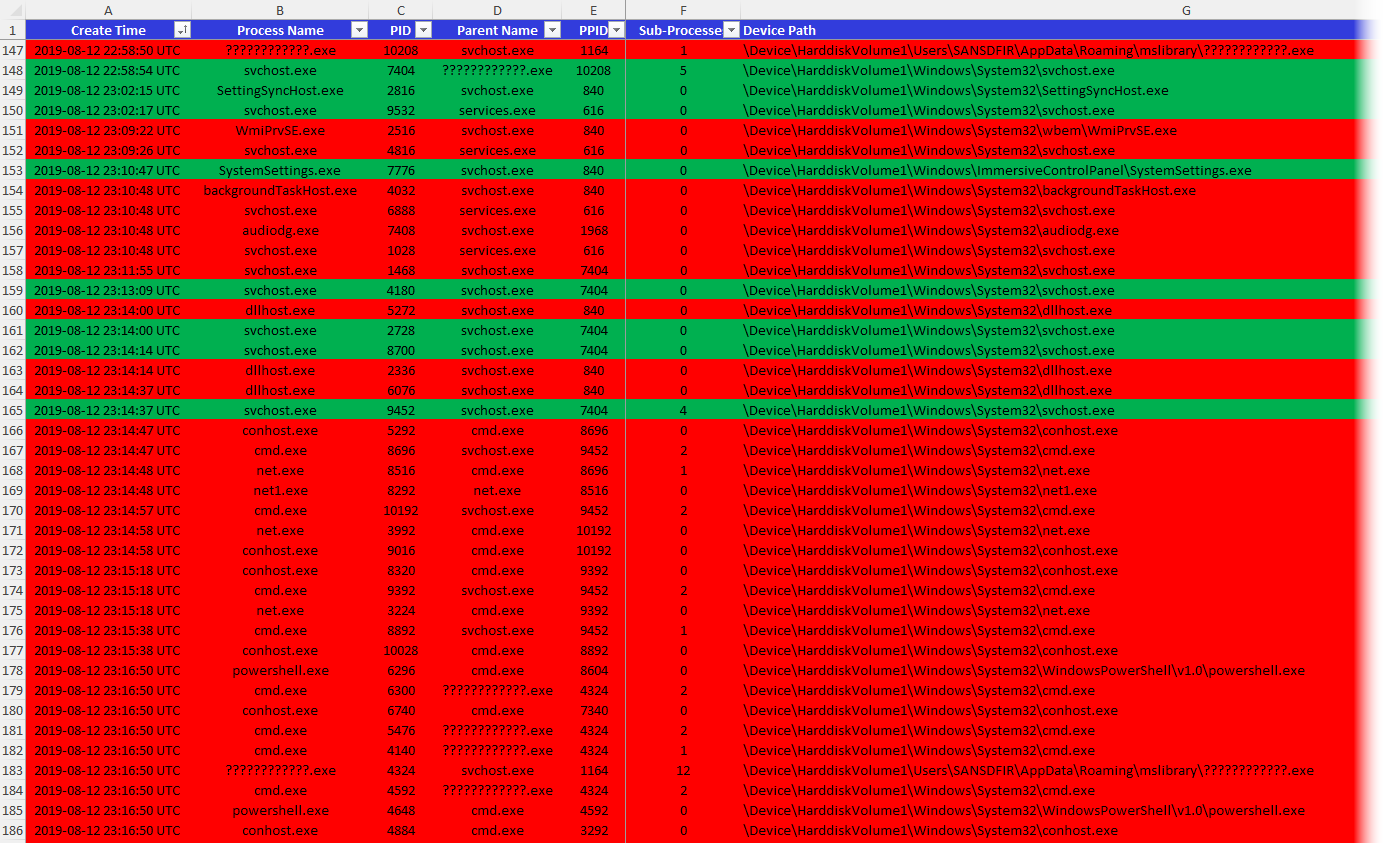
Fig 9: Procesos en ejecución y finalizados
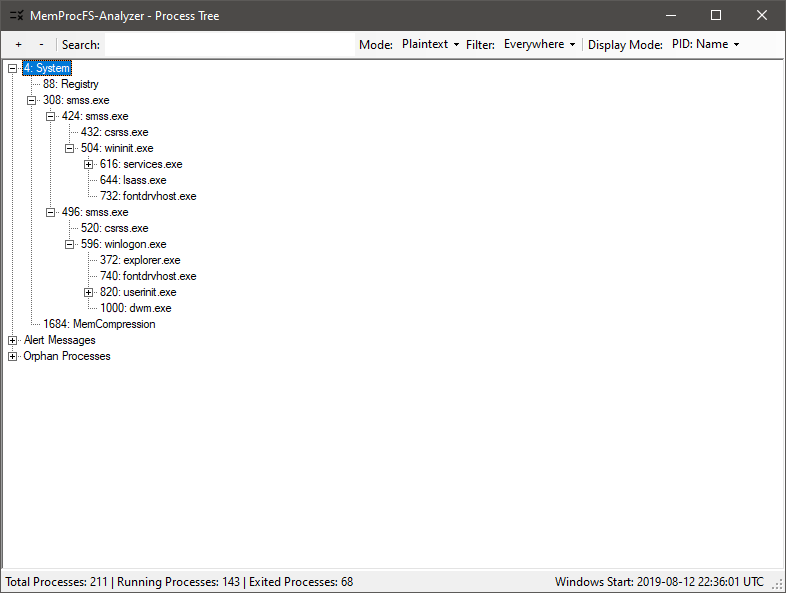
Fig 10: Árbol de procesos (GUI)
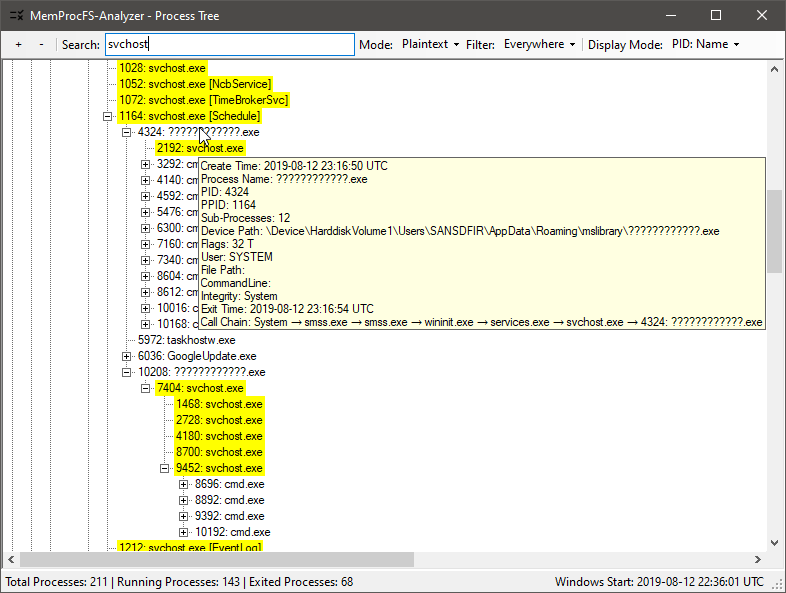
Fig 11: Revisión del árbol de procesos (para encontrar anomalías)