
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-34830---Reflected-XSS-found-in-I-doit-Open-v24-and-below — Prueba de concepto de una vulnerabilidad XSS reflejado en i-doit Open v24 y versiones anteriores, que demuestra la inyección de scripts arbitrarios a través del parámetro timeout en la página de inicio de sesión. | Kitploit
Herramientas/GitHubGitHub/leekenghwa/cve-2023-34830---reflected-xss-found-in-i-doit-open-v24-and-below
Análisis de VulnerabilidadesExplotación de Aplicaciones WebSeguridad WebPruebas de PenetraciónAprendizaje y Educación
GitHubleekenghwa/cve-2023-34830---reflected-xss-found-in-i-doit-open-v24-and-below

CVE-2023-34830---Reflected-XSS-found-in-I-doit-Open-v24-and-below

Prueba de concepto de una vulnerabilidad XSS reflejado en i-doit Open v24 y versiones anteriores, que demuestra la inyección de scripts arbitrarios a través del parámetro timeout en la página de inicio de sesión.

Ver Repositorio
3316hace 3 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    389
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    333
  • 6

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    331

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2023-34830 - XSS Reflejado encontrado en i-doit Open v24 y versiones anteriores

i-doit Open v24 y versiones anteriores son vulnerables a una vulnerabilidad de XSS Reflejado. Estas vulnerabilidades podrían permitir a atacantes autenticados remotos inyectar script web o HTML arbitrario.

Descripción del producto : i-doit es una documentación de TI basada en web y CMDB (Base de Datos de Gestión de Configuración) de código abierto desarrollada por synetics GmbH

Descripción de la vulnerabilidad : Encontramos que esta aplicación web permite a cualquier usuario autenticado inyectar script web o HTML arbitrario en el parámetro afectado.

Página web afectada : página de inicio de sesión principal

Parámetro y componente afectado : ?timeout

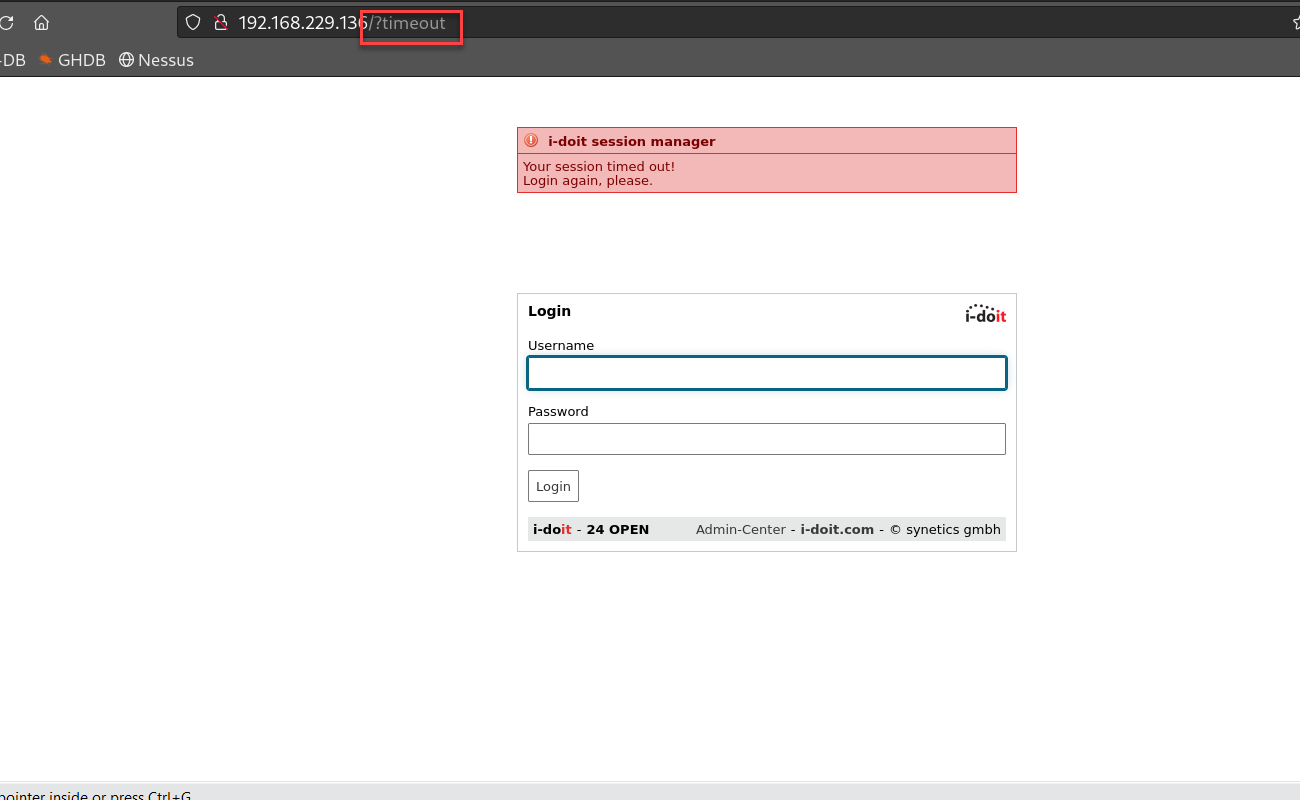
Paso 1 : Agregue ?timeout después de la página de inicio de sesión principal. La captura de pantalla a continuación muestra el mensaje de error después de insertar el parámetro ?timeout.
image

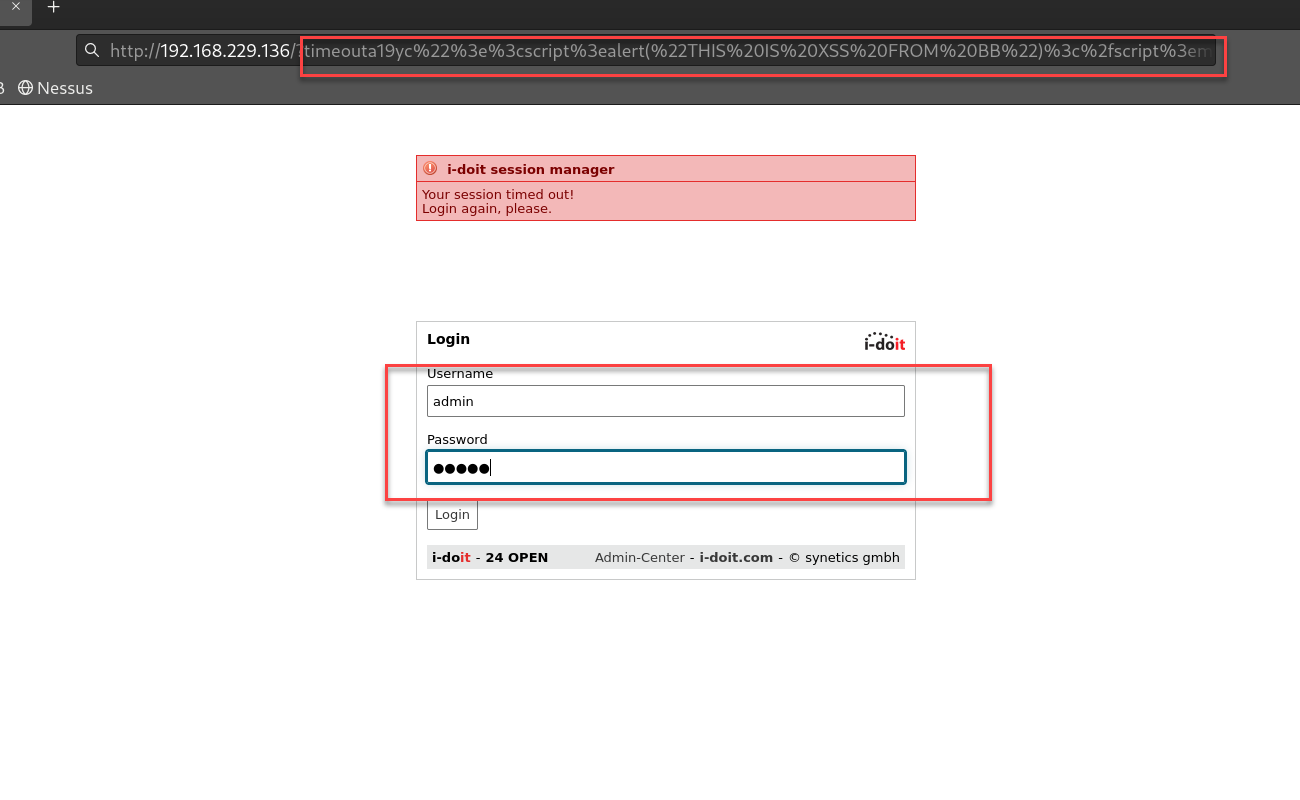
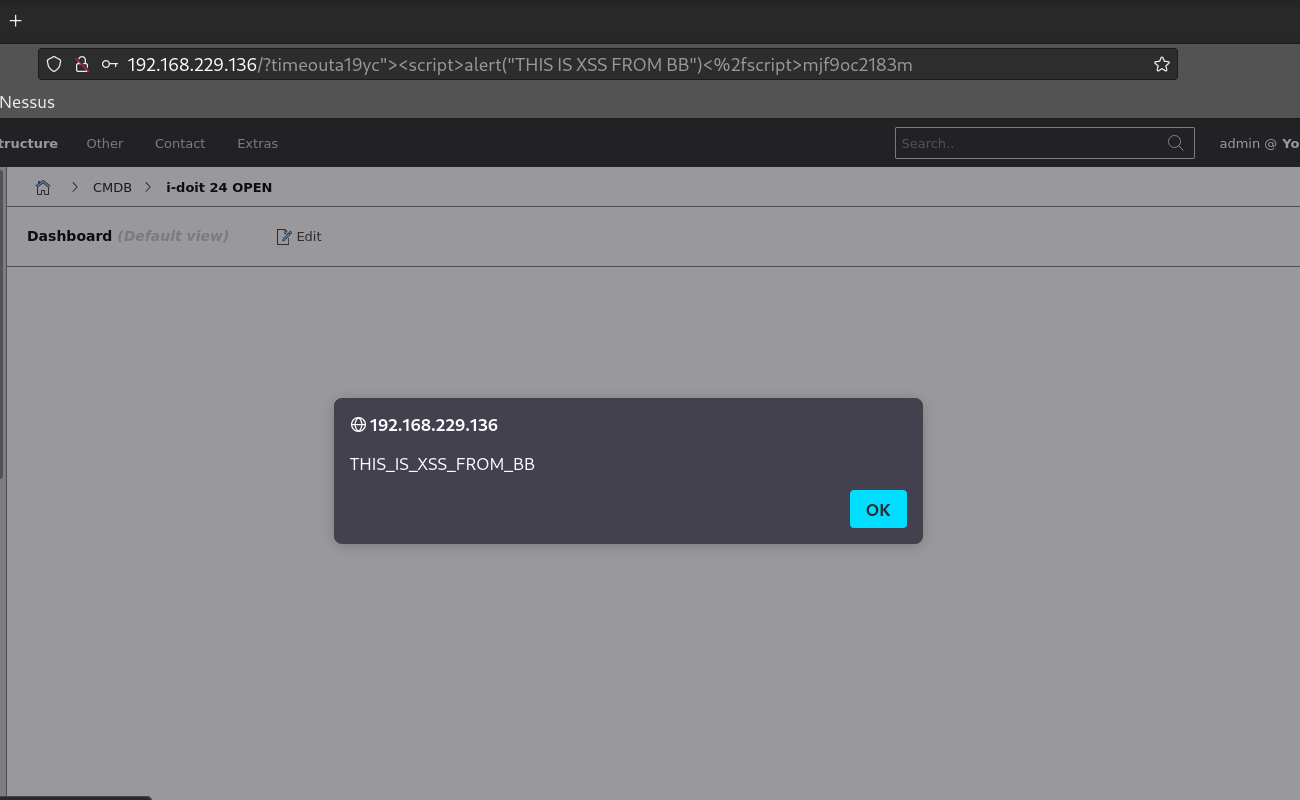
Paso 2 : Agregue el payload XSS después de ?timeout, luego inicie sesión con credenciales válidas. Como se trata de un XSS Reflejado, reflejará su resultado después de haber iniciado sesión correctamente.

payload utilizado : a19yc%22%3e%3cscript%3ealert(%22THIS%20IS%20XSS%20FROM%20BB%22)%3c%2fscript%3emjf9oc2183m

Nota. puede necesitar 2-3 veces para activar el payload XSS, así que simplemente repita si el primer inicio de sesión falla....
image

image

PD : El proveedor ha reconocido y lanzará las correcciones de errores en i-doit open 25. Sorprendentemente, solo recibí la notificación de i-doit pro 25.


Descargar herramienta


