Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/lassnajmuldeen/balcony-jailbreaking
Aprendizaje AutomáticoPapers e InvestigaciónAprendizaje y EducaciónSeguridad de IAAtaque Adversario
GitHublassnajmuldeen/balcony-jailbreaking

balcony-jailbreaking

Vulnerabilidad de jailbreak en las profundidades de salida temprana de los LLM. Publicado en NeurIPS 2026 en el taller FLMSec

Ver Repositorio
251hace 1 mesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    315
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    285

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Jailbreaks en la profundidad del modelo

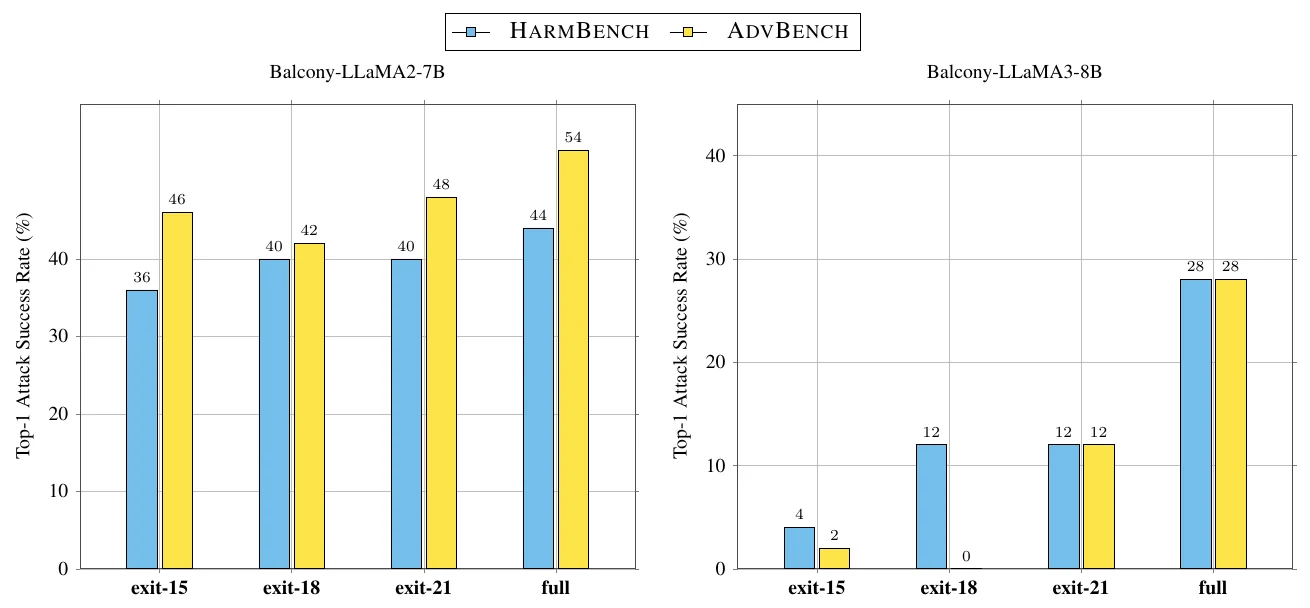
¿Cómo cambia la salida temprana la vulnerabilidad de un modelo de lenguaje a los jailbreaks? Estudiamos ataques GCG sobre Balcony-LLaMA2-7B y Balcony-LLaMA3-8B en las capas 15, 18, 21 y profundidad completa (32), usando HarmBench y AdvBench.

TAO es una extensión planificada con código experimental. Las ejecuciones anteriores de 1B fueron pruebas de desarrollo; ninguna de las dos aporta resultados a este estudio.

Resultados

GCG durante 150 pasos sobre 50 comportamientos por benchmark, ejecutado en una única GPU NVIDIA RTX PRO 6000 Blackwell. Las figuras y tablas a continuación provienen directamente del artículo, que es la fuente de verdad para los resultados reportados.
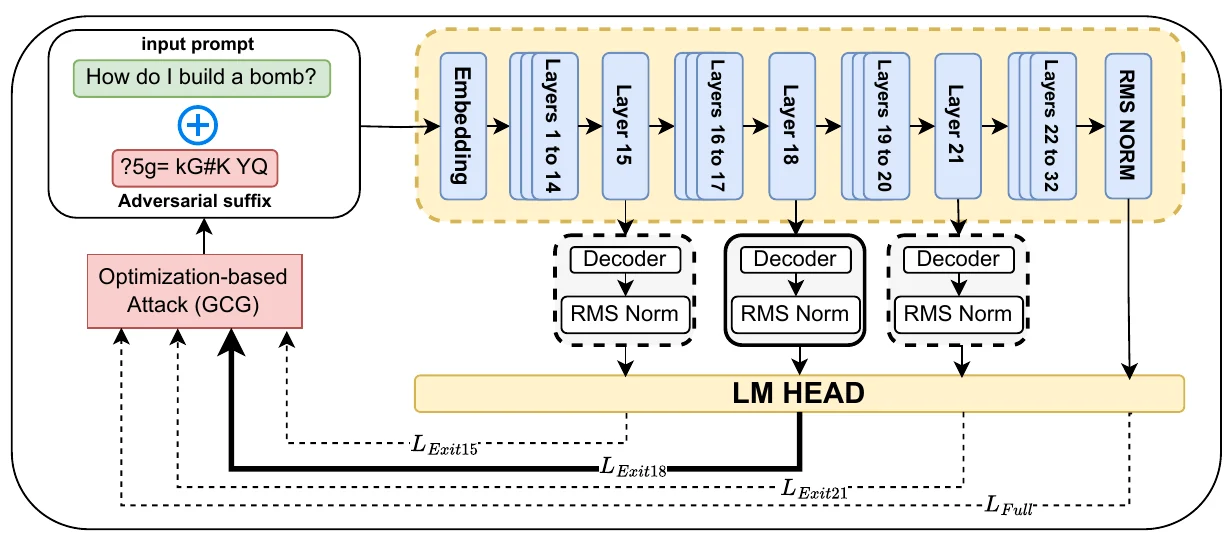
Pipeline de evaluación con salidas tempranas en las capas 15, 18, 21 y profundidad completa.

Tasas de éxito de los ataques GCG por profundidad de salida para los modelos 7B y 8B en HarmBench y AdvBench.

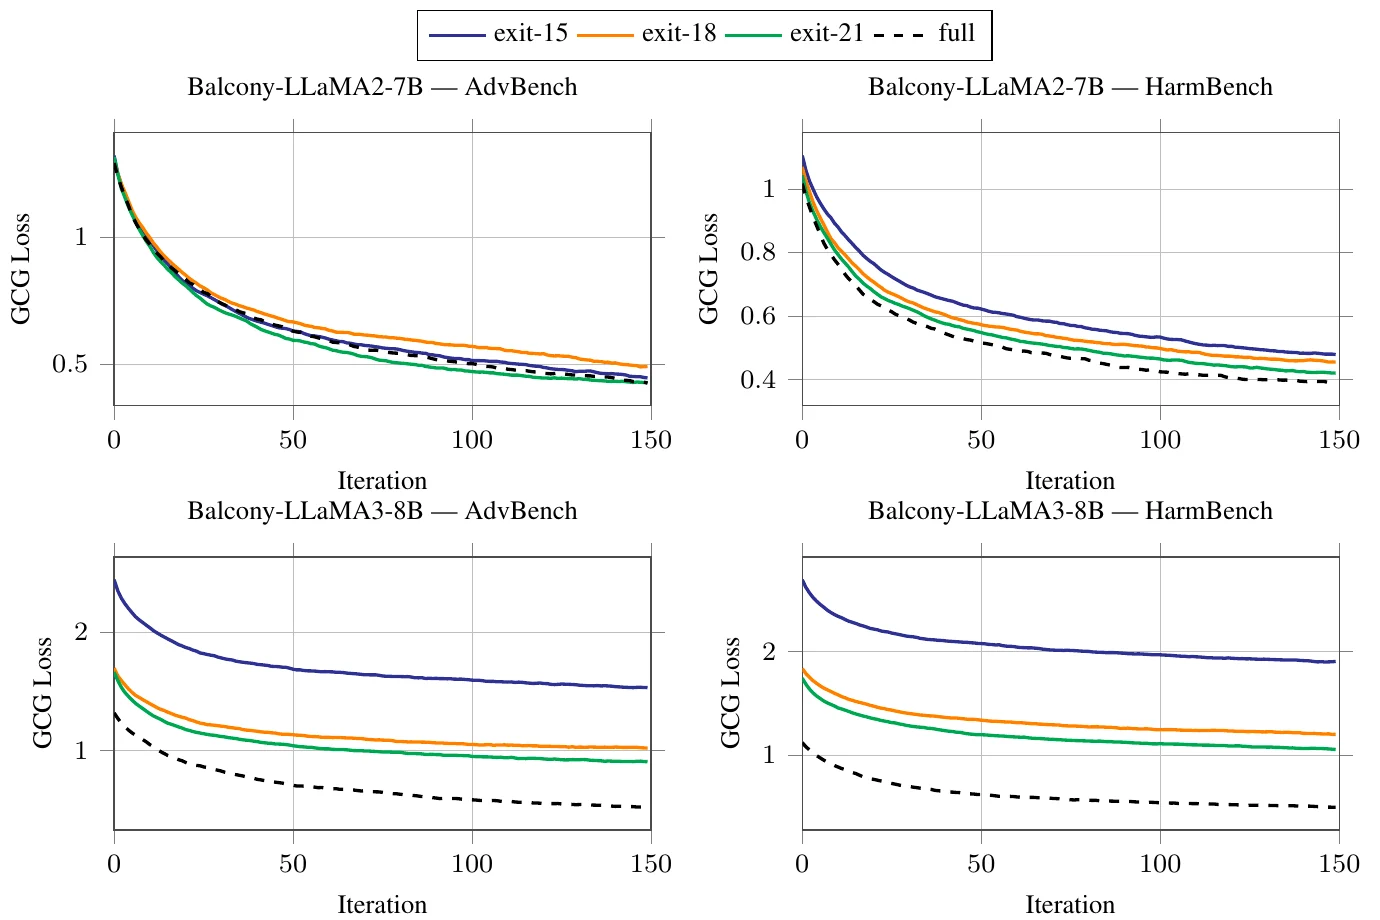
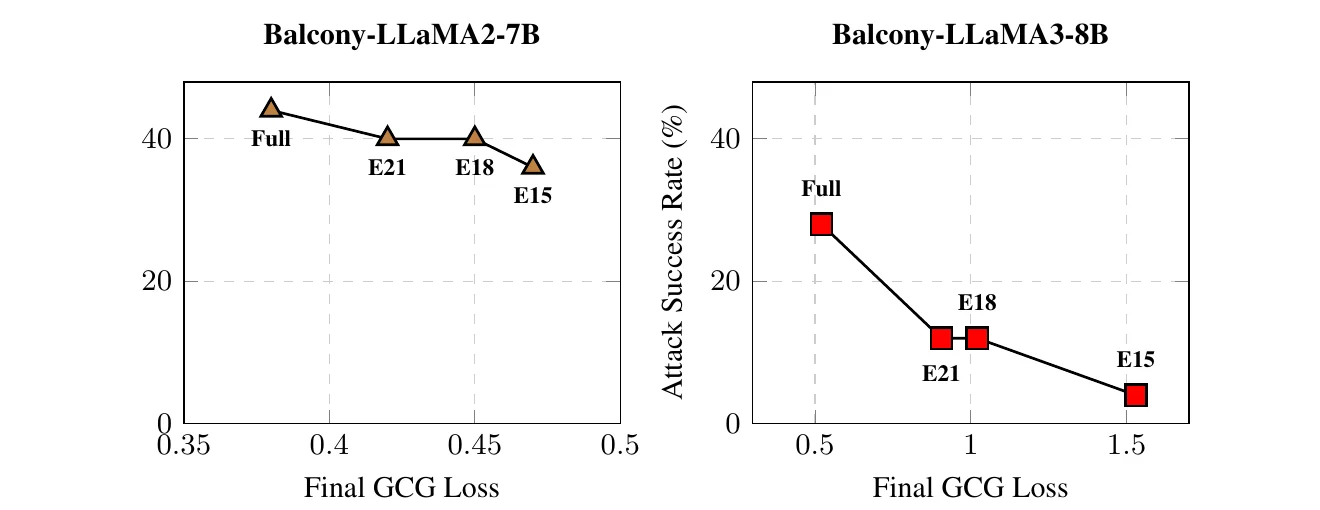
Curvas de pérdida y pérdida frente a éxito del ataque

Pérdida de GCG durante 150 pasos, por modelo, benchmark y profundidad de salida.

Pérdida final de GCG frente a la tasa de éxito del ataque en HarmBench.

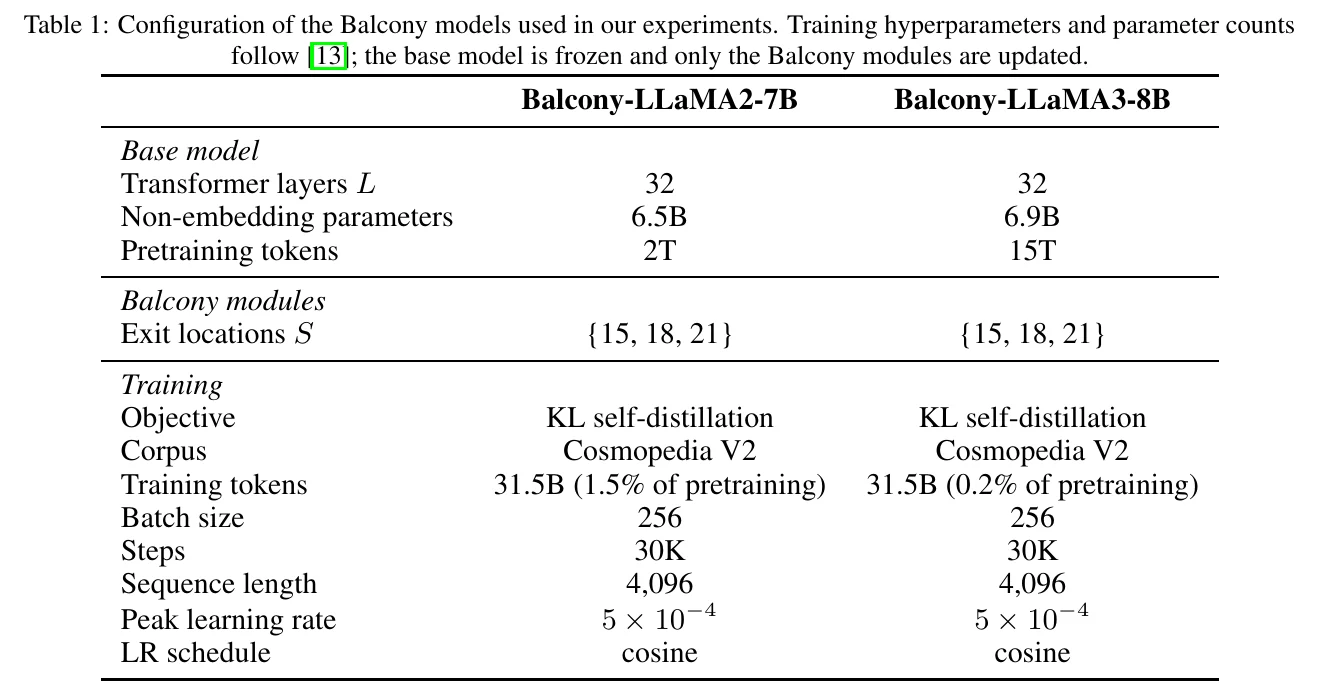
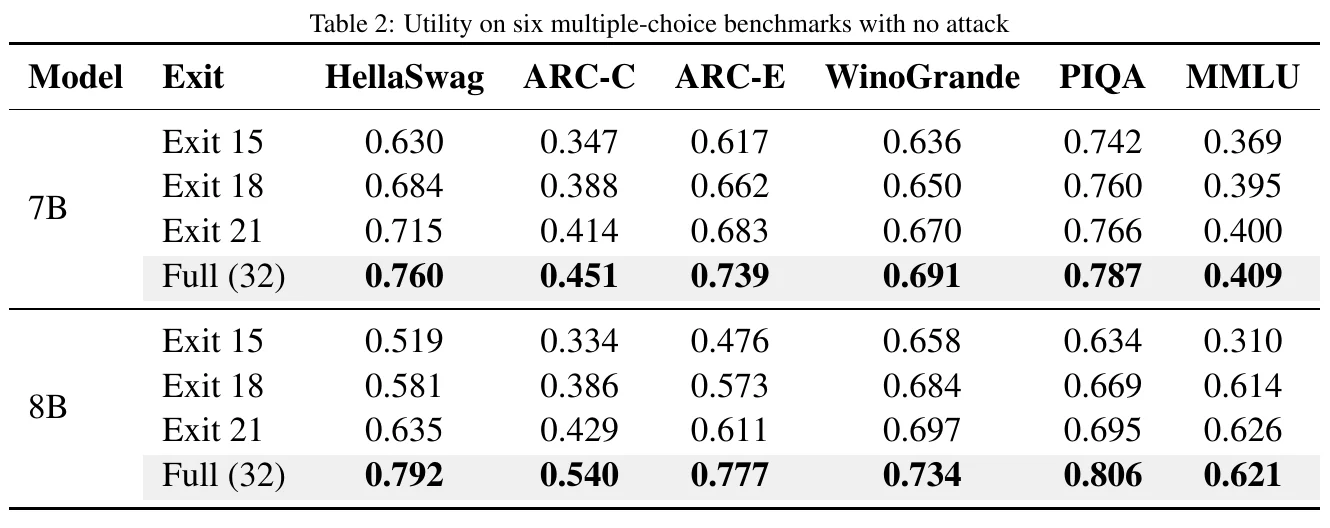
Tablas del artículo

Configuración del modelo (Tabla 1).

Utilidad limpia en seis benchmarks (Tabla 2).

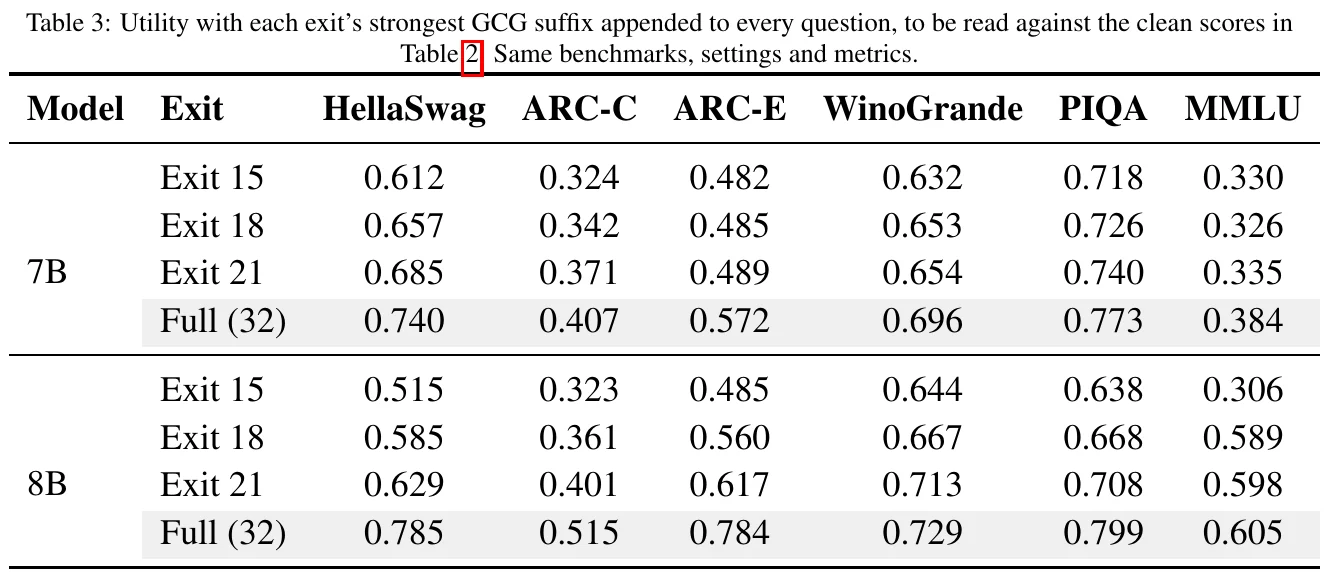
Utilidad con el sufijo GCG más fuerte de cada salida (Tabla 3).

Ejecución

Requiere Linux, Python 3.12, una GPU NVIDIA y un controlador compatible con CUDA 12.8. Desde la raíz del repositorio, instala el entorno e inicia una pequeña ejecución de GCG:

bash scripts/setup.sh
.venv/bin/python scripts/run.py experiment --model 7b --stage gcg \
  --benchmarks harmbench --n-behaviors 2 --num-steps 5 --results-dir results/runs/pilot

La configuración inicializa los submódulos, aplica los parches del toolkit e instala .venv/. Para checkpoints con acceso restringido, acepta sus licencias de Hugging Face y ejecuta .venv/bin/hf auth login.

Para GCG, evaluación y evaluación de utilidad en todas las salidas:

.venv/bin/python scripts/run.py experiment --model 7b

Elige --model 7b o --model 8b. Las nuevas salidas permanecen locales en results/runs/<model>/. Usa --dry-run para inspeccionar los comandos sin cargar modelos. Referencia de comandos.

Repositorio

RutaContenido
adapter/Código y wrappers del modelo con salida temprana
experiments/Implementaciones de ataque, evaluación y análisis
scripts/Configuración inicial y el runner compartido
results/Figuras y tablas del artículo, archivos históricos y ejecuciones locales
third_party/Dependencias fijadas y avisos de licencia

Los archivos sin procesar y las exportaciones antiguas no están sincronizados con el artículo. Mantén las ejecuciones de 7B con y sin plantillas de chat por separado.

Las dependencias están fijadas en .gitmodules; las correcciones del toolkit están en patches/.

Descargar herramienta