
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/l4zyfox/rise-ultimate_project_manager_e_crm
ReconocimientoAnálisis de VulnerabilidadesExplotación de Aplicaciones WebPruebas de Seguridad de APIsRecopilación de InformaciónPruebas de Penetración
GitHubl4zyfox/rise-ultimate_project_manager_e_crm

RISE-Ultimate_Project_Manager_e_CRM

Compartir

CVE-2025-3855 - RISE Ultimate Project Manager - IDOR

Ver Repositorio
32hace 1 añoAún no revisado

CVE-2025-3855 - RISE Ultimate Project Manager - IDOR

Vulnerabilidad de seguridad: IDOR (Referencia Directa Insegura a Objetos)
Componente afectado: endpoint de carga de imagen de perfil, controlador team_members
Software: RISE - Ultimate Project Manager & CRM
Vendor: codecanyon
Versión: 3.8.2

CVE ORG : https://www.cve.org/CVERecord?id=CVE-2025-3855
NIST: https://nvd.nist.gov/vuln/detail/CVE-2025-3855
CVE DETAILS: https://www.cvedetails.com/cve/CVE-2025-3855

Descripción del error/problema:

Se descubrió una vulnerabilidad en RISE - Ultimate Project Manager & CRM que permite a un usuario autenticado cambiar la foto de perfil de cualquier otro usuario explotando una Referencia Directa Insegura a Objetos (IDOR) en el endpoint /index.php/team_members/save_profile_image/[user_id]. La aplicación no valida correctamente si el usuario autenticado está autorizado para actualizar la imagen de perfil del ID de usuario especificado, permitiendo la modificación no autorizada de datos del usuario. Esta falla afecta la integridad de los datos y puede llevar a la suplantación de identidad o a la interrupción de la experiencia del usuario.

Para Reproducir:

🧑‍💼 1. Acceso autenticado a la configuración del perfil

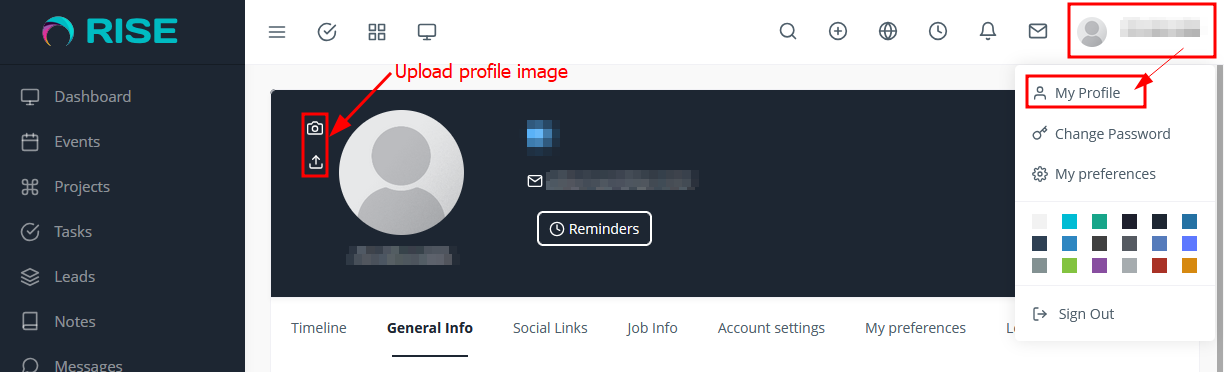
Un usuario autenticado navega a la sección "Mi Perfil" de la aplicación, donde se le proporciona una opción para cargar o actualizar su imagen de perfil.

📤 2. Intercepción de la solicitud de carga

Al cargar una imagen de perfil, la solicitud puede ser interceptada utilizando una herramienta proxy como Burp Suite. La solicitud es un POST al siguiente endpoint:

POST /index.php/team_members/save_profile_image/36

Aquí, 36 corresponde al ID numérico del usuario autenticado.

🔁 3. Explotación del IDOR mediante manipulación del ID de usuario

Cambiando el ID en la ruta de la URL por el de otro usuario válido, por ejemplo:

POST /index.php/team_members/save_profile_image/44

La aplicación procesa la solicitud y actualiza la imagen de perfil del usuario ID 44, sin realizar ninguna comprobación de control de acceso.

🔐 4. Falta de validación de autorización

La implementación del lado del servidor no valida si el usuario autenticado está autorizado para realizar la acción sobre el ID de usuario objetivo. Como resultado, cualquier usuario autenticado puede cambiar las imágenes de perfil de otros usuarios, afectando la integridad de los datos del usuario y potencialmente llevando a la suplantación de identidad o confusión del usuario.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




