

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
vulnerability-remediation-cve-2013-3900 — Remediación de extremo a extremo de CVE-2013-3900 usando PowerShell y Tenable. Demuestra la identificación de vulnerabilidades, el endurecimiento del registro y la verificación automatizada en un entorno de Azure. | Kitploit
Herramientas/GitHubGitHub/ksgassama-lab/vulnerability-remediation-cve-2013-3900
Escáneres de VulnerabilidadesAnálisis de VulnerabilidadesScripting y AutomatizaciónAuditoría de ConfiguraciónSeguridad en la NubeAprendizaje y Educación
GitHubksgassama-lab/vulnerability-remediation-cve-2013-3900

vulnerability-remediation-cve-2013-3900

Remediación de extremo a extremo de CVE-2013-3900 usando PowerShell y Tenable. Demuestra la identificación de vulnerabilidades, el endurecimiento del registro y la verificación automatizada en un entorno de Azure.

Ver Repositorio
42hace 10 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    344
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    297

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

🛡️ Remediación de CVE-2013-3900: Validación de Firmas WinVerifyTrust

📝 Resumen del Proyecto

Este proyecto demuestra un Flujo de Trabajo de Gestión de Vulnerabilidades del mundo real. Usando una VM de Azure, rastreé una falla de validación de firmas de alta severidad, la confirmé manualmente con PowerShell y desplegué una corrección basada en el registro para endurecer el sistema contra la ejecución de código no autorizado.


El Problema

La función WinVerifyTrust de Windows tenía una falla sigilosa (CVE-2013-3900). Los atacantes podían «colar» código malicioso en un archivo firmado sin romper la firma digital. Esto significa que un archivo podía parecer «confiable» incluso si contenía código malicioso, lo que le permitía evadir los controles de seguridad.


🚨 El Descubrimiento

Empecé ejecutando un escaneo de Tenable en mi VM de Azure (Host: Kaddy). El escaneo marcó una vulnerabilidad de severidad «Alta» (VPR 9.0) porque al sistema le faltaba un ajuste de seguridad específico llamado EnableCertPaddingCheck.
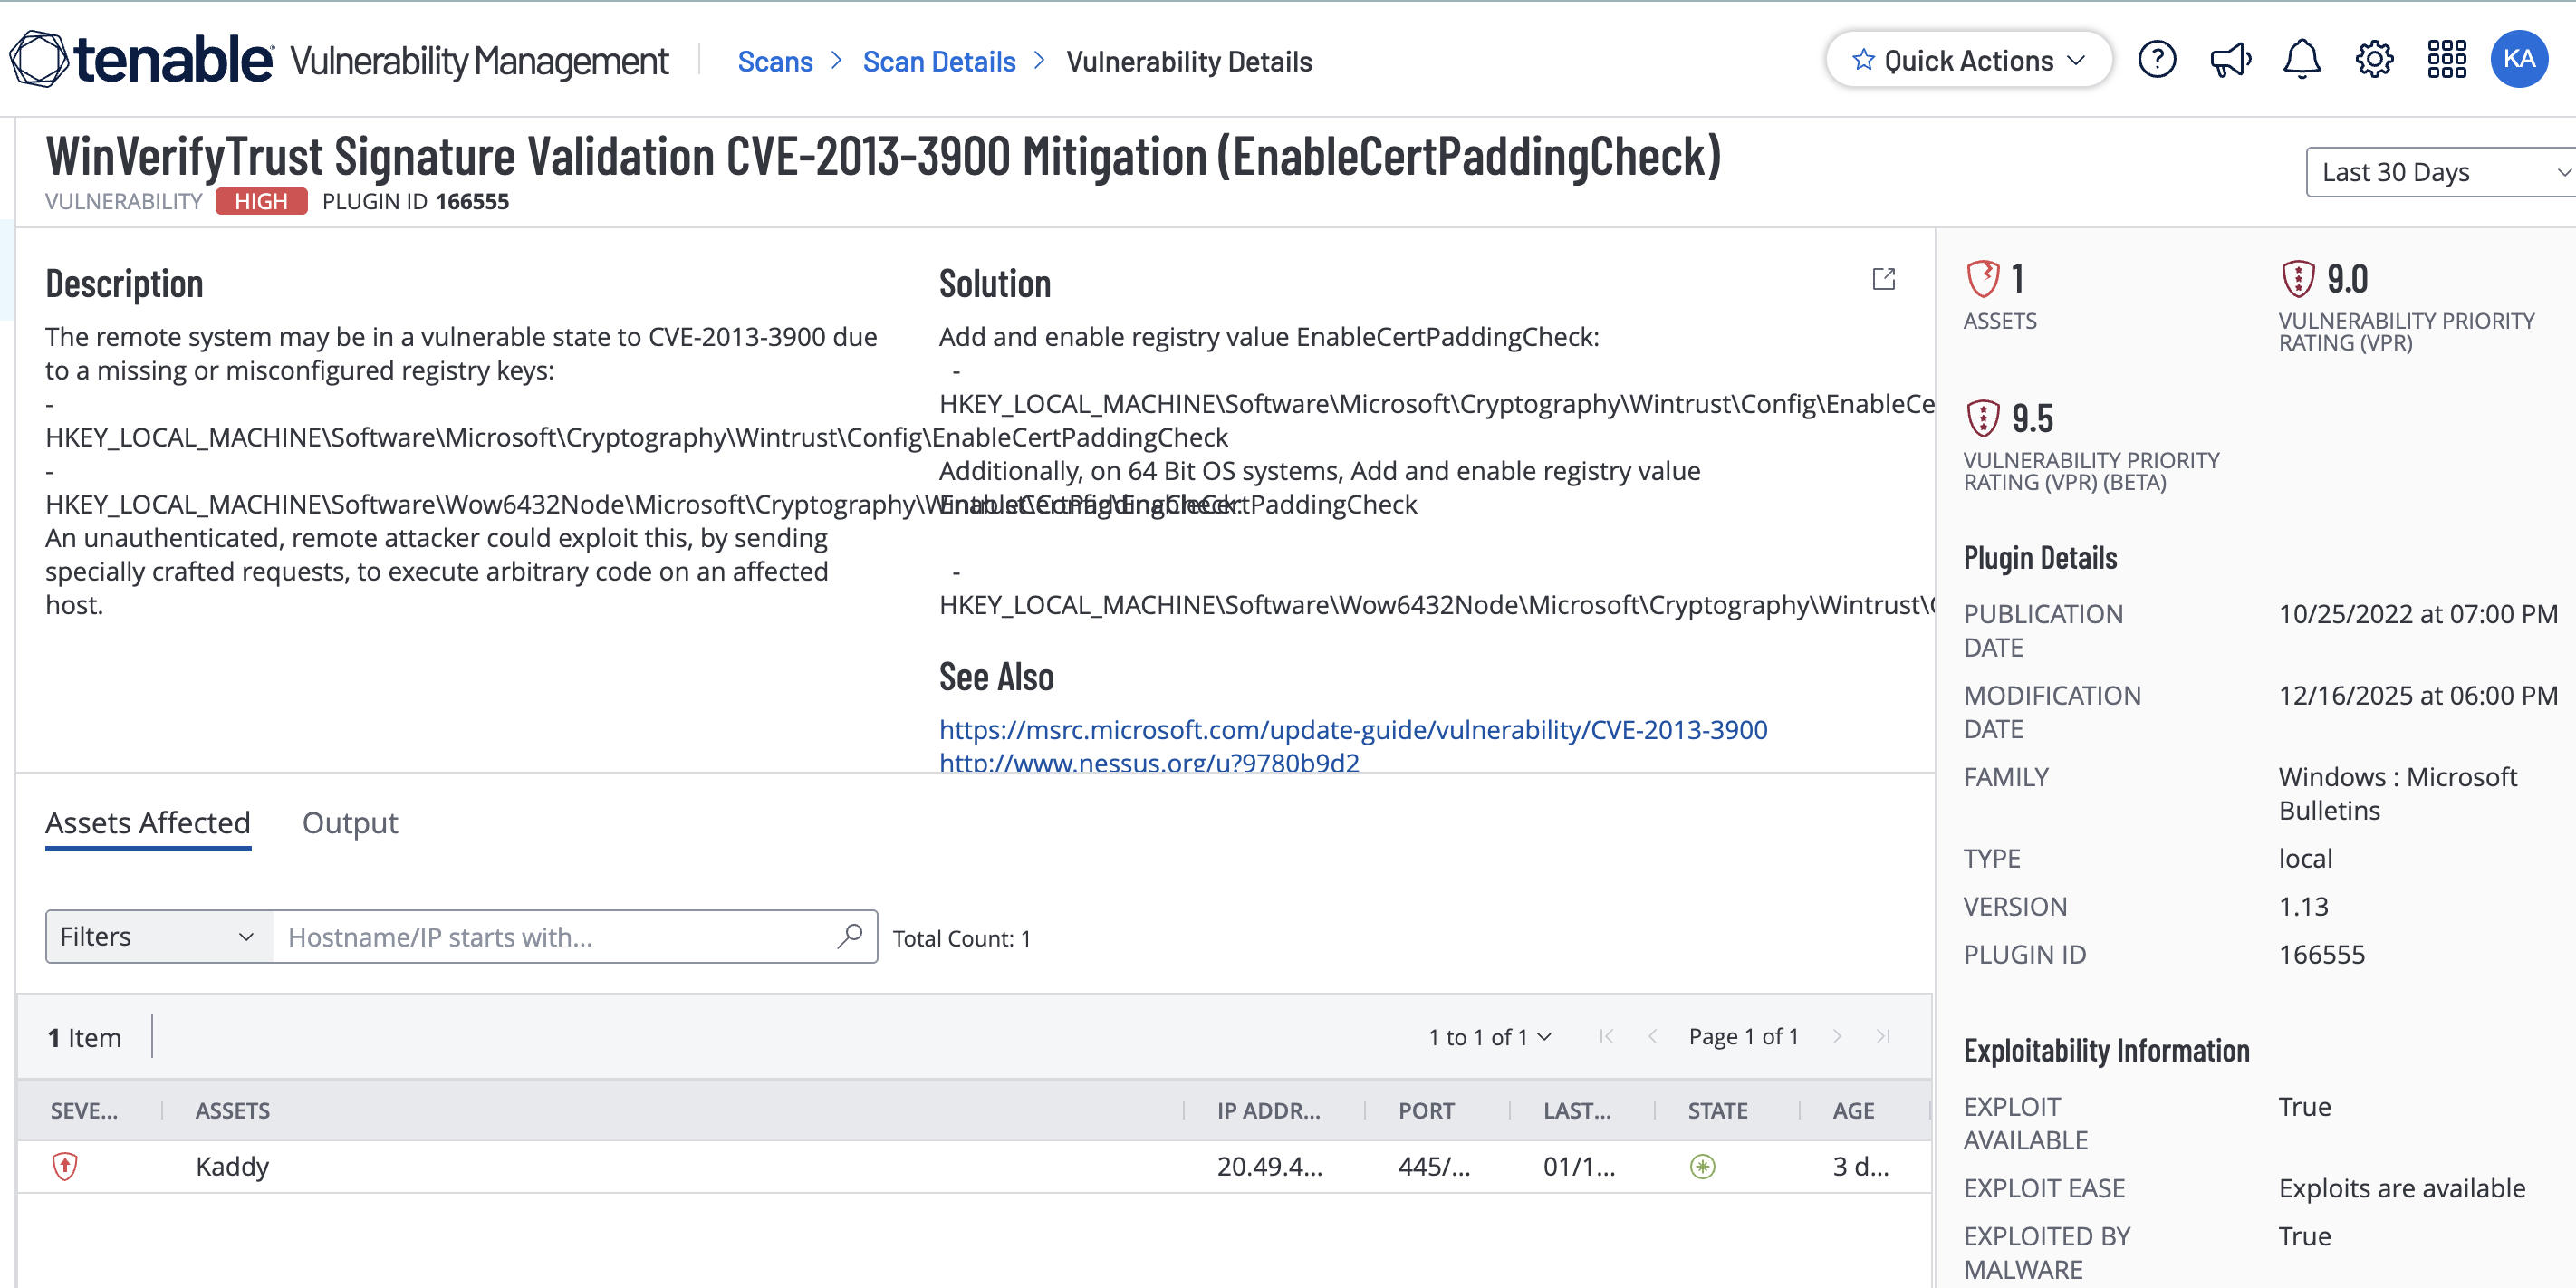
Resultados del escaneo de Tenable


🔍 Investigación

No me limité a confiar en la palabra del escáner. Usé PowerShell para comprobar si la clave de registro realmente existía

powershell Get-ItemProperty -Path "HKLM:\Software\Microsoft\Cryptography\Wintrust\Config" -Name EnableCertPaddingCheck

Resultado: el comando falló con un error de "Path does not exist". Esto confirmó que el sistema estaba completamente expuesto a este exploit específico.
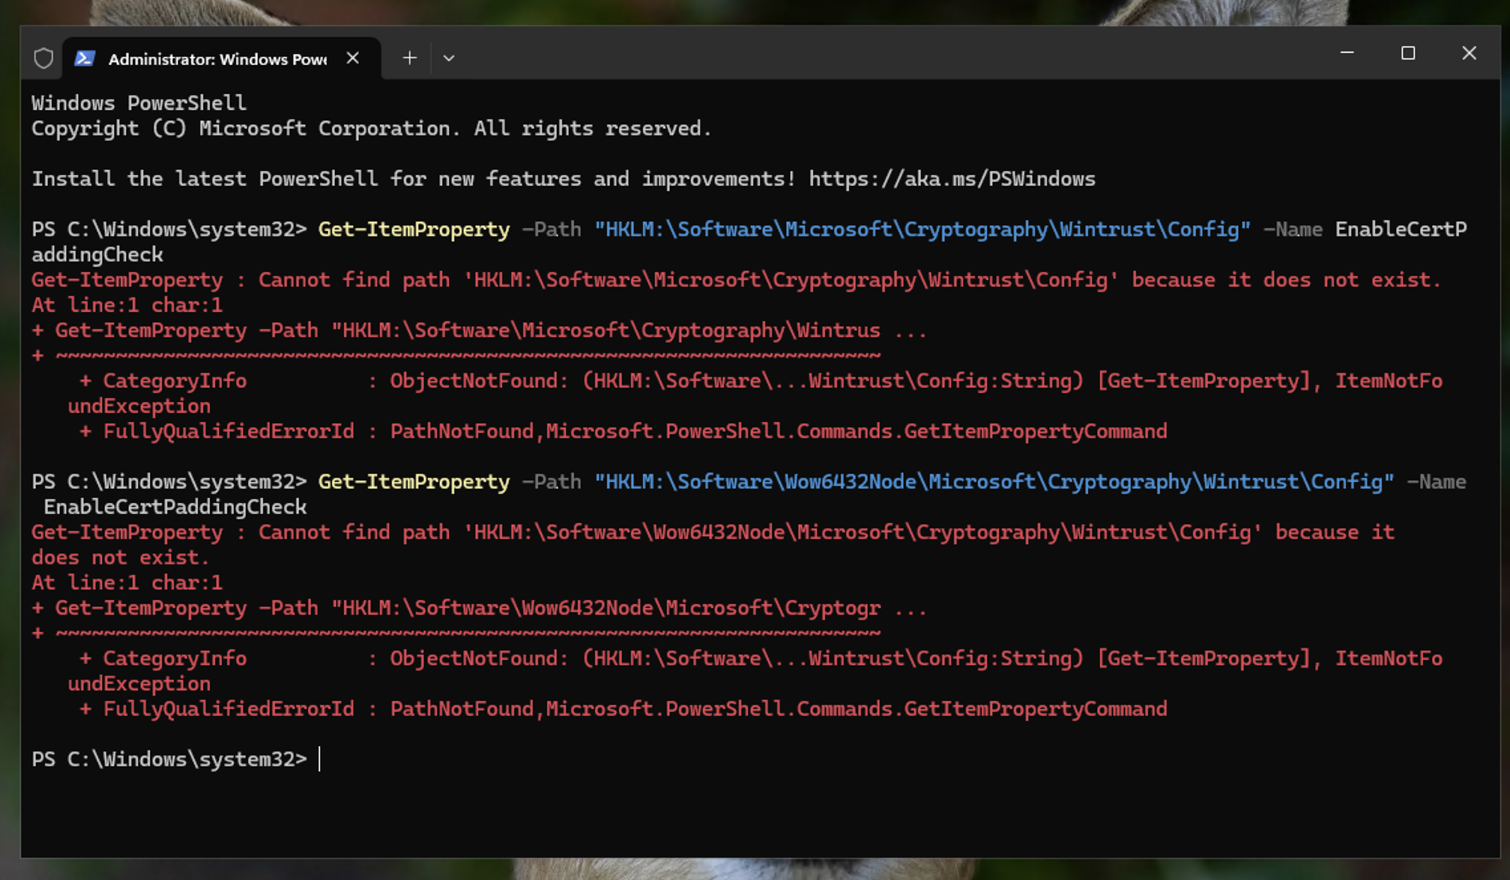
Texto alternativo


🛠️ Remediación

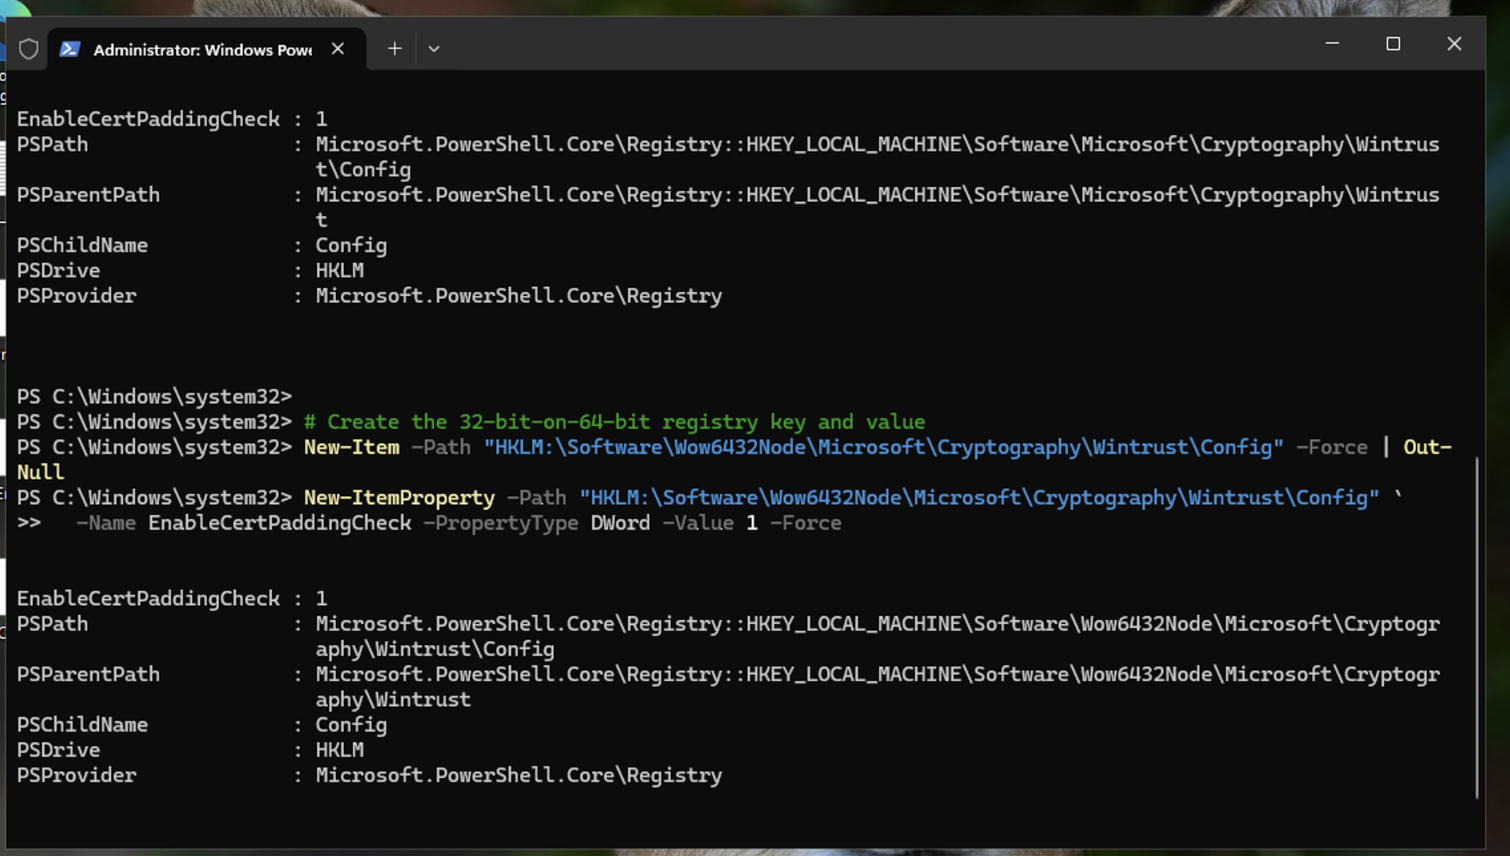
En lugar de editar el Registro manualmente (RegEdit), usé un script de PowerShell para aplicar la corrección. Esto es más rápido, repetible y seguro, especialmente para cientos de máquinas.

Apliqué la corrección en ambas rutas:

Ruta de registro estándar

Ruta de 32 bits (WoW6432Node) Texto alternativo
Auditoría

Después de que el script terminó, volví a ejecutar la comprobación de verificación. Como se muestra en los registros finales, el valor de EnableCertPaddingCheck ahora está establecido en 1. El sistema ahora valida estrictamente el relleno de los certificados, cerrando efectivamente el agujero de seguridad.
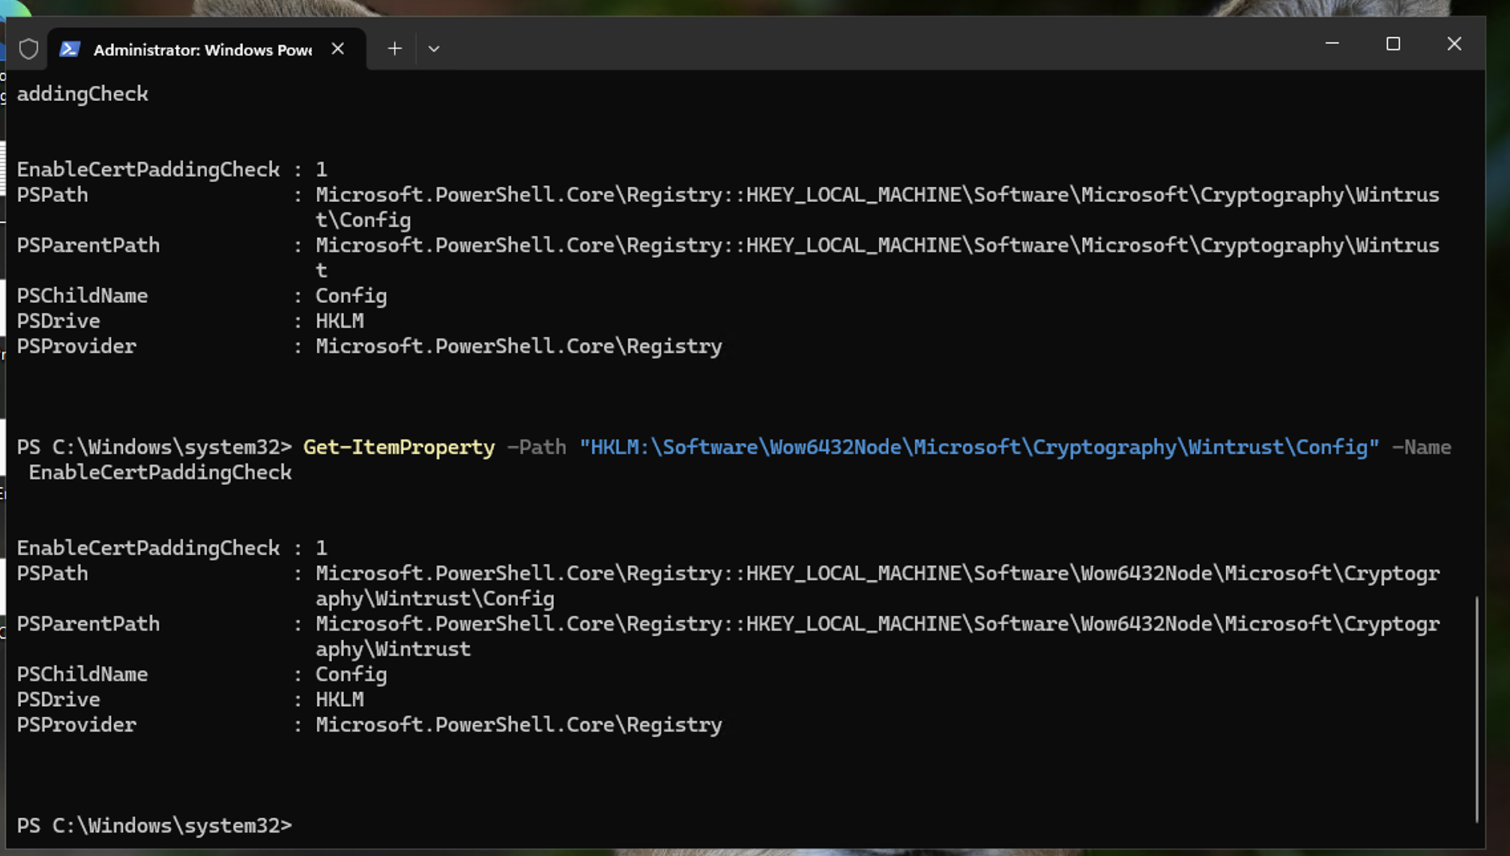
Texto alternativo

💡 Conclusiones Clave y Lecciones Aprendidas

Más allá de los Parches: aprendí que algunas vulnerabilidades no se corrigen solo ejecutando «Windows Update». A veces hay que ensuciarse las manos en el registro para endurecer realmente un sistema.

Endurecimiento del Registro: dominar HKLM mediante PowerShell es esencial para los profesionales de seguridad que gestionan sistemas a gran escala.


Descargar herramienta




