

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
MSTeams---Vulnerability---Remediation — Remediación automatizada de CVE-2025-53783 (RCE de Teams) mediante PowerShell | Kitploit

Herramientas/GitHubGitHub/ksgassama-lab/msteams---vulnerability---remediation
Escáneres de VulnerabilidadesAnálisis de VulnerabilidadesScripting y AutomatizaciónAprendizaje y EducaciónLabs y Práctica
GitHubksgassama-lab/msteams---vulnerability---remediation

MSTeams---Vulnerability---Remediation

Remediación automatizada de CVE-2025-53783 (RCE de Teams) mediante PowerShell

Ver Repositorio
38hace 10 mesesAún no revisado
Compartir

🛡️ Remediación de CVE-2025-53783: RCE en Microsoft Teams

📝 Resumen del Proyecto

Este proyecto demuestra un flujo de trabajo de gestión de vulnerabilidades. Usando una VM de Azure, identifiqué una falla de alta severidad de "Ejecución Remota de Código" (RCE) en Microsoft Teams, verifiqué su existencia mediante PowerShell y desplegué una corrección programática usando el Administrador de Paquetes de Windows.

El Problema

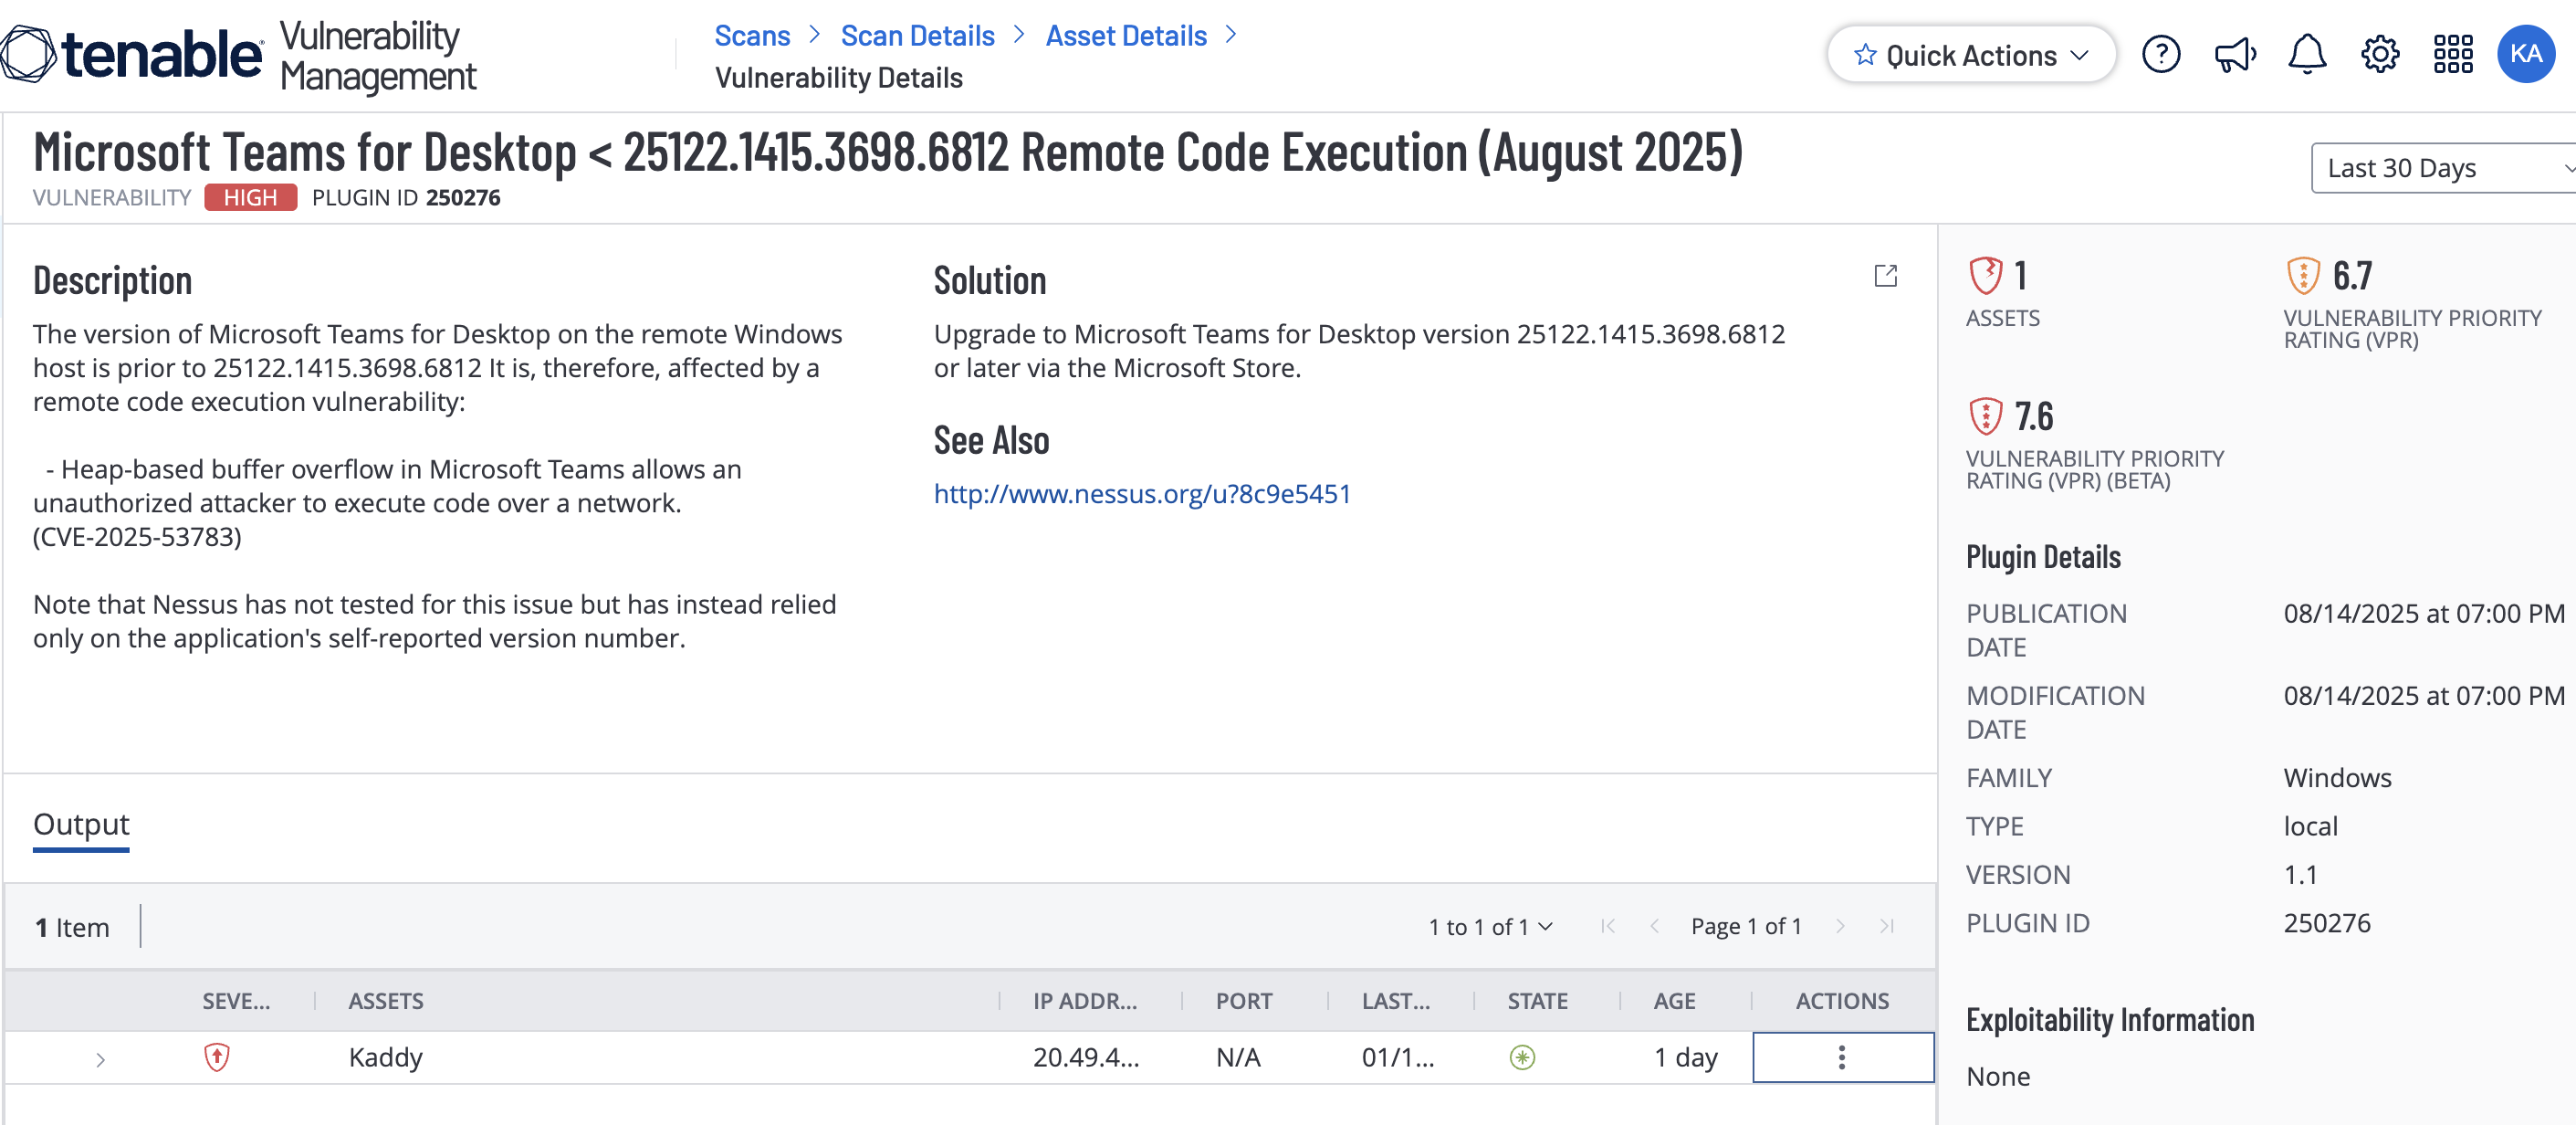
Microsoft Teams para Escritorio (versiones anteriores a 25122.1415.3698.6812) contenía una vulnerabilidad de desbordamiento de búfer basado en montón. Esto permitía a atacantes no autorizados ejecutar código malicioso a través de la red, otorgándoles esencialmente una "puerta trasera" al sistema.

🚨 El Descubrimiento

Comencé ejecutando un escaneo de Tenable en mi VM de Azure. El escaneo marcó una vulnerabilidad de Ejecución Remota de Código (RCE) porque mi versión de Teams estaba muy desactualizada.
Texto alternativo

🔍 Investigación

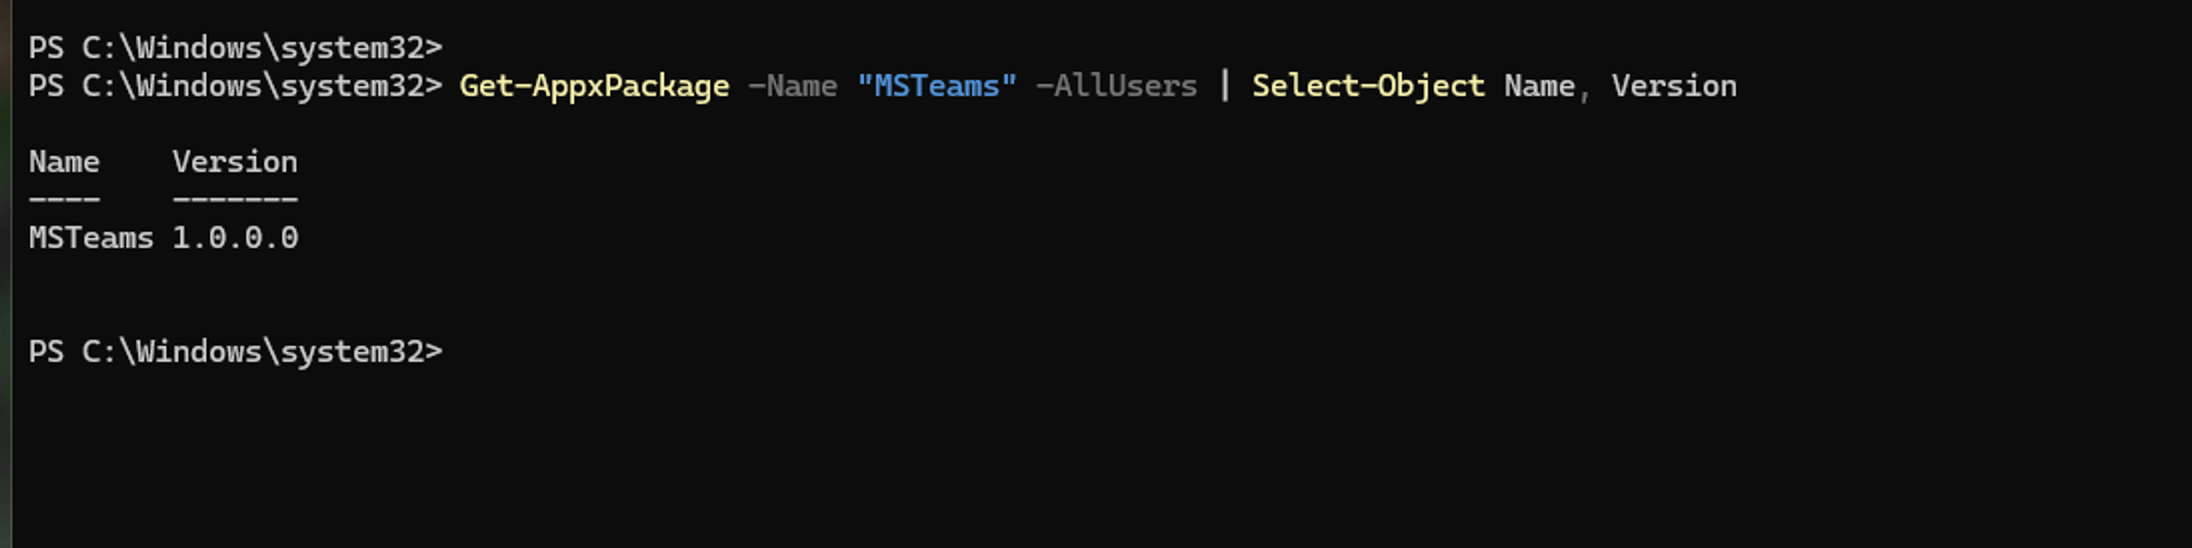
Ejecuté un comando de PowerShell para comprobar la versión del cliente "New Teams". Mostró la versión 1.0.0.0—¡definitivamente vulnerable!
Texto alternativo

🛠️ Remediación

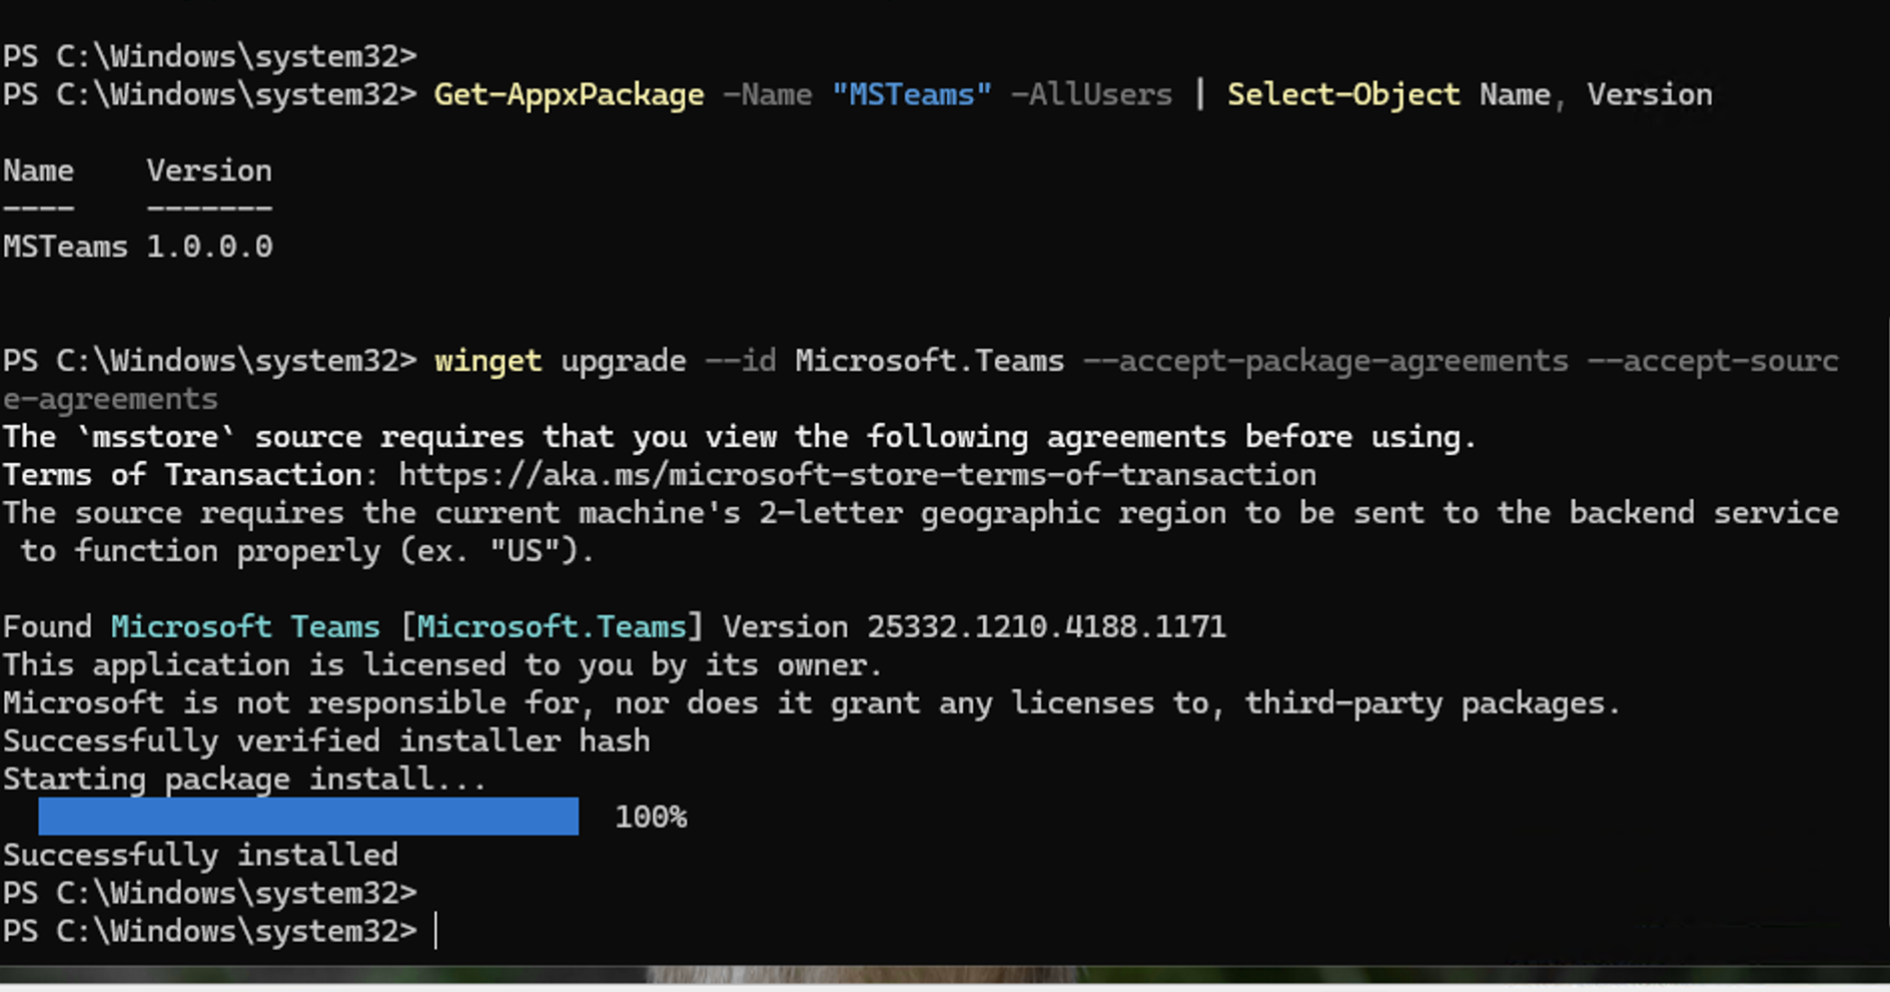
Usé un script de PowerShell para solucionarlo. Esto es más rápido y funciona incluso si tienes cientos de computadoras que corregir. Usé winget para obtener la última versión segura directamente de Microsoft.

Comando utilizado: winget upgrade --id Microsoft.Teams
Texto alternativo

✅ Misión Cumplida

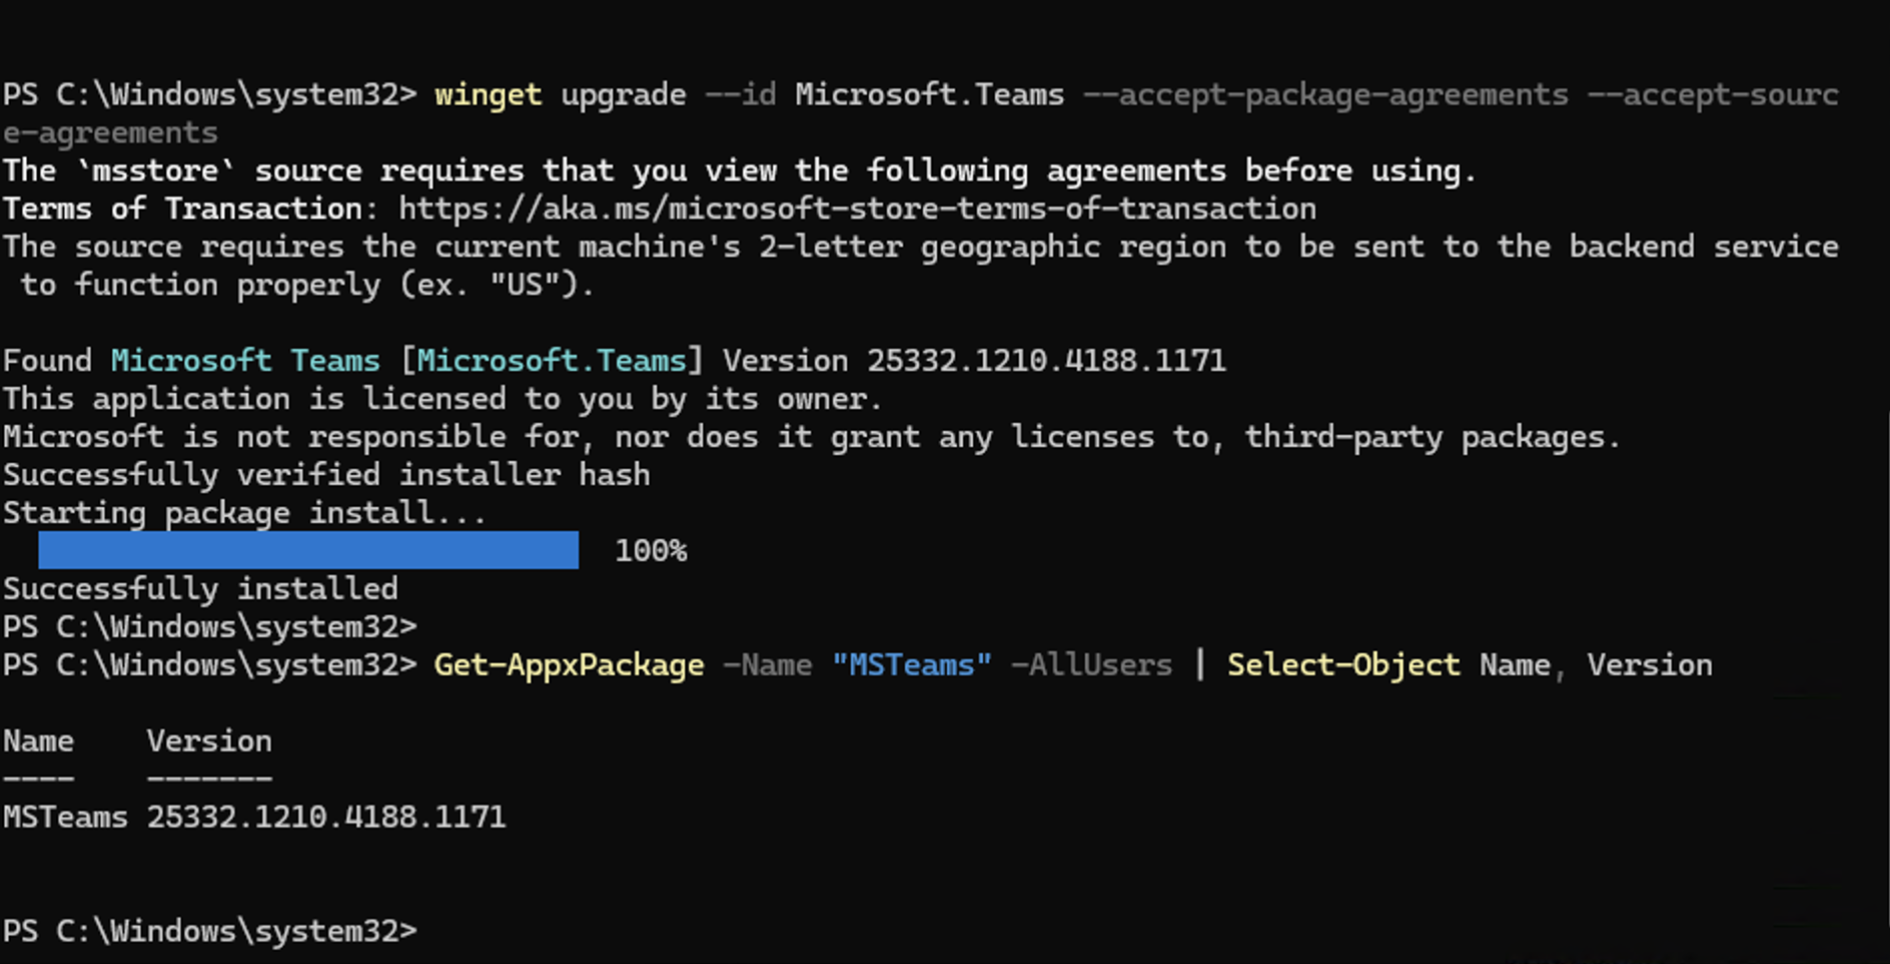
Después de que el script terminó, volví a ejecutar la verificación de versión. Como puedes ver abajo, la versión ahora está actualizada y el "agujero" está cerrado.
Texto alternativo

Conclusiones clave y lecciones aprendidas Riesgos de los Placeholders: Las VM de Azure recién desplegadas a menudo contienen stubs de aplicaciones "vulnerables por defecto" (v1.0.0.0). Los equipos de seguridad deben parchearlas de inmediato tras el despliegue.

Scripting > GUI: El uso de PowerShell y winget permite una remediación "silenciosa", lo cual es esencial en entornos de TI profesionales donde el clic manual no es una opción.

Monitoreo Continuo: La seguridad es un ciclo. Este proyecto siguió el ciclo estándar de la industria de Identificar → Verificar → Corregir → Auditar.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




