
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
DLL_Injection_On_VLC — Inyección de DLL y CVE-2010-3124 | Kitploit
Herramientas/GitHubGitHub/kobukovui/dll_injection_on_vlc
Análisis de VulnerabilidadesExplotaciónAprendizaje y EducaciónDesarrollo de PayloadsExplotación de Binarios
GitHubkobukovui/dll_injection_on_vlc

DLL_Injection_On_VLC

Inyección de DLL y CVE-2010-3124

Ver Repositorio
166hace 2 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    376
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    326
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    321

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Inyección de DLL y CVE-2010-3124


Descripción general 🌱

Este proyecto explora el tema de la inyección de DLL (Dynamic Link Library) y se centra específicamente en el CVE-2010-3124.

CVE-2010-3124 se refiere a una vulnerabilidad de ruta de búsqueda no confiable encontrada en VLC Media Player versión 1.1.3 y anteriores.

Estos son los puntos clave que pueden ayudarte a tener una mejor visión general de este proyecto:

  • Vulnerabilidad: El problema surge debido a una ruta de búsqueda insegura utilizada por
    VLC Media Player al cargar bibliotecas de enlace dinámico (DLL).
  • Escenario de ataque: Un atacante coloca un troyano malicioso wintab32.dll en la
    misma carpeta que un archivo .mp3 de apariencia inofensiva.
  • Explotación : Cuando VLC Media Player intenta cargar el archivo .mp3, accidentalmente
    carga la DLL maliciosa, lo que permite al atacante ejecutar código arbitrario.
  • Impacto: Una explotación exitosa puede conducir a la ejecución de código arbitrario y potencialmente
    permitir que un atacante tome el control del sistema afectado.

Atención ⚠️ ⚠️ ⚠️

Siéntete libre de explorar nuestro código, documentación y cualquier recurso adicional dentro de este
repositorio. Recuerda usar este conocimiento de manera responsable y ética. ¡Feliz hacking!
🚀🔍🔐

¿Qué son la inyección de DLL y CVE-2010-3124? 📁

DLL

DLL significa Dynamic Link Library y los archivos DLL son módulos que contienen funciones y datos que pueden ser utilizados por otros programas o DLL. Los archivos DLL permiten que los programas compartan funcionalidad común y reduzcan el uso de memoria. También permiten que los programas interactúen con el sistema operativo Windows y sus componentes.
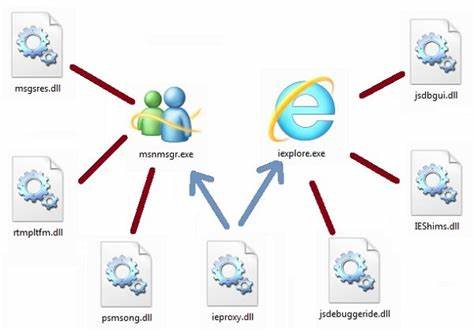
DLLeg

Inyección de DLL

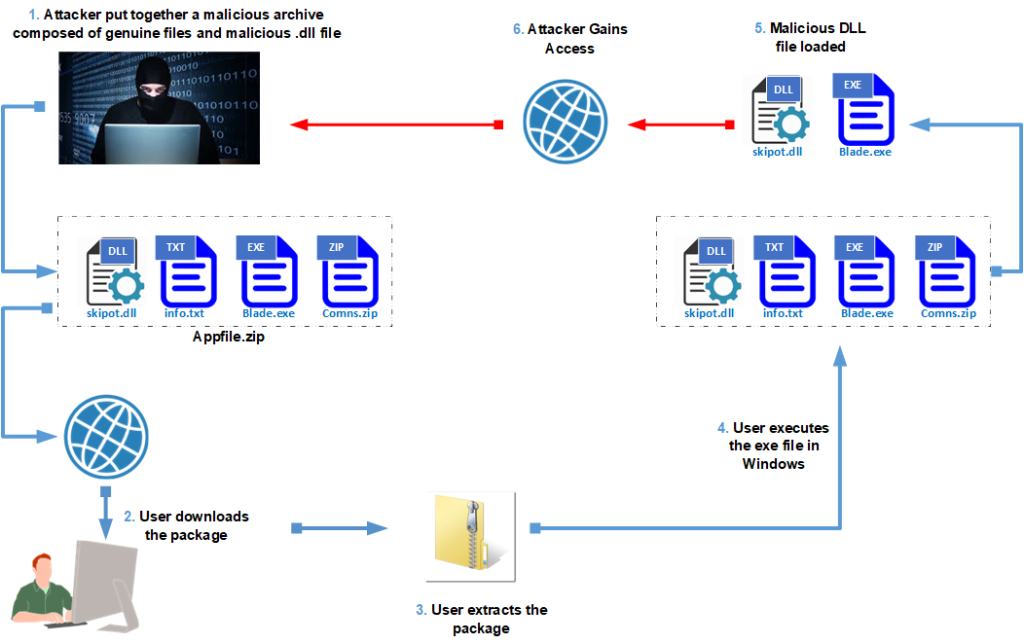
La inyección de DLL es una técnica utilizada para ejecutar código dentro del espacio de direcciones de otro proceso forzándolo a cargar una biblioteca de enlace dinámico (DLL) maliciosa. En un ataque de inyección de DLL, el atacante explota vulnerabilidades en un proceso objetivo para inyectar DLL maliciosas. Una vez inyectada con éxito, la DLL maliciosa puede realizar una variedad de acciones maliciosas, como robar información confidencial, modificar el comportamiento de la aplicación o facilitar ataques adicionales.
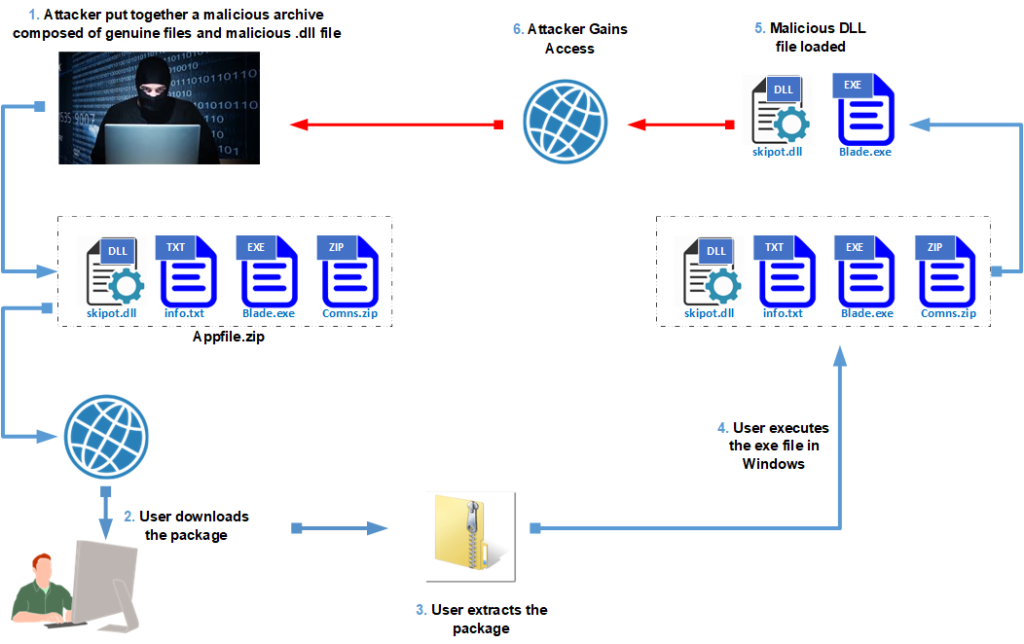
DLLExplanation

CVE-2010-3124

La vulnerabilidad de ruta de búsqueda no confiable en bin/winvlc.c de VLC Media Player 1.1.3 y versiones anteriores permite a usuarios locales, y posiblemente a atacantes remotos, ejecutar código arbitrario y realizar ataques de secuestro de DLL mediante un troyano wintab32.dll que se encuentra en la misma carpeta que un archivo .mp3. Puedes ver más sobre este CVE aquí.
VLCeg

Descargar herramienta







