 knudsenmorten/clientinspectorv2
Herramienta de inventario de clientes y detección de desviaciones basada en Azure que recopila datos de configuración de Windows (antivirus, parches, Bitlocker) en LogAnalytics para paneles impulsados por KQL y alertas de Sentinel.

¿Tienes el control? - ¿o algunos de tus procesos de infraestructura básicos como parcheo, antivirus, habilitación de BitLocker se están desviando? ¿O te gustaría hacer un inventario avanzado, donde puedas consultar el estado de la garantía contra la garantía de Lenovo o Dell? Entonces sigue leyendo.
Echa un vistazo a ClientInspector, que puede ayudarte a obtener una gran visibilidad de tu entorno cliente completo.
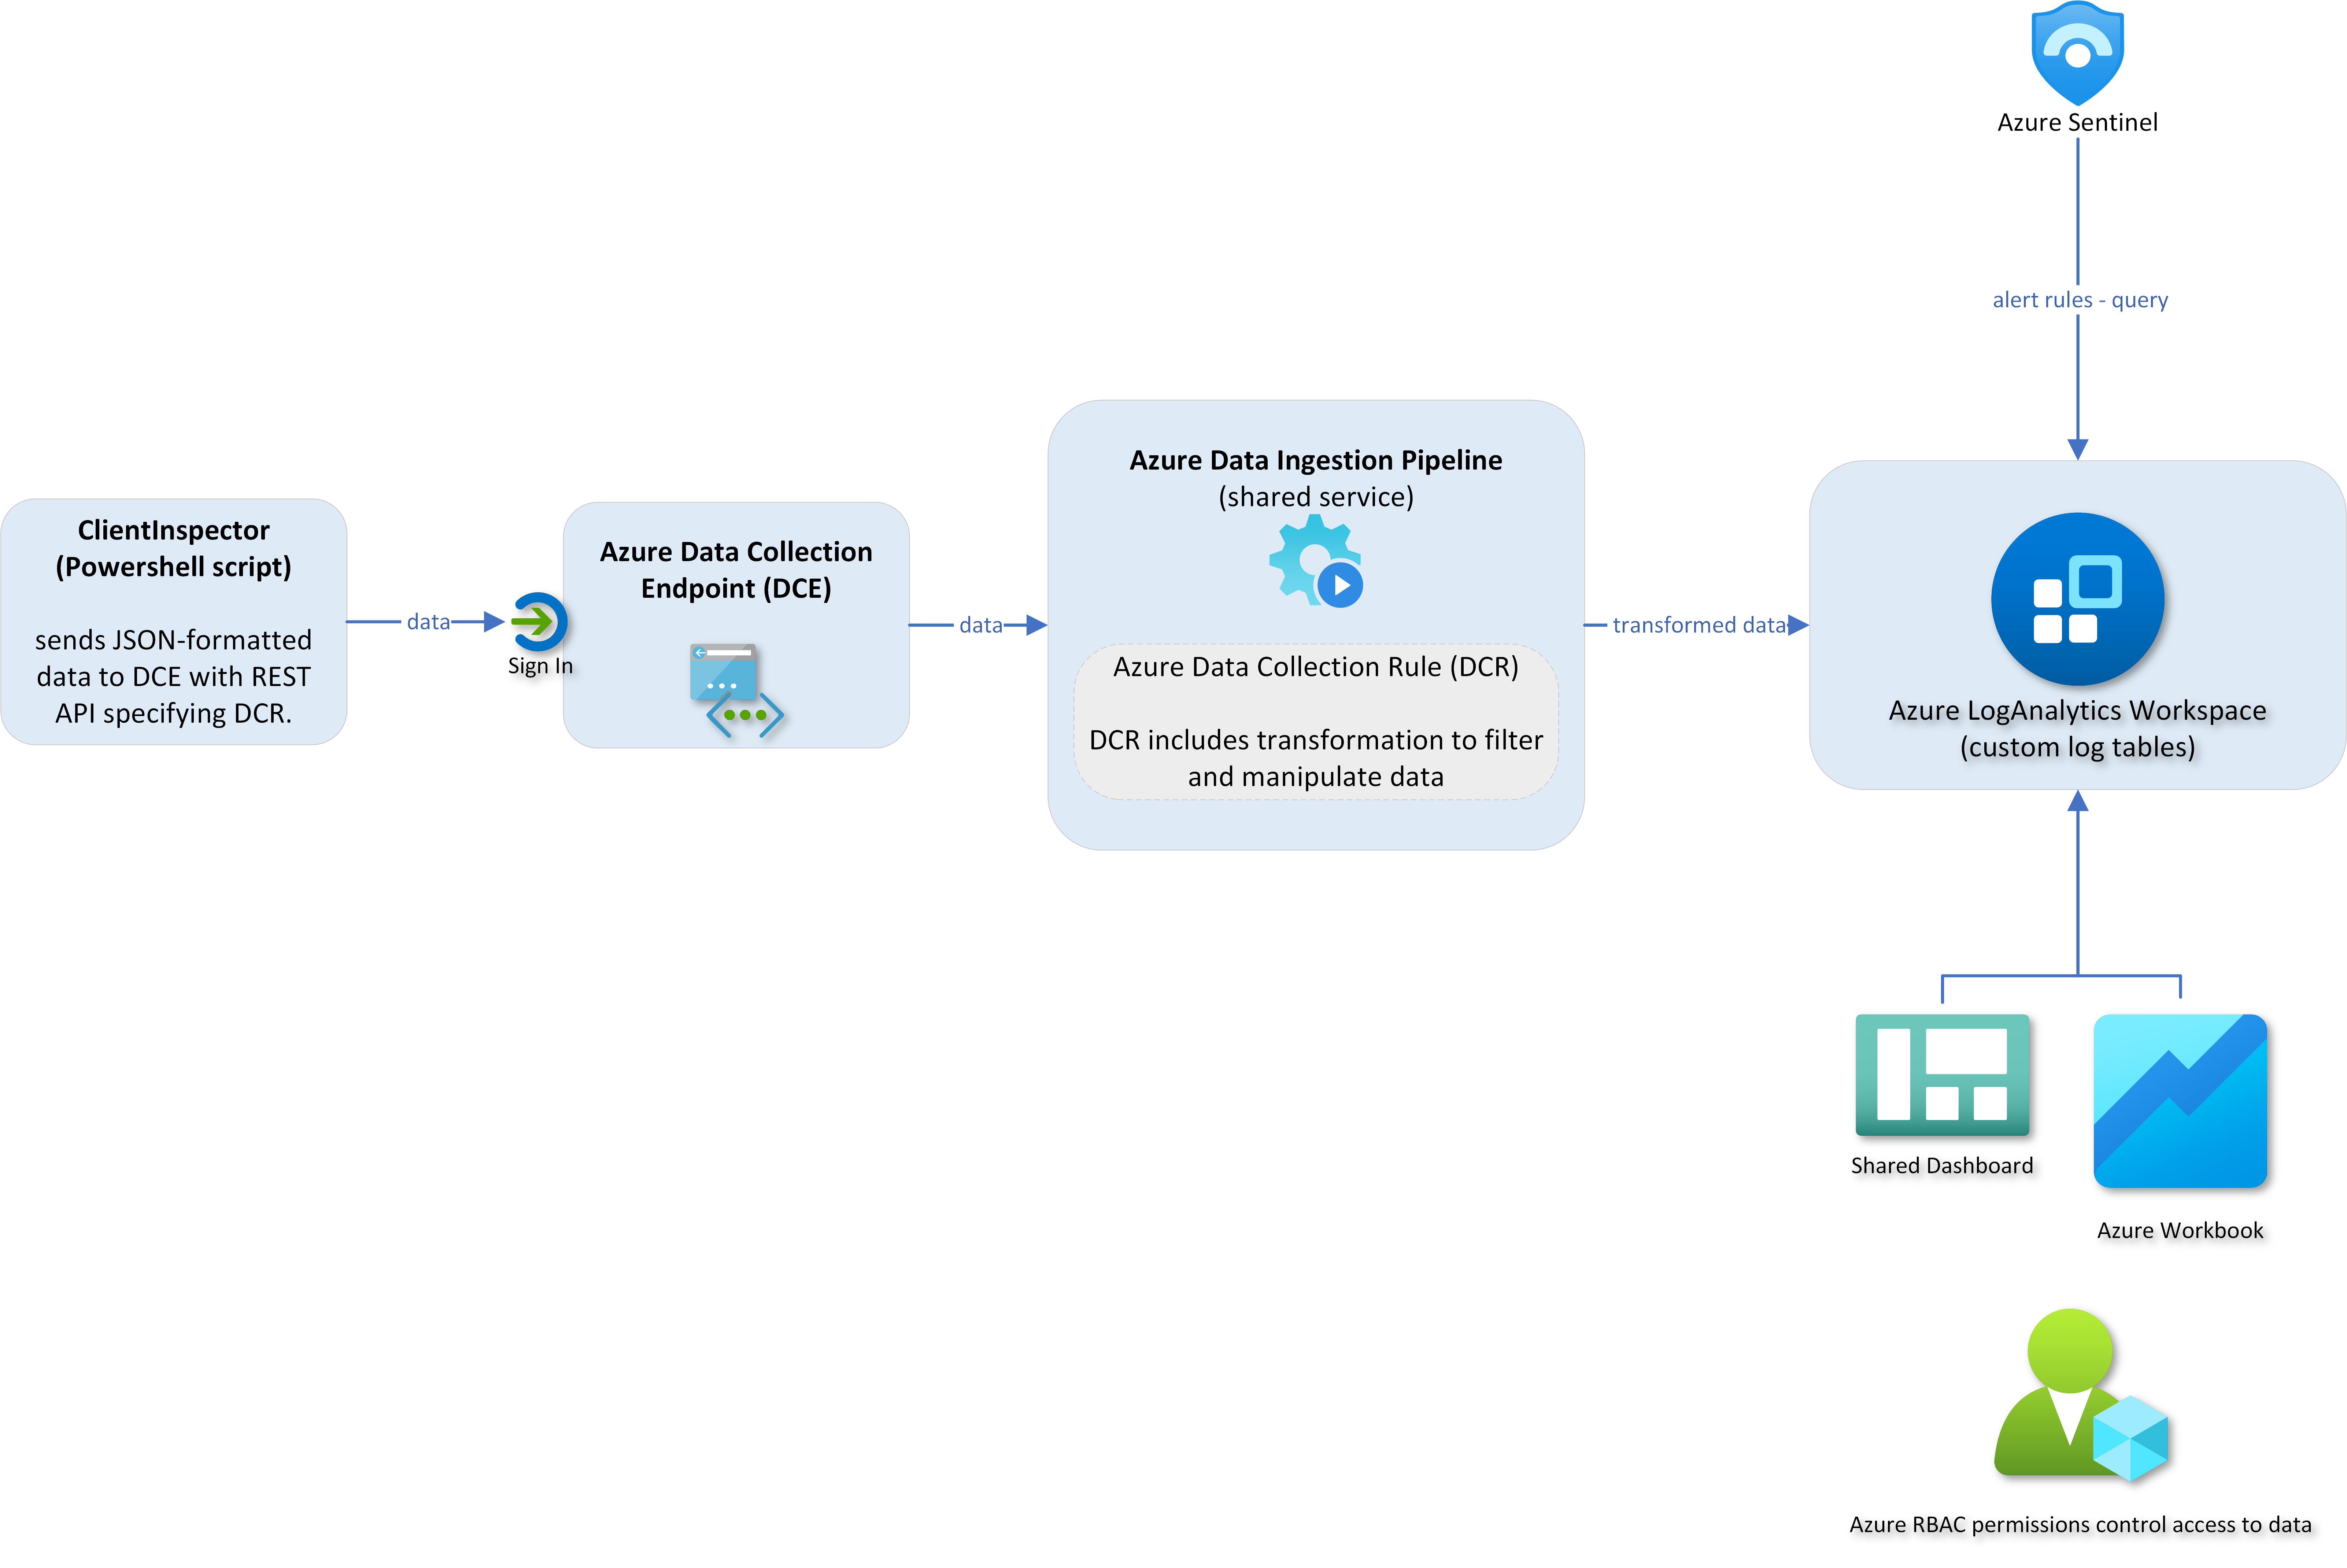
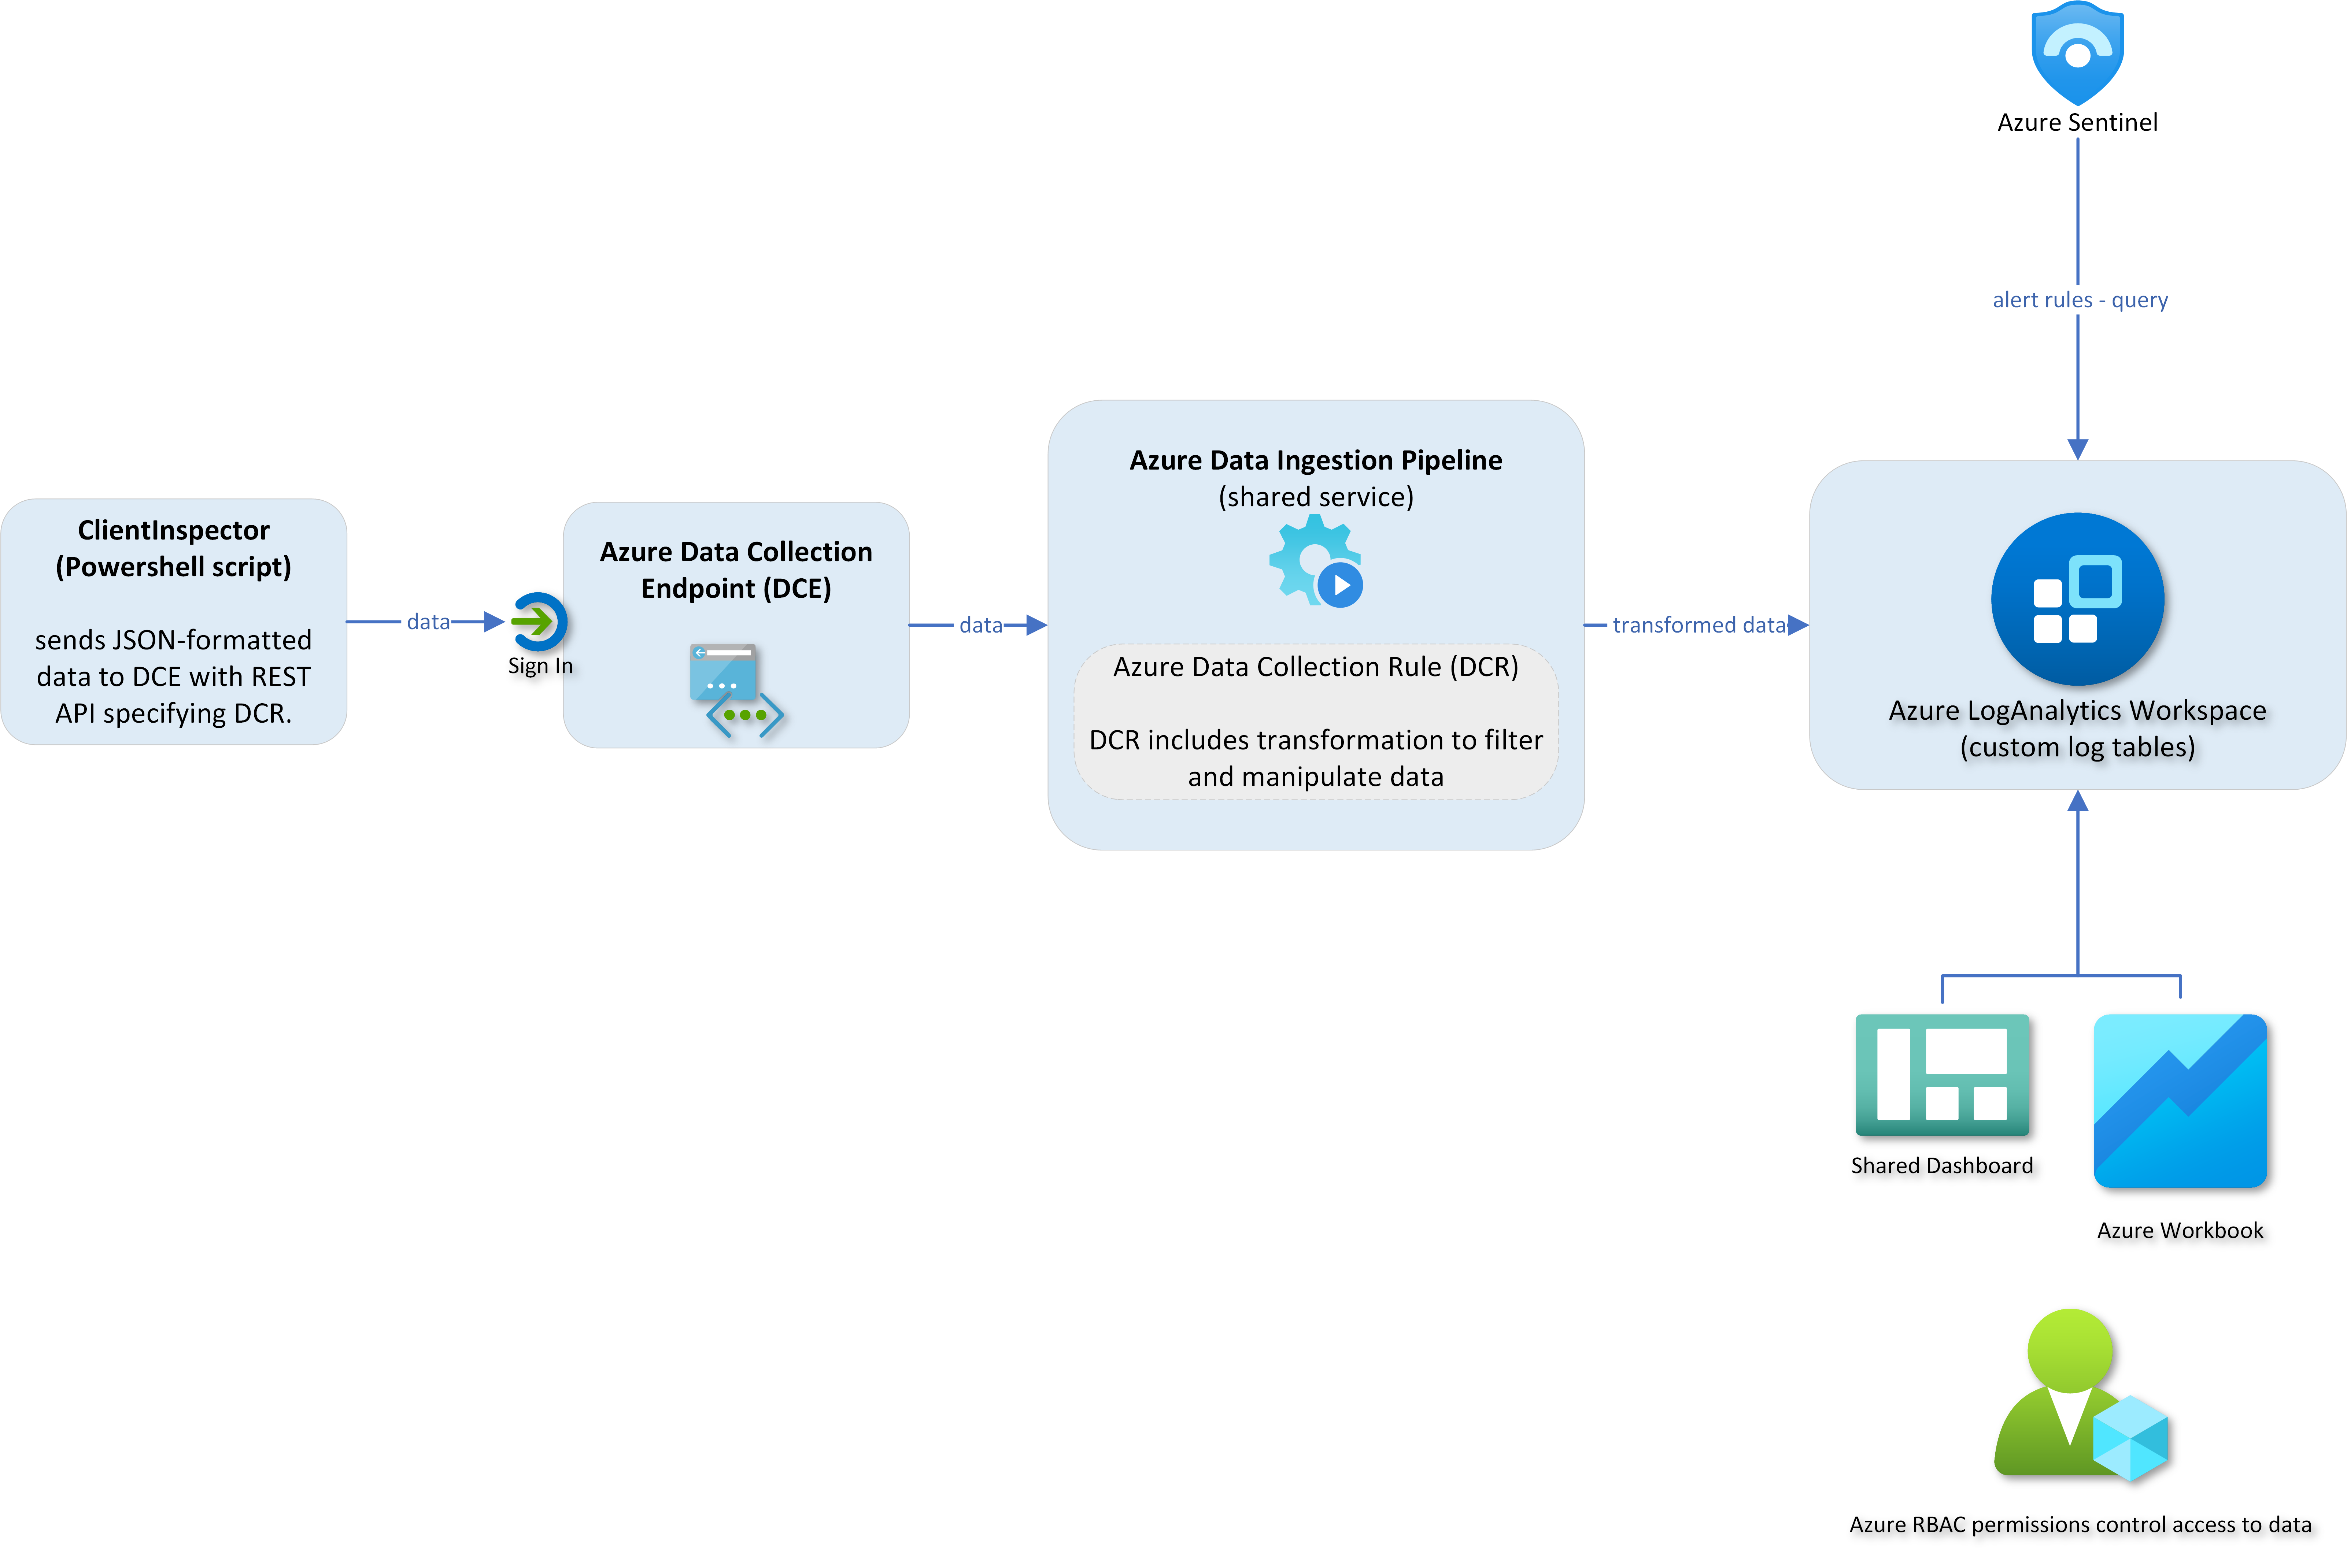
ClientInspector es gratuito para la comunidad, construido para ser una demostración genial de cómo puedes recuperar datos de tus clientes usando Azure Log Ingestion Pipeline, Azure Data Collection Rules, Azure LogAnalytics; visualizarlos con Azure Monitor y Azure Dashboards - y obtener "alertas de desviación" usando Microsoft Sentinel.
ClientInspector (v2) sube los datos recopilados a registros personalizados en el espacio de trabajo de Azure LogAnalytics - usando Log ingestion API, Azure Data Collection Rules (DCR) y Azure Data Collection Endpoints (DCE).
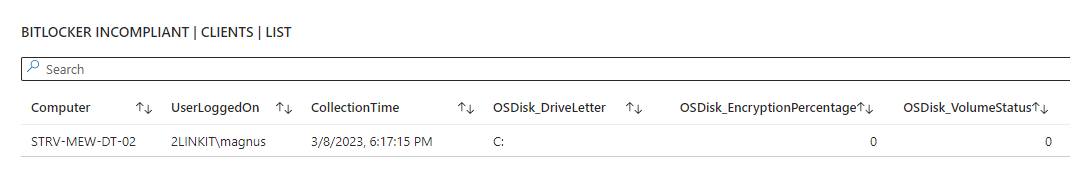
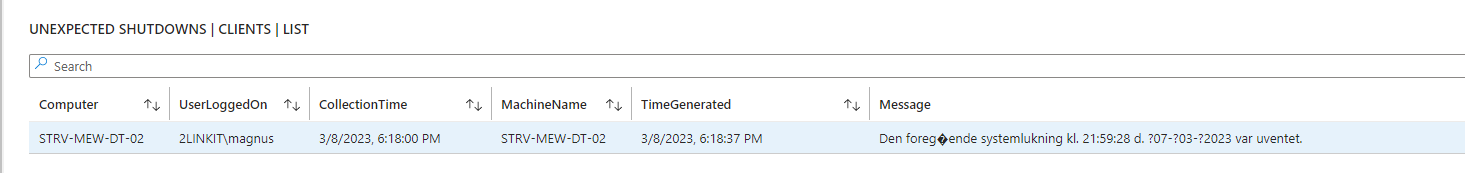
Es importante para mí declarar que no intento construir una herramienta de gestión separada que compita con el stack de seguridad y gestión de Microsoft.
Nada supera al stack de gestión y seguridad de Microsoft Azure/M365. Son soluciones estrella.
Pero realmente me apasionan las capacidades de registro y el poder de traer datos de vuelta desde clientes, servidores, la nube y sistemas de terceros - y obtener información valiosa a partir de los datos.
Tengo una solución similar para servidores - ServerInspector. Desafortunadamente, no es pública.
Buena caza 😄
¿Qué datos se recopilan?
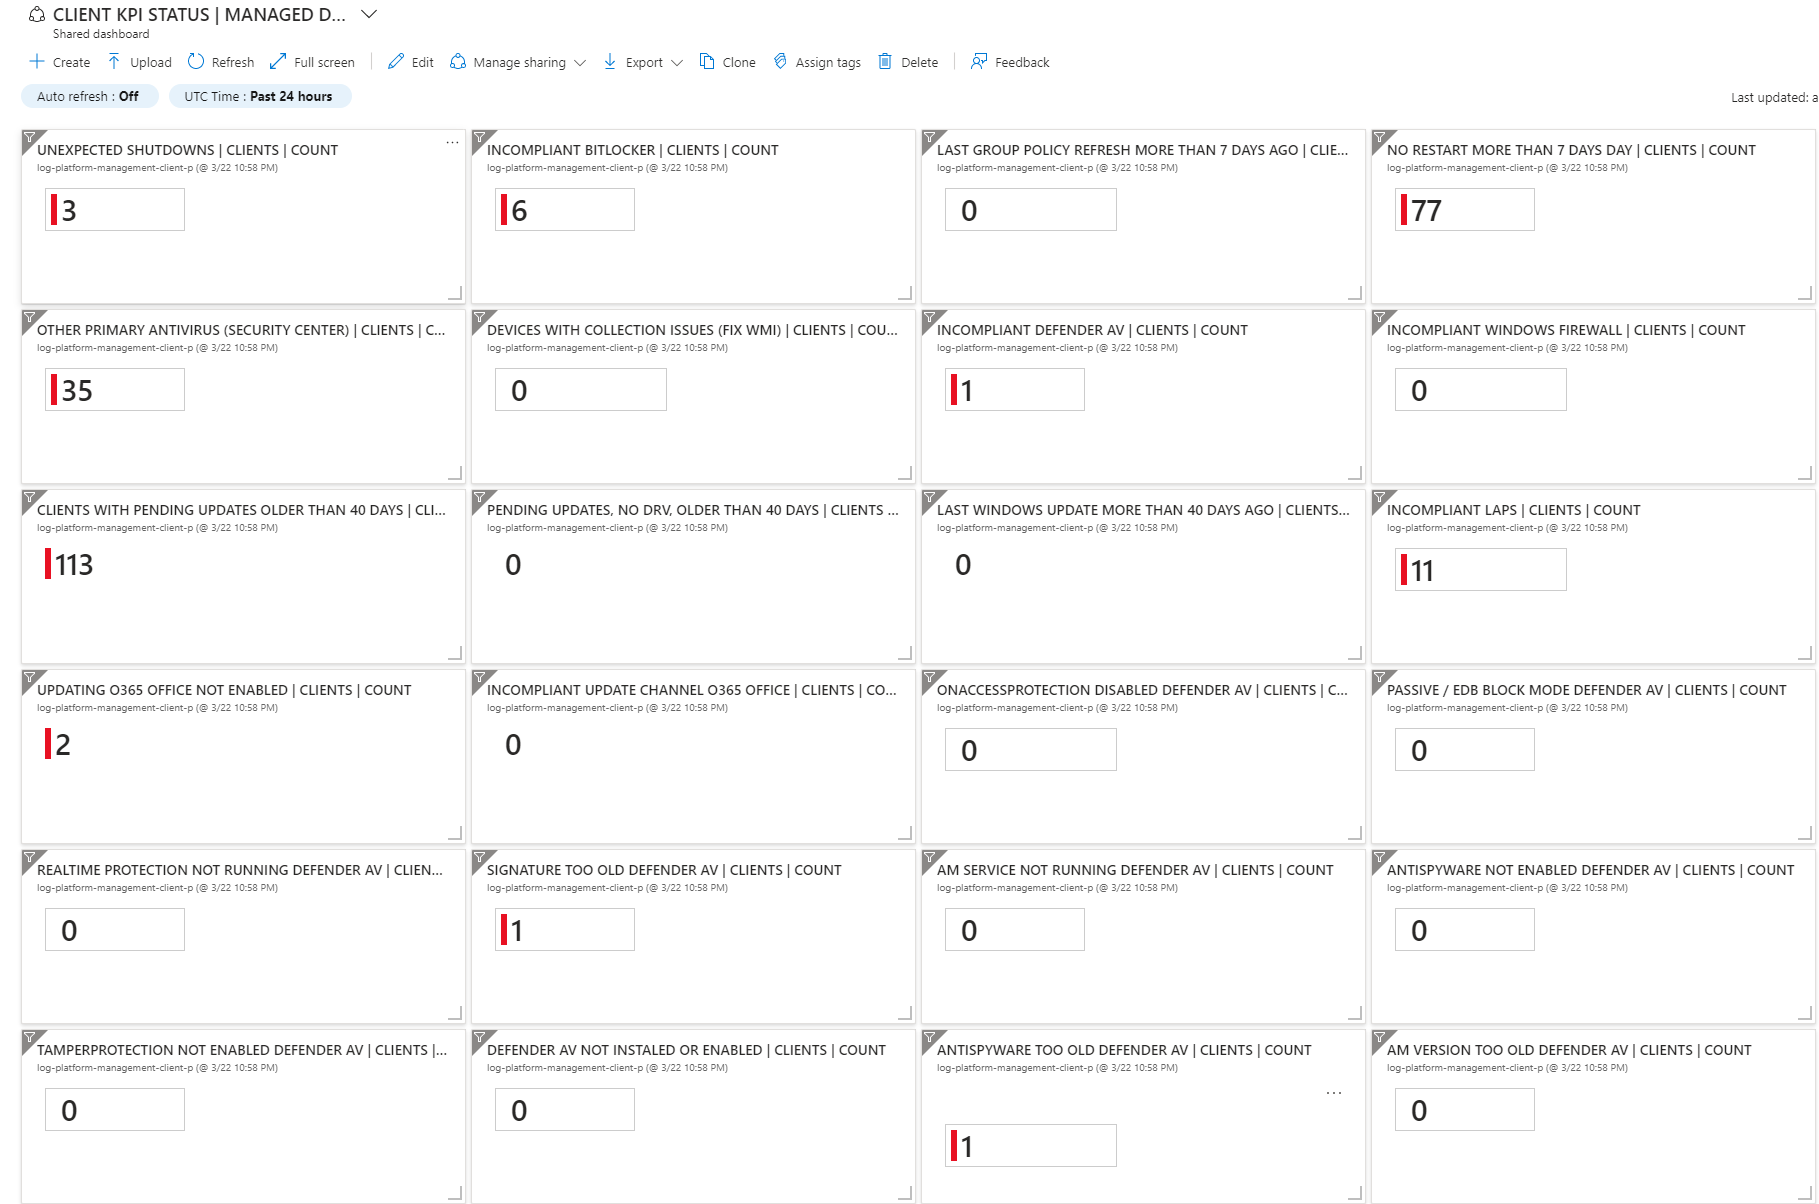
Paneles de estado deseado - ¿Cómo obtener información de mi entorno a partir de los datos?
¿Cómo consulto los datos? - Kusto (KQL) es la respuesta
Arquitectura, Esquema y Redes
Implementación
Dependencias
Ejecución de ClientInspector.ps1 - 3 modos
Salida de muestra de ClientInspector
Seguridad
Diseño del conjunto de datos de ClientInspector
Modo detallado y más ayuda
Costo - ¿Cuánto cuesta almacenar estos datos?
Hallazgos de errores, por favor infórmenme
Contacto
Video 3m 19s - Ejecutar ClientInspector mediante línea de comandos (modo normal)
Video 1m 40s - Creación automática de 2 tablas y DCR (modo detallado)
Video 1m 37s - Creación automática de 2 tablas y DCR (modo normal)
Video 1m 34s - Ver esquema de DCR y tabla)
Video 2m 19s - Manipulación de datos
Video 1m 58s - Consultas Kusto contra datos
Video 3m 01s - Dashboards
Video 0m 48s - Ejemplo de uso de datos - consulta contra la base de garantías de Lenovo
Video 7m 25s - Implementación mediante ClientInspector DeploymentKit
ClientInspector se puede usar para recopilar mucha información útil de tus clientes Windows - y enviar los datos a Tablas personalizadas de Azure LogAnalytics.
El script recopila la siguiente información (configuraciones, información, configuración, estado):
Siéntete libre de agregar más recopilaciones de datos interesantes para adaptarse a tus necesidades. Si deseas participar en la comunidad, envíame un correo electrónico con tus recopilaciones, si crees que pueden beneficiar a toda la comunidad.
Puedes usar cualquier dato fuente que pueda recuperarse en PowerShell (wmi, cim, datos externos, api rest, formato xml, formato json, formato csv, etc.)
Es muy importante entender que los datos típicamente necesitan ser manipulados antes de enviarlos, para asegurar que sean válidos y que cualquier dato irrelevante haya sido eliminado.
ClientInspector utiliza las 24 funciones del módulo de PowerShell, AzLogDcIngestPS, para manejar la manipulación de datos fuente, eliminar "ruido" en los datos, renombrar columnas prohibidas en tablas/DCR - y soportar necesidades de transparencia con información adicional como UserLoggedOn, CollectionTime, Computer:
Write-Output "" Write-Output "Collecting Bios information ... Please Wait !"
$DataVariable = Get-CimInstance -ClassName Win32_BIOS
