
 knownsec/kunyu
Kunyu, recopilación de activos corporativos más eficiente



English | 中文文档
Kunyu (kunyu), cuyo nombre proviene de , es en realidad una disciplina profesional relacionada con la información geográfica, que contabiliza la información geográfica del mar, la tierra y el cielo. Lo mismo aplica al ciberespacio. Lo mismo ocurre al descubrir activos desconocidos y vulnerables. Es más como un mapa del ciberespacio, utilizado para describir y mostrar de manera integral los activos del ciberespacio, los diversos elementos del ciberespacio y la relación entre ellos, así como la relación de mapeo entre el ciberespacio y el espacio real. Por lo tanto, creo que "Kun Yu" sigue siendo adecuado para este concepto.
Kunyu tiene como objetivo hacer que la recopilación de activos corporativos sea más eficiente y permitir que más profesionales de la seguridad comprendan y utilicen la tecnología de mapeo del ciberespacio.
Para el uso de Kunyu, puede haber muchos escenarios de aplicación, como por ejemplo:
Necesita soporte de Python3 o superior``` git clone https://github.com/knownsec/Kunyu.git cd Kunyu pip3 install -r requirements.txt
Linux: python3 setup.py install kunyu console
Windows: cd kunyu python3 console.py
PYPI: pip3 install kunyu
P.S. Windows also supports python3 setup.py install.
# 0x02 Instrucciones de configuración
Cuando ejecutes el programa por primera vez, introduce el siguiente comando para inicializar la operación. Se proporcionan otros métodos de inicio de sesión, y se recomienda el método API (el inicio de sesión con nombre de usuario/contraseña está obsoleto).```
kunyu init --apikey <your zoomeye key> --seebug <your seebug key>
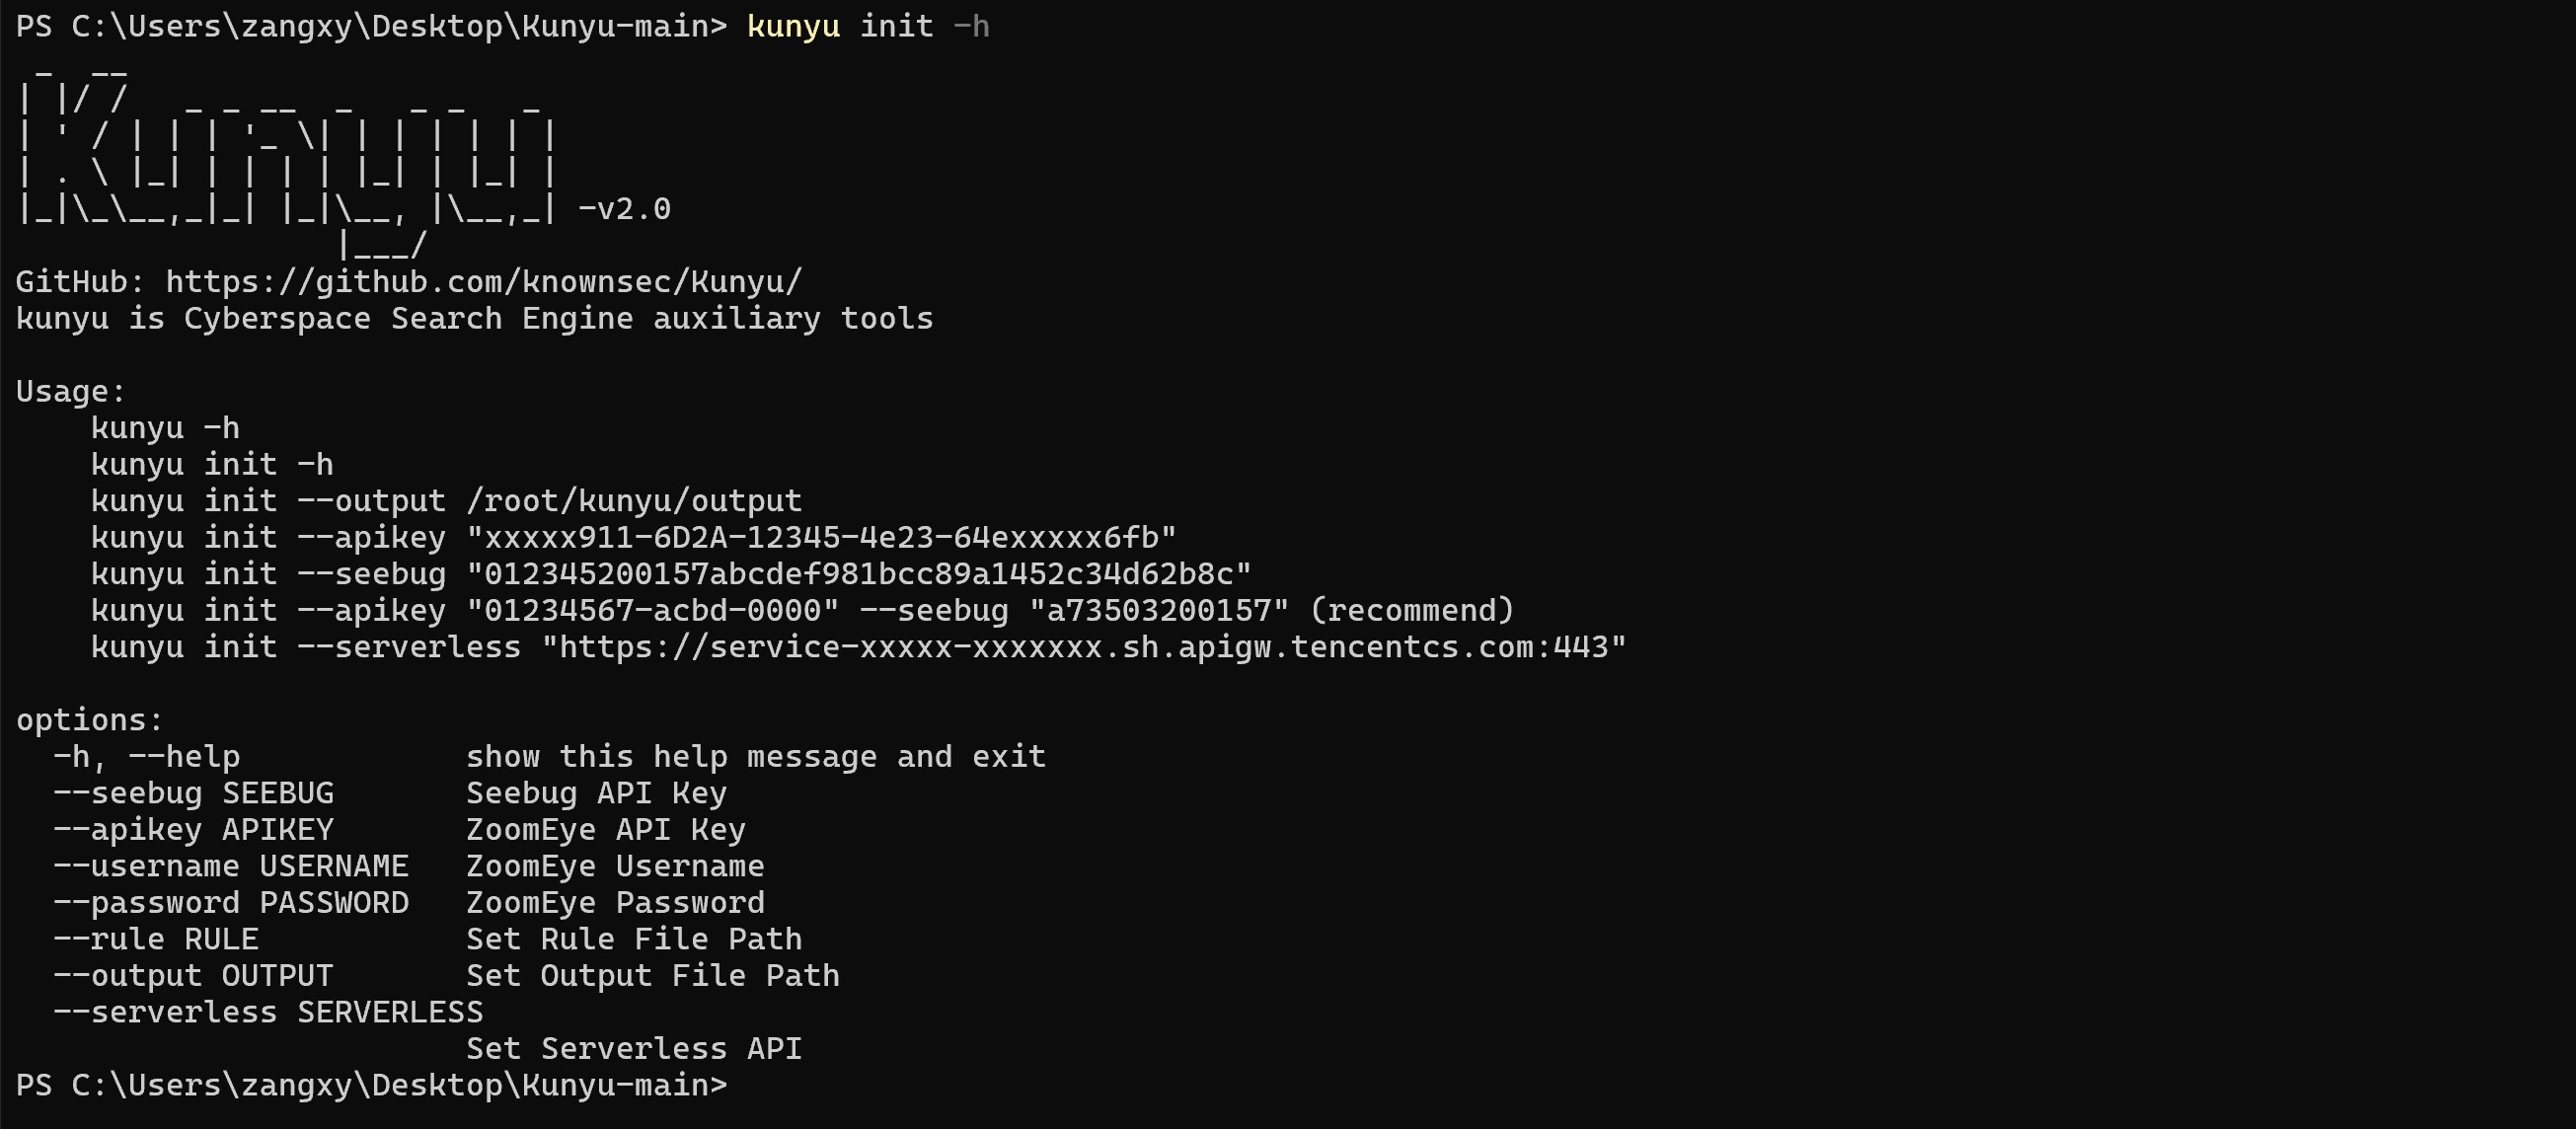
La primera vez que lo uses, necesitas usar las credenciales de inicio de sesión de ZoomEye para usar la herramienta y recopilar información. Actualmente, la API de ZoomEye requiere pago.
Dirección de acceso a ZoomEye: https://www.zoomeye.org/
Dirección de acceso a Seebug: https://www.seebug.org/
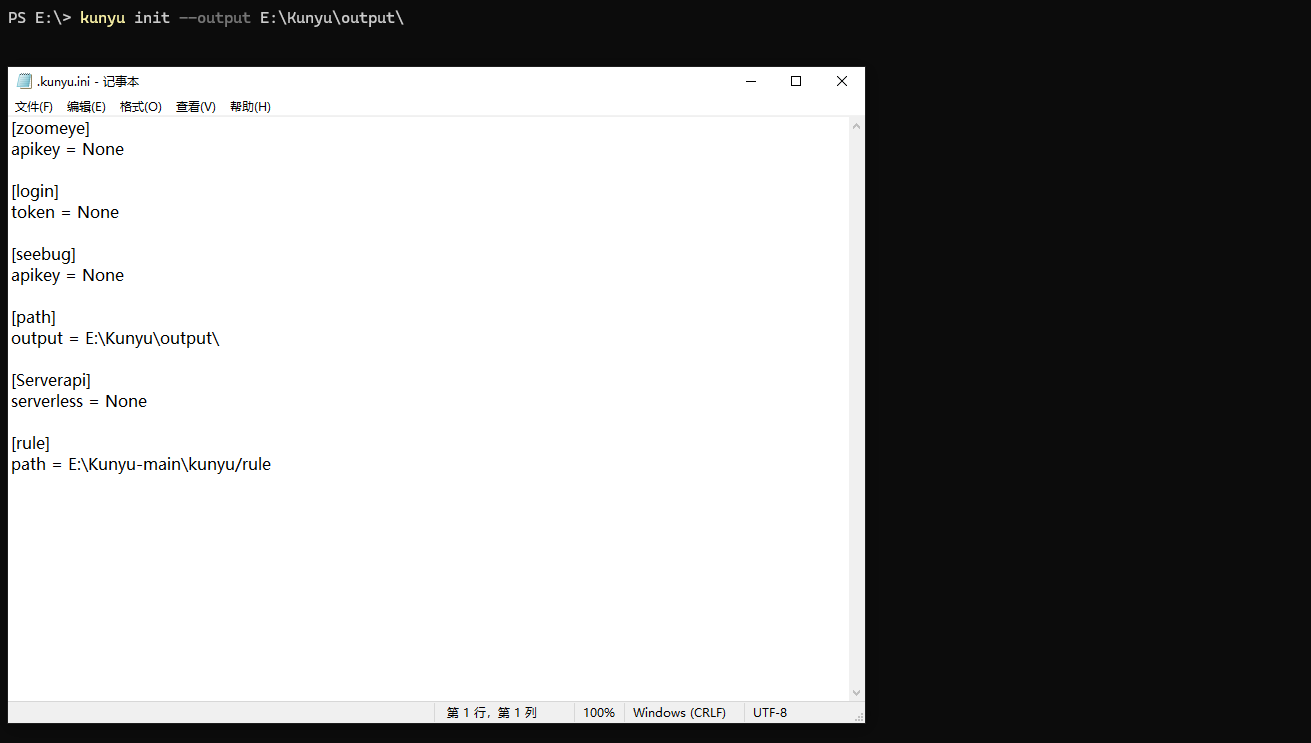
La ruta del archivo de salida se puede personalizar con el siguiente comando,La ruta de salida predeterminada es: C:/Users/active user/kunyu/output/ or /active user/kunyu/output``` kunyu init --output C:\Users\风起\kunyu\output
# 0x03 Instrucciones de la herramienta
## Comando detallado```
kunyu console
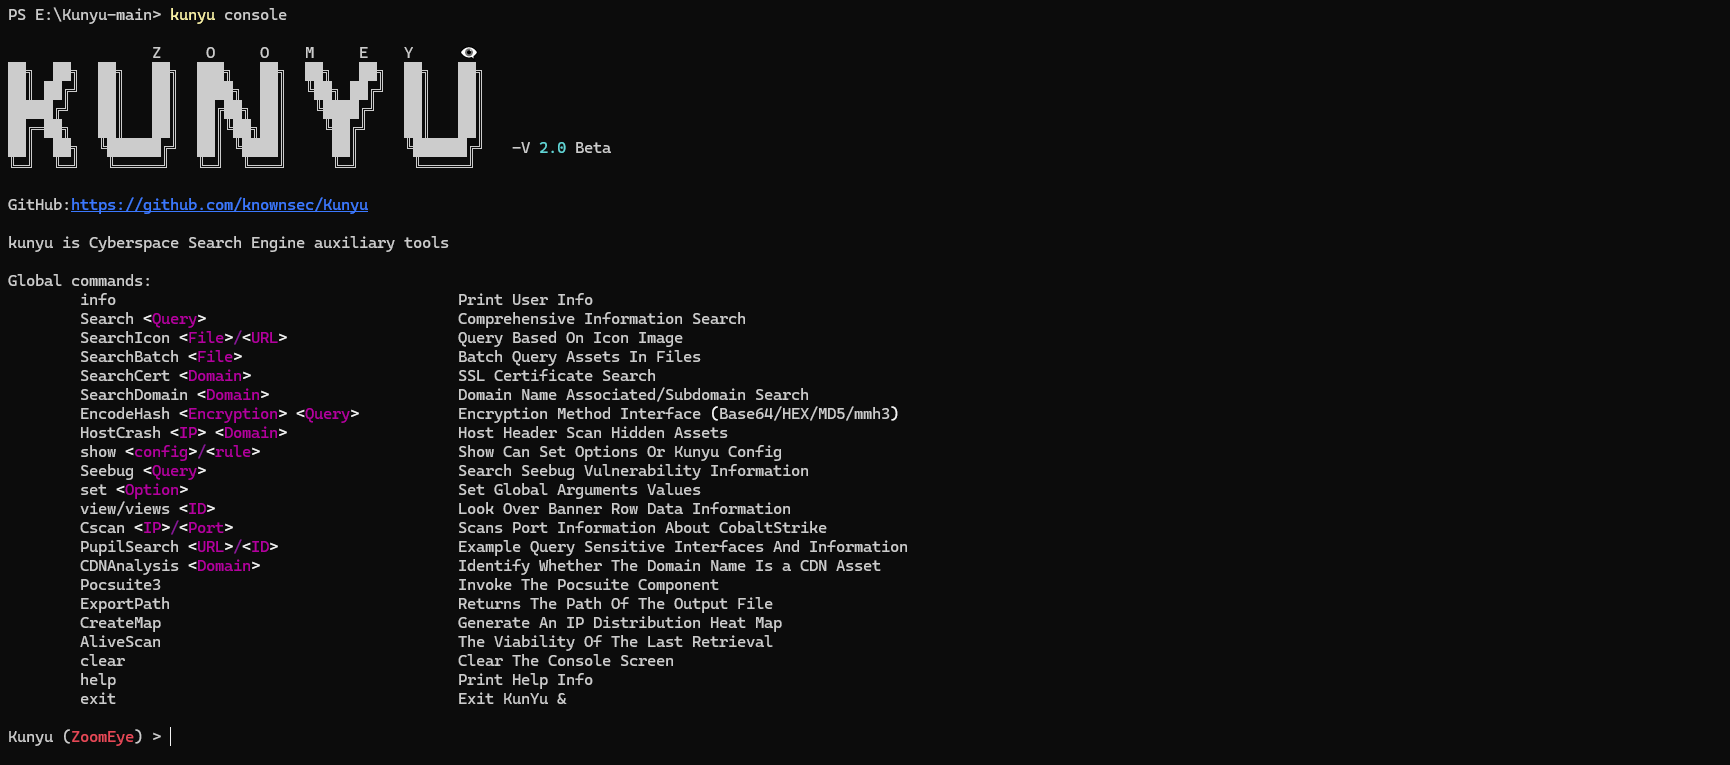
ZoomEye``` Global commands: info Print User Info Search Comprehensive Information Search SearchIcon / Query Based On Icon Image SearchBatch Batch Query Assets In Files SearchCert SSL Certificate Search SearchDomain Domain Name Associated/Subdomain Search EncodeHash Encryption Method Interface (Base64/HEX/MD5/mmh3) HostCrash Host Header Scan Hidden Assets show / Show Can Set Options Or Kunyu Config Seebug Search Seebug Vulnerability Information set Set Global Arguments Values view/views Look Over Banner Row Data Information Cscan / Scans Port Information About CobaltStrike PupilSearch / Example Query Sensitive Interfaces And Information CDNAnalysis Identify Whether The Domain Name Is a CDN Asset Pocsuite3 Invoke The Pocsuite Component ExportPath Returns The Path Of The Output File CreateMap Generate An IP Distribution Heat Map AliveScan The Viability Of The Last Retrieval clear Clear The Console Screen help Print Help Info exit Exit KunYu &
**OPCIONES**```
ZoomEye:
        page <Number>       		The number of pages returned by the query (default:1)
        size <Number>      		Set the number of searches per page (default:10)
        fields <fields>     		Set the response field information
        dtype <0/1>         		Query associated domain name/subdomain name
        stype <v4/v6>       		stype <v4/v6> Set to get data type IPV4 or IPV6
        btype <host/web>    		Set the API interface for batch query
        timeout <num>       		Set the timeout period of Kunyu HTTP request
        thread              		Set PupilSearch Thread Number(default is 10)
        deep                		Set PupilSearch Search Deep(default is 2)
        all                 		PupilSearch Add All Url To Check List
        fuzz                		PupilSearch Add Api To Check List
        proxy               		PupilSearch HTTP Proxy
El tutorial de uso de Kunyu es el siguiente
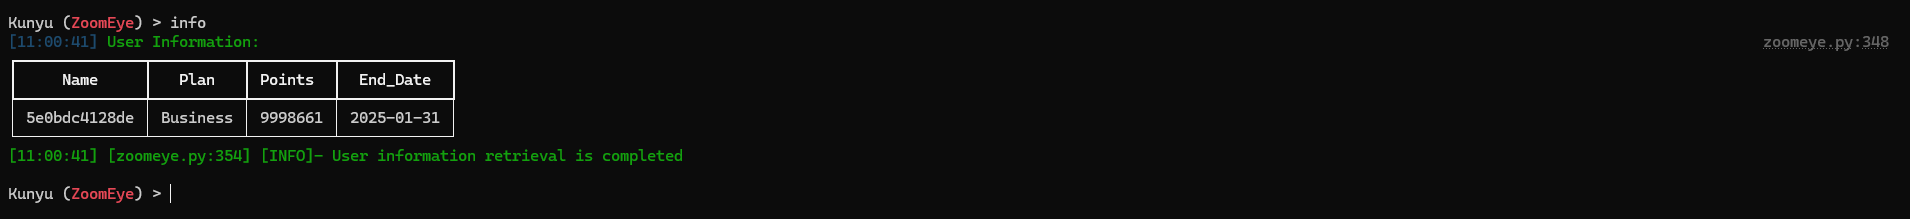
Consulta de información de usuario
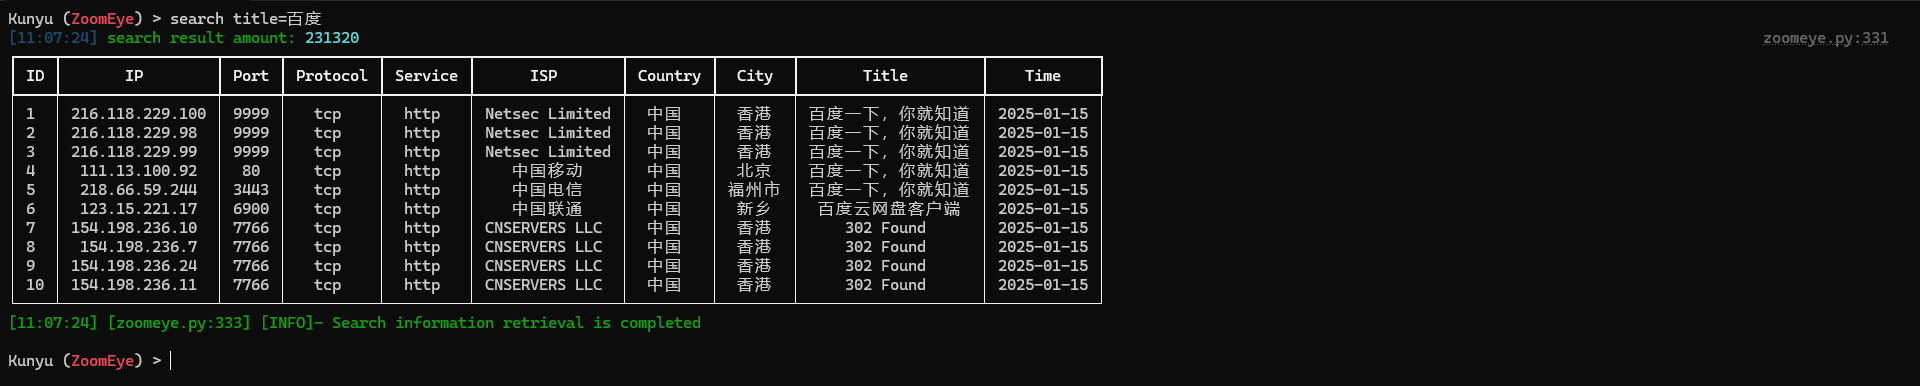
Búsqueda integral (NUEVO)
Campos de salida personalizados (NUEVO)
Para los campos de salida personalizados específicos admitidos, consulte lo siguiente:








